#1
 m3rcer/chisel-strike
تنفيذ .NET مشفر بـ XOR لأداة cobalt strike aggressor لـ chisel لاستخدام بروكسي أسرع وقدرات socks5 متقدمة.
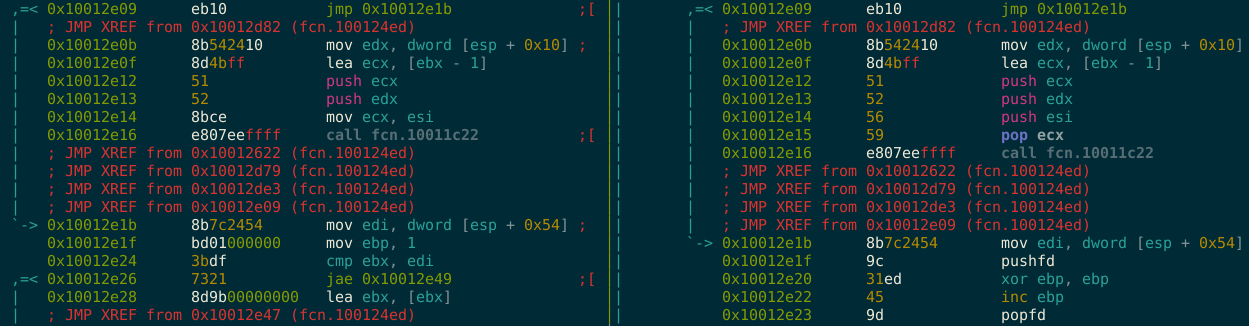 a0rtega/metame
metame هو محرك كود متحول للتطبيقات القابلة للتنفيذ العشوائية
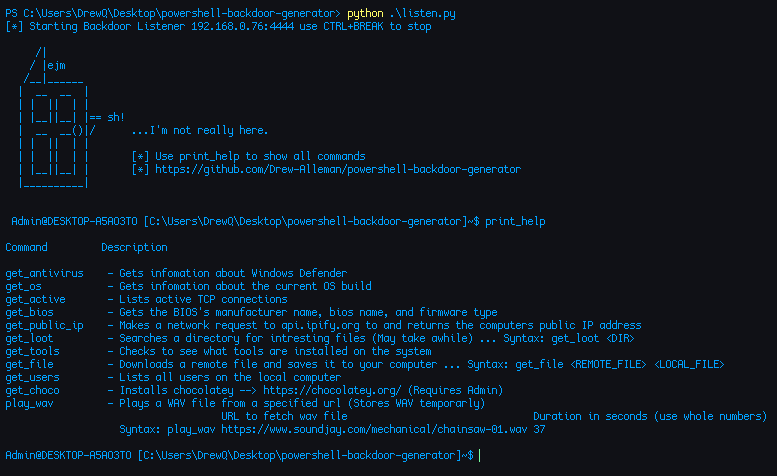 drew-alleman/powershell-backdoor-generator
باب خلفي عكسي مكتوب بلغة PowerShell ومموه باستخدام Python. يقوم بتوليد حمولات لأجهزة الاختراق الشائعة مثل Flipper Zero وHak5 USB Rubber Ducky، ويغير…
 phith0n/zkar
محلل بروتوكول تسلسل Java مكتوب بلغة Go يقوم بتحليل وتفريغ وإنشاء حمولات إلغاء التسلسل مع دعم أدوات ysoserial ومكتبة لمعالجة البيانات.
 hood3drob1n/jsrat-py
هذا هو تطبيقي لـ JSRat.ps1 بلغة Python، بحيث يمكنك الآن تشغيل خادم الهجوم من أي نظام تشغيل بدلاً من أن تكون مقيدًا بنظام تشغيل Windows مع تمكين…
 mharjac/bad_ducky
استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.
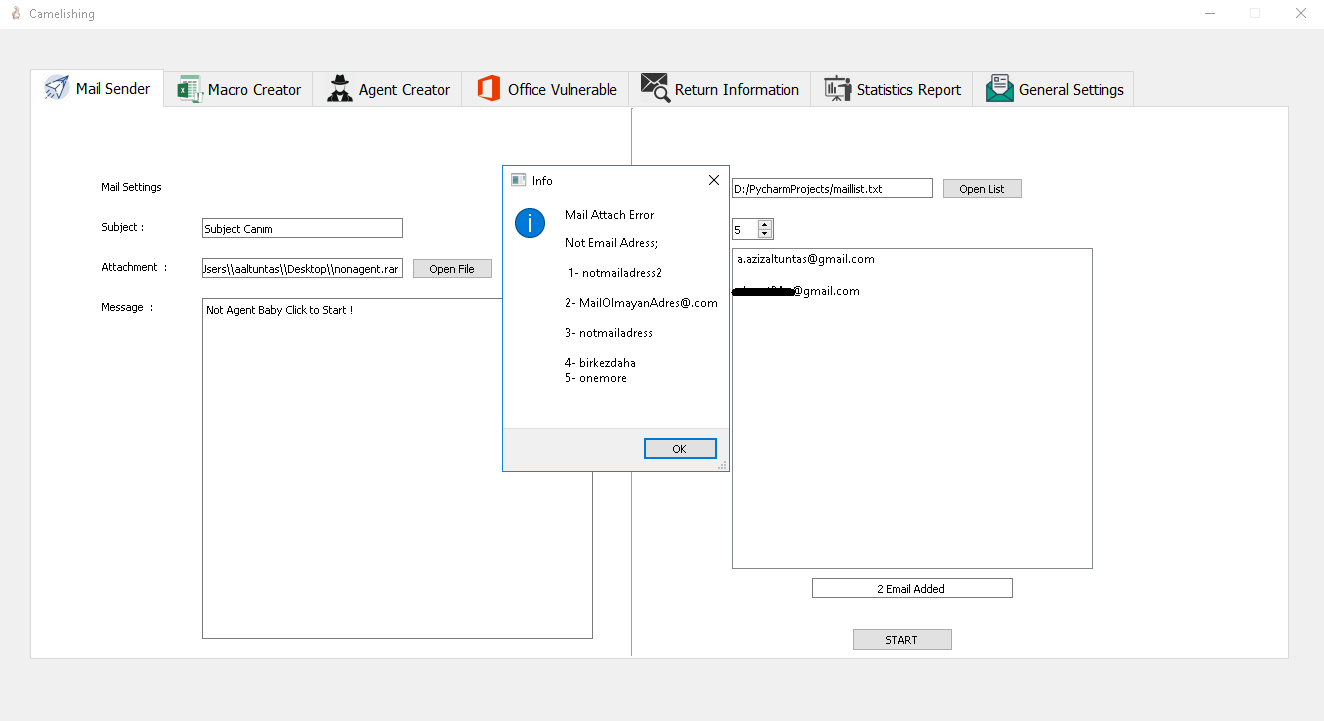 azizaltuntas/camelishing
أداة الهندسة الاجتماعية
 hashcat/princeprocessor
مولّد مرشحات كلمات مرور مستقل باستخدام خوارزمية PRINCE
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit يقبل أمرًا/كودًا يزيد طوله عن 17 ألف بايت كحد أقصى.
 octoberfest7/xll_phishing
فنيات التصيد عبر XLL
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - جميع الحمولات لها نفس تجزئة MD5
 urbanesec/zackattack
تم الكشف عنه في DEF CON 20، ترحيل NTLM إلى كل الأشياء!
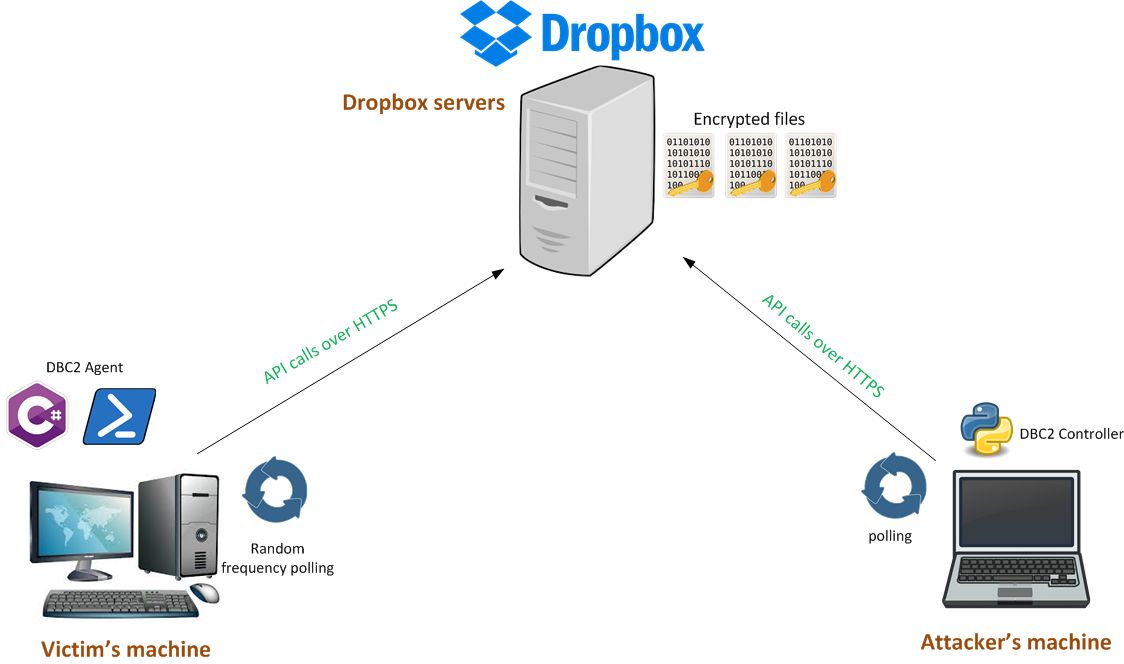 arno0x/dbc2
DBC2 (DropboxC2) هي أداة استغلال ما بعد الاختراق معيارية، تتكون من وكيل يعمل على جهاز الضحية، ووحدة تحكم تعمل على أي جهاز، ووحدات PowerShell، وخوادم…
 rand0m1ze/ezsploit
أتمتة سكربت bash لنظام لينكس من أجل metasploit
 rxwx/cve-2018-0802
استغلال PoC لثغرة CVE-2018-0802 (وبشكل اختياري CVE-2017-11882)