
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
metame — metame هو محرك كود متحول للتطبيقات القابلة للتنفيذ العشوائية | Kitploit

أدوات/GitHubGitHub/a0rtega/metame
توليد الحمولةالهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائيةاستغلال الملفات الثنائية
GitHuba0rtega/metame

metame

metame هو محرك كود متحول للتطبيقات القابلة للتنفيذ العشوائية

عرض المستودع
6059237منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

metame

ميتام هو محرك بسيط للكود المتحول (metamorphic) لأي ملفات تنفيذية.

من ويكيبيديا:

الكود المتحول هو كود يُنتج عند تشغيله نسخة مكافئة منطقيًا من كوده الخاص تحت بعض التفسيرات. يُستخدم هذا من قبل فيروسات الكمبيوتر لتجنب التعرف على الأنماط من قبل برامج مكافحة الفيروسات.

يعمل تنفيذ ميتام على النحو التالي:

  1. فتح ملف ثنائي معين وتحليل الكود
  2. استبدال التعليمات عشوائيًا بمكافئات في المنطق والحجم
  3. نسخ وتعديل الملف الثنائي الأصلي لتوليد متغير متحول

يدعم حاليًا المعماريات التالية:

  • x86 32 بت
  • x86 64 بت

أيضًا، يدعم مجموعة متنوعة من تنسيقات الملفات، حيث يُستخدم radare2 لتحليل الملفات وتحليل الكود.

مثال على الكود قبل وبعد التحول:
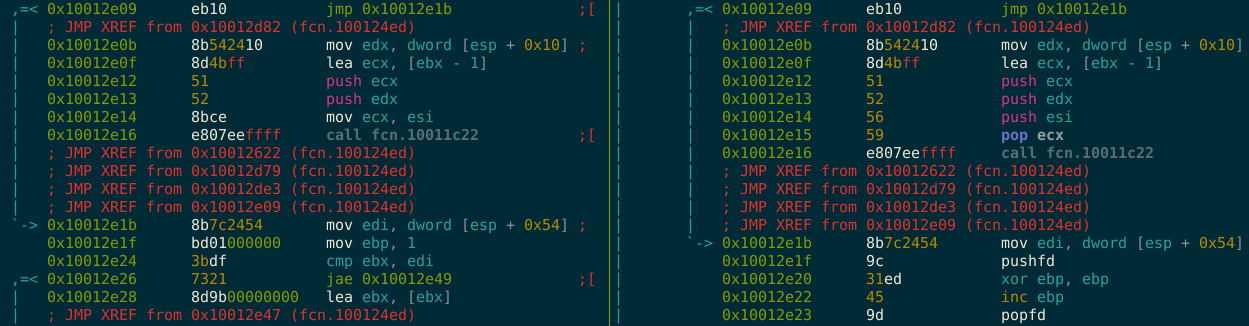
alt text

تلميح: تم استبدال تعليمتين في هذا المقتطف.

هنا مثال آخر على كيفية تحويل شريحة NOP إلى كود مكافئ:
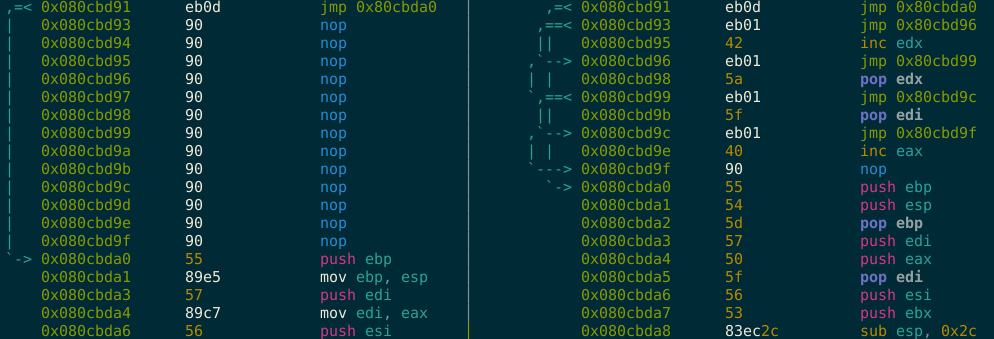
alt text

التثبيت

pip install metame

يجب أن يقوم هذا أيضًا بتثبيت المتطلبات.

ستحتاج أيضًا إلى radare2. راجع الموقع الرسمي للحصول على تعليمات التثبيت.

simplejson هو أيضًا "من الجيد الحصول عليه" لتحسين طفيف في الأداء:

pip install simplejson

الاستخدام

metame -i original.exe -o mutation.exe -d

استخدم metame -h للمساعدة.

الترخيص

تم إصدار هذا المشروع بموجب شروط ترخيص MIT.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





