Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Lilith — Lilith - مورد تأسيسي للهندسة العكسية لرواد الأعمال في مجال الأمن السيبراني باستخدام C++ | Kitploit

أدوات/GitHubGitHub/werkamsus/lilith
توليد الحمولةآليات الاستمراريةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubwerkamsus/lilith

Lilith

Lilith - مورد تأسيسي للهندسة العكسية لرواد الأعمال في مجال الأمن السيبراني باستخدام C++

عرض المستودع
75121234منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

Lilith

Build status license

أداة إدارة عن بُعد لنظام ويندوز، مجانية ومفتوحة المصدر، ومكتوبة بلغة C++

Lilith هي أداة تحكم عن بُعد (RAT) خفيفة للغاية مبنية على سطر الأوامر ومطوّرة بلغة C++. تتميز بمجموعة مباشرة من الأوامر تتيح سيطرة شبه كاملة على الجهاز.

إخلاء مسؤولية

يُثنى بشدة عن استخدام هذا البرنامج على أي جهاز ليس ملكك. يجب الحصول على إذن صريح من المالك إذا كنت تنوي استخدام Lilith في بيئة خارجية؛ إذ من المحتمل أن تُلاحَق أي عملية تثبيت غير مشروعة قانونيًا في الولاية القضائية التي يحدث فيها (سوء) الاستخدام.

يوتيوب

  • فيديو عن الميزات الجديدة
  • نظرة شاملة على الميزات

الميزات

  • تنفيذ الأوامر عن بُعد عبر
    • CMD
    • Powershell
    • أي تطبيق آخر يعمل بوحدة التحكم
  • Keylogger (جديد) [16.09.2017]
  • تنفيذ سكربتات معرّفة مسبقًا (جديد) [16.09.2017]
  • مرونة معمارية فائقة (انظر هذا)
  • بث الأوامر إلى جميع العملاء (جديد) [15.09.2017]
  • اتصالات متعددة
  • تثبيت تلقائي
  • استمرارية عند بدء التشغيل
  • يحذف نفسه
  • تحليل DNS
  • استخدام منخفض لزمن الاستجابة وعرض النطاق
  • معالج أخطاء مع سجلات

المرونة المعمارية

المرونة المعمارية وقابلية التوسع لهذه الأداة (RAT) هما أساس بنائها. وبهذا تظل صغيرة الحجم وخفيفة وسريعة. يمكنك تنزيل أدوات أخرى مثل استعادة كلمات المرور أو أدوات تسجيل المفاتيح عبر سكربتات Powershell (سيتبع قريبًا رابط لبعض السكربتات المفيدة) ثم تشغيلها وكأنها تعمل على جهازك الخاص. بعد ذلك يمكنك رفع النتائج (أيضًا عبر سكربت ps) أو تقييمها فورًا (عبر الأمر type) في cmd.

الأوامر

الأمرالصيغةالشرح
connectconnect <clientID> (connect 0)يتصل بعميل
exitSessionexitSessionيخرج من الجلسة الحالية
switchSessionswitchSession <clientID> (switchSession 2)يحوّل إلى عميل آخر
broadcastbroadcastيبث أوامرك إلى جميع العملاء
keydumpkeydumpيُفرغ ملف سجل الضغطات
scriptscript <scriptname> <scriptparameter> (script keydump keylog.txt)ينفّذ سكربت معرّفًا مسبقًا
listClientslistClientsيعرض عدد العملاء المتصلين
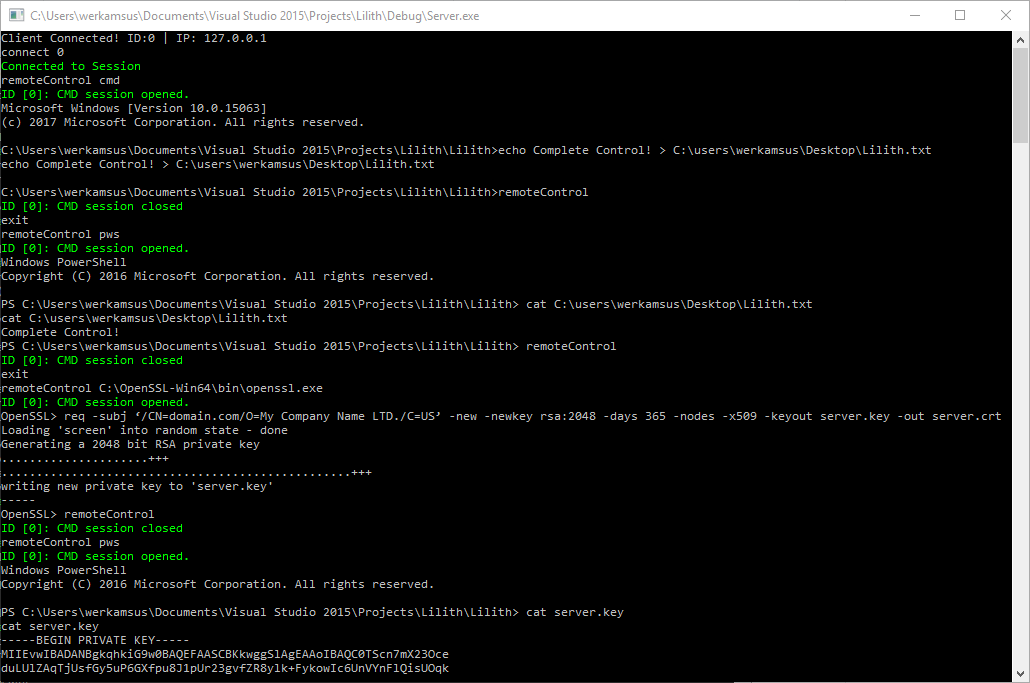
remoteControlremoteControl <C:\program.exe> OR remoteControl cmdمزيد من المعلومات
remoteControlremoteControlيخرج من وضع التحكم عن بُعد إذا كنت فيه بالفعل
restartrestartيعيد تشغيل العميل
killkillيُنهي العميل

صورة توضيحية

الوصف العام

في قلب هذه الأداة (RAT) تكمن قدرتها الفريدة على تنفيذ الأوامر عن بُعد عبر CMD وPowershell وتقريبًا جميع التطبيقات التي تعمل بوحدة التحكم. لديها القدرة على التثبيت تلقائيًا عند بدء التشغيل وتنظيف آثارها بنفسها. كما تتضمن معالج أخطاء يسجل أي مشاكل. حتى الآن، ليست مستقرة بنسبة 100%. في الظروف «الطبيعية» تعمل بسلاسة ودون أي اضطرابات، لكن الاختلالات الشديدة في الإدخال (أي العبث بها كثيرًا) قد تسبب أعطالًا. سيتم حل هذا في المستقبل القريب.

المتطلبات

  • لا شيء!
  • أنظمة التشغيل المدعومة (32/64-بت)
    • Windows XP SP3
    • Windows Server 2003
    • Windows Vista
    • Windows Server 2008
    • Windows 7
    • Windows Server 2012
    • Windows 8/8.1
    • Windows 10

قائمة المهام

مزيد من المعلومات حول الأوامر

remoteControl

الاختصارات هي: cmd وpws وpws32، والتي ترمز إلى موجه الأوامر (Command Prompt) وPowershell وPowershell 32-بت على التوالي. يمكنك استخدامها بدلًا من المسار الكامل للملف التنفيذي. مثال: remoteControl pws سيتحكم عن بُعد في C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →