
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
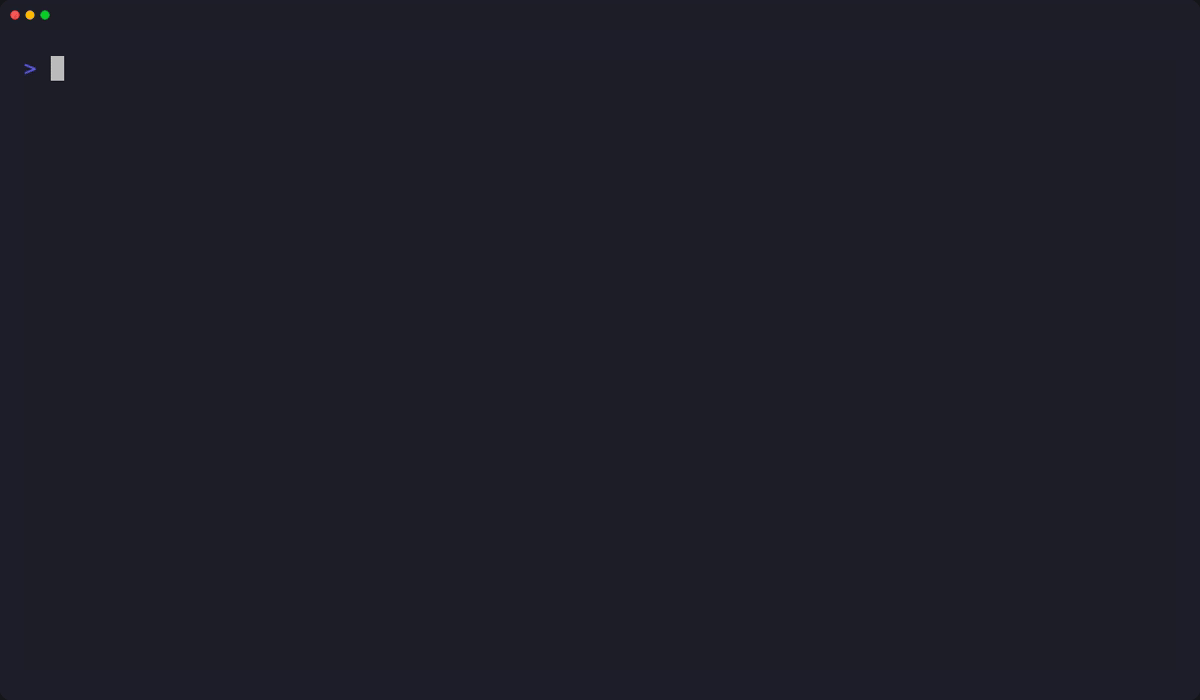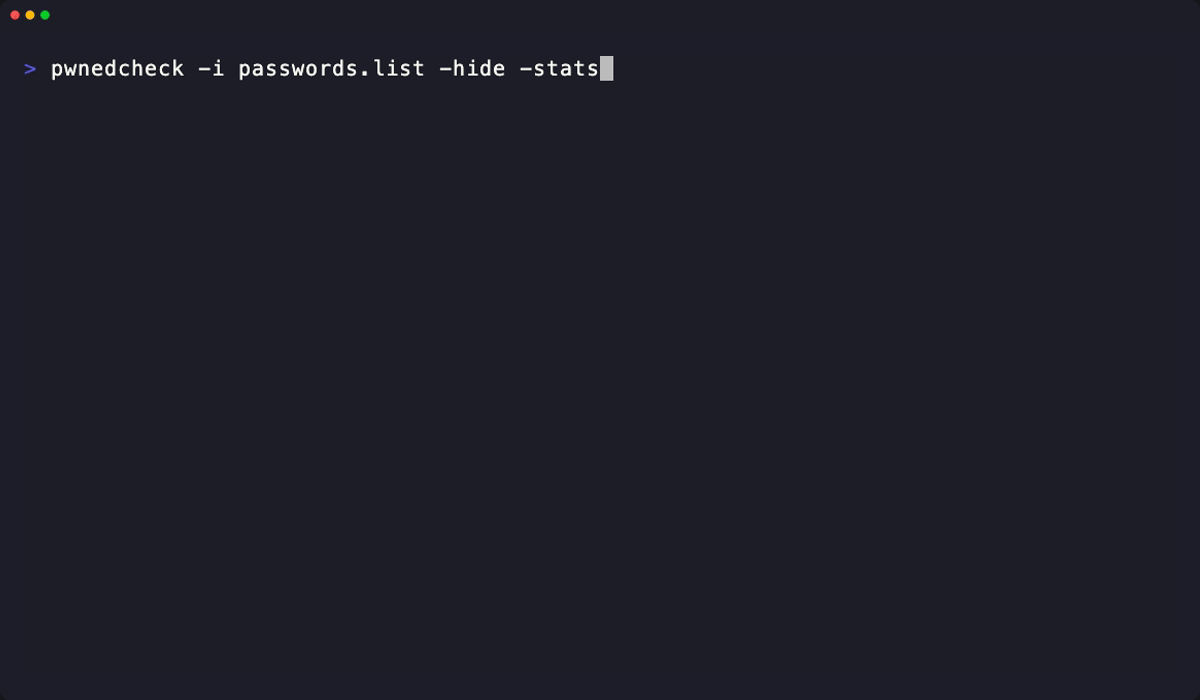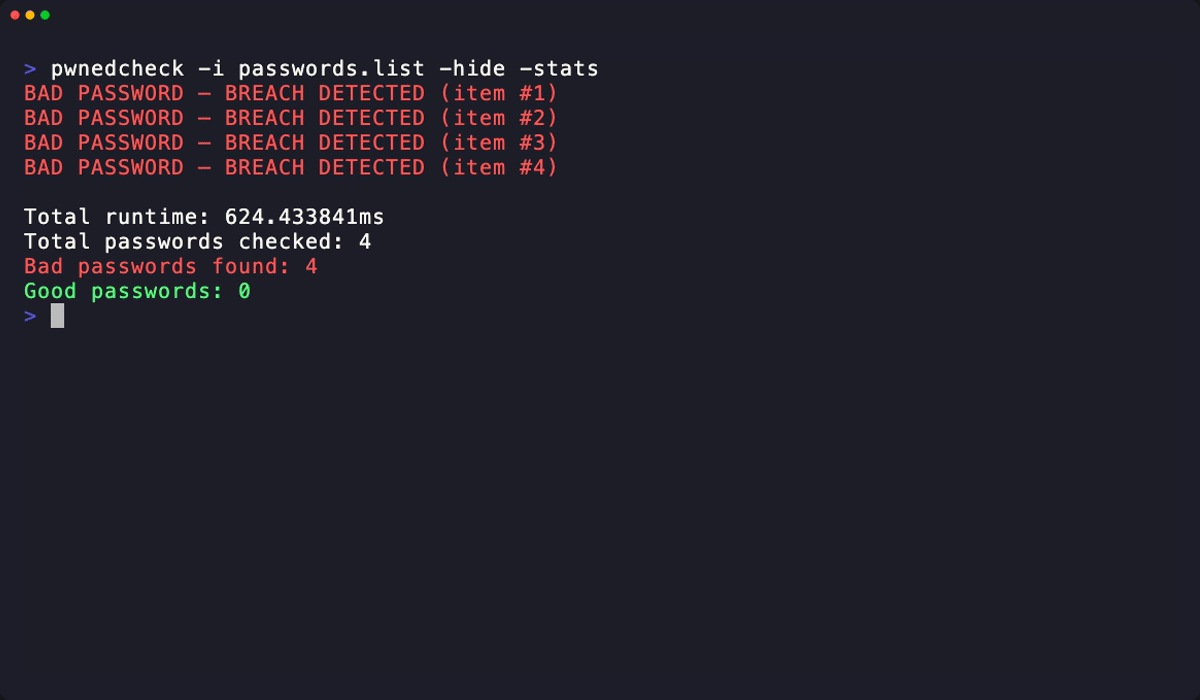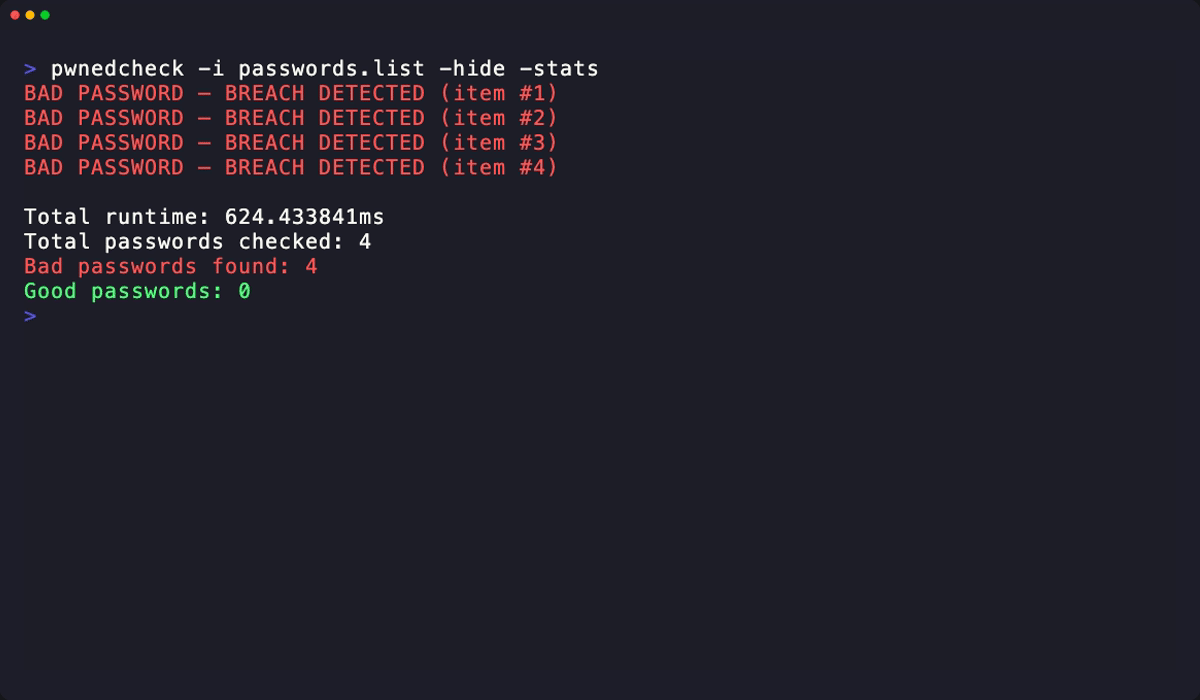
 mohamedation/pwnedcheck
أداة سطر أوامر للتحقق مما إذا كانت كلمات المرور قد تم كشفها في خروقات البيانات باستخدام واجهة برمجة تطبيقات Have I Been Pwned (HIBP).
 faceless0x7/cve-2026-89012
استغلال Python لـ CVE-2026-89012، وهو تجاوز لقائمة الحظر الخاصة بمرشح SQL في Dolibarr يستخدم أوراكل منطقي أعمى لاستخراج تجزئات كلمات المرور ومفاتيح…
 s3l33/cve-2022-25012
نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة
 wiire-a/cve-2017-9476
AP مخفية بمعلومات اعتماد حتمية
 usethisname1419/pdfcrack
PDF Crack هي أداة بواجهة رسومية تُستخدم لكسر كلمات مرور ملفات PDF. تتضمن 3 خيارات للكسر.
 ehabhussein/snmpvlan
ماسح SNMP ومخترق قوة غاشمة يستهدف مفاتيح Cisco Nexus (5000/6000) لاستغلال CVE-2014-3341، وتعداد شبكات VLAN، وكسر سلاسل مجتمع SNMP، واستخراج تكوينات…
 wellingtonespindula/ssi-cve-2022-21661
ادرس واستغل الثغرة الأمنية CVE-2022-21661 التي تسمح بحقن SQL عبر طلبات POST للإضافات في إصدارات WordPress الأقل من 5.8.3.
 e-m-e-k-a/moniker-link-lab-setup
مختبر اختبار اختراق يوضح استغلال روابط Moniker Link في ثغرة CVE-2024-21413 لسرقة بيانات اعتماد NTLM، بما في ذلك تنفيذ الهجوم وكسر الهاش والتدابير…
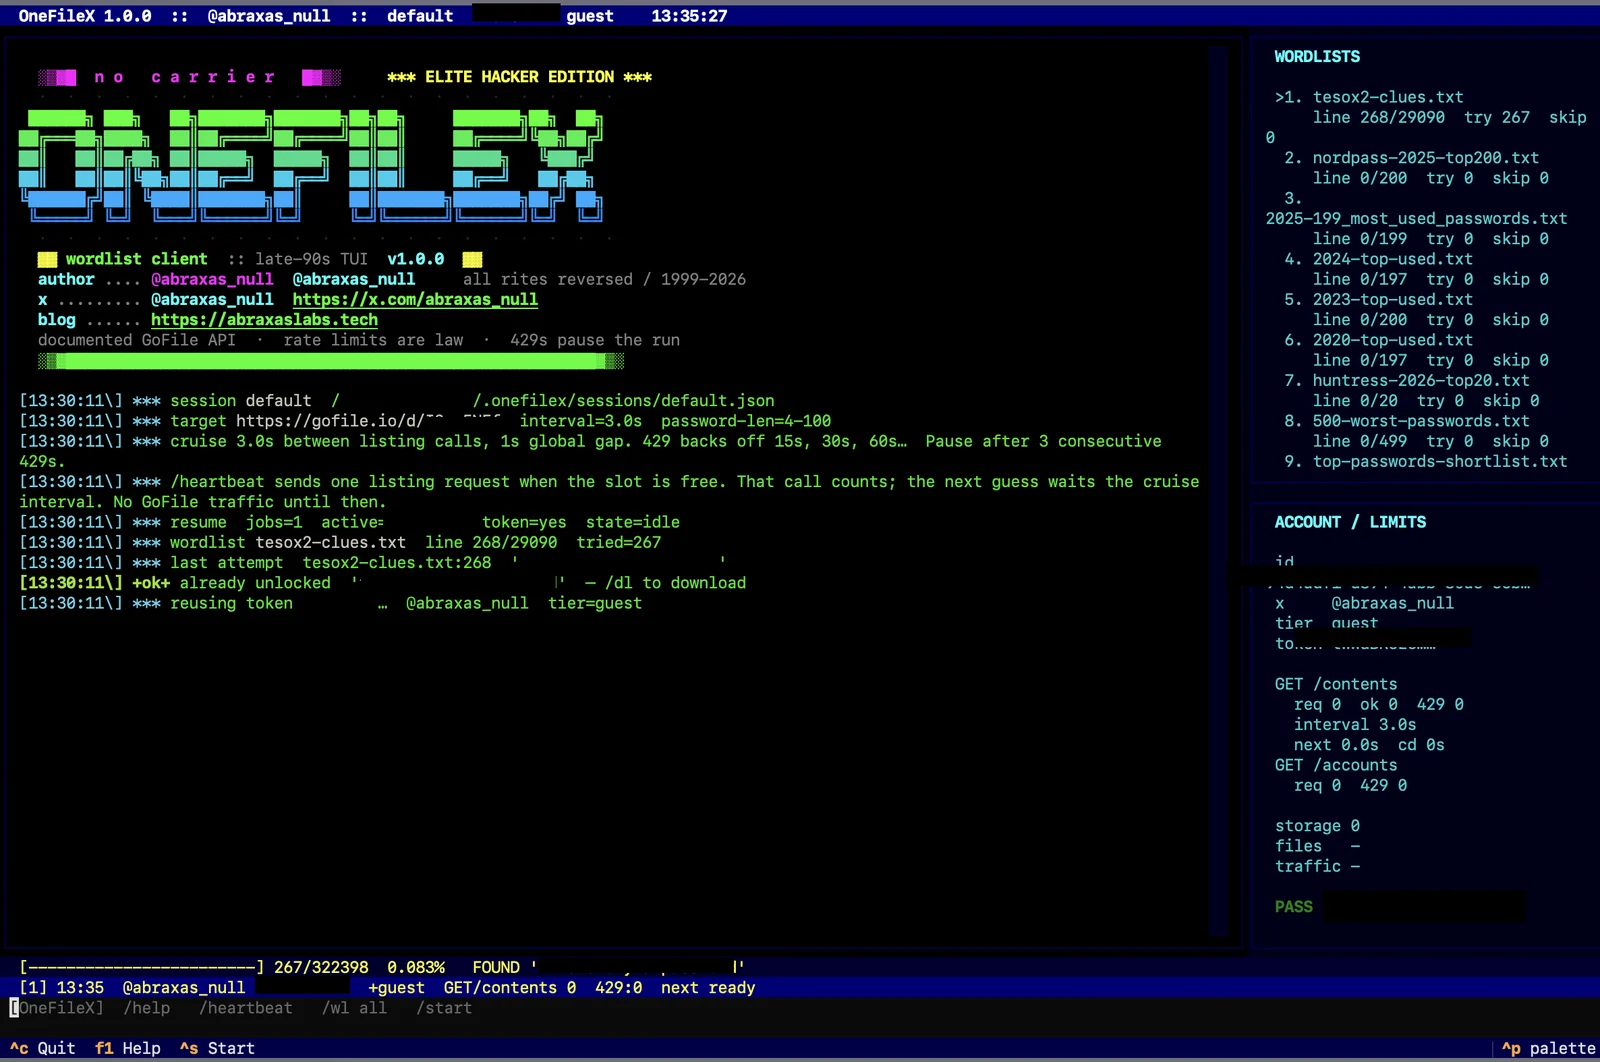 abraxas/gofilex
كلمة المرور القوية لـ GoFile (gofile.io) تنزيل كلمات المرور
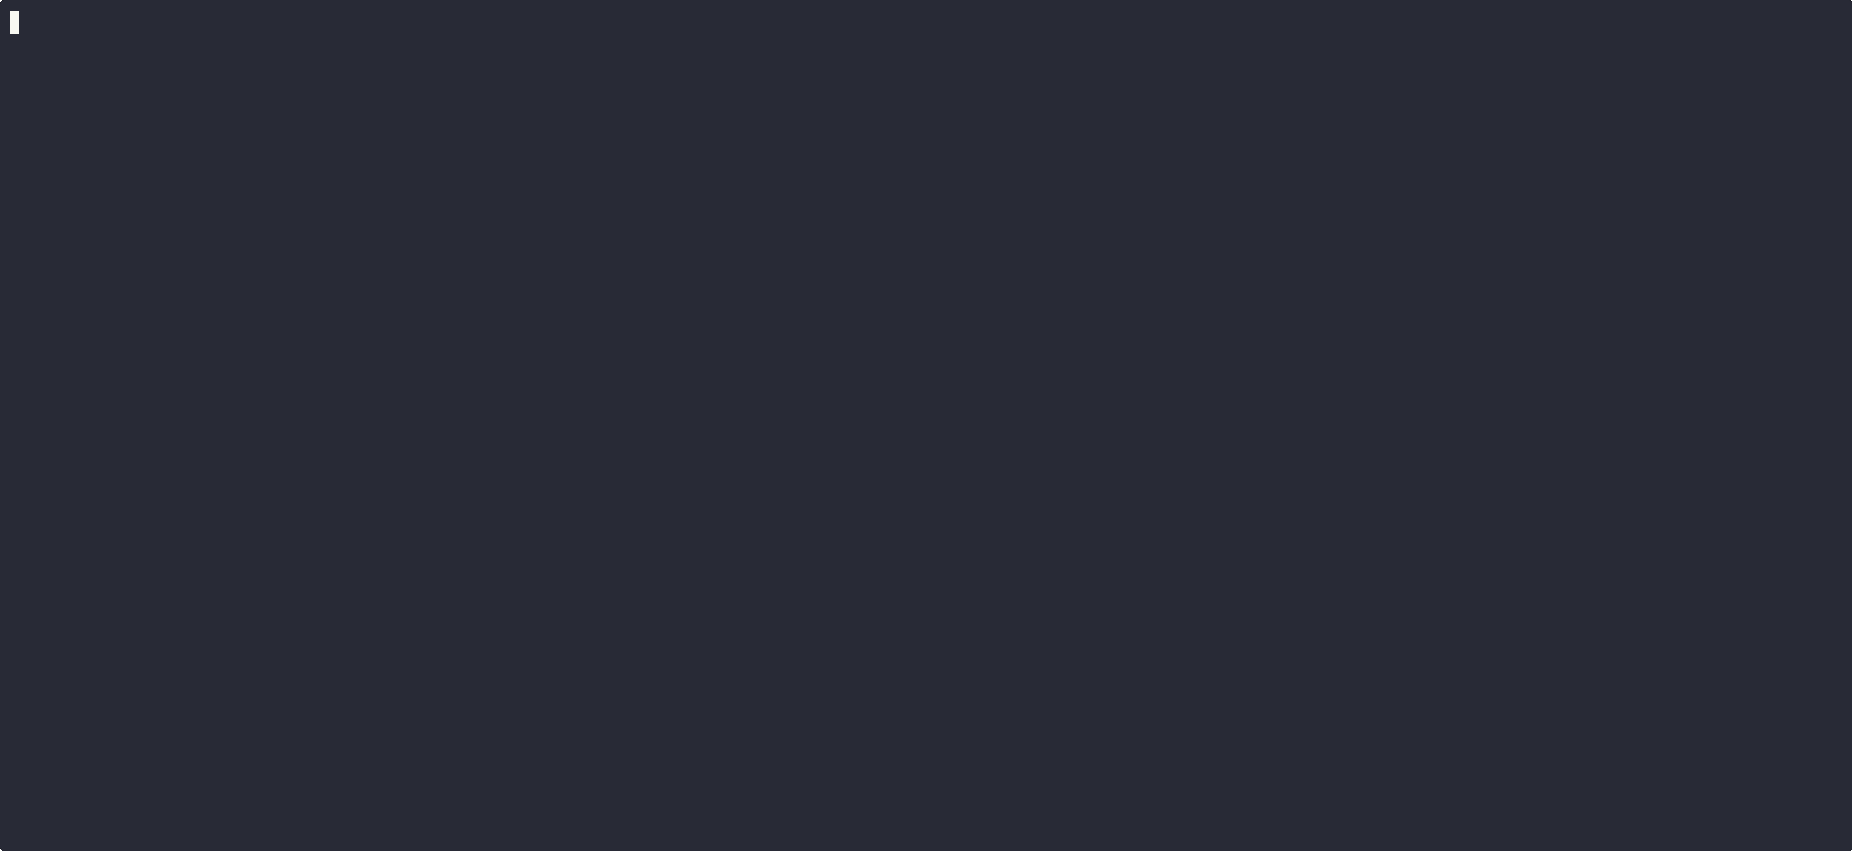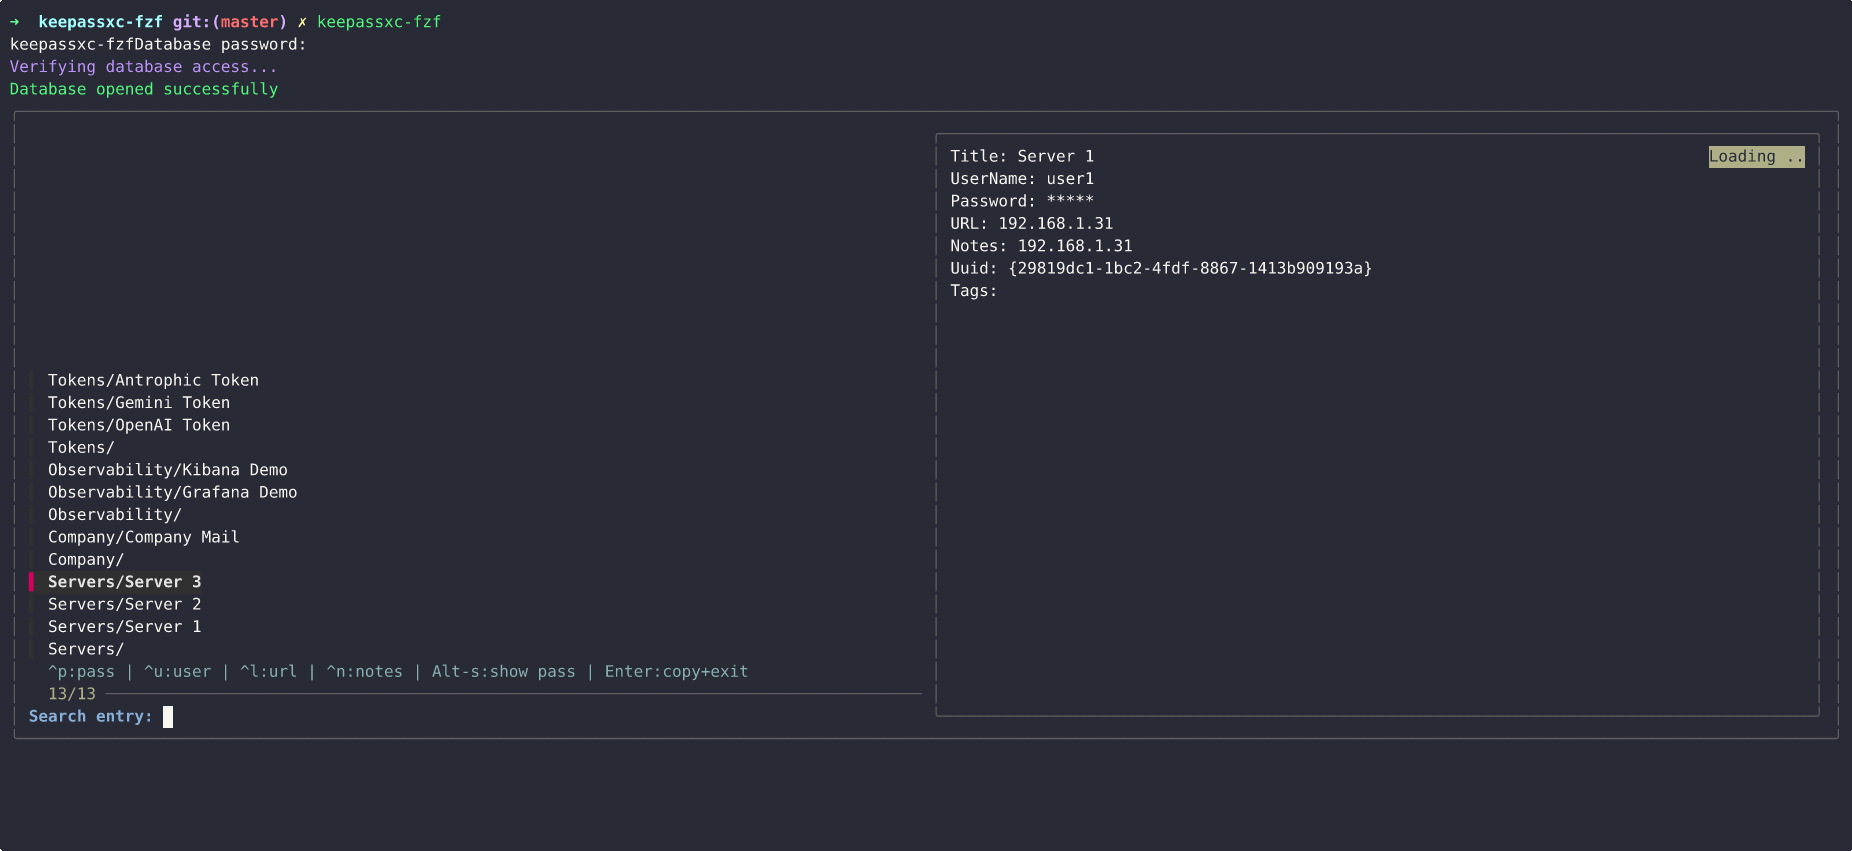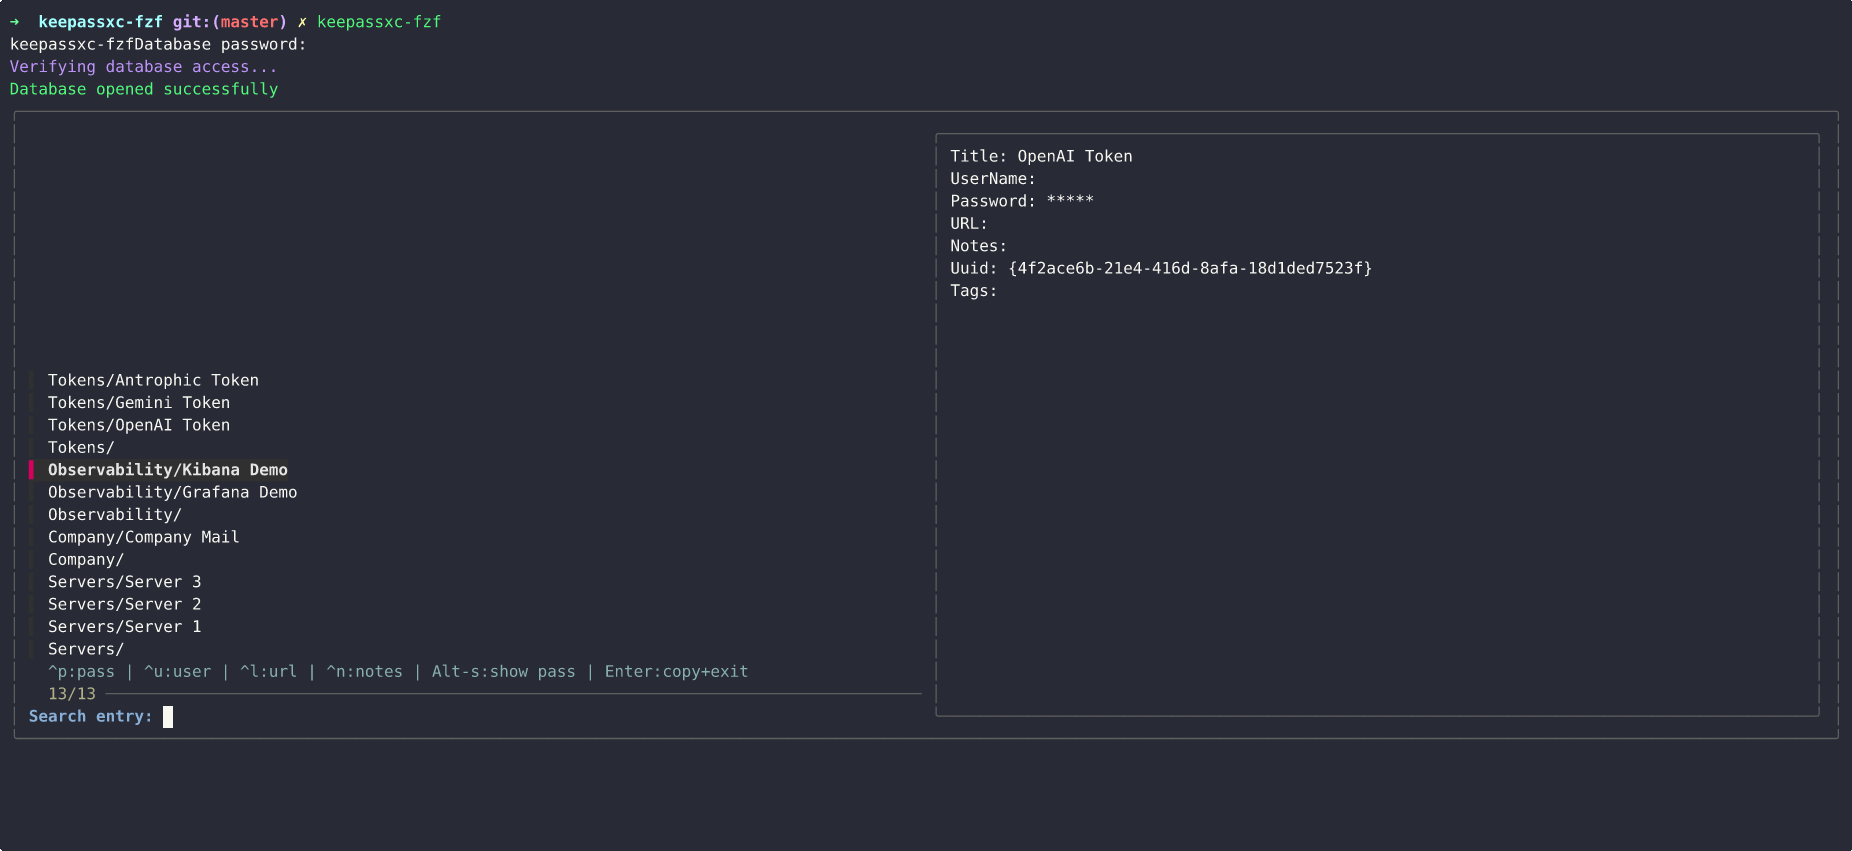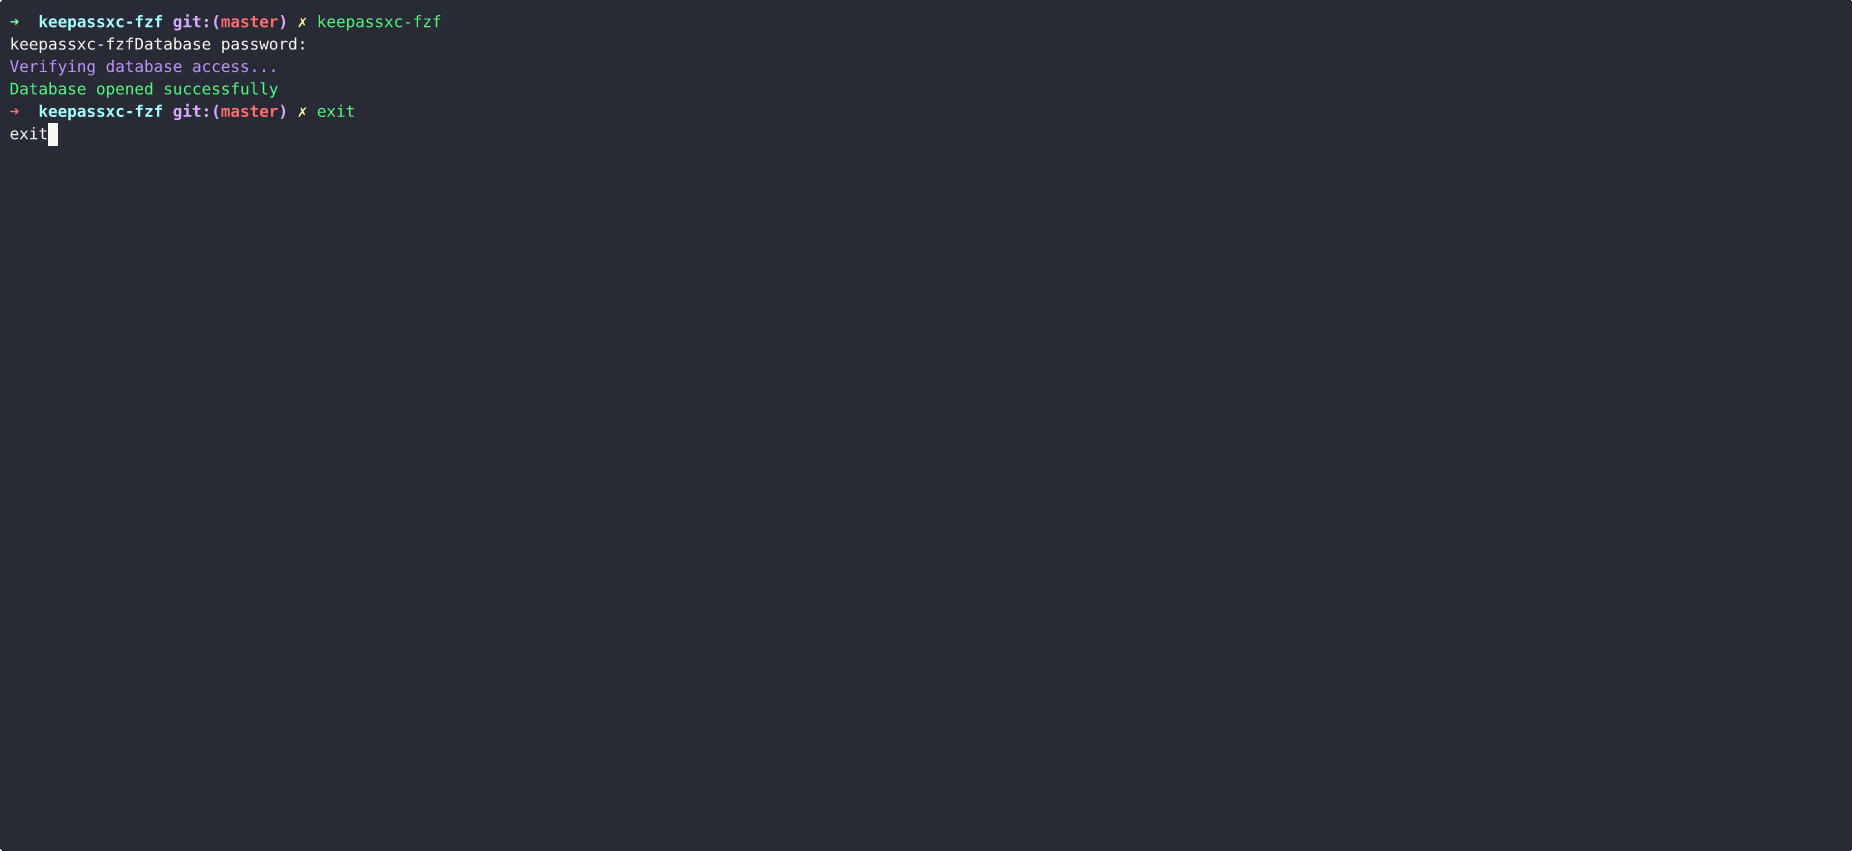 creusvictor/keepassxc-fzf
أداة CLI خفيفة الوزن للبحث والوصول التفاعلي إلى إدخالات قاعدة بيانات KeePassXC باستخدام fzf. سريعة وآمنة ومركزة على الطرفية.
 freakyclown/rpdscan
مفكك كلمات مرور Remmina وماسح ضوئي
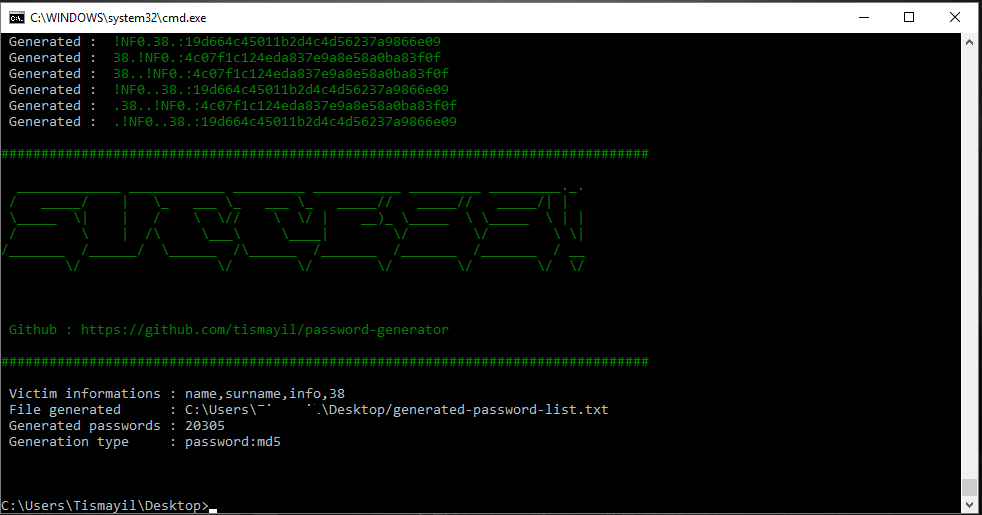 tismayil/password-generator
-> مولد قائمة كلمات المرور للهجوم بالقوة العمياء.
 voidsecsoftwares/voidsec-proxy
مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…
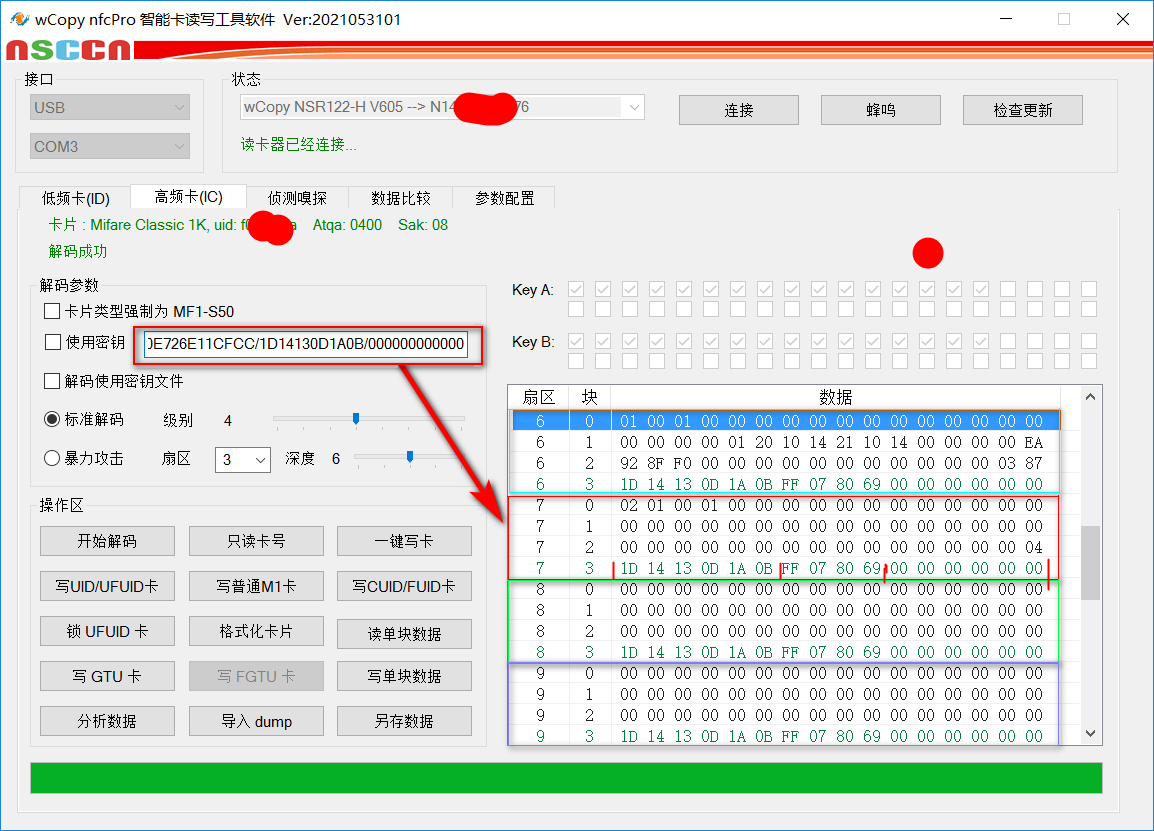 jas502n/nfc-ic-keys-dict
مفاتيح لـ IC
 hotpotcookie/cve-2022-44877-white-box
أدوات الفريق الأحمر لإعداد حمولة و شل عكسي لـ CWP CentOS 7 (الفريق الأحمر 9 - CW2023)
 farinap5/a-xex
هذا المشروع جزء من عمل مدرسي يركز على أمن الشبكات.
 renich/genclave
مركز هوية تشفيرية مدمجة مدعومة بأجهزة TPM 2.0 وجسر متعدد البروتوكولات لنظام Linux (مفاتيح مرور FIDO2/CTAP2 WebAuthn، وكيل OpenSSH، GnuPG LibAssuan،…
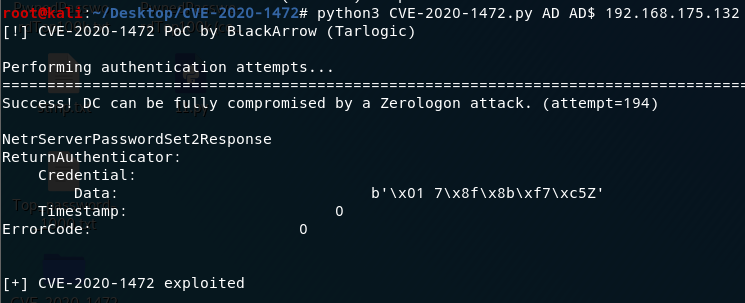 naxg/cve-2020-1472
سير عمل إعادة إنتاج CVE-2020-1472








