 mohamedation/pwnedcheck
أداة سطر أوامر للتحقق مما إذا كانت كلمات المرور قد تم كشفها في خروقات البيانات باستخدام واجهة برمجة تطبيقات Have I Been Pwned (HIBP).

PwnedCheck هي أداة سطر أوامر للتحقق مما إذا كانت كلمات المرور قد ظهرت في اختراقات بيانات معروفة باستخدام واجهة Have I Been Pwned API وتدعم صادرات خزائن Bitwarden المشفرة.


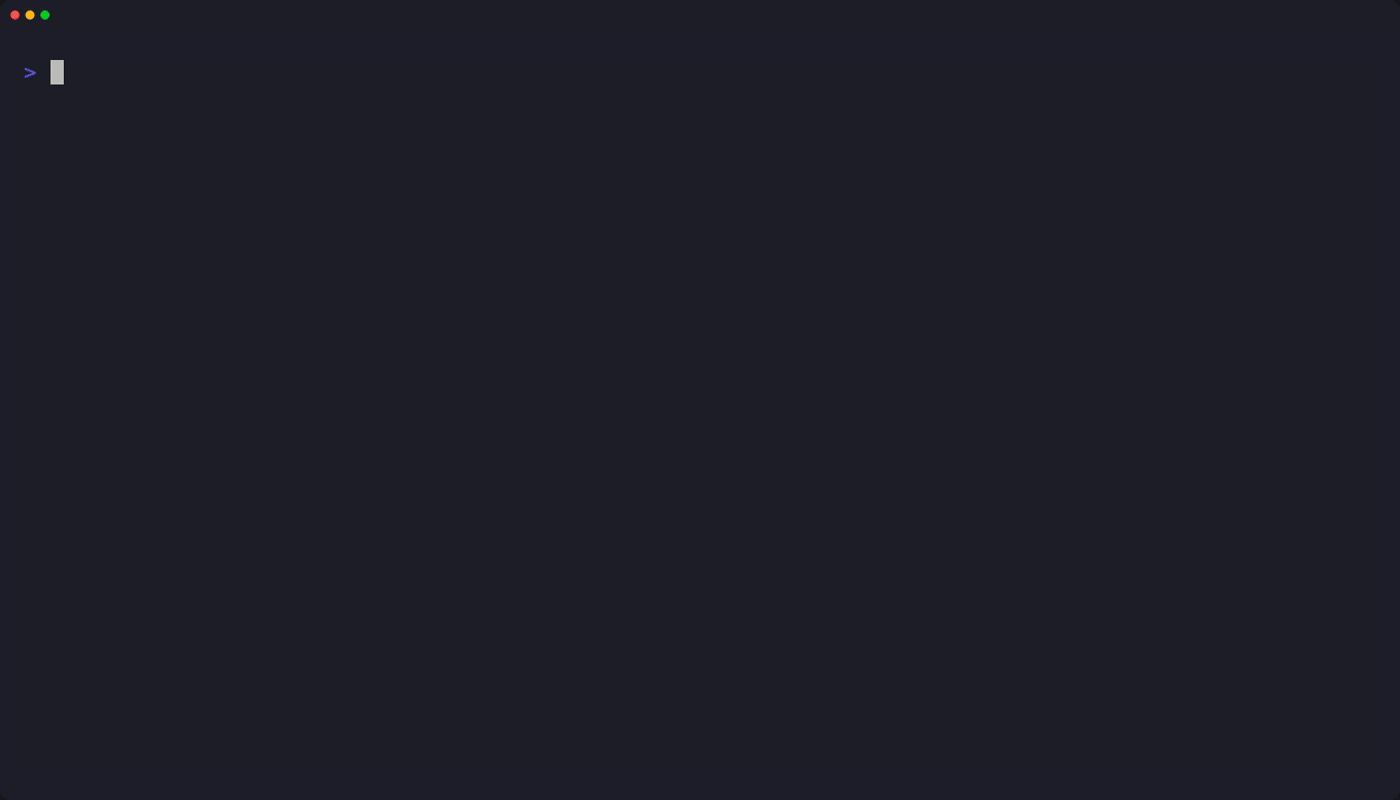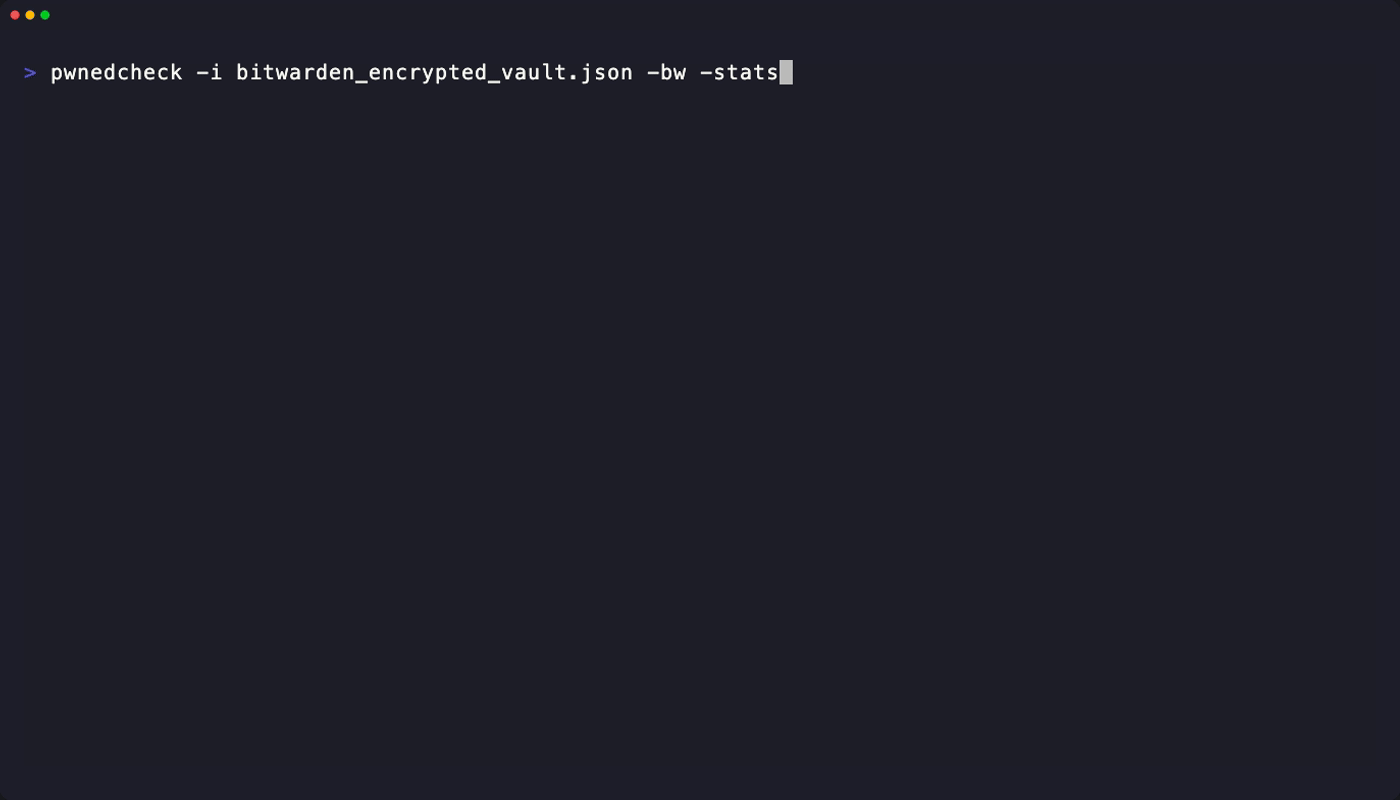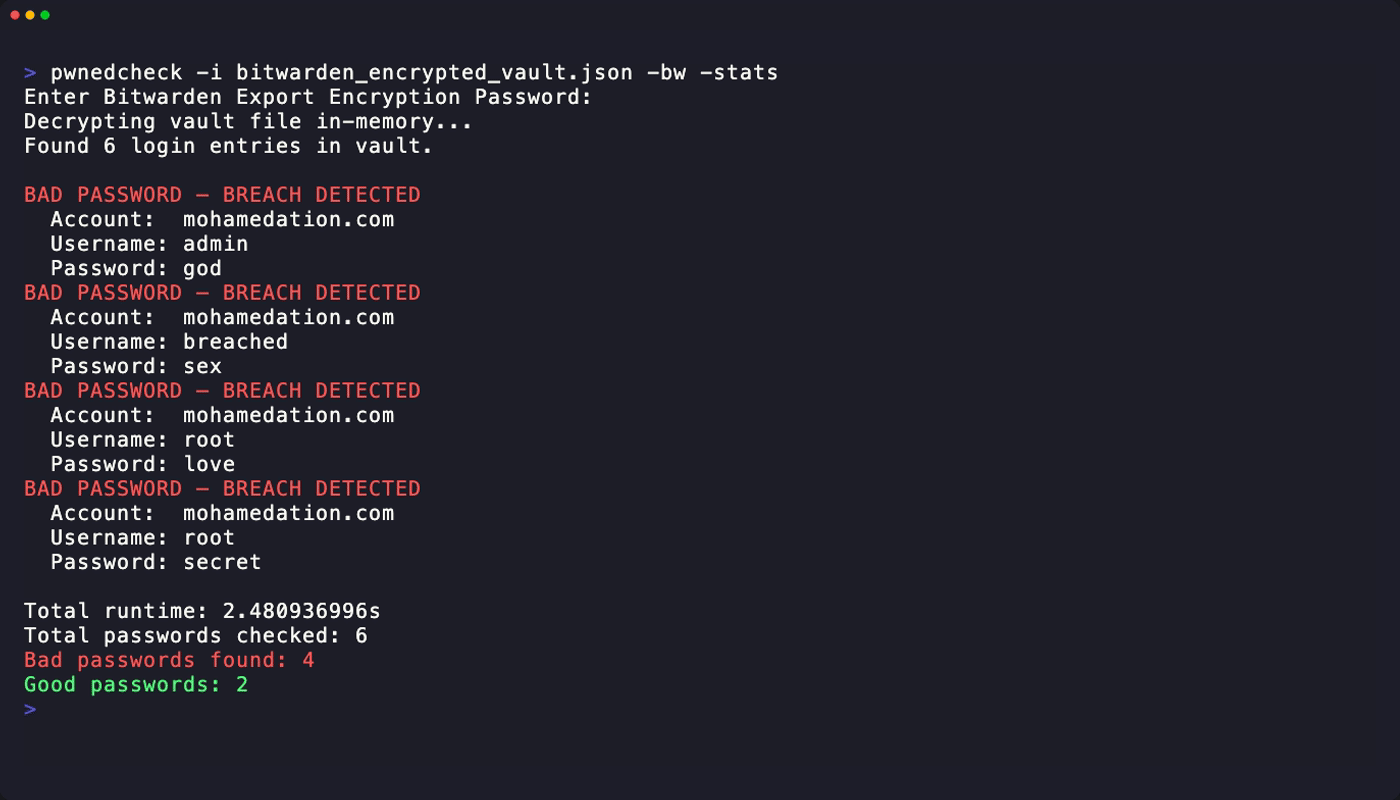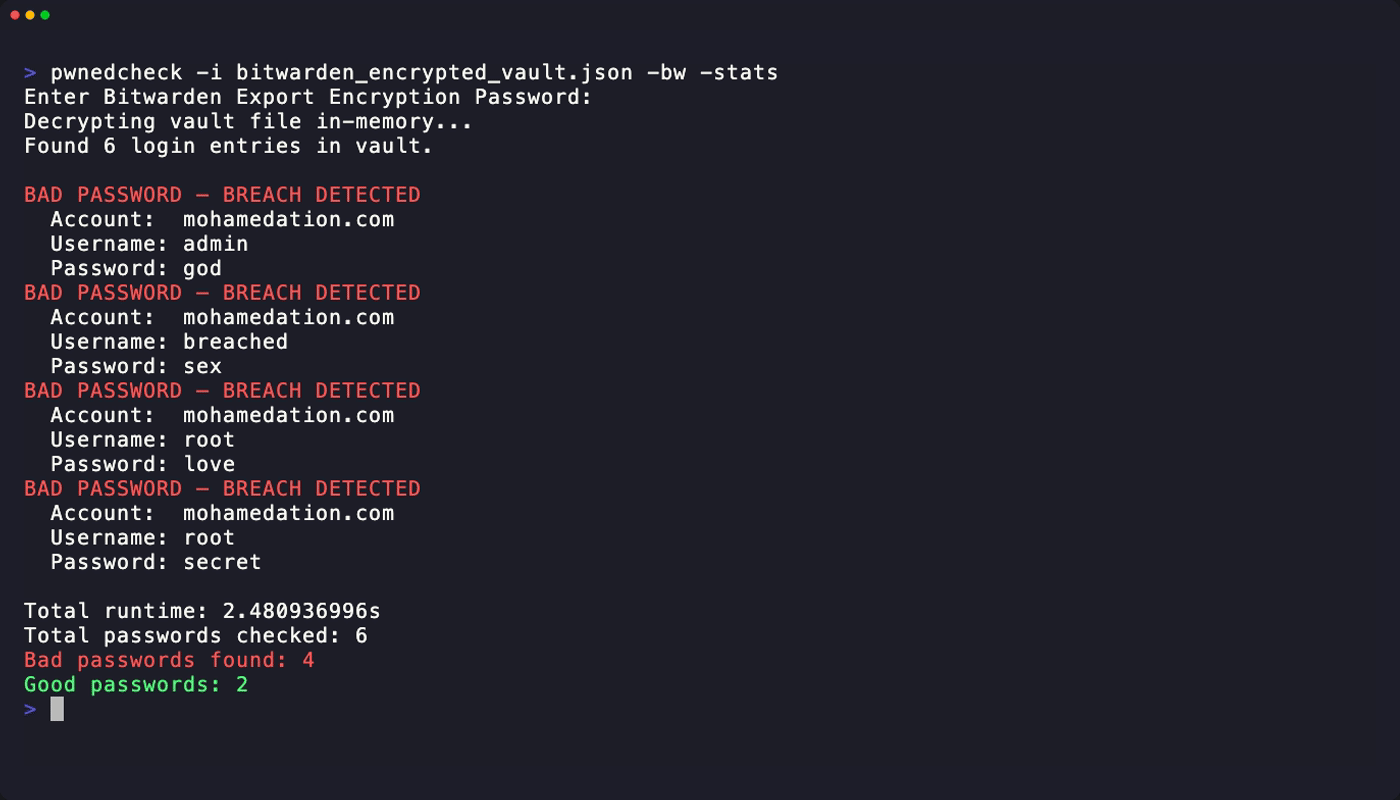
-hashed-bw-hide-v-statsيمكنك تنزيل ملف تنفيذي ثابت مُجمّع مسبقًا مخصص لنظام التشغيل الخاص بك مباشرة من صفحة الإصدارات:
pwnedcheck_x.x.x_linux_amd64.tar.gz (أو arm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz (أو arm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: افتح الطرفية داخل الدليل المستخرج، واجعل الملف التنفيذي قابلًا للتنفيذ، ثم شغّله:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: غير مُختبر، لكن الملاحظات مُقدّرة
افتح PowerShell أو Command Prompt داخل المجلد الذي يحتوي على pwnedcheck.exe المستخرج ونفّذ:
.\pwnedcheck.exe -h
ثبّت CLI في دليل bin الخاص بـ Go:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
يقوم ذلك بتثبيت ملف المضيف الحالي التنفيذي في دليل bin الخاص بـ Go.
استخدم Makefile لإنتاج ملفات تنفيذية للإصدار لأنظمة Linux أو macOS:
make build-linux
make build-macos
تُكتب الملفات التنفيذية في dist/ مع معمارية Go الحالية في اسم الملف.
إذا أردت نسخ الملف التنفيذي إلى دليل bin الخاص بـ Go باسم خاص بنظام التشغيل، استخدم:
make install-linux
make install-macos
تُثبّت تلك الأوامر باسم pwnedcheck.
التشغيل من المصدر:
go run ./cmd/pwnedcheck -v god
أو تشغيل الملف التنفيذي المثبّت:
pwnedcheck -i passwords.list -stats
التحقق من كلمة مرور واحدة:
pwnedcheck password123
التحقق من عدة كلمات مرور:
pwnedcheck love sex secret god
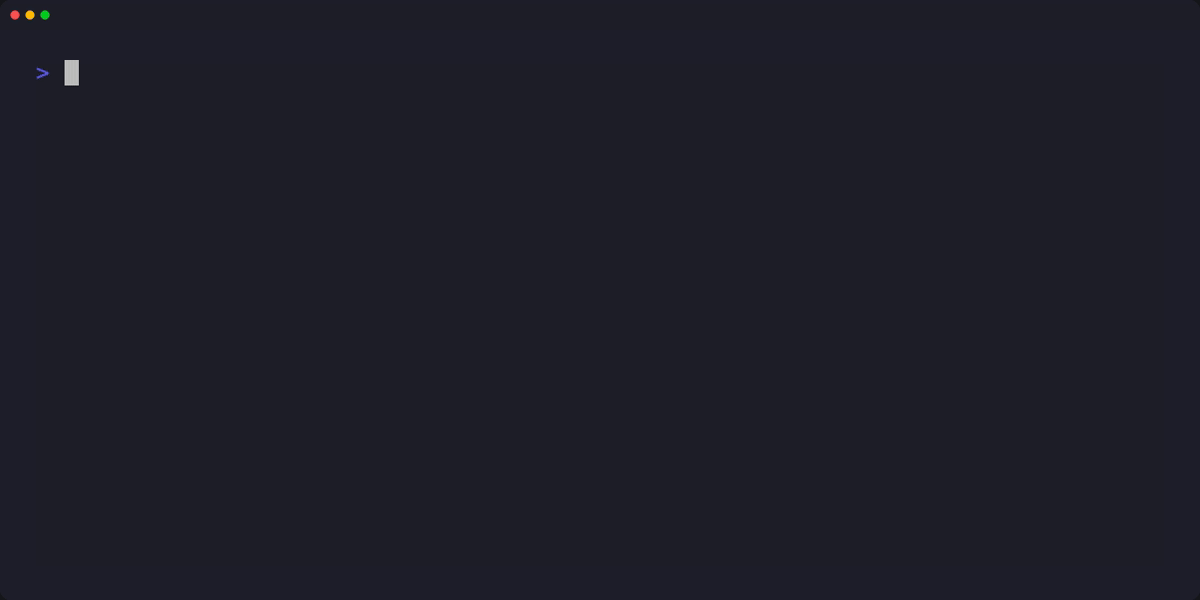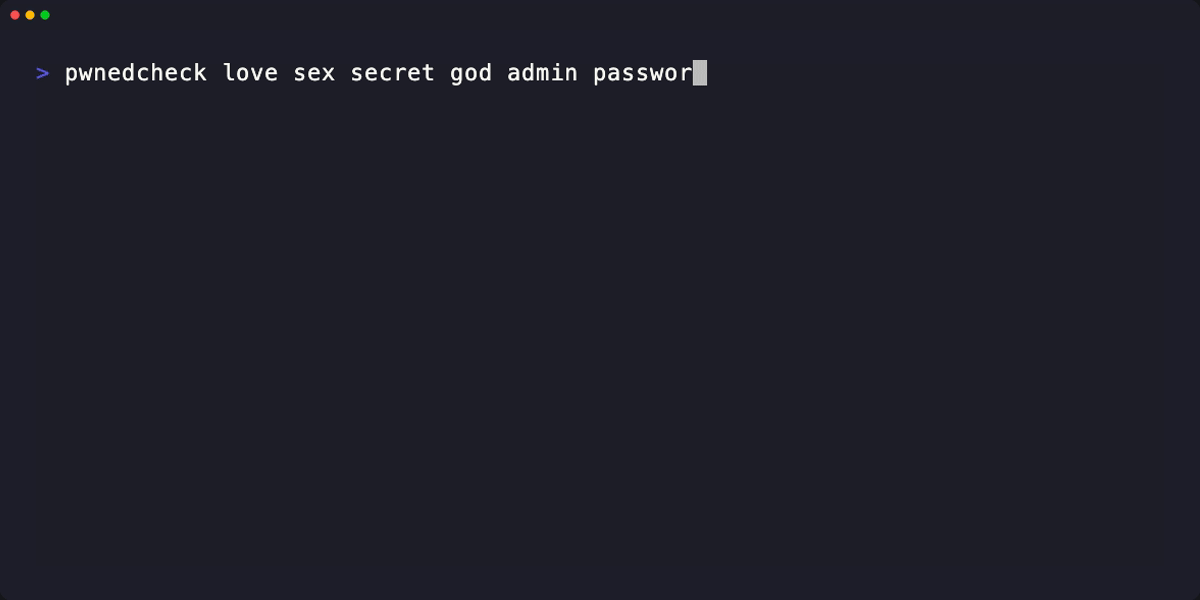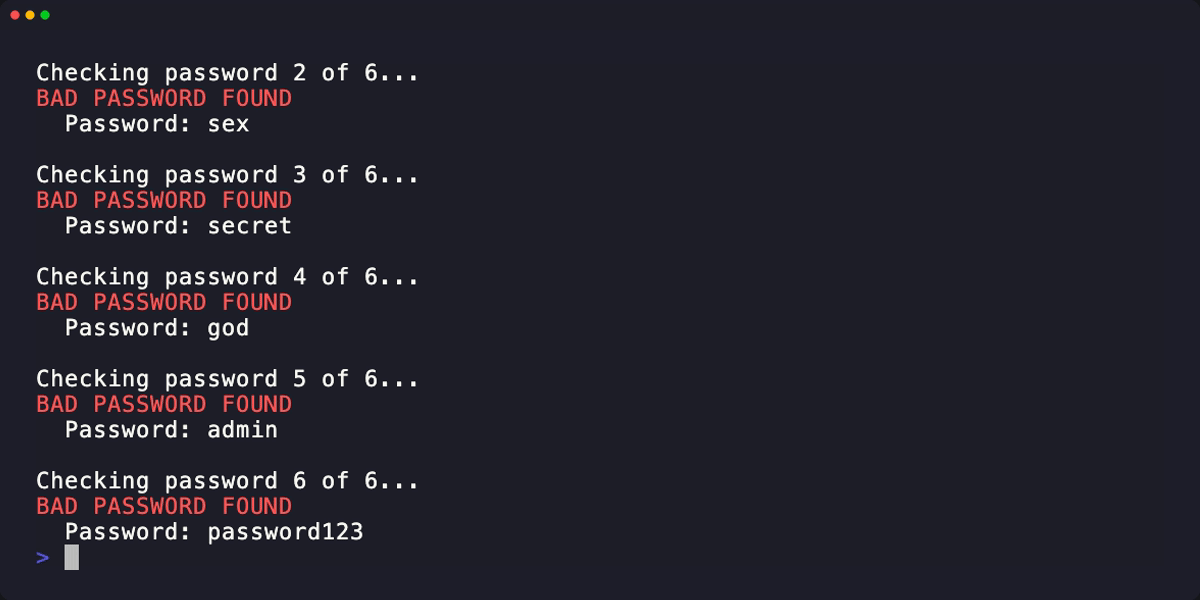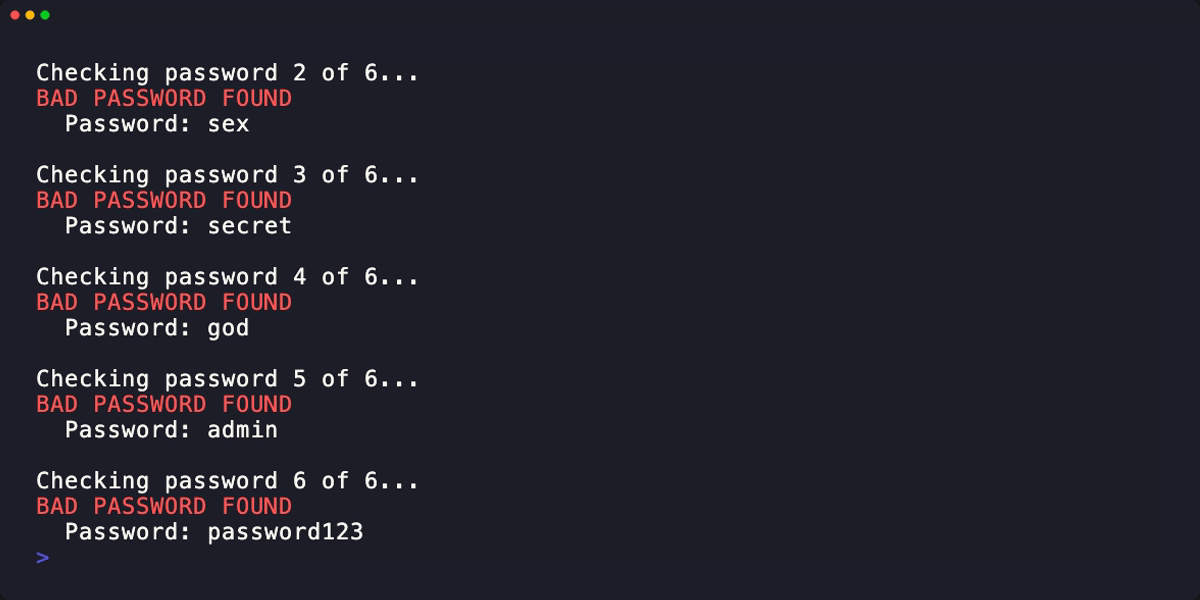
التحقق من كلمات المرور من ملف:
pwnedcheck -i passwords.list
التحقق من قيم SHA-1 المُجزأة مسبقًا:
pwnedcheck -hashed -i passwords.list
التحقق من تصدير Bitwarden مشفر:
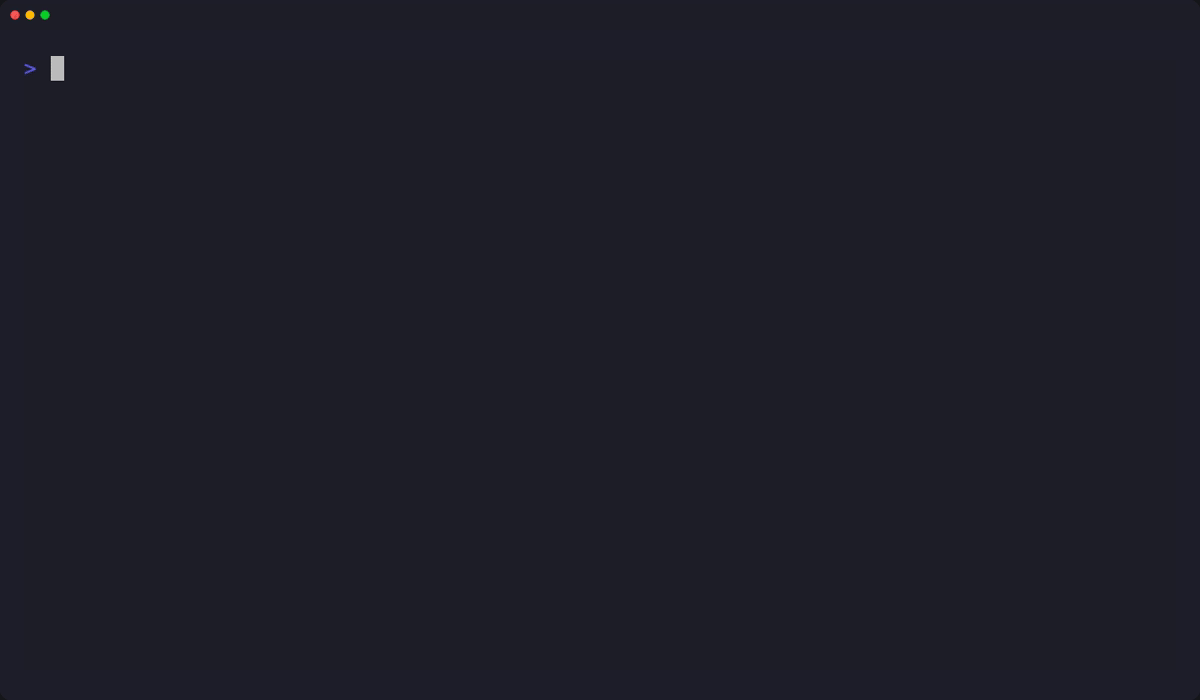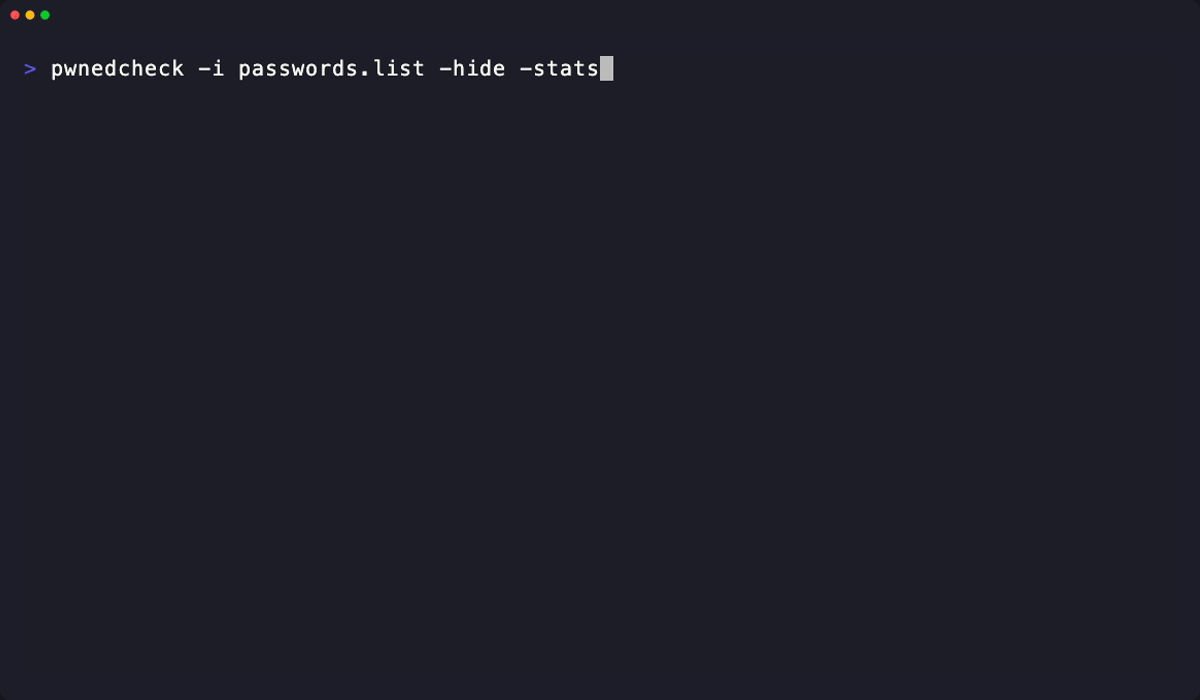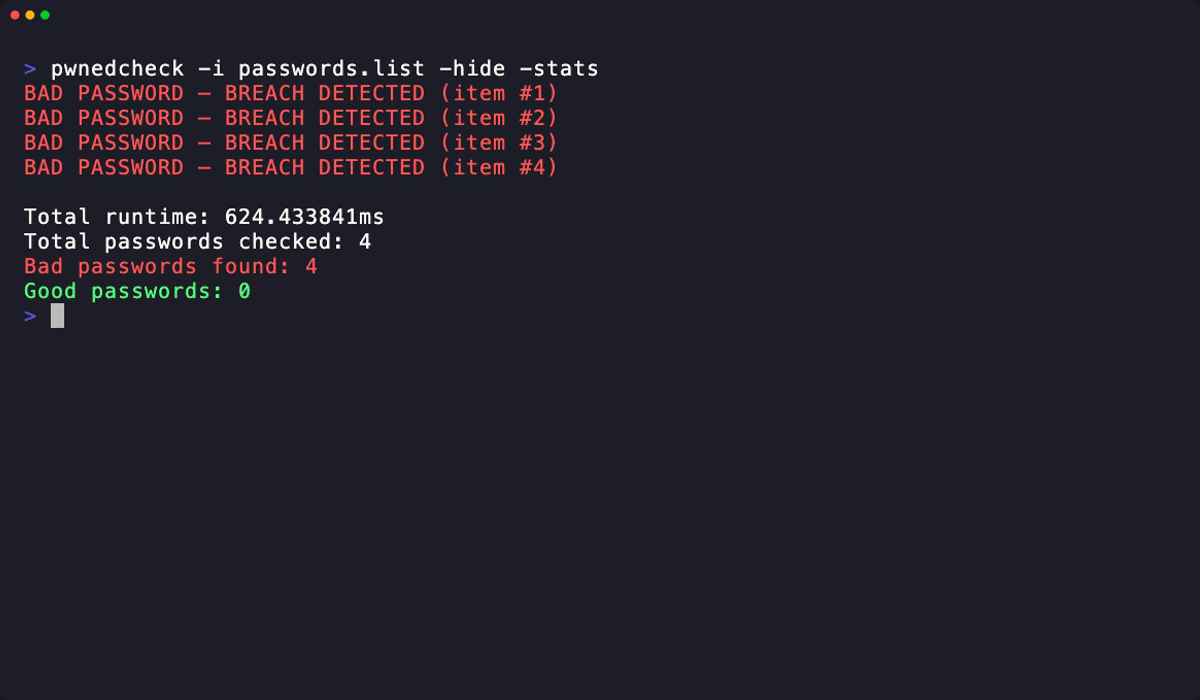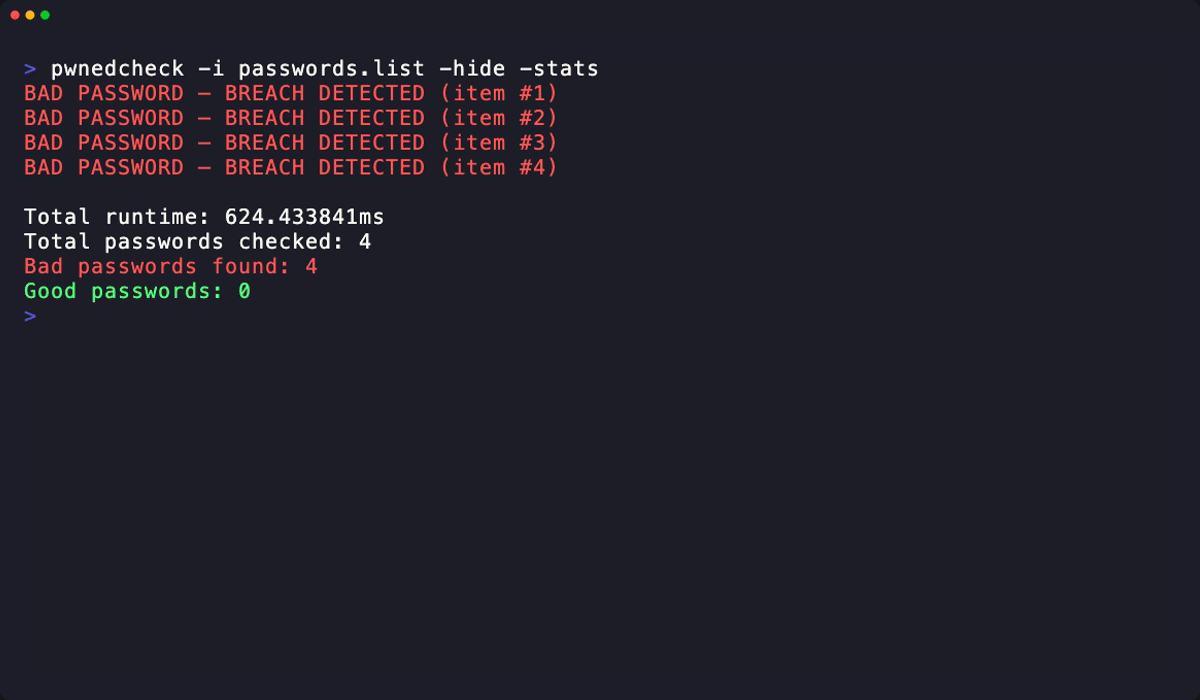
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
تفعيل تسجيل طلبات HIBP المفصّل:
pwnedcheck -v password123
-i, --input <string> : ملف الإدخال الذي يحتوي على كلمات المرور أو تصدير JSON (الافتراضي "passwords.txt")-bw, --bitwarden : التعامل مع ملف الإدخال كتصدير JSON مشفر ومحمي بكلمة مرور من Bitwarden-H, --hashed : التعامل مع الإدخال كتجزئات SHA-1 محسوبة مسبقًا بدلًا من النص العادي-x, --hide : إخفاء كلمات المرور النصية من مخرجات الطرفية-s, --stats : عرض ملخص وقت التشغيل والنتائج بعد الانتهاء-v, --verbose : طباعة كل طلب HIBP وحالة الاستجابة لعرض تشخيصات API-c, --credits : عرض الاعتمادات-h, --help : عرض المساعدةيستخدم PwnedCheck نهج k-anonymity المستخدم من قبل HIBP:
[1/2] Checking...
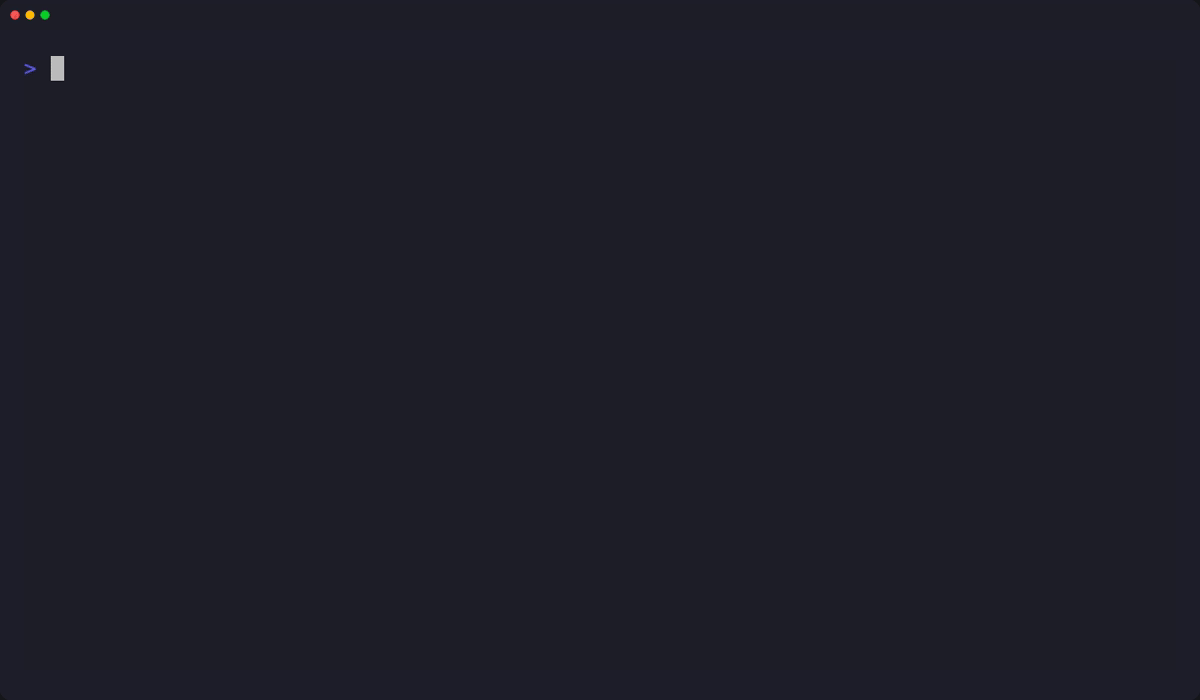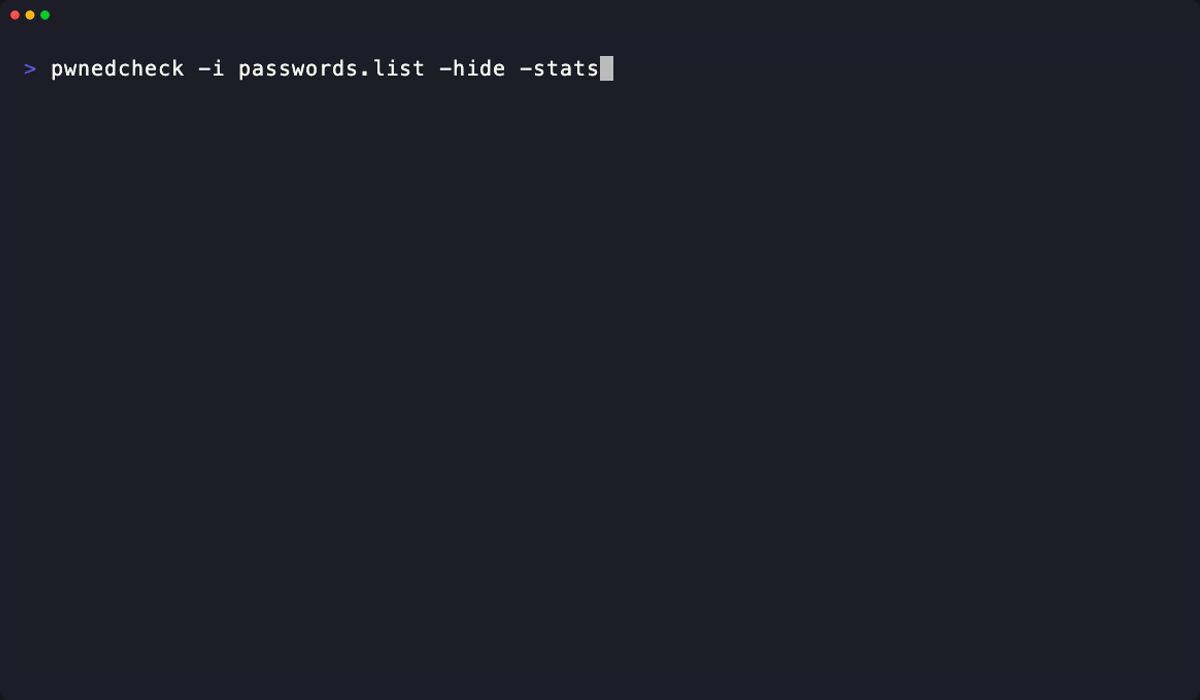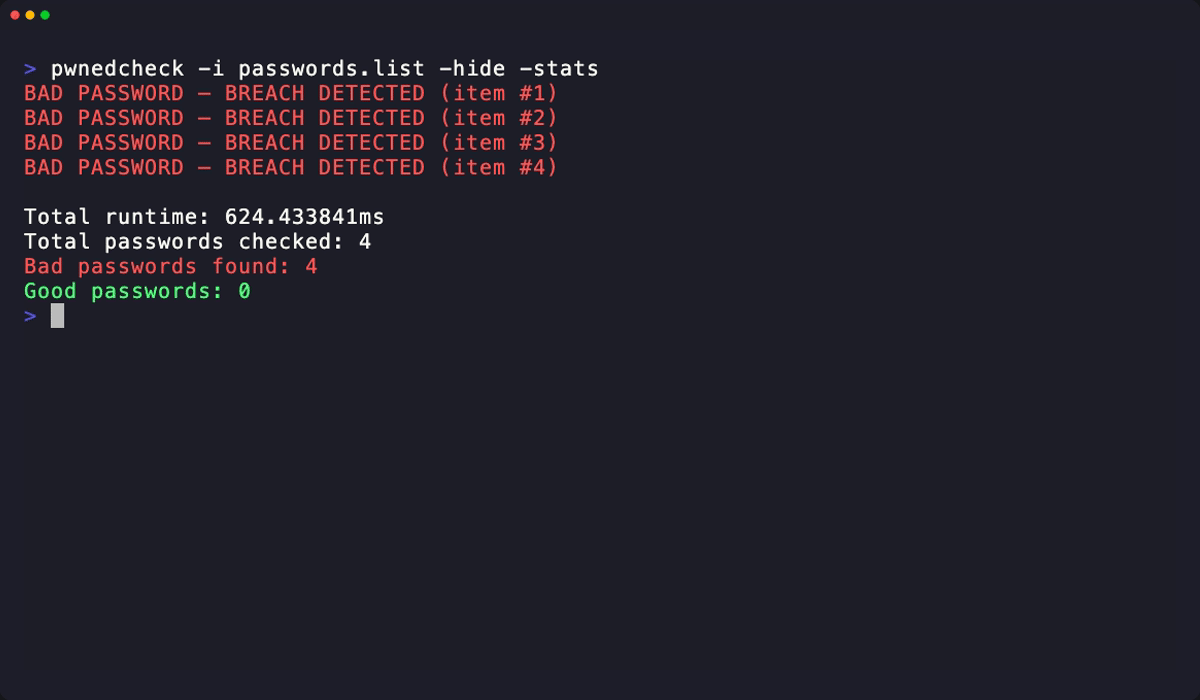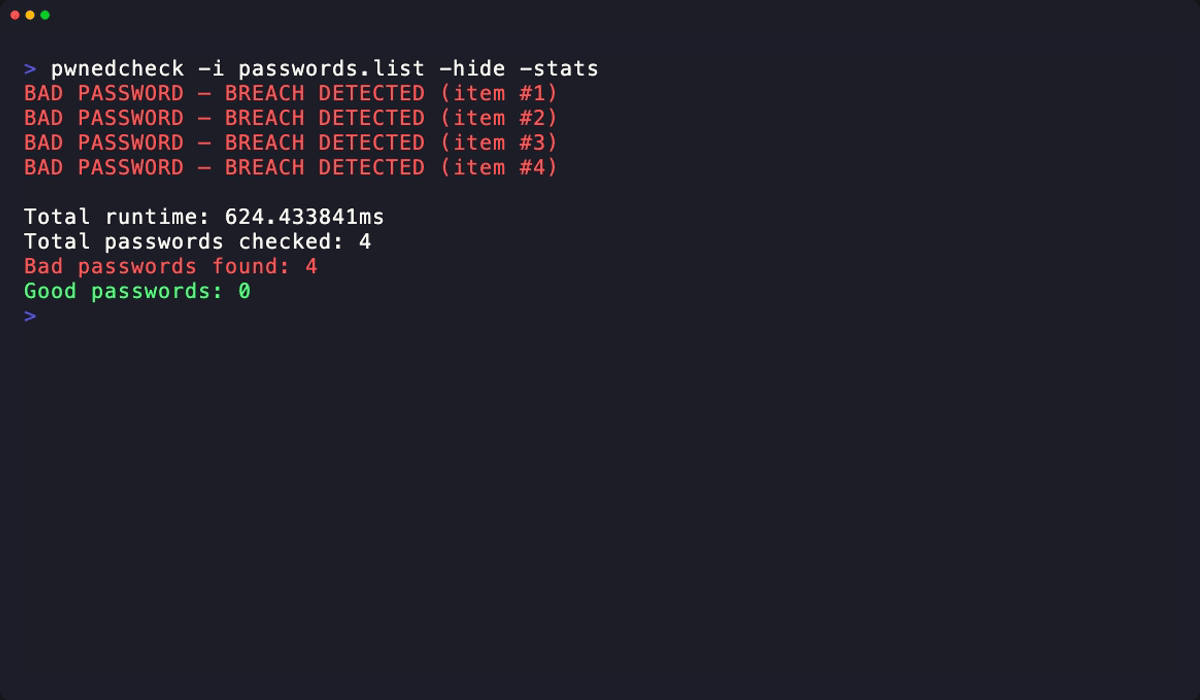
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: نقطة دخول CLI وتحليل الأعلامinternal/checker: حلقة التشغيل وتنسيق المخرجاتinternal/hibp: عميل HIBP وتجزئة كلمات المرورinternal/bitwarden: فك تشفير تصدير Bitwardenmake test # run unit tests
make cover # run tests with coverage summary
الوثائق: pkg.go.dev · التغطية: Codecov
