
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
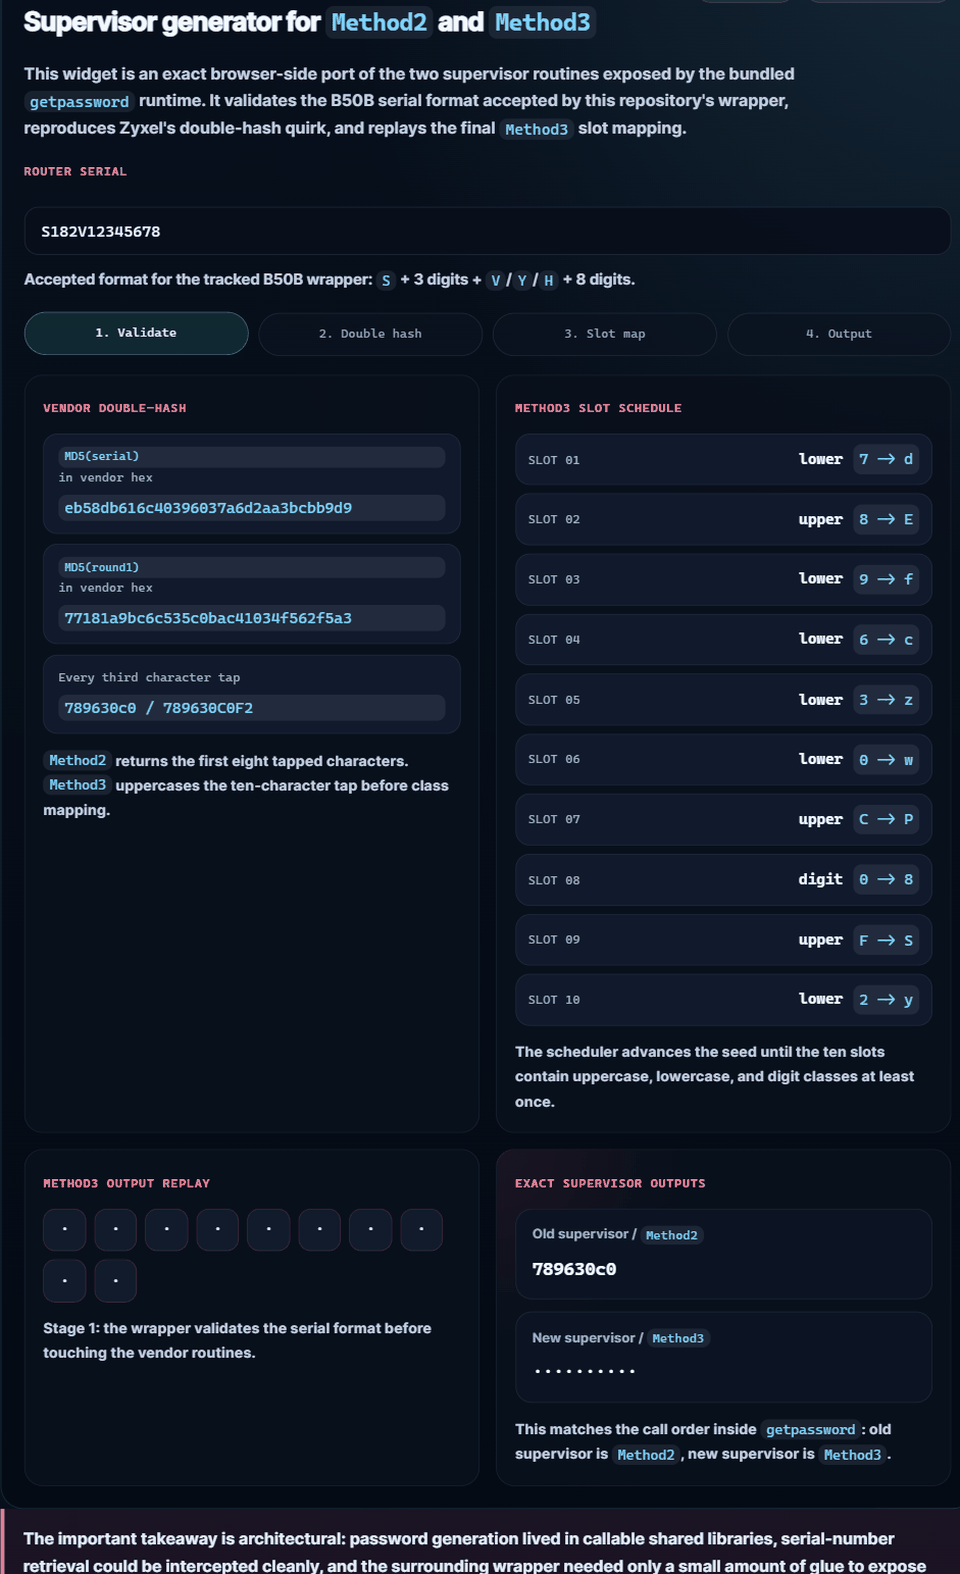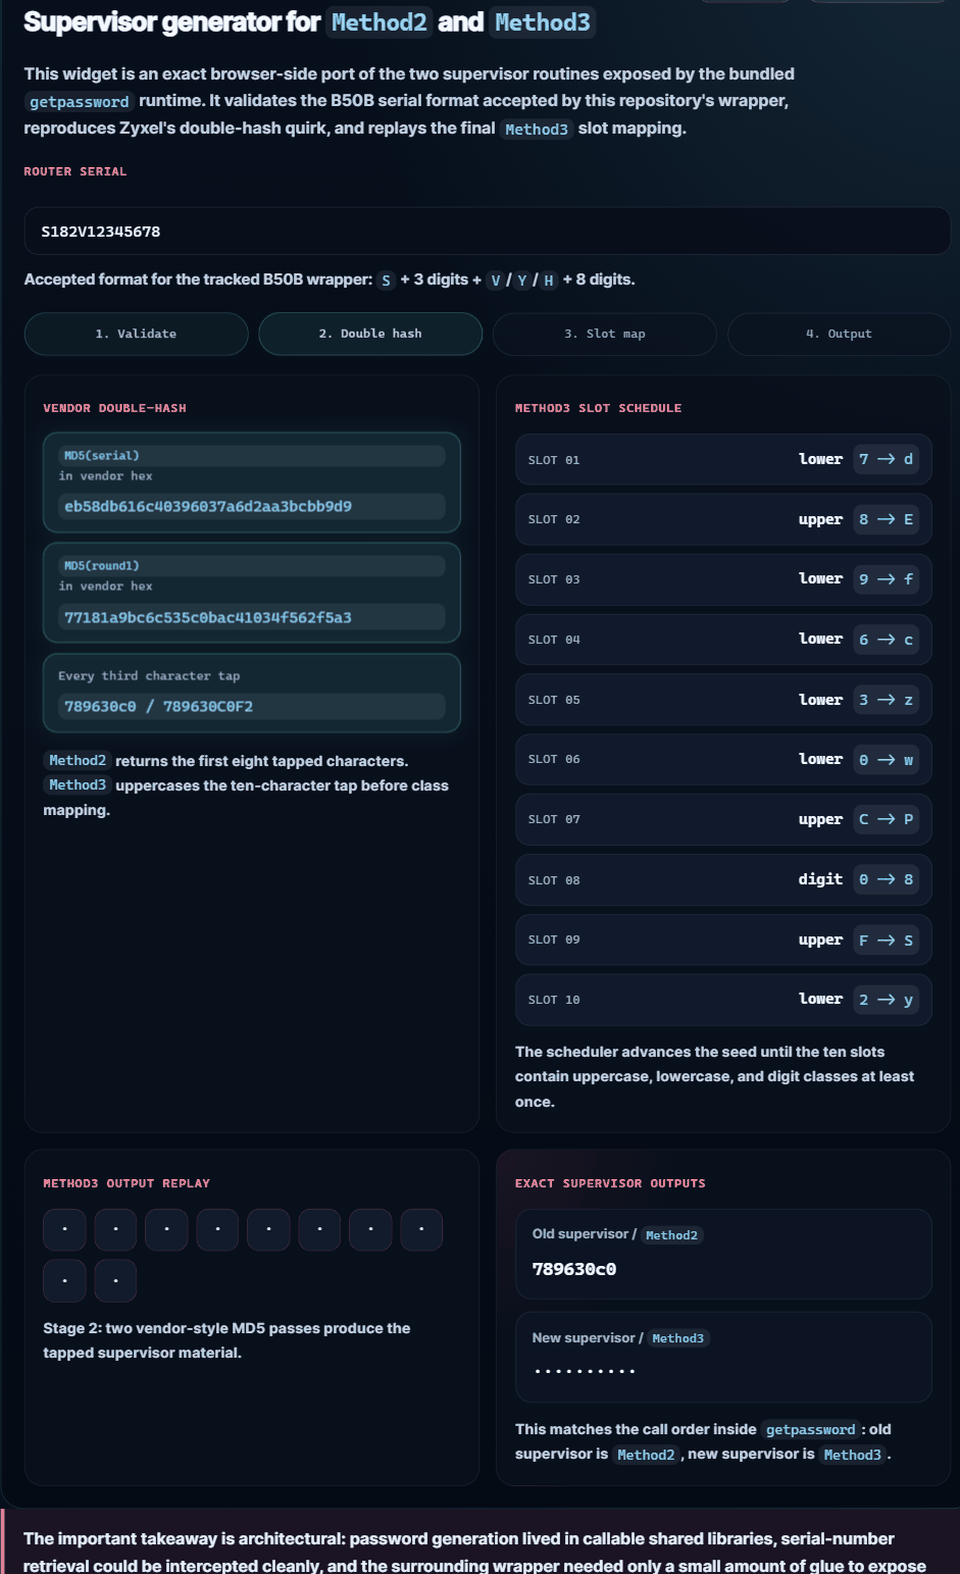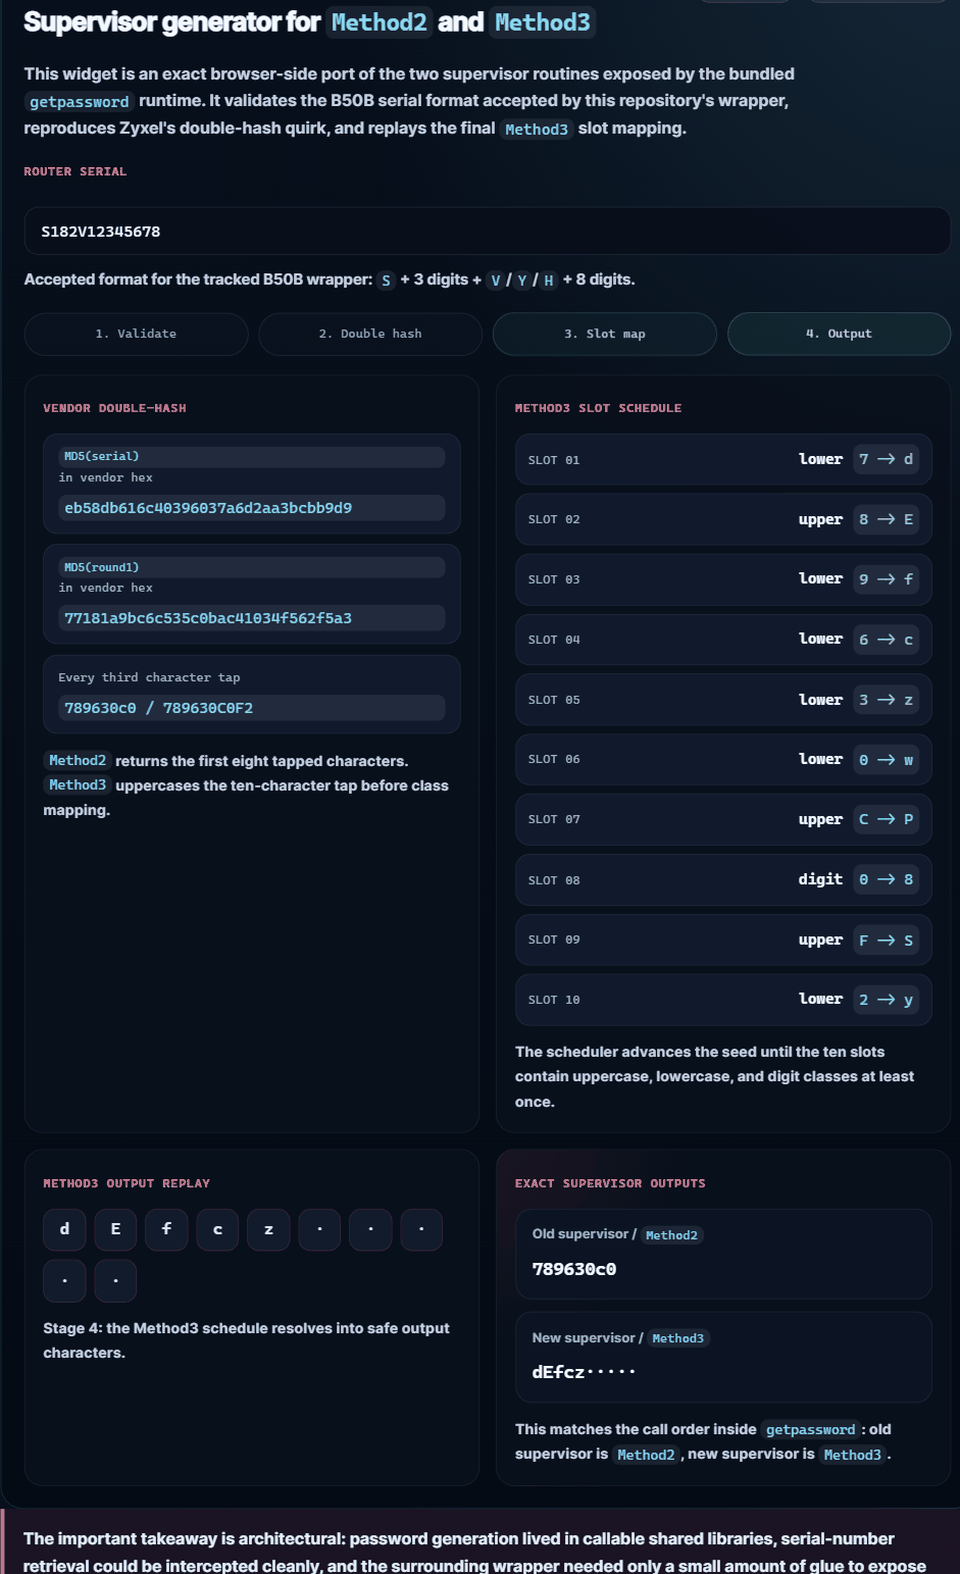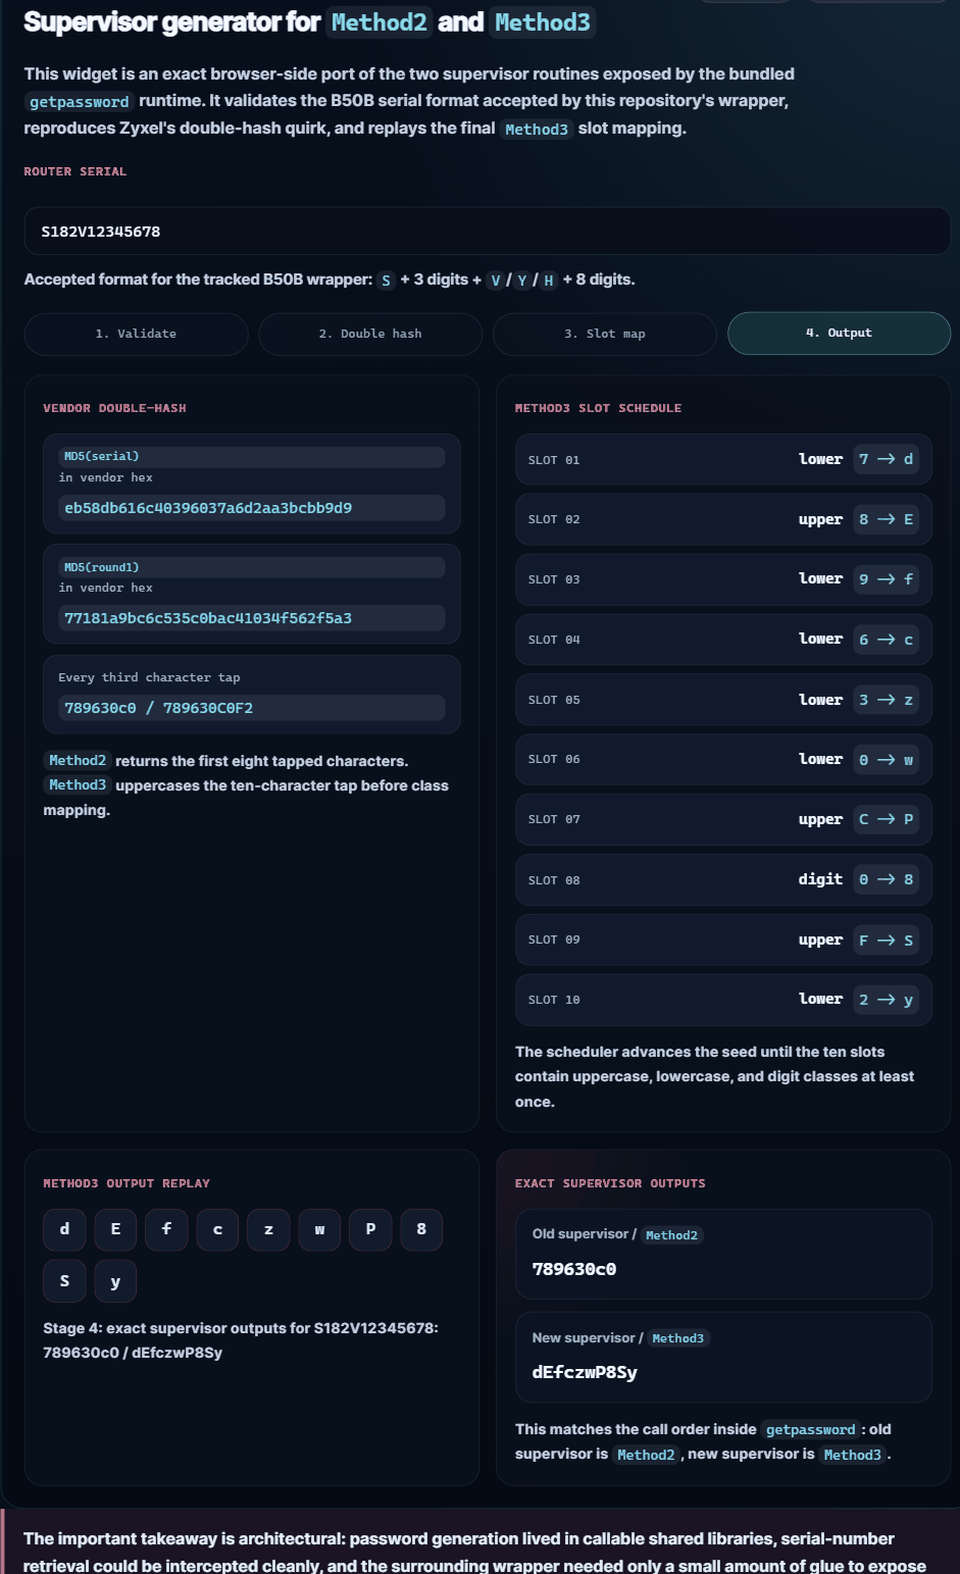
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
شرح تفصيلي لكشف بيانات اعتماد المشرف الفائق في Zyxel عبر البرامج الثابتة لأجهزة CPE/ONT/LTE/5G، مع مختبر genpass مُكيَّف لطراز VMG8825-B50B.
 adversis/screenscrub
ابحث عن بيانات الاعتماد في لقطات الشاشة، واحفظها في مدير الأسرار الخاص بك، واحذفها بشكل غير قابل للإلغاء من الصورة — محليًا، دون اتصال، باستخدام…
 0xblackash/cve-2026-47729
CVE-2026-47729
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - حقن SQL غير مصادق عليه. Poc.
 hantwister/o5logon-fetch
يحاول استغلال CVE-2012-3137 على خوادم Oracle الضعيفة
 ejfkdev/reyee_decrypt
فك تشفير البرامج الثابتة لـ Ruijie ReyeeOS (v1/v2) والنسخ الاحتياطية للإعدادات المشفرة؛ استعادة كلمات المرور بنص صريح
 dh4nuj4/simplectf-updatedexploit
هذا السكربت هو نسخة معدّلة من الاستغلال الأصلي الذي كتبه Daniele Scanu، والذي يستغل ثغرة حقن SQL غير مصادق عليها في CMS Made Simple <= 2.2.10…
 b1tbreaker/cve-2025-48708
نقص في تنقية الوسائط يؤدي إلى تسرب كلمة المرور في إصدارات Ghostscript PDF حتى 10.05.0.
 und3sc0n0c1d0/bruteforce-to-keepass
يكمل هذا البرنامج النصي النتائج التي تم الحصول عليها من خلال أداة keepass-password-dumper عند استغلال الثغرة الأمنية CVE-2023-32784 التي تؤثر على…
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
اكتب بايثون لاستغلال ثغرة CVE-2019-9053 لحقن SQL في CMS Made Simple 2.2.10 مع إمكانيات كسر تجزئة كلمة المرور وتعداد المستخدمين.
 bytehackr/keepass_poc
إثبات المفهوم لـ KeePass [CVE-2022-0725]
 randomuser1983/ikeabuser
أداة غلاف بسيطة لأتمتة enumeration, fingerprinting, and PSK extraction of an IPSec VPN gateway.
 grepstrength/cve-2026-92680
إثبات مفهوم لفك تشفير بيانات اعتماد الخادم المحمية بـ DPAPI في Araxis Merge (CVE-2026-92680)، مما يوضح تخزين بيانات الاعتماد غير المحمية بشكل كافٍ…
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 4d000/tenda-f3-v4
نص بايثون لاستغلال CVE-2020-35391 على أجهزة التوجيه Tenda F3 V3/V4، مما يتيح التحميل غير المصرح به لملفات التهيئة والذاكرة الوميضية وسجل النظام.
 mister-turtle/cve-2023-32784
يستخرج كلمات مرور رئيسية لـ KeePass من تفريغات الذاكرة لقواعد بيانات غير مقفلة، ويخرج أحرفًا محتملة حسب الموضع، وعبارة مرور، وقناع JohnTheRipper لـ…
 infobyte/nec_aterm_tools
يستخرج المفاتيح العشوائية من صور البرامج الثابتة لموجهات NEC Aterm وأكواد QR لتوليد كلمات مرور صالحة للوصول إلى الغلاف (shell).
 jaarden/cve-2024-22894
استغلال إثبات مفهوم لثغرة CVE-2024-22894، يوضح استخراج كلمة مرور الجذر المشفرة بتشفير 3DES من البرامج الثابتة لمضخات الحرارة Alpha Innotec/Novelan،…








