#1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 sabri-zaki/easy_hack
اخترق العالم باستخدام Termux
 brannondorsey/naive-hashcat
غلاف hashcat جاهز للتشغيل المباشر (Plug-and-Play) يكسر تجزئات كلمات المرور باستخدام هجمات القاموس، والقواعد (rule-based)، والتجميع (combinator)،…
 sinfulz/justtryharder
ورقة غش شاملة لاختبار الاختراق لتحضير امتحان PWK/OSCP، تغطي تصعيد الامتيازات، كسر كلمات المرور، توليد الحمولات، ما بعد الاستغلال، فحص المنافذ،…
 0ldev/politician
مكتبة حديثة لتدقيق شبكات WiFi لوحدة ESP32 باستخدام تقنيات 802.11 المتقدمة. تلتقط مصافحة WPA/WPA2/WPA3 عبر استخراج PMKID وحقن CSA (يتجاوز PMF). تجمع…
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 flythenimbus/bramble
مدير كلمات مرور محلي أولاً مع مزامنة مباشرة من جهاز إلى جهاز
 lgandx/responder
Responder هو أداة تسميم لـ LLMNR و NBT-NS و MDNS، مع خادم مصادقة وهمي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP ويدعم NTLMv1/NTLMv2/LMv2 و NTLMSSP الموسع…
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 brannondorsey/wifi-cracking
اختراق أجهزة توجيه Wi-Fi WPA/WPA2 باستخدام Airodump-ng و Aircrack-ng/Hashcat
 usethisname1419/pdfcrack
PDF Crack هي أداة بواجهة رسومية تُستخدم لكسر كلمات مرور ملفات PDF. تتضمن 3 خيارات للكسر.
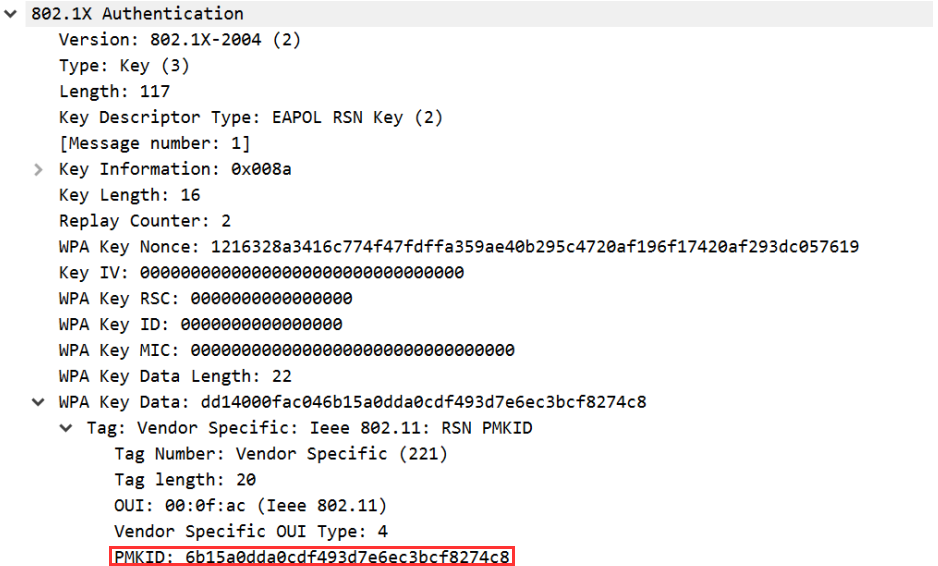 n0mi1k/pmkidcracker
أداة لكسر عبارة مرور WPA2 باستخدام قيمة PMKID دون الحاجة إلى عملاء أو إلغاء المصادقة
 kaonashi-passwords/kaonashi
قوائم كلمات مُنتقاة، قواعد hashcat، وأقنعة مستمدة من مليارات كلمات المرور الحقيقية، مع تحليل إحصائي وشرائح بحث من RootedCON 2019 لتحسين تقنيات اختراق…
 aaaguirrep/offensive-docker
Offensive Docker هي صورة تحتوي على الأدوات الهجومية الأكثر استخدامًا لإنشاء بيئة بسهولة وسرعة لتنفيذ التقييمات على الأهداف.
 openwall/john
John the Ripper jumbo - أداة متقدمة لكسر كلمات المرور دون اتصال، تدعم مئات أنواع التجزئة والتشفير، وتعمل على العديد من أنظمة التشغيل، وحدات المعالجة…
 floyd-fuh/jks-private-key-cracker-hashcat
المسمار الأخير في نعش JKS - اختراق كلمات المرور لمدخلات المفتاح الخاص في ملف JKS
 blackploit/hash-identifier
برنامج لتحديد أنواع التجزئة المختلفة المستخدمة لتشفير البيانات وخاصة كلمات المرور
 blackarch/wordlistctl
جلب، تثبيت والبحث في أرشيفات قوائم الكلمات من المواقع ونظائر التورنت.
 pentoo/pentoo-overlay
Gentoo overlay لأدوات الأمن بالإضافة إلى قلب Pentoo Livecd