
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الشبكة الجنائي

أدوات لتحليل حركة مرور الشبكة وسجلات الاتصالات للتحقيق في الحوادث الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1kمنذ 3س 2د
zeek preview#2

zeek

GitHubzeek/zeek
7.8kمنذ 13س 38د
arkime preview#3

arkime

GitHubarkime/arkime
7.4kمنذ 0 أيام
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5kمنذ 8 أيام
suricata preview#5

suricata

GitHuboisf/suricata
6.5kمنذ 3 أيام
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1kمنذ 13س 44د
scapy preview#8

scapy

GitHubsecdev/scapy
12.5kمنذ يوم واحد
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
735منذ سنة واحدة
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4kمنذ سنة واحدة
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
141 نتائج
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…

defensive-toolsioc-managementpacket-sniffing-analysis+5
93منذ 5 سنوات
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
61منذ 19 أيام
OpenFPC preview

OpenFPC

GitHubleonward/openfpc

OpenFPC، التقاط حزم كامل مفتوح المصدر

packet-sniffing-analysisnetwork-forensicsforensics+1
73منذ 10 سنوات
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

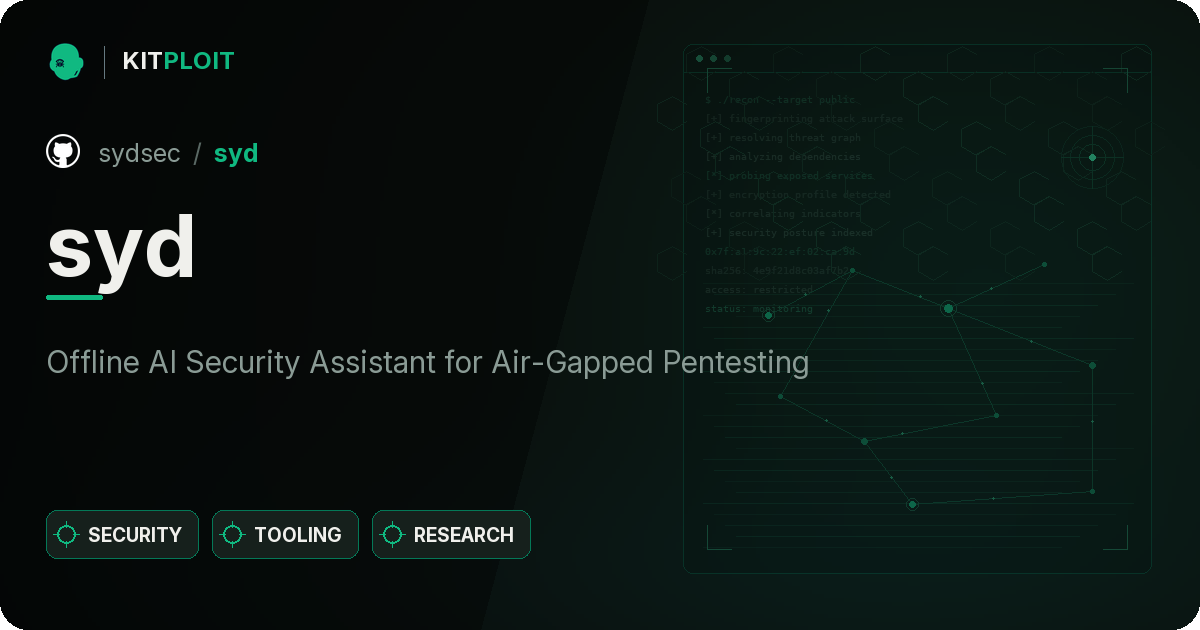
NetworkAssessment: أداة تقييم اختراق الشبكة
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
95منذ 2 سنوات
syd preview

syd

GitHubsydsec/syd

مساعد أمني بالذكاء الاصطناعي دون اتصال لاختبار الاختراق في البيئات المعزولة
osintmemory-forensicsvulnerability-analysis+8
86منذ 6 أشهر
netstat2neo4j preview

netstat2neo4j

GitHubtrinitor/netstat2neo4j

إنشاء عبارات CREATE لـ neo4j من ملفات netstat من أجهزة متعددة

network-forensicsinformation-gatheringlog-analysis
41منذ 5 سنوات
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

خادم MCP متعدد الاستخدامات لتحليل ملفات PCAP

packet-sniffing-analysisreconnaissancenetwork-forensics+6
73منذ 5 أشهر
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

تفكيك شبكة C2 لـ beamers الصينية - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
18منذ 17 أيام
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

أداة تحقيق في وصلات أجهزة USB تتعقب العلاقات الفعلية بين الجهاز والحاسوب عبر الشبكات المحلية والمجالية، وتولد رسومًا بيانية مرئية وتقارير بصيغتي CSV…
reconnaissancenetwork-forensicsforensics+2
38منذ 6 سنوات
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

يفك ترميز حركة مرور PlugX والآثار المشفرة/المضغوطة

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
38منذ 13 سنوات
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

تم تطويره لتسريع عمليات محللي SOC أثناء التحليل.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
48منذ 6 أشهر
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

دراسة تعليمية في الهندسة العكسية للعبة Android تستخدم Unity/IL2CPP. توثق فك تشفير بروتوكول البوابة، تحليل SDK الأصلي لمكافحة التلاعب، تجاوز تثبيت…
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
31منذ 6 أشهر
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

تقرير عن تحدي شارة DEF CON 30

network-forensicssteganographydigital-forensics+3
72منذ 4 سنوات
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

إضافة Lua لاستخراج البيانات من Wireshark وتحويلها إلى تنسيق MISP
packet-sniffing-analysisnetwork-forensicsforensics+2
50منذ 2 سنوات
zeek-community-id preview

zeek-community-id

GitHubcorelight/zeek-community-id

دعم Zeek لتجزئة تدفقات Community ID.

network-forensicsnetwork-securityutilities-frameworks+1
37منذ 3 سنوات
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

ماسح الأدلة الجنائية

disk-forensicsmemory-forensicsnetwork-forensics+3
41منذ 13 سنوات
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
defensive-toolsioc-managementmemory-forensics+9
33منذ 3 أيام
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

فك تغليف حركة المرور المغلفة ضمن بروتوكولات GRE وIPIP و6in4 وESP (ipsec)، ويمكنه أيضًا إزالة رأس IEEE 802.1Q (شبكة محلية افتراضية). يعمل مع ملفات…


packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
34منذ 8 سنوات
السابق1…456…8التالي
تحليل الشبكة الجنائي — الصفحة 5 | Kitploit






