

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
netstat2neo4j — إنشاء عبارات CREATE لـ neo4j من ملفات netstat من أجهزة متعددة | Kitploit

أدوات/GitHubGitHub/trinitor/netstat2neo4j
تحليل الشبكة الجنائيجمع المعلوماتتحليل السجلات
GitHubtrinitor/netstat2neo4j

netstat2neo4j

إنشاء عبارات CREATE لـ neo4j من ملفات netstat من أجهزة متعددة
عرض المستودع
411197منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

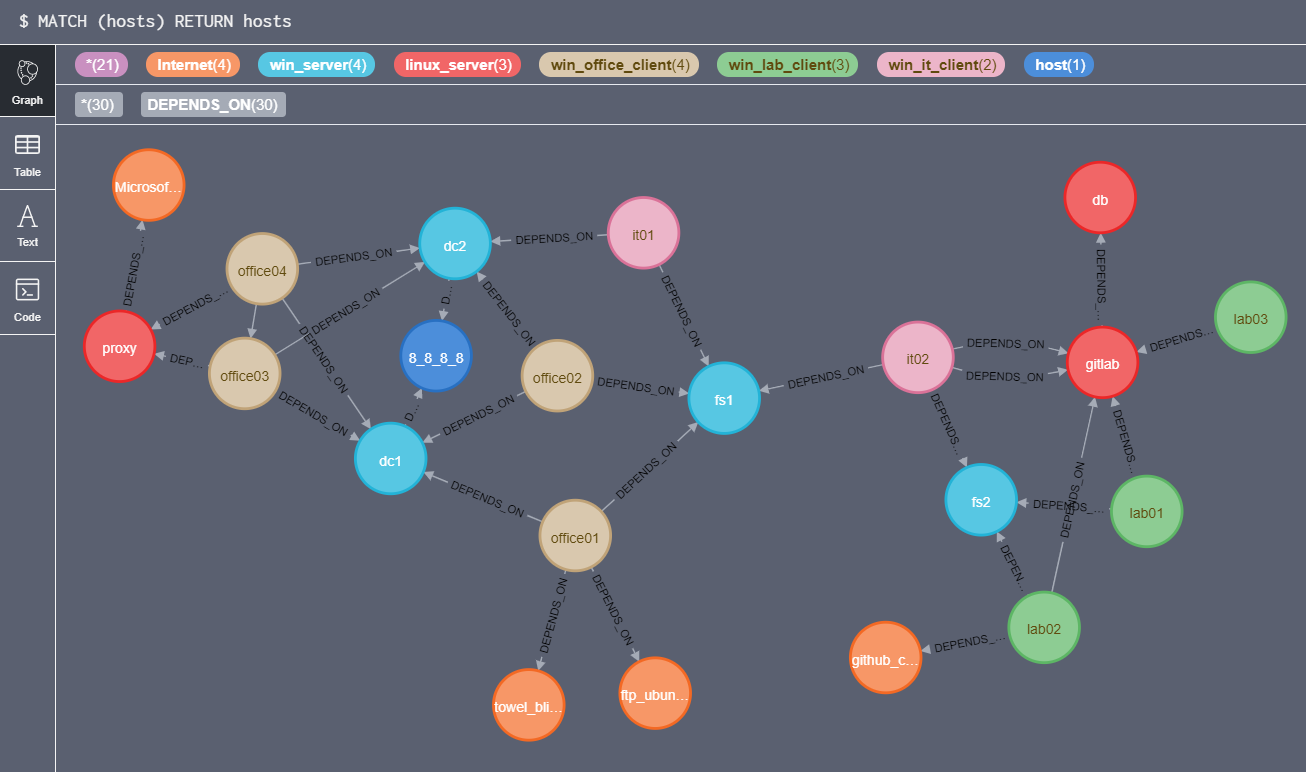
تصور نتائج Netstat باستخدام Neo4j

screenshot

الوصف

تساعد الرسوم البيانية في اكتشاف الحالات الشاذة والأنماط في مجموعات البيانات الكبيرة.
يقوم هذا البرنامج النصي بأخذ معلومات netstat من عدة مضيفين وتنسيقها بطريقة تجعلها قابلة للاستيراد إلى Neo4j.
يمكن الاستعلام عن Neo4j للعثور على اتصالات لمضيفين معينين، من مضيفين معينين، ومعرفة الاستخدام أو البروتوكولات وغير ذلك الكثير.

ملفات أمثلة

توجد بالفعل بعض الملفات في دليل الأمثلة لتتمكن من اختبار الأداة.
يمكنك أيضًا العثور على استعلامات أمثلة ستساعدك في الحصول على فكرة أساسية عن إمكانيات البحث.

الحالة

حاليًا، تم اختبار الأداة مع مخرجات netstat لأنظمة Windows باستخدام الأمر 'netstat -an'

الإعداد

تثبيت Docker و Docker Compose

https://docs.docker.com/install/linux/docker-ce/centos/
https://docs.docker.com/compose/install/

استخراج الملفات

git clone https://github.com/trinitor/netstat2neo4j.git /opt/netstat2neo4j/

تشغيل الحاوية

cd /opt/netstat2neo4j/
docker-compose up -d

اختبار تسجيل الدخول

https://ip:7474
المستخدم: neo4j
كلمة المرور: neo4j

رفع ملفات Netstat

انسخ جميع ملفات مخرجات netstat (ملفات *.txt) إلى /opt/netstat2neo4j/script/import/

إنشاء عبارات Cypher لـ Neo4j

cd /opt/netstat2neo4j/script/
bash csv2neo4j.sh

يمكن العثور على عبارات Cypher المطلوبة في ملف create_database.txt

إنشاء قاعدة البيانات

تصفح إلى https://localhost:7474
انسخ المحتوى من create_database.txt
الصقه في شريط الأوامر بواجهة Neo4j

استعلام مثال

MATCH (src)-[:DEPENDS_ON]->(dst)
WHERE src.ip STARTS WITH '192_168_'
RETURN src, dst

يوجد أيضًا ملف query.txt في مجلد الأمثلة.

أسئلة وأجوبة

س: هذا مكرر. ألا تعلم بوجود مشاريع أخرى؟
ج: أعلم. هذا ليس جديدًا أو مميزًا. هناك مشاريع مجانية، دروس تعليمية، ومنتجات تجارية تعتمد على عوامل (agents) لرسم الخرائط وحتى فرض القواعد.
بعض الأمثلة:

  • https://www.maltego.com
  • https://www.tanium.com/products/map/
  • https://www.illumio.com/
  • https://www.cisco.com/c/en/us/products/security/tetration/

هذا المشروع الصغير ليس بديلاً بأي حال من الأحوال.

س: إنشاء netstats على جميع الأجهزة صعب. هل لديك حل؟
ج: بينما يمكنك جمع المعلومات باستخدام WMI/PowerShell عن بُعد، لا أوصي باستخدام حساب لديه صلاحيات إدارية كاملة على جميع أنظمتك.
استخدم إدارة التهيئة الخاصة بك لجدولة إنشاء netstat أو استخدم المهام المجدولة. هذا خارج نطاق هذا المشروع الصغير.
إذا كنت ترغب في استخدام حساب لديه جميع مفاتيح المملكة:
https://ijustwannared.team/2019/04/22/network-connection-footprinting-with-wmi-and-neo4j/

س: لا بد أنك مخطئ. يجب أن يكون Neo4j قادرًا على قراءة ملفات CSV مباشرة. لماذا تقوم بإنشاء العبارات بنفسك؟
ج: أنت على صواب. من الممكن استيراد ملفات CSV مباشرة.
https://neo4j.com/developer/guide-import-csv/


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




