#1
 daddycocoaman/dumpscan
البحث عن الأسرار في ذاكرة النواة والمستخدم
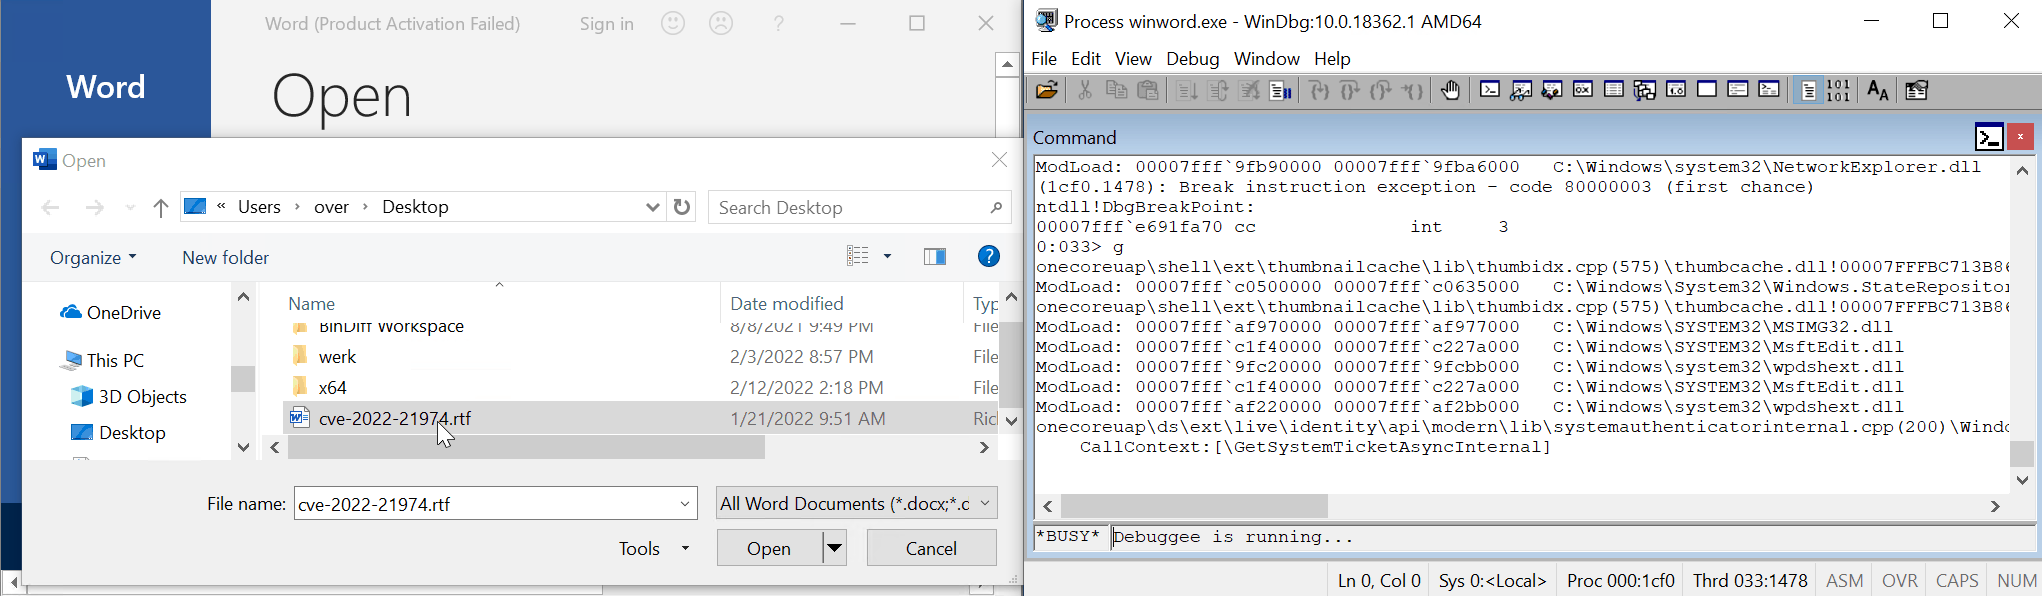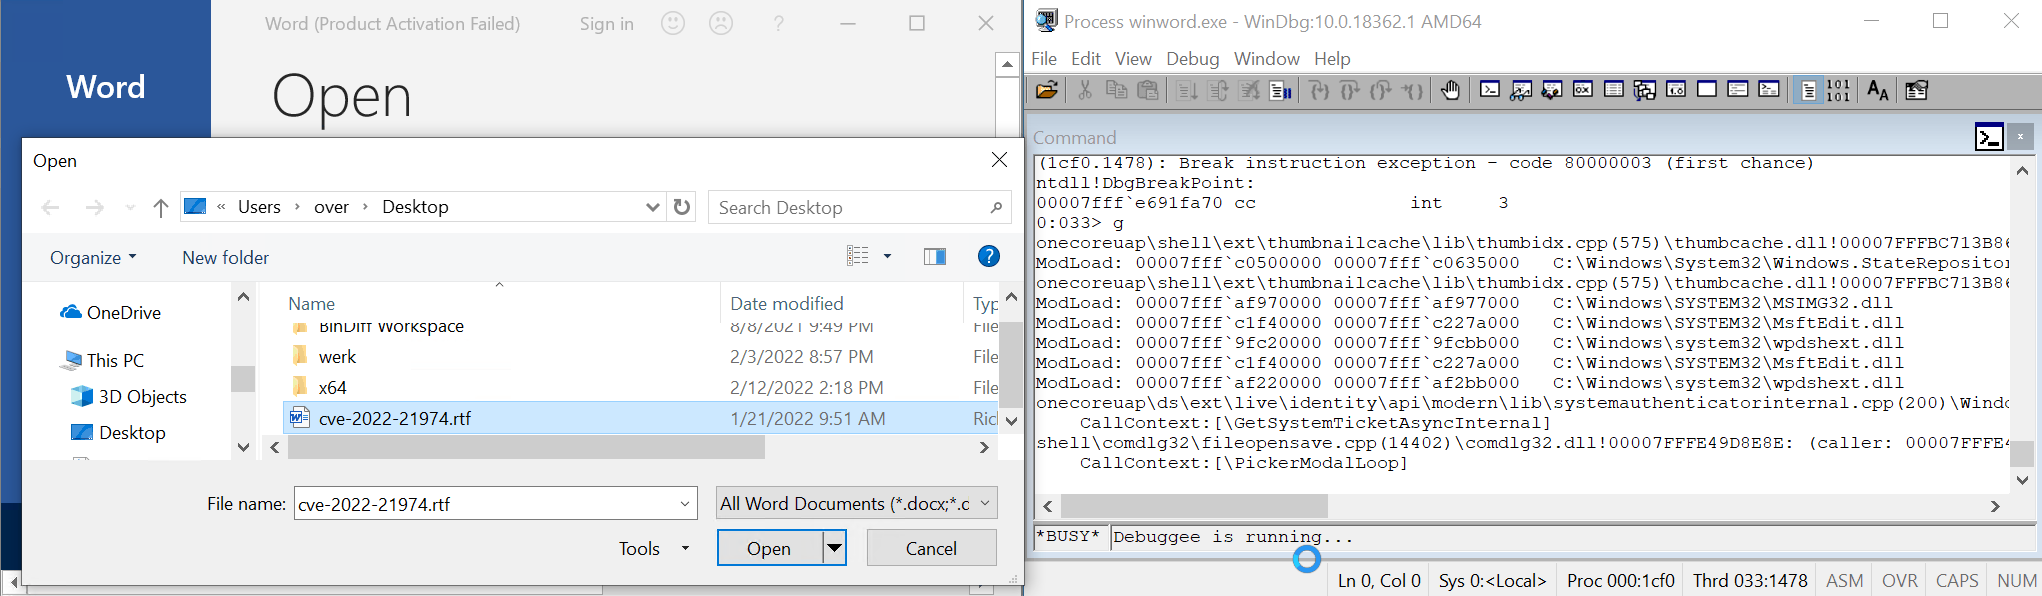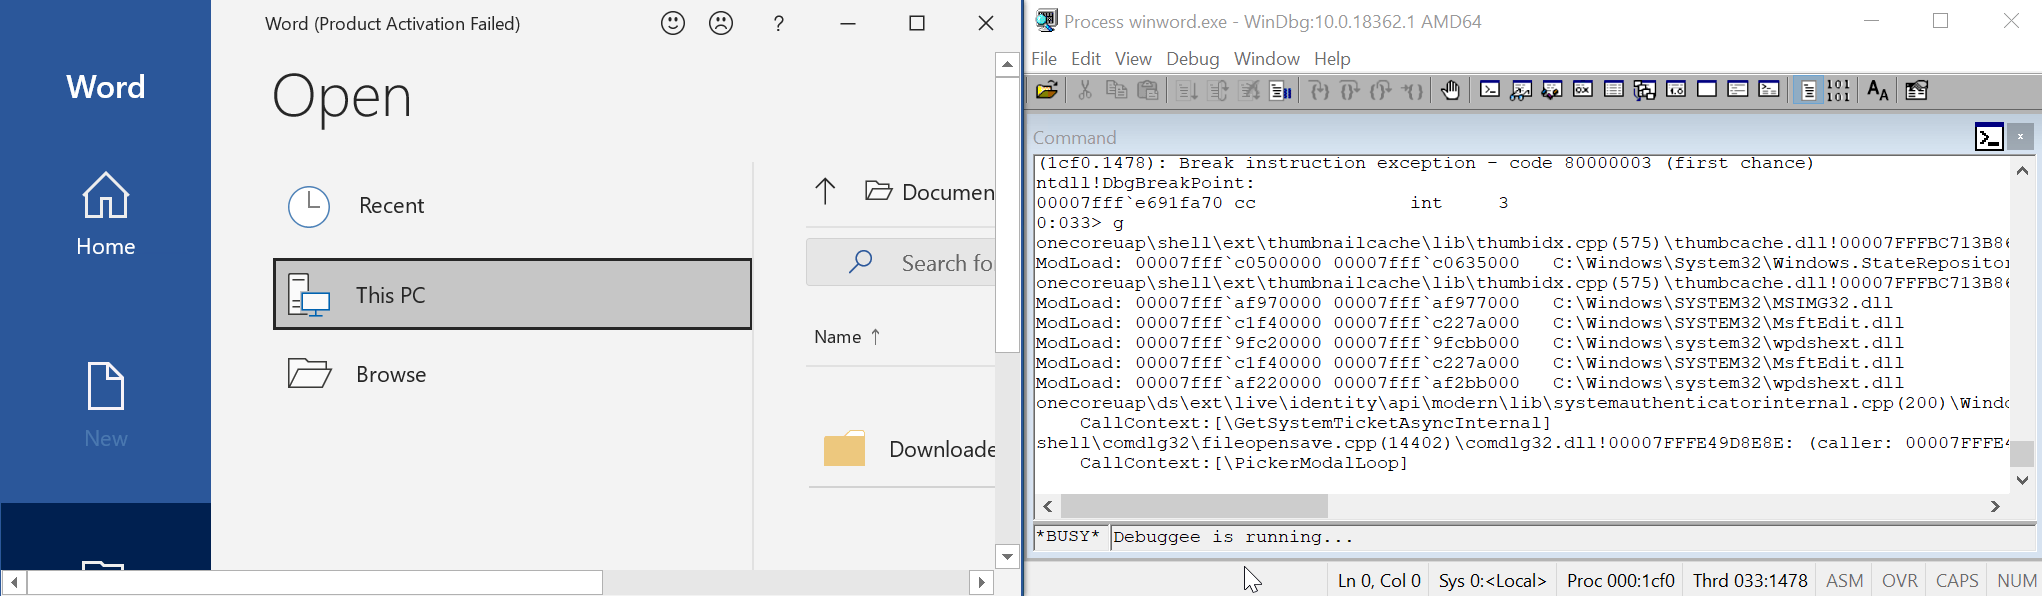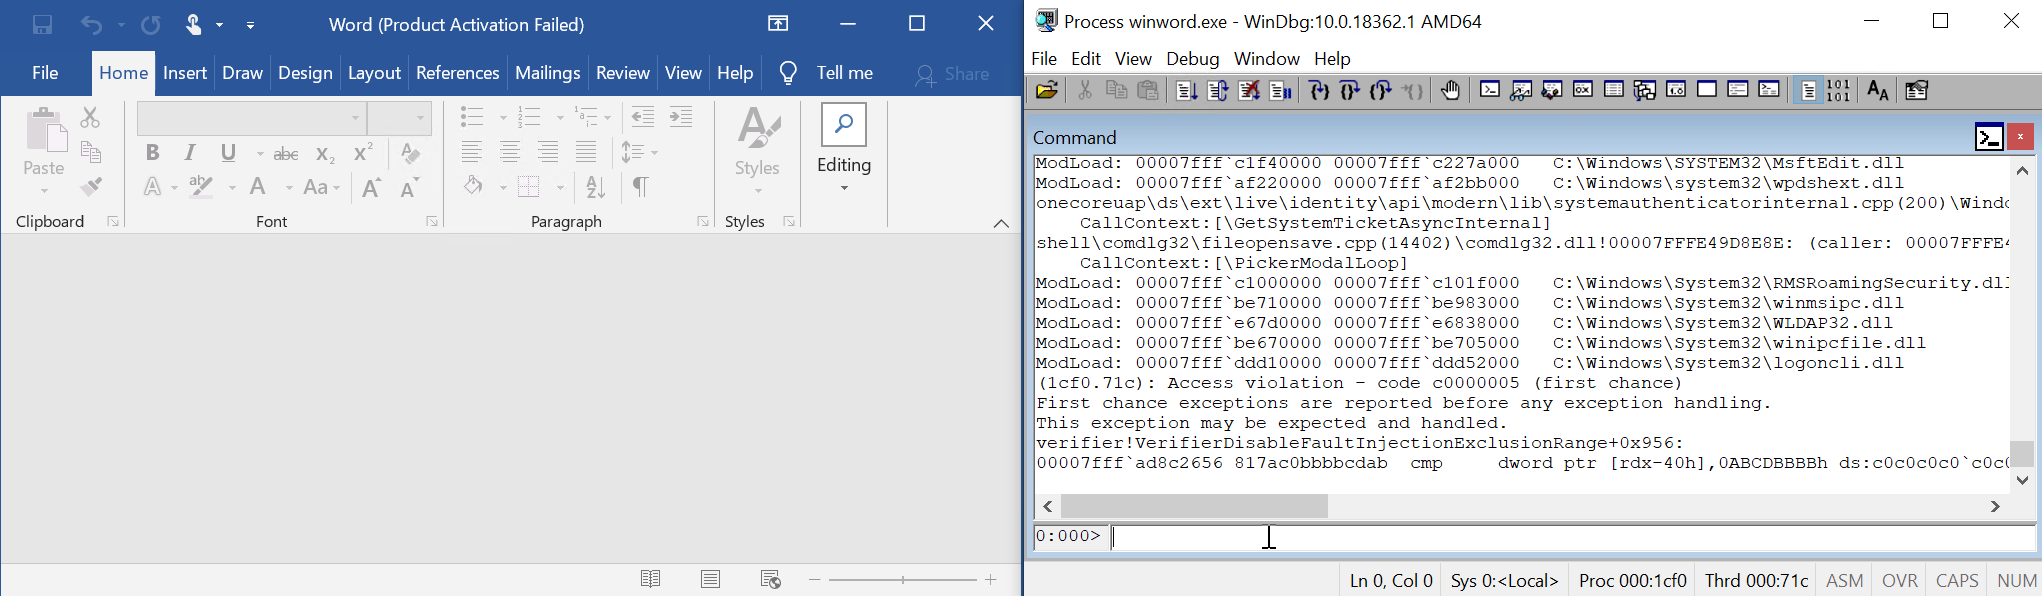 0vercl0k/cve-2022-21974
إثبات المفهوم لـ CVE-2022-21974 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمات إدارة حقوق الأمان للتجوال"
 0vercl0k/cve-2021-32537
PoC لـ CVE-2021-32537: وصول إلى ذاكرة خارج الحدود يؤدي إلى تلف التجمع في نواة ويندوز.
 dbrant/bios_memimage
أداة تصوير ذاكرة الوصول العشوائي.
 soteria-research/cve-2015-4843-type-confusion-phrack
# CVE-2015-4843 في Java: استغلال خلط الأنواع وتجاوز سعة الكومة يستعرض هذا المحتوى استغلالات خلط الأنواع (type confusion) وتجاوز سعة الكومة (heap…