
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 tls456/cve-2026-43805-poc
تحليل سباق CVE-2026-43805 IOKit IODMACommand وإثبات المفهوم
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
 hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
 jazho76/house_of_apple_2
جولة تفاعلية في GDB لتقنية House of Apple 2 FSOP على glibc 2.43، مع بيئة اختبار قابلة لإعادة الإنتاج تغطي تجاوز vtable، وتحويل المكدس، وROP.
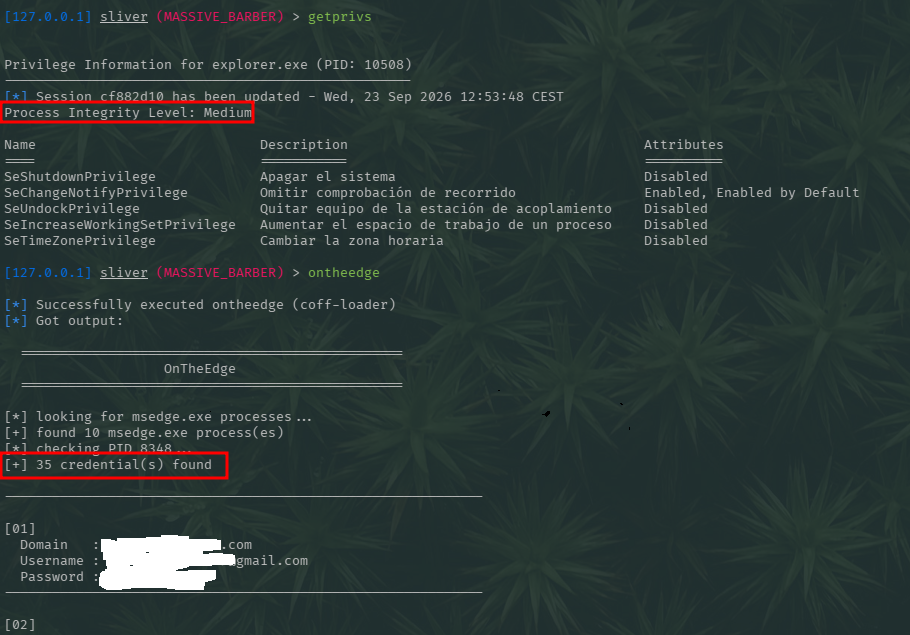 jssngc/ontheedge
أداة إثبات مفهوم بحثية لنظام Windows بلغة C تقوم بفحص ذاكرة عملية Microsoft Edge بحثًا عن بيانات مرتبطة ببيانات الاعتماد، مع ملف تنفيذي مستقل ونسخة…
 jvidhan/cve-2026-43687
ملاحظات هندسة عكسية وإثبات مفهوم (PoC) مكتفٍ ذاتيًا لسباق ذاكرة التخزين المؤقت للوصول في عميل NFS على macOS (CVE-2026-43687)، مع فرق تفكيك kext…
 rafabd1/vectorfreed
يوثّق سلسلة RCE من نوع use-after-free في VectorFreed librsvg (CVE-2026-96889) مع PoC لمولّد SVG وإرشادات المعالجة لـ librsvg وNext.js وSatori.
 prox0959/memguard
أداة Windows EDR بدون اعتماديات تكتشف وتمنع الوصول غير المصرح به إلى ذاكرة LSASS، ونسخ المقابض، واستخراج بيانات الاعتماد عبر LOLBin في الوقت الفعلي.
 se1ims/pixelsmash
أداة إثبات مفهوم ومنصة مخبرية لـ CVE-2026-8461، وهو كتابة خارج الحدود في مفكك ترميز MagicYUV الخاص بـ FFmpeg، مع مولّد حمولات ومشغّل عرض تجريبي بـ Qt.
 adeadukagi/cve-2023-32233-reproduction
إعادة إنتاج وتحليل السبب الجذري لـ CVE-2023-32233، وهو ثغرة use-after-free في نواة Linux في nf_tables تتيح تصعيد الصلاحيات محليًا، مع PoC وملاحظات…
 yutori-natsu/cve-2023-6931-pipa
استغلال ثغرة Kernel LPE لـ CVE-2023-6931 على Xiaomi Pad 6 (pipa)، عبر تسلسل تجاوز سعة read_size في perf للوصول إلى root وتعطيل SELinux من خلال إفساد…
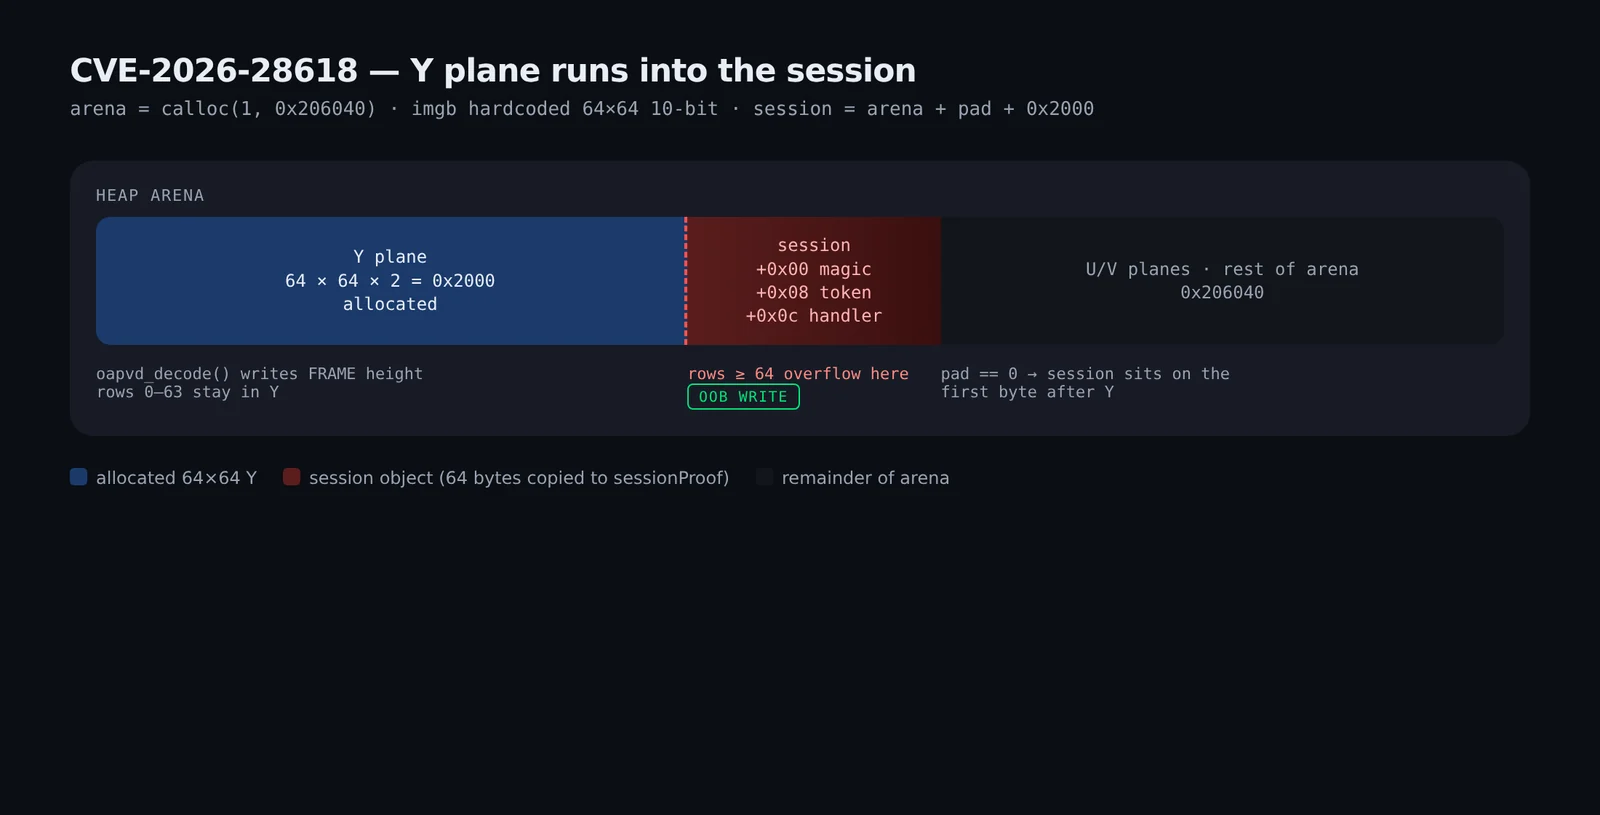 raafatabualazm/streambox-cve-2026-28618
ملاحظات محجوبة حول CVE-2026-28618 / مختبر StreamBox APV — كتابة في الكومة إلى كائن جلسة عبر عدم تطابق ارتفاع FRAME
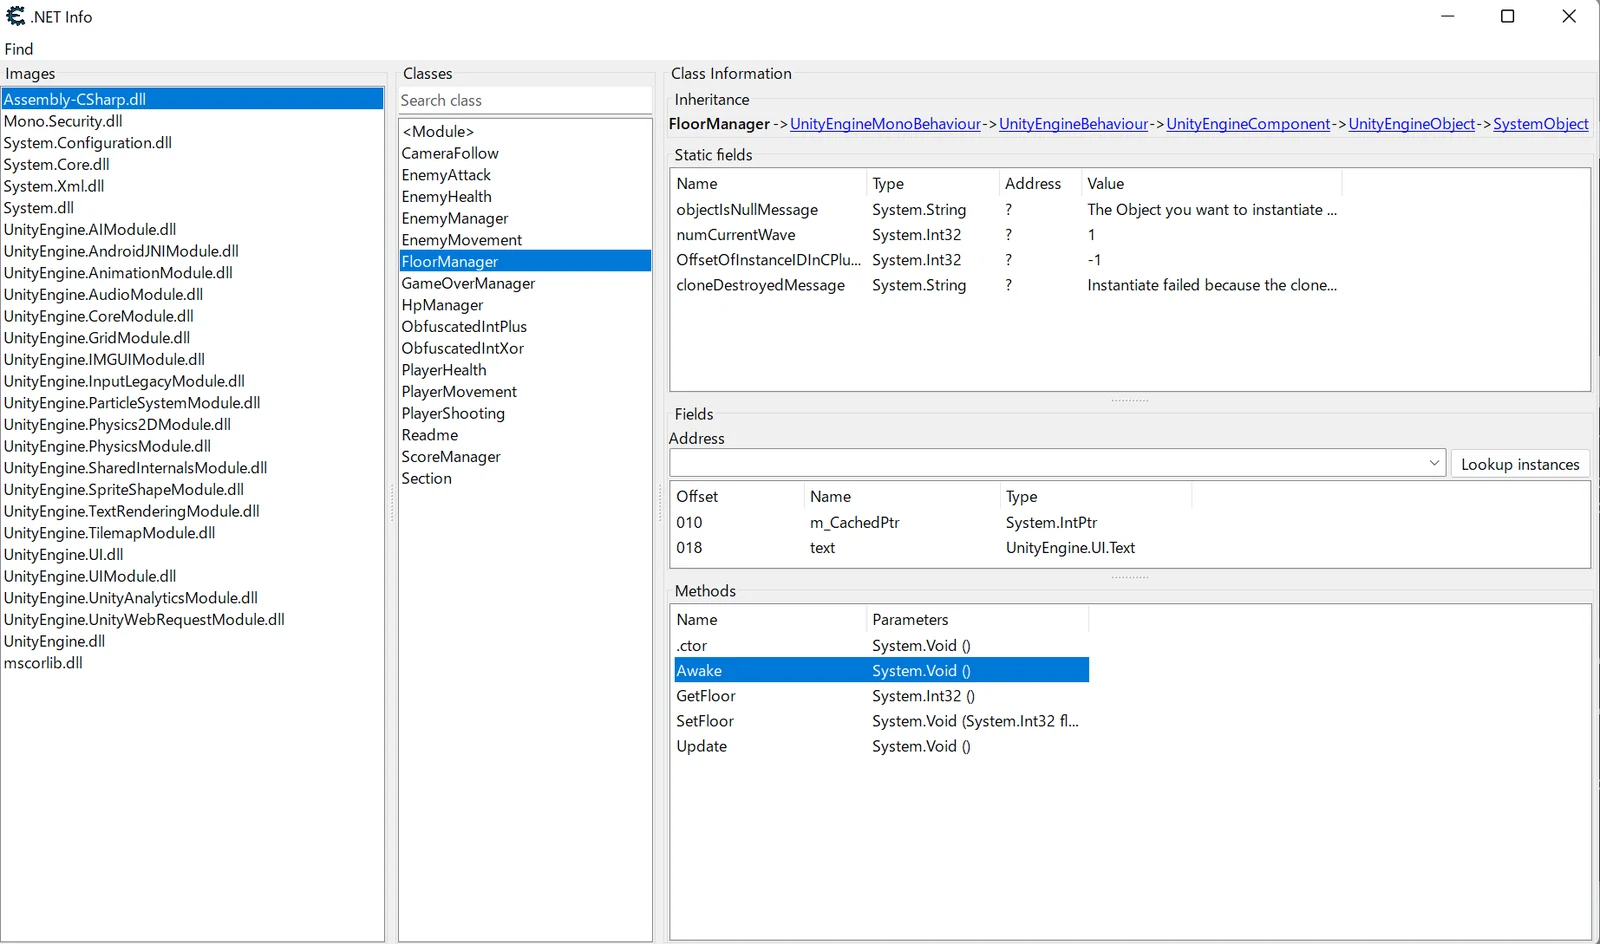 gmh5225/frida-il2cpp-datacollector
أداة تعتمد على Frida تنقل MonoDataCollector الخاص بـ Cheat Engine إلى Android وiOS، مما يتيح جمع بيانات Mono/IL2CPP وفحص الذاكرة لتطبيقات الجوال…
 gmh5225/frida-medit
ماسح ذاكرة عمليات CUI متعدد المنصات مبني على Frida للعثور على ذاكرة العمليات الحية وتصفيتها وترقيعها وتفريغها أثناء الهندسة العكسية والتحليل.
 imeiplus/ghostlock-pfem10
GhostLock (CVE-2026-43499) لـ OPPO Find X5 Pro (PFEM10) — هندسة عكسية لكاشف OPlus watchdog و heap-spray
 devrodt2/cve-2026-28609-matroska-pcm-oob
إثبات مفهوم وأداة إعادة إنتاج مزوّدة بأدوات قياس لـ CVE-2026-28609، وهو كتابة خارج الحدود في MatroskaExtractor الخاص بنظام Android يمكن الوصول إليها…
 0xblackash/cve-2026-68121
مستودع بحثي لـ CVE-2026-68121، وهو ثغرة use-after-free في نواة Linux ضمن PPPoE في الدالة pppoe_sendmsg() تتيح تصعيد الصلاحيات محليًا، مع PoC وتحليل…
 0xblackash/cve-2026-74469
مستودع بحثي لـ CVE-2026-74469 (DiagSpill)، وهو تجاوز في عدّاد نقل نظير SCTP في نواة Linux يؤدي إلى كتابة خارج الحدود، مع PoC وتحليل السبب الجذري…








