
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ يوم واحد
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 20س 32د
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 7 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 22 ساعات
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

مراقب نظام ويندوز في الوقت الحقيقي مع تحليل متقدم للعمليات والشبكة والقرص، وتصحيح أخطاء تتبع المكدس، وكشف البرامج الضارة، وإدارة الخدمات. محمول…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kمنذ 16س 9د
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

مجموعة أدوات استجابة للحوادث مبنية على PowerShell تجمع أكثر من 25 قطعة أثرية للأدلة الجنائية (العمليات، اتصالات الشبكة، سجل النظام، سجل المتصفح)…

disk-forensicsioc-managementmemory-forensics+6
807منذ 4 أشهر
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

أداة تصحيح أخطاء مفتوحة المصدر في وضع المستخدم لنظام Windows. محسّنة لهندسة عكسية وتحليل البرامج الضارة.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kمنذ 2 أيام
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

نسخة متغيرة من Gargoyle لـ x64 لإخفاء آثار الذاكرة باستخدام ROP فقط و PIC
memory-forensicsexploitationred-teaming+1
376منذ 4 سنوات
salt preview

salt

GitHubpaolomonti42/salt

SALT - متتبع مخصص SLUB لنواة لينكس

memory-forensicsreverse-engineeringdebuggers+2
157منذ 8 سنوات
Loki preview

Loki

GitHubneo23x0/loki

ماسح ضوئي قائم على IOC و YARA للكشف عن مؤشرات الاختراق عبر تعبير منتظم لاسم الملف، تواقيع YARA، مطابقة التجزئة، وفحوصات الاتصال الخلفي لـ C2 على نقاط…

disk-forensicsioc-managementvulnerability-scanners+11
3.8kمنذ 8 أشهر
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 محرر سداسي عشر لمهندسي الهندسة العكسية، والمبرمجين، والأشخاص الذين يهتمون بشبكية أعينهم أثناء العمل في الساعة 3 صباحًا.


static-analysismemory-forensicshash-analysis+10
54.4kمنذ يوم واحد
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

التعمق أكثر....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kمنذ 20س 32د
LaZagne preview

LaZagne

GitHubalessandroz/lazagne

أداة متعددة المنصات لاستعادة بيانات الاعتماد، تقوم باستخراج كلمات المرور المخزنة من المتصفحات، عملاء البريد الإلكتروني، قواعد البيانات، آليات النظام،…

password-crackingencryption-decryption-toolsmemory-forensics+8
11.0kمنذ سنة واحدة
capa preview

capa

GitHubmandiant/capa

أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.

ioc-managementstatic-analysisdynamic-analysis-sandboxing+10
6.1kمنذ 21 أيام
grr preview

grr

GitHubgoogle/grr

إطار عمل للطب الشرعي الحيوي عن بُعد والاستجابة للحوادث مع وكيل بايثون لجمع بيانات الطب الشرعي من نقاط النهاية، بما في ذلك الذاكرة والقرص ومكونات…

disk-forensicsmemory-forensicsnetwork-forensics+4
5.1kمنذ 4 أيام
sRDI preview

sRDI

GitHubmonoxgas/srdi

تنفيذ شيلكود لحقن DLL الانعكاسي. تحويل DLLs إلى شيلكود مستقل عن الموقع.
memory-forensicspayload-generationexploitation+7
2.5kمنذ 4 سنوات
ghostlock-cve-2026-43499-4.19-k40 preview

ghostlock-cve-2026-43499-4.19-k40

GitHubccp-p/ghostlock-cve-2026-43499-4.19-k40

إثبات مفهوم لاستغلال ثغرة رفع الصلاحيات في نواة Android لـ CVE-2026-43499، وهي ثغرة use-after-free في rtmutex ضمن نوى Qualcomm 4.19، مُعدَّلة لـ…
android-securityprivilege-escalationmemory-forensics+6
4منذ 13 أيام
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kمنذ 15 أيام
moneta preview

moneta

GitHubforrest-orr/moneta

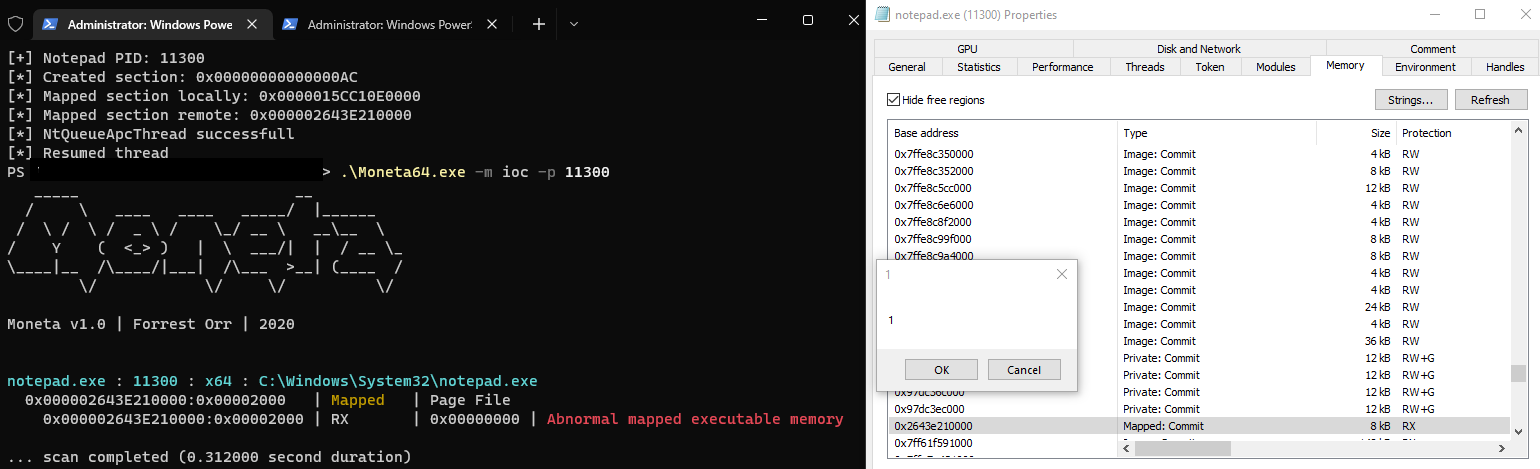
Moneta هي أداة تحليل ذاكرة مباشر في وضع المستخدم لنظام Windows بقدرتها على اكتشاف مؤشرات الاختراق (IOCs) الخاصة بالبرامج الضارة.

ioc-managementmemory-forensicsvulnerability-analysis+3
839منذ 2 سنوات
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

دليل منسّق لتصبح محلل برمجيات خبيثة، يغطي المعرفة الأساسية، والهندسة العكسية، وأدوات التحليل، والتعلم بمساعدة LLM مع تمارين وموارد عملية.

memory-forensicsreverse-engineeringmalware-analysis+7
282منذ 22 أيام
Blackbone preview

Blackbone

GitHubdarthton/blackbone

مكتبة اختراق ذاكرة ويندوز
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kمنذ 4 سنوات
AllTools preview

AllTools

GitHubzodiacon/alltools

جميع الأدوات المستقرة بشكل معقول

general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4kمنذ 3 أشهر
السابق12…38التالي






