
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 eugnis/spectre-attack
مثال على استخدام ثغرة "Spectre" المكتشفة (CVE-2017-5753 و CVE-2017-5715)
 mohuihui/antispy
مكافح التجسس (AntiSpy) هو مجموعة أدوات مجانية ولكنها قوية لمكافحة الفيروسات والروت كيت. تمنحك القدرة بأعلى الصلاحيات على اكتشاف وتحليل واستعادة مختلف…
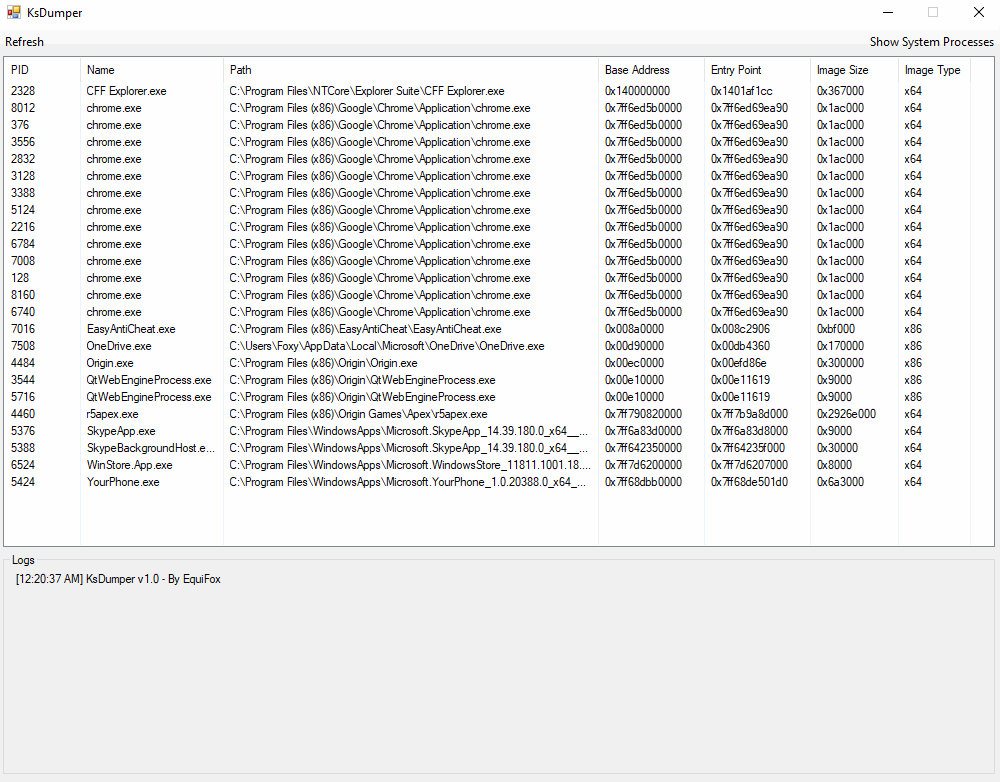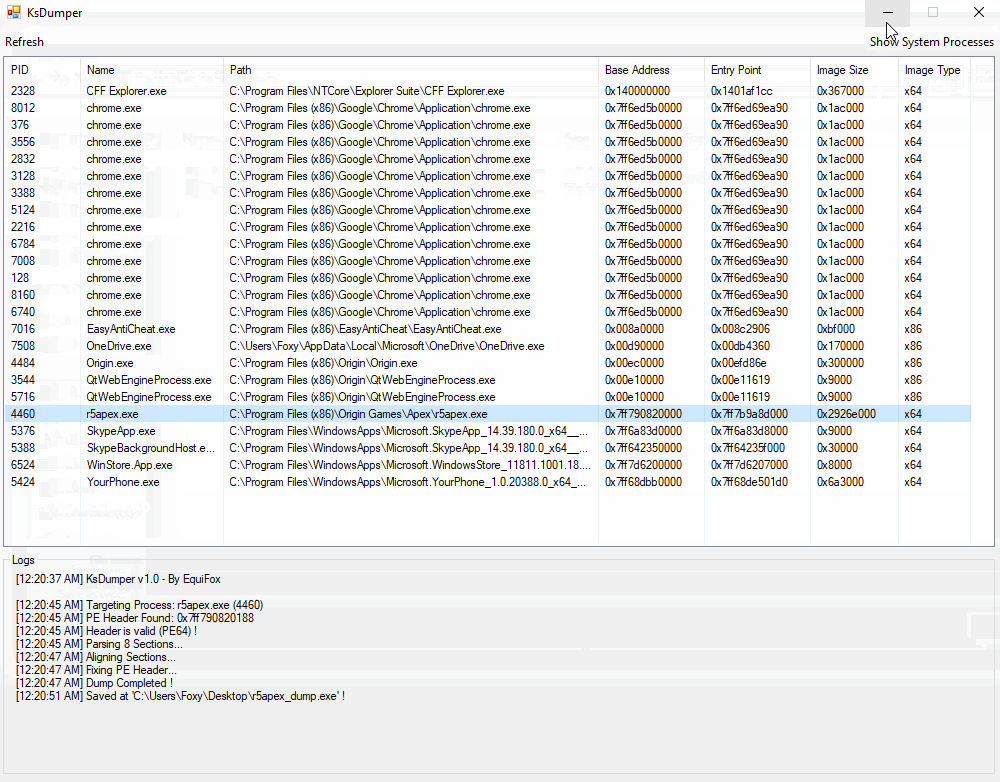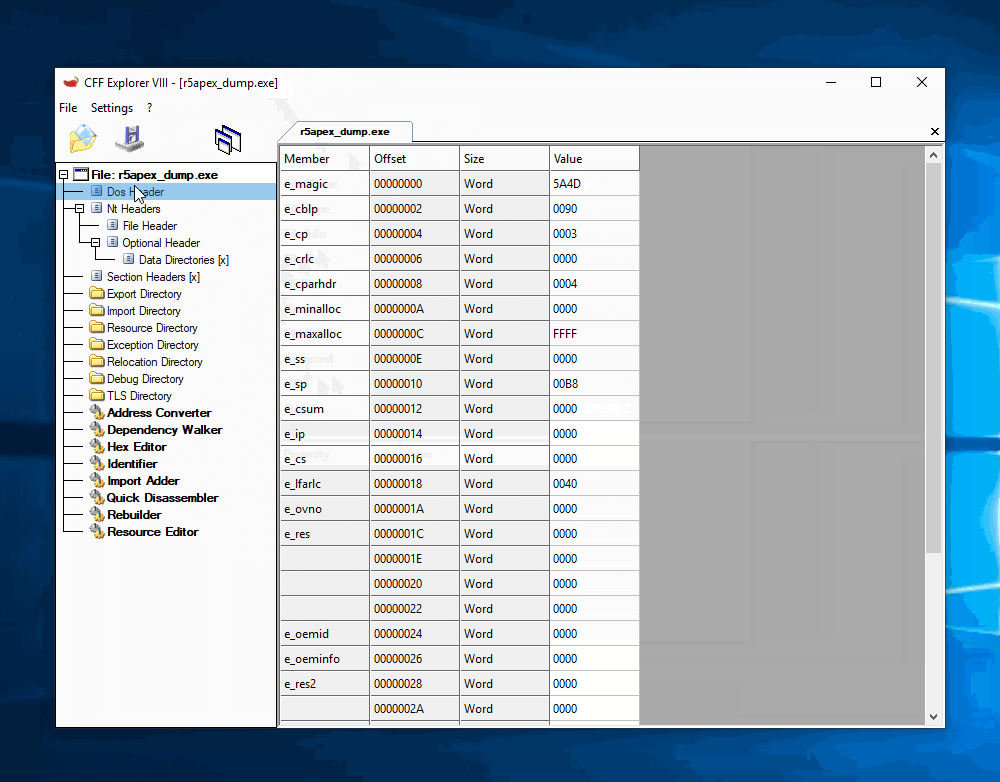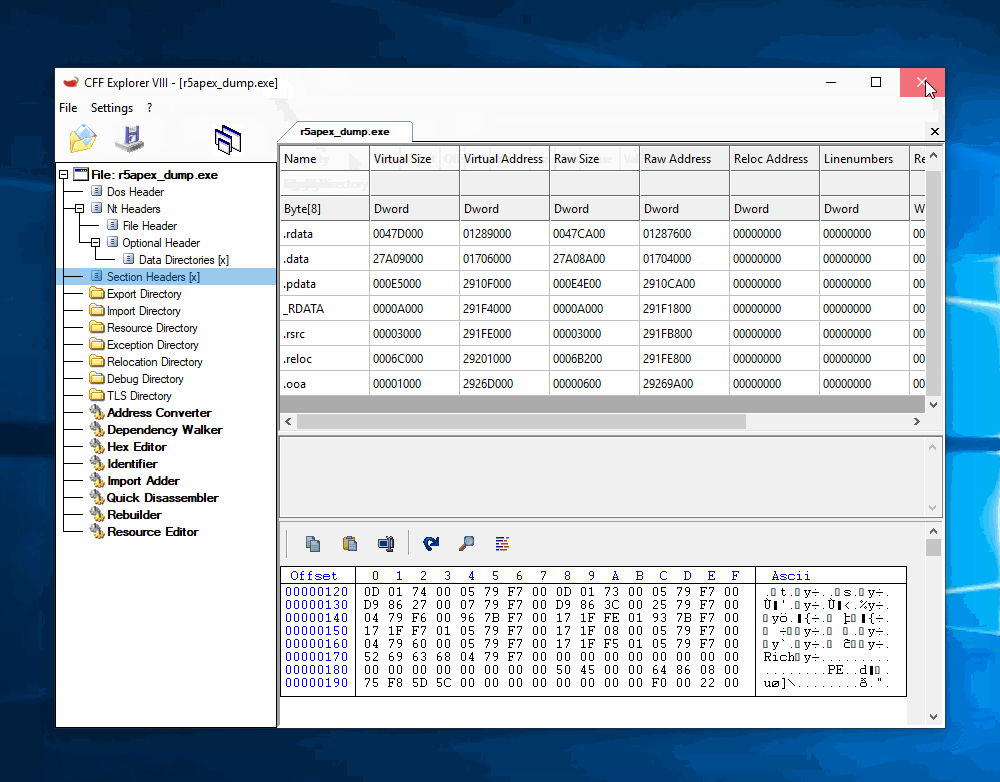 equifox/ksdumper
تفريغ العمليات باستخدام قوة مساحة النواة !
 velocidex/winpmem
أداة اكتساب الذاكرة متعددة المنصات.
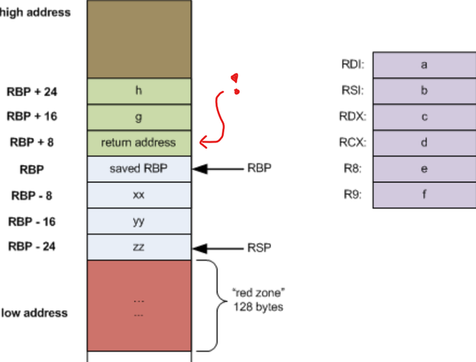 mgeeky/threadstackspoofer
تزوير مكدس الخيط - إثبات مفهوم لتقنية متقدمة للتهرب داخل الذاكرة تسمح بإخفاء تخصيص الذاكرة للشيل كود المحقون بشكل أفضل من الماسحات الضوئية والمحللين.
 nickcano/xenoscan
ماسح ذاكرة مفتوح المصدر مكتوب بلغة C++
 ricardojoserf/trickdump
تفريغ lsass باستخدام دوال NTAPI فقط مع إنشاء 3 ملفات JSON وملف ZIP واحد... وإنشاء ملف MiniDump لاحقًا!
 fox-it/dissect
Dissect هو إطار عمل ومجموعة أدوات للتحقيق الرقمي والاستجابة للحوادث، يتيح لك الوصول السريع وتحليل الأدلة الجنائية من تنسيقات أقراص وملفات متنوعة، تم…
 kyleavery/aceldr
Cobalt Strike UDRL لتجنب ماسحات الذاكرة.
 alex3434/wmi-static-spoofer
انتحال الرقم التسلسلي للقرص الصلب/محرك الأقراص في ويندوز 10 من النواة دون خطافات
 cristianzsh/forensictools
مجموعة أدوات الطب الشرعي الرقمي
 hasherezade/mal_unpack
مفكك حزم ديناميكي مبني على PE-sieve
 bert-janp/incident-response-powershell
مجموعة أدوات استجابة للحوادث مبنية على PowerShell تجمع أكثر من 25 قطعة أثرية للأدلة الجنائية (العمليات، اتصالات الشبكة، سجل النظام، سجل المتصفح)…
 maldev-academy/dumpbrowsersecrets
يستخرج البيانات المخزنة في المتصفح مثل رموز التحديث وملفات تعريف الارتباط وبيانات الاعتماد المحفوظة وبطاقات الائتمان وإدخالات الملء التلقائي وسجل…







