

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BeaconEye — يبحث عن منارات CobaltStrike ويسجل مخرجات أوامر المشغل | Kitploit

أدوات/GitHubGitHub/ccob/beaconeye
تحليل الذاكرة الجنائيتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالقيادة والسيطرةاستخبارات التهديدات
GitHubccob/beaconeye

BeaconEye

يبحث عن منارات CobaltStrike ويسجل مخرجات أوامر المشغل

عرض المستودع
96411244منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

BeaconEye

مقدمة

يقوم BeaconEye بفحص العمليات الجارية عن منارات CobaltStrike النشطة. عند العثور على عمليات تشغل منارة، سيقوم BeaconEye بمراقبة كل عملية بحثًا عن نشاط C2.
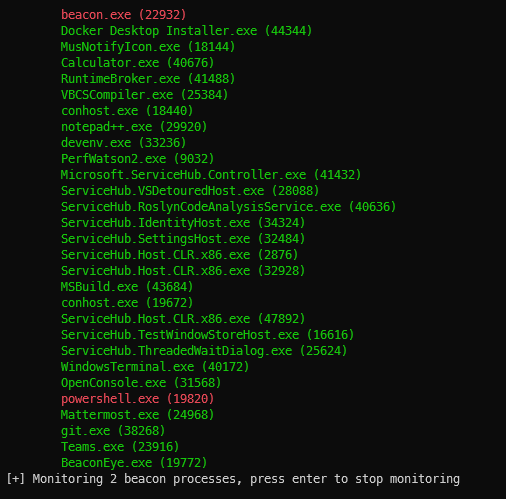
BeaconEye

كيف يعمل

يقوم BeaconEye بفحص العمليات الحية أو ملفات MiniDump بحثًا عن منارات CobaltStrike المشتبه بها. في وضع العملية الحية، يقوم BeaconEye اختياريًا بإرفاق نفسه كمصحح (debugger) ويبدأ في مراقبة نشاط المنارة لحركة مرور C2 (يدعم حاليًا منارات HTTP/HTTPS).

يتم فك تشفير مفاتيح AES المستخدمة لتشفير بيانات C2 والملف الجانبي القابل للتشكيل (malleable profile) بشكل فوري، مما يتيح لـ BeaconEye استخراج وفك تشفير مخرجات المنارة عند إرسال الأوامر عبر المشغل.

يتم إنشاء مجلد سجل للنشاط لكل عملية بالنسبة للدليل الحالي الذي يتم تنفيذ BeaconEye منه.

الاستخدام

BeconEye by @_EthicalChaos_
  CobaltStrike beacon hunter and command monitoring tool x86_64

  -v, --verbose              Display more verbose output instead of just
                               information on beacons found
  -m, --monitor              Attach to and monitor beacons found when scanning
                               live processes
  -f, --filter=VALUE         Filter process list with names starting with x (
                               live mode only)
  -d, --dump=VALUE           A folder to use for MiniDump mode to scan for
                               beacons (files with *.dmp or *.mdmp)
  -h, --help                 Display this help

الميزات

  • مجلد سجل لكل عملية
  • تفريغ إعدادات المنارة (config)
  • عرض مخرجات معظم أوامر المنارة
  • حفظ لقطات الشاشة
  • كشف المنارات المستقلة والمحقونة
  • كشف المنارات المقنعة باستخدام sleep_mask المدمج
  • فحص العمليات الجارية أو MiniDumps دون اتصال

تحذيرات

يمكن لـ BeaconEye كشف جميع أنواع المنارات ولكن مراقبة منارات HTTP/HTTPS فقط. حاليًا، يتم فك تشفير مخرجات الأوامر فقط وليس طلبات الأوامر. راجع قائمة المهام أدناه للحصول على قائمة كاملة بالميزات المخطط لها.

يجب اعتبار BeaconEye في مرحلة ALPHA، وأنا حريص على الحصول على تعليقات حول منارات 4.x التي لا يمكن كشفها أو حيث لم يتم تحليل ملف تعريف C2 القابل للتشكيل (malleable C2 profile) بشكل صحيح مما يؤدي إلى فك تشفير غير صحيح للمخرجات.


المهام المتبقية

  • تنفيذ مراقبة المنارة 32 بت
  • إضافة دعم لمراقبة منارات الأنابيب المسماة (named pipe)
  • إضافة دعم لمراقبة منارات TCP
  • إضافة دعم لـ CobaltStrike 3.x
  • إضافة وسيطة سطر أوامر لاستهداف عمليات محددة
  • إضافة وسيطة سطر أوامر لتحديد موقع تسجيل المخرجات
  • إضافة دعم لاستخراج أوامر المشغل
  • دعم فحص ملفات MiniDump

المراجع والشكر

  • يعتمد الكشف الأولي لعملية المنارة في BeaconEye بشكل كبير على CobaltStrikeScan من @Apr4h.
  • مكتبة NtApiDotNet من James Forshaw، والتي تجعل تصحيح العمليات والتفاعل معها أمرًا سهلاً من C#.
  • @cube0x0 لنسخته من قارئ MiniDump المُدار بالكامل بلغة C# والذي تم استخدامه كمرجع.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




