
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ يوم واحد
LiME preview#6

LiME

GitHubjtsylve/lime
2.0kمنذ 5 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
161منذ سنة واحدة
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 7 أشهر
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8 أيام
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ 21 أيام
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
672 نتائج
avml preview

avml

GitHubmicrosoft/avml

أداة محمولة لالتقاط ذاكرة الوصول العشوائي (RAM) في لينكس لأغراض التحليل الجنائي الرقمي والاستجابة للحوادث، تلتقط صورًا متوافقة مع LiME مع دعم الضغط…
memory-forensicsforensicsdigital-forensics+1
1.1kمنذ 2 أيام
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC
memory-forensicsvulnerability-analysisexploitation+1
949منذ 8 سنوات
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

أداة ويندوز لتفريغ ملفات PE الضارة من الذاكرة إلى القرص للتحليل.
memory-forensicsreverse-engineeringforensics+2
1.9kمنذ 3 سنوات
JYso preview

JYso

GitHubqi4l/jyso

إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…

penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8kمنذ 3 أشهر
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

أداة للعثور على مفاتيح AES في العمليات الجاري تشغيلها.
encryption-decryption-toolsmemory-forensicsforensics+2
1.1kمنذ 9 سنوات
inception preview

inception

GitHubcarmaa/inception

Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…

privilege-escalationmemory-forensicsexploitation+6
1.6kمنذ سنة واحدة
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

وحدة باورشيل مخصصة لهندسة عكسية

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900منذ 5 سنوات
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…

disk-forensicsmemory-forensicsnetwork-forensics+6
595منذ 10 أيام
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

بعض تحليلات البرمجيات الخبيثة والهندسة العكسية المتاحة للجمهور.
memory-forensicsexploitationreverse-engineering+8
960منذ 2 سنوات
AllTools preview

AllTools

GitHubzodiacon/alltools

جميع الأدوات المستقرة بشكل معقول
general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4kمنذ 3 أشهر
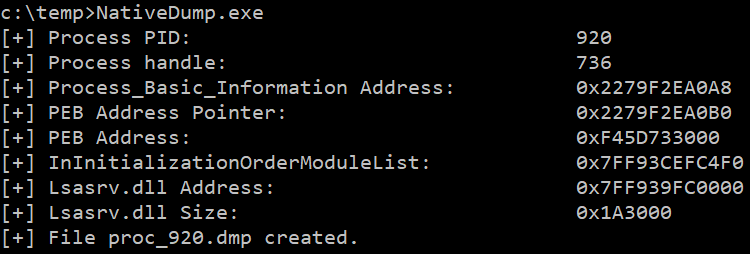
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

تفريغ lsass باستخدام وظائف NTAPI فقط عن طريق صياغة ملفات Minidump يدويًا (بدون MiniDumpWriteDump!!!)
memory-forensicspost-exploitationred-teaming
745منذ شهر واحد
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

تفريغ ملفات تعريف الارتباط وبيانات الاعتماد مباشرةً من ذاكرة عملية Chrome/Edge
memory-forensicspassword-attacksdata-exfiltration+3
1.5kمنذ 5 أشهر
mongobleed preview

mongobleed

GitHubjoe-desimone/mongobleed

إثبات مفهوم لاستغلال CVE-2025-14847، وهي ثغرة في فك ضغط zlib في MongoDB تؤدي إلى تسريب ذاكرة خادم غير مهيأة عبر مستندات BSON مصممة بعناية.
memory-forensicsvulnerability-analysisexploitation+3
943منذ 9 أشهر
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية
password-crackingmemory-forensicsvulnerability-analysis+7
1.5kمنذ 5 أشهر
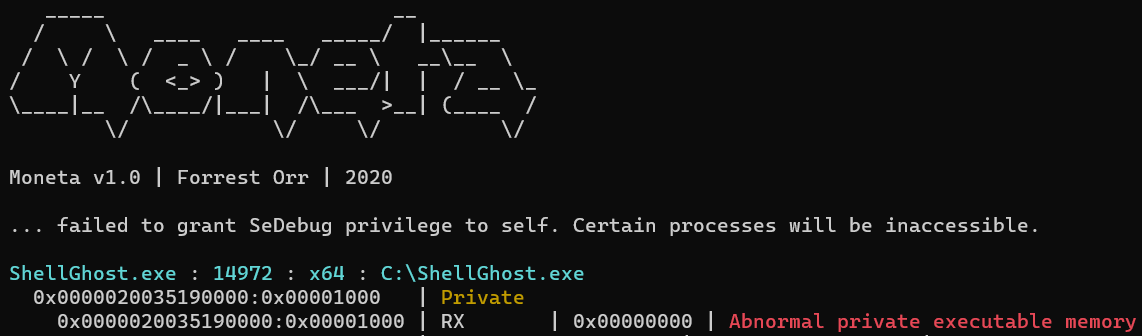
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

تقنية إخفاء قائمة على الذاكرة تجعل shellcode غير مرئي من بداية العملية إلى نهايتها.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2kمنذ 2 سنوات
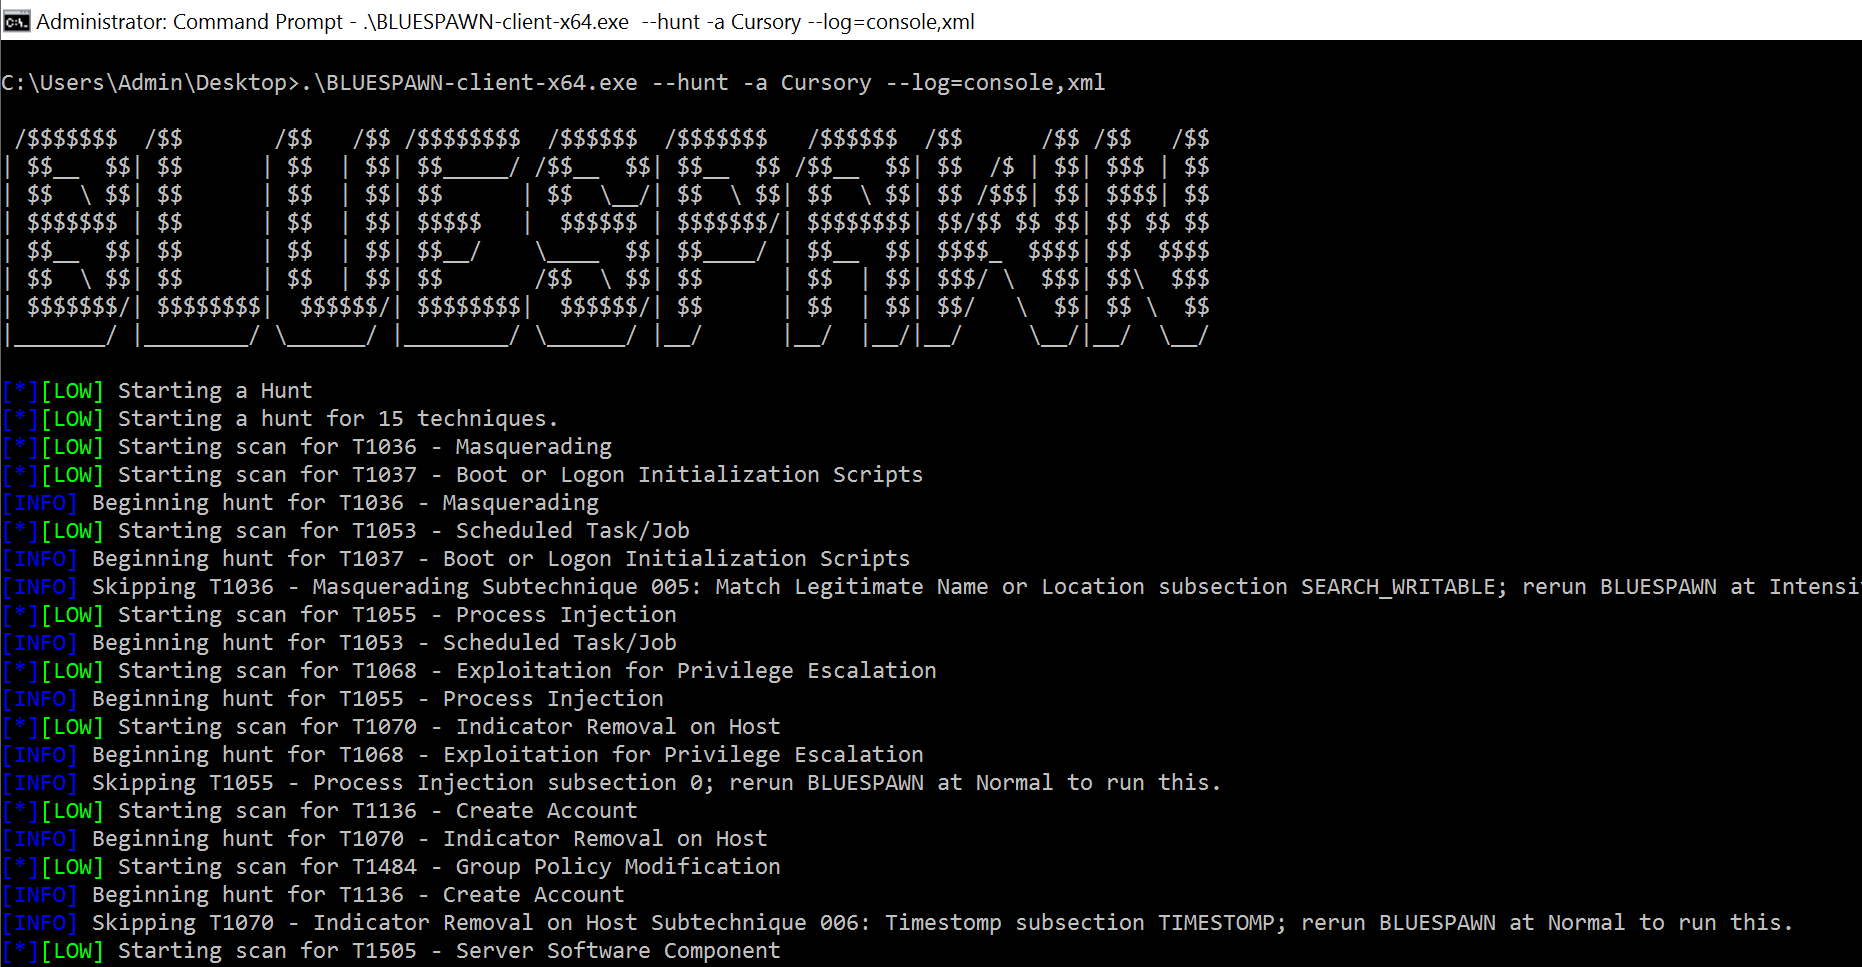
BLUESPAWN preview

BLUESPAWN

GitHubion28/bluespawn

برنامج دفاع نشط واستجابة للنقاط النهائية (EDR) لتمكين الفرق الزرقاء
defensive-toolsvulnerability-scannersmemory-forensics+3
1.3kمنذ 6 أشهر
fridump preview

fridump

GitHubnightbringer21/fridump

أداة تفريغ ذاكرة عبر المنصات تستخدم Frida لاستخراج الذاكرة القابلة للوصول من تطبيقات iOS وAndroid وWindows لأغراض التحليل الجنائي واختبار الاختراق.
memory-forensicsforensicsinformation-gathering+3
856منذ 7 سنوات
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

يؤتمت التحليل الجنائي لذاكرة Windows وسير عمل DFIR عبر MemProcFS: فحص YARA/ClamAV، وكشف شذوذ العمليات، واستخراج الآثار والسجلات.


memory-forensicsscripting-automationmalware-analysis+5
728منذ شهر واحد
السابق1…345…38التالي
تحليل الذاكرة الجنائي | Kitploit






