#1
 arthastang/iot-home-guard
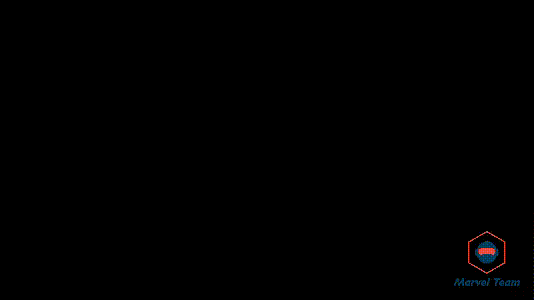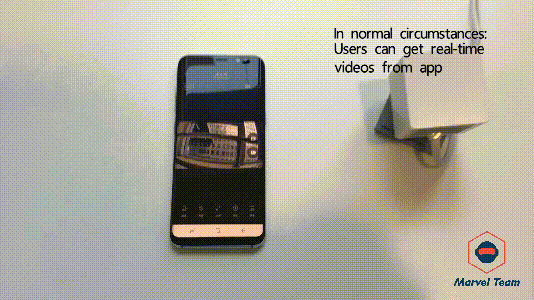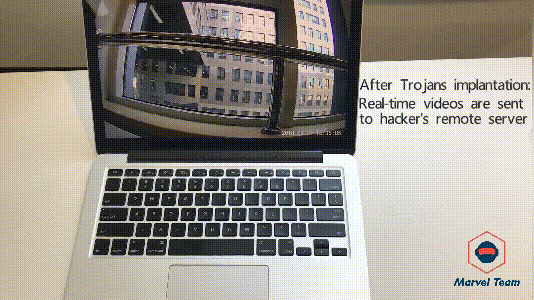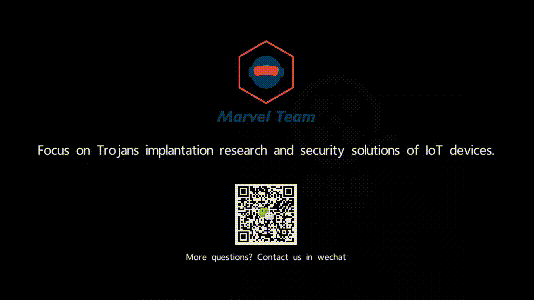
أداة لكشف السلوك الضار في أجهزة إنترنت الأشياء
 volatilityfoundation/dwarf2json
تحويل معلومات رموز وأنواع ELF/DWARF إلى JSON الوسيط الخاص بـ vol3
 maldroid/maldrolyzer
إطار بسيط لاستخراج البيانات "القابلة للتنفيذ" من برمجيات أندرويد الخبيثة (خوادم التحكم والأوامر، أرقام هواتف، إلخ.)
 ricardojoserf/whoamialternatives
طرق مختلفة للحصول على اسم المستخدم الحالي دون استخدام whoami
 trolldbois/python-haystack
إطار تحليل كومة العمليات - Windows/Linux - استنتاج نوع السجل والأدلة الجنائية
 volexity/donut-decryptor
يستخرج ويفك تشفير الحمولات الداخلية من عينات Donut obfuscator عبر اكتشاف توقيعات shellcode الخاصة بالمحمّل، وتحليل بنية DONUT_INSTANCE، واستخراج…
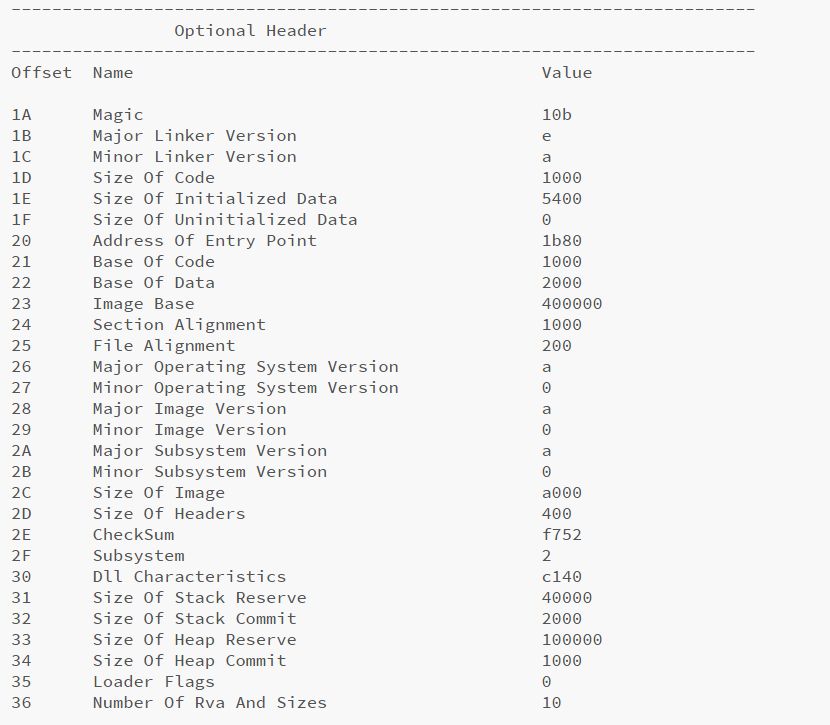 blacknbunny/peanalyzer
محلل ومفكك متقدم للملفات التنفيذية المحمولة 32 و 64 بت
 mncoppola/rpef
يُجرد ويُسرّع عملية إدراج الأبواب الخلفية في صور البرامج الثابتة الأصلية لأجهزة التوجيه المنزلية/مكاتب الأعمال الصغيرة
 not-matthias/amd_hypervisor
إطار عمل Rust AMD SVM hypervisor مع معالجات vmexit قابلة للتخصيص (MSR، CPUID، RDTSC) وخطافات NPT لمراقبة وأبحاث على مستوى النواة.
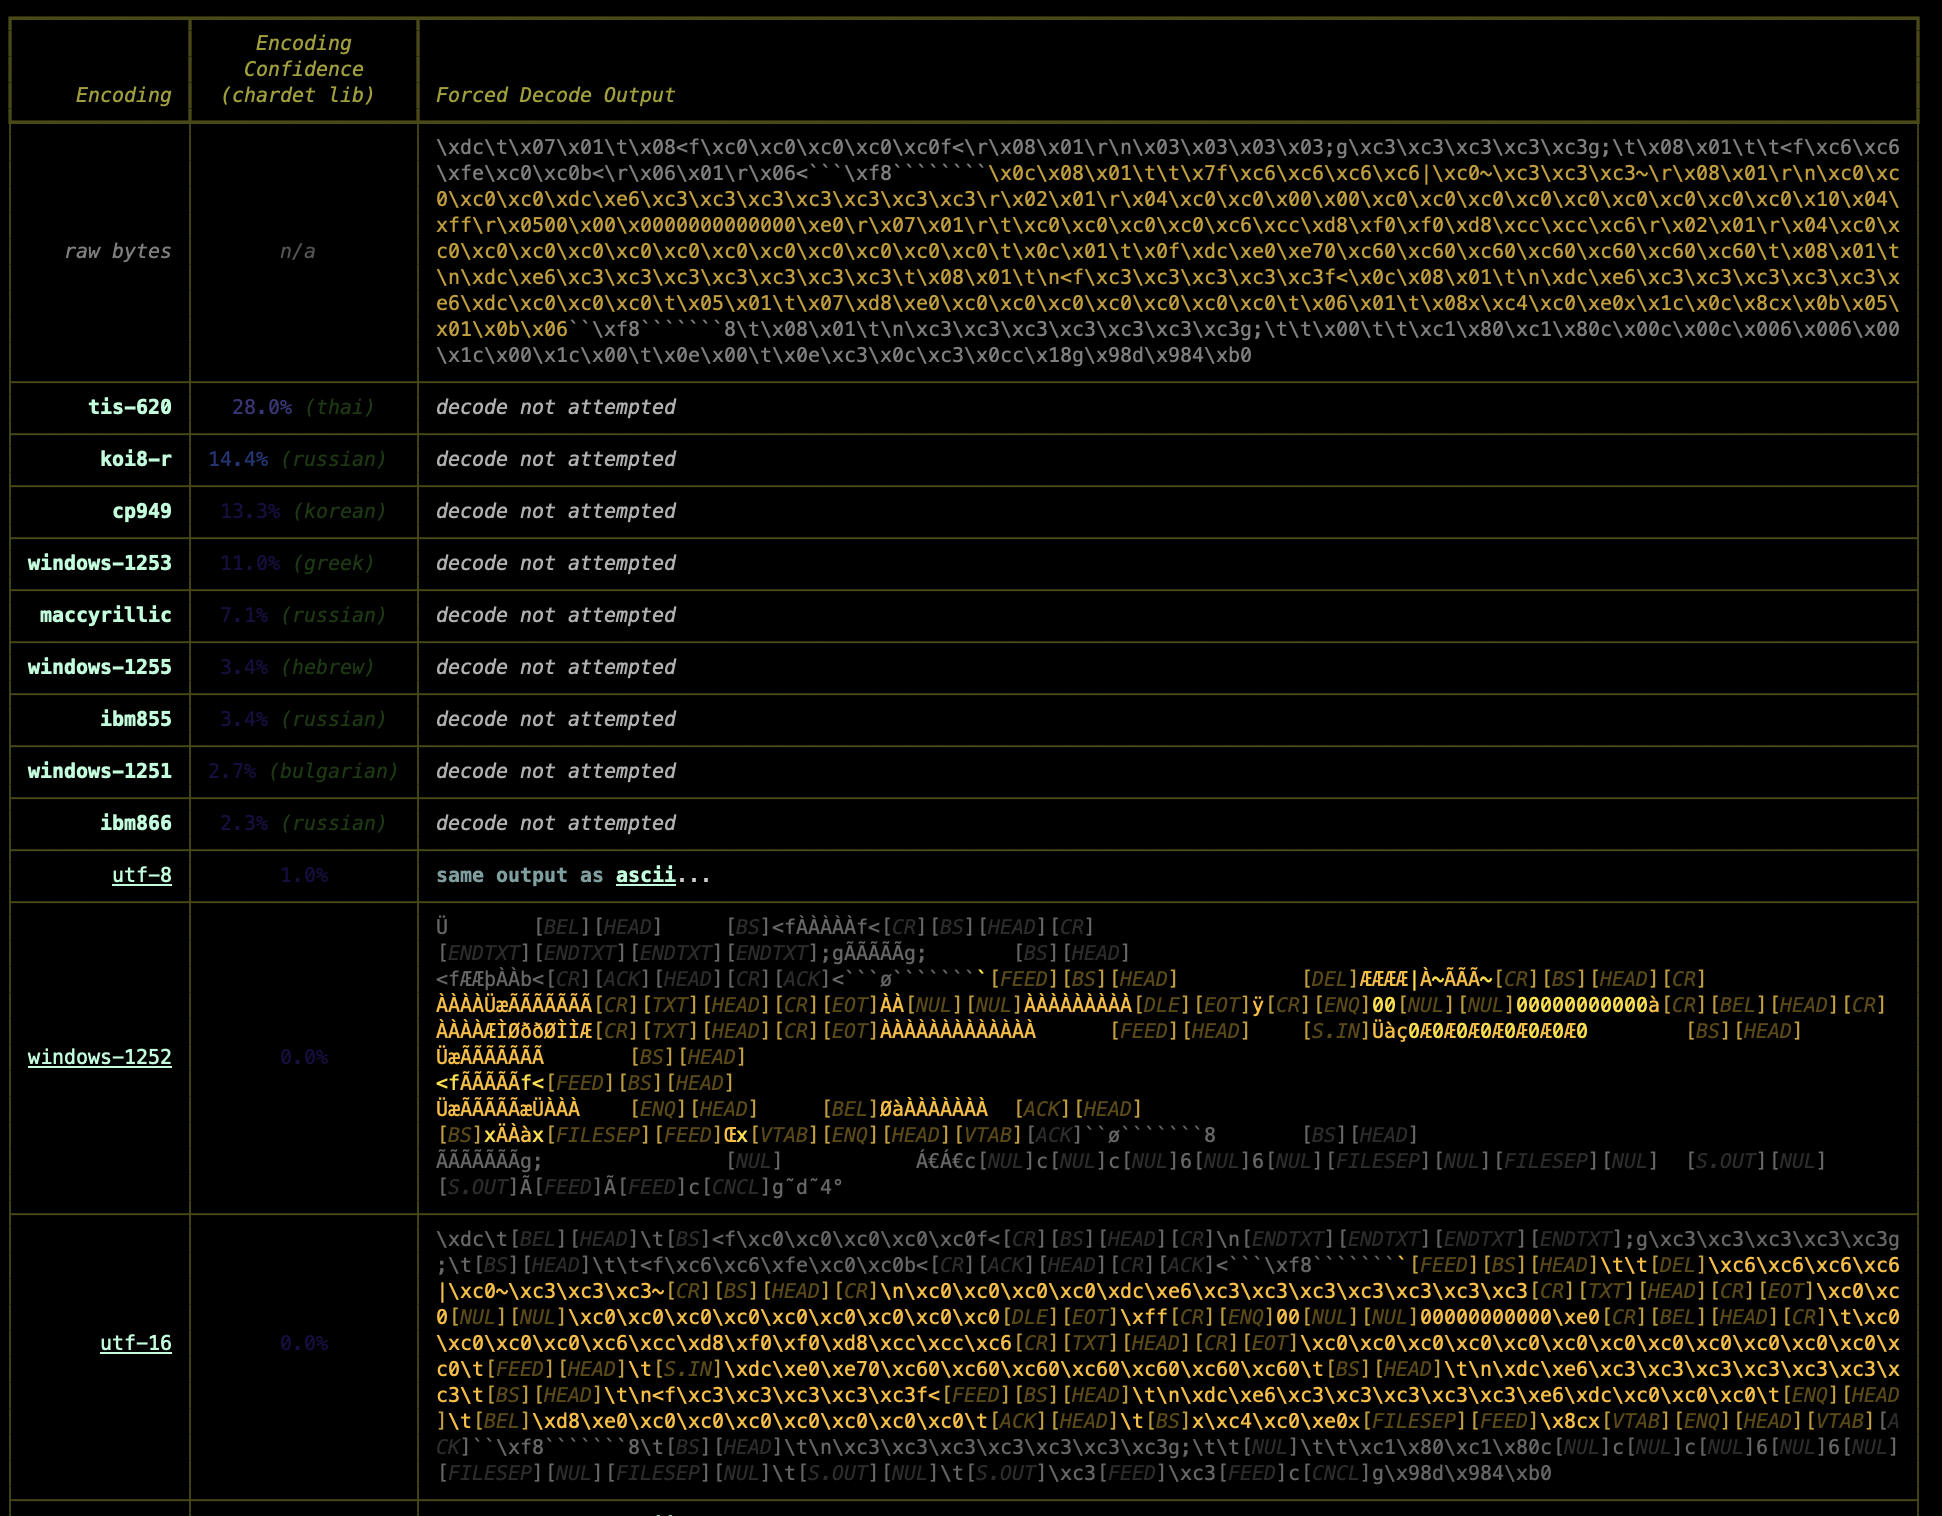 michelcrypt4d4mus/yaralyzer
افحص بصريًا وافرض فك تشفير مطابقات YARA و regex الموجودة في كل من البيانات الثنائية والنصية باستخدام الألوان. الكثير من الألوان.
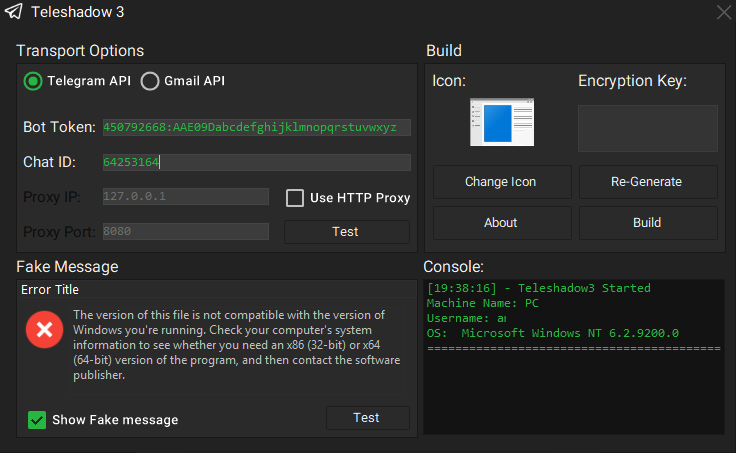 eternalc0der/teleshadow3
سارق جلسات تطبيق تيليجرام لسطح المكتب
 idiom/pftriage
أداة ومكتبة بلغة بايثون للمساعدة في تحليل الملفات أثناء فرز وتحليل البرامج الضارة.
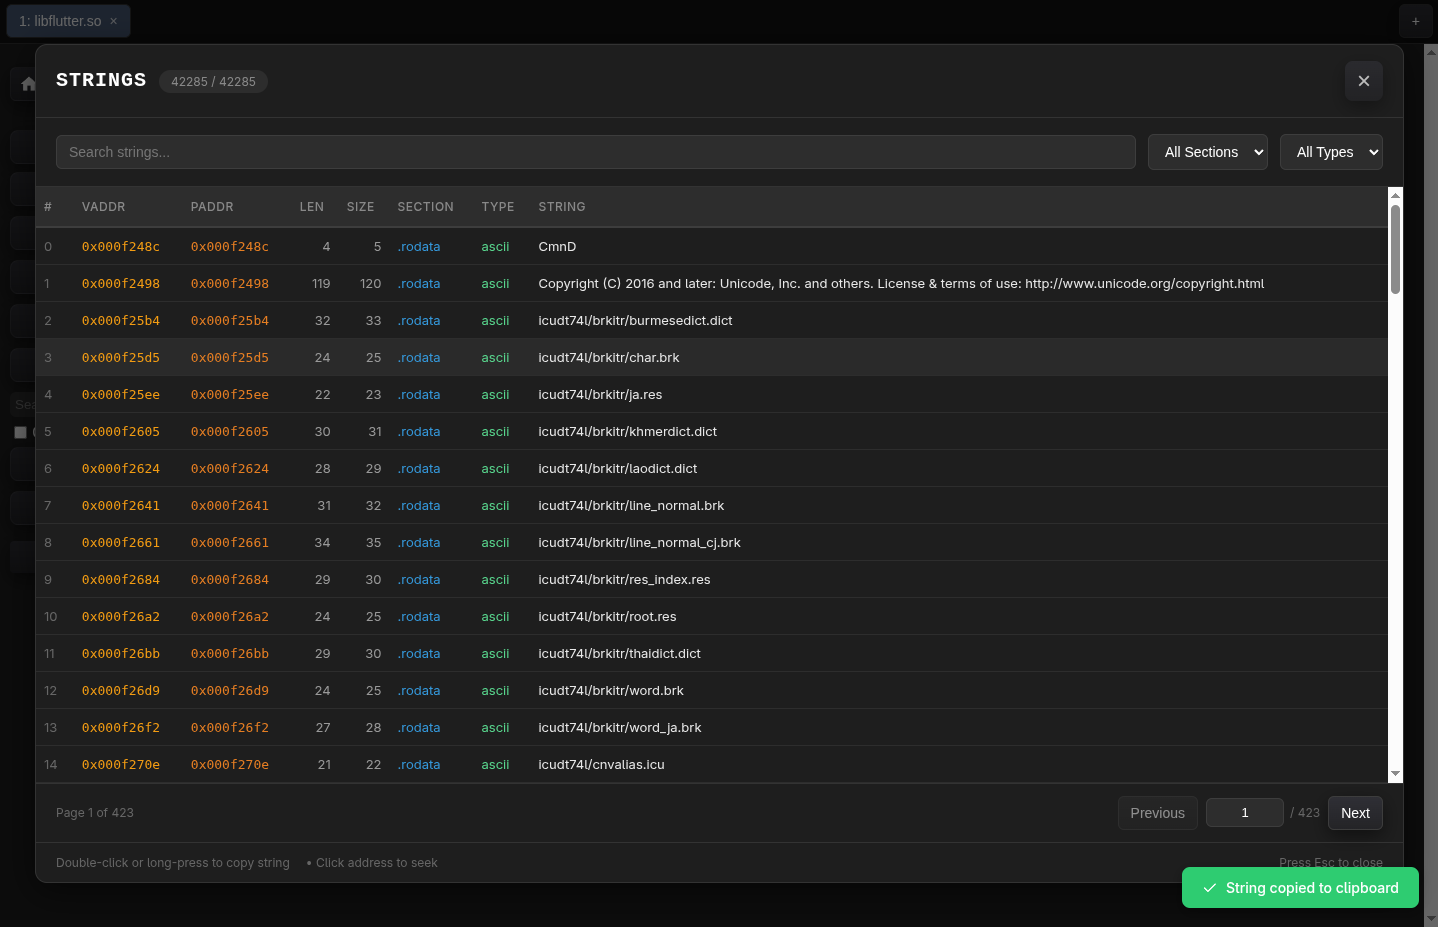 radareorg/r2web
الوصول إلى radare2 من أي مكان، في أي وقت.
 avito-tech/deepsecrets
أداة تحليل ثابتة تفحص الكود المصدري للبحث عن الأسرار المشفرة والمفاتيح البرمجية وبيانات الاعتماد باستخدام الفهم الدلالي لسياق الكود.
 rasetsuu/vmp-devirt
منصة بحثية لإزالة الحماية الافتراضية لـ VMProtect بمساعدة التتبع: تُغذّي واجهات الإصدارات الأمامية خلفيةً مشتركة من Remill/LLVM لرفع المعالجات،…
 user1342/obfu-de-scate
أداة مقارنة ضبابية لإزالة التشويش عن تطبيقات أندرويد (APK) عبر تحديد الدوال المعاد تسميتها بين الإصدارات، وإنشاء ملفات تعيين وتقارير HTML تفاعلية…
 0xdsm/apepe
يستخرج إعدادات التطبيق، الأذونات، الروابط العميقة، واقتراحات تجاوز تثبيت SSL من ملفات APK الخاصة بأندرويد عبر التحليل الثابت لـ AndroidManifest.xml و…