Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ricardojoserf/whoamialternatives
الاستطلاعجمع المعلوماتما بعد الاستغلالتحليل البرمجيات الخبيثةالفريق الأحمر
GitHubricardojoserf/whoamialternatives

WhoamiAlternatives

طرق مختلفة للحصول على اسم المستخدم الحالي دون استخدام whoami

عرض المستودع
1881938منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

بدائل لـ whoami

بعض التجارب لاسترداد اسم المستخدم الحالي دون استدعاء whoami.exe أو ملفات ثنائية مشابهة.


الطريقة 1: PRTL_USER_PROCESS_PARAMETERS

احصل على متغيرات البيئة من بنية PEB وقم بتحليلها للعثور على اسم المستخدم.

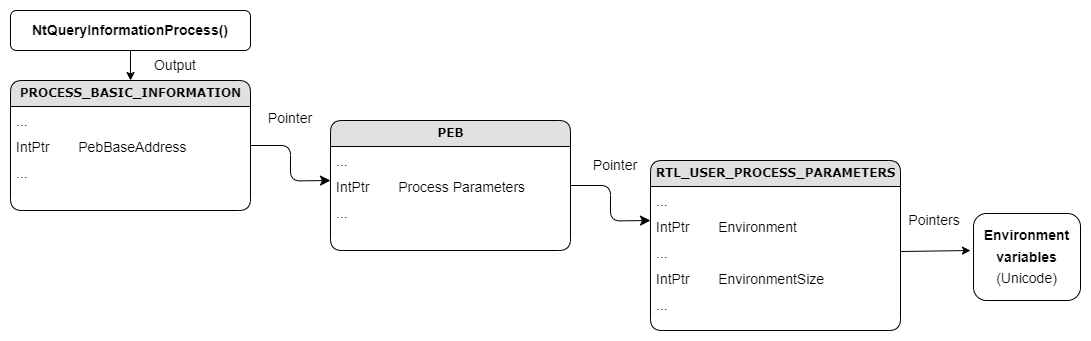
  • الدالة NtQueryInformationProcess تُرجع بنية "PROCESS_BASIC_INFORMATION" تحتوي على مؤشر لعنوان قاعدة PEB.

  • تحتوي بنية PEB على مؤشر "ProcessParameters" إلى بنية RTL_USER_PROCESS_PARAMETERS.

  • من تلك البنية يمكنك الحصول على مؤشر "Environment" لمتغيرات البيئة ومؤشر "EnvironmentSize" لحجم متغيرات البيئة.

  • اقرأ عدد البايتات المشار إليها في "EnvironmentSize" من العنوان "Environment" كنص UNICODE، وقم بتحليل متغيرات البيئة وطباعة المتغير المسمى "USERNAME". إذا كنت تريد كل متغيرات البيئة، راجع هذا المستودع.
esquema

img


الطريقة 2: LookupAccountSid

احصل على رمز وصول، واعثر على SID المستخدم بتنسيق نصي، ثم ترجمه باستخدام الدالة LookupAccountSid.

  • الدالة NtOpenProcessToken تُنشئ رمز وصول مرتبط بالعملية الحالية.

  • الدالة NtQueryInformationToken تحصل على معلومات من الرمز الذي أنشأناه، باستخدام القيمة "tokenUser" (1) في حقل "TOKEN_INFORMATION_CLASS" نحصل على معلومات حول اسم المستخدم المخزنة في المؤشر "TokenInformation".

  • الدالة ConvertSidToStringSid تحول SID اسم المستخدم من التنسيق الثنائي إلى تنسيق نصي.

  • الدالة LookupAccountSid تأخذ SID بالتنسيق النصي وتُرجع اسم المستخدم.

esquema

img


الطريقة 3: LsaLookupSids

احصل على رمز وصول وكائن سياسة واعثر على اسم المستخدم باستخدام الدالة LsaLookupSids.

  • الدالتان NtOpenProcessToken و NtQueryInformationToken تُستخدمان كما في الطريقة 2، وتُعيدان مؤشرًا "TokenInformation" يحتوي على SID المستخدم بالتنسيق الثنائي.

  • الدالة LsaOpenPolicy تُنشئ مقبضًا لكائن السياسة في النظام الحالي.

  • الدالة LsaLookupSids تأخذ مؤشرًا إلى SID وتُعيد بنية LSA_TRANSLATED_NAME تحتوي على اسم المستخدم.

esquema

img


الطريقة 4: NamedPipe

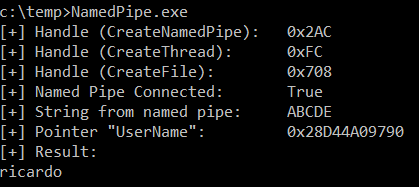
أنشئ named pipe وخيطًا ثانويًا، واكتب واقرأ من الـ named pipe، واحصل على اسم المستخدم من الدالة غير الموثقة NpGetUsername.

esquema

img


الطريقة 5: ADSystemInfo

احصل على اسم المستخدم إذا كان الكمبيوتر منضماً إلى مجال باستخدام الدالة CoCreateInstance كما في مثال MSDN. يستخدم الفئة ADSystemInfoClass والواجهتين ADSystemInfo و IADsADSystemInfo من ActiveDS.dll، والموجودة بالفعل في مجلد المشروع، لذا لا تحتاج إلى DLL.

إذا لم يكن هناك اتصال مع AD:

img

إذا كان هناك اتصال:

img


المصدر

حساب vx-underground على تويتر

تنزيل الأداة