Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
VolExp — مستكشف Volatility (Volatility 2) | Kitploit
أدوات/GitHubGitHub/memoryforensics1/volexp
تحليل الذاكرة الجنائيالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالاستجابة للحوادث
GitHubmemoryforensics1/volexp

VolExp

مستكشف Volatility (Volatility 2)

عرض المستودع
951551منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

VolExp

مستكشف Volatility

يتيح هذا البرنامج للمستخدم الوصول إلى تفريغ الذاكرة. يمكنه أيضًا العمل كإضافة لإطار عمل Volatility (https://github.com/volatilityfoundation/volatility). يعمل هذا البرنامج بطريقة مشابهة لـ Process Explorer/Hacker، لكنه بالإضافة إلى ذلك يسمح للمستخدم بالوصول إلى تفريغ الذاكرة (أو الوصول إلى الذاكرة الفورية على الحاسوب باستخدام Memtriage). يمكن تشغيل هذا البرنامج من أجهزة Windows وLinux وMacOS، لكنه يمكنه استخدام صور ذاكرة Windows فقط.

ملاحظة: مستكشف Volatility للإصدار الثالث https://github.com/memoryforensics1/Vol3xp

بداية سريعة

  1. قم بتنزيل ملف volexp.py (قم أيضًا بتنزيل ملف memtriage.py واستبدله بملف memtriage.py الخاص بك إذا كنت ترغب في استخدام memtriage https://github.com/gleeda/memtriage).

  2. قم بتشغيله كبرنامج مستقل أو كإضافة لـ Volatility:

  • كبرنامج مستقل:
 python2 volexp
  • كإضافة لـ Volatility:
 python2 vol.py -f <memory file path> --profile=<memory profile> volexp

بعض المميزات:

python2 memtriage.py --plugins=volexp
  • بعض المعلومات المعروضة لن يتم تحديثها في الوقت الفعلي (باستثناء معلومات العمليات (تتحدث ببطء)، وظائف الوقت الفعلي مثل محلل البنية، خصائص PE، تشغيل إضافة الوقت الفعلي، إلخ.). مثال memtriage، الألوان المستخدمة لتحديد العمليات الخاصة (خدمات، محمية)
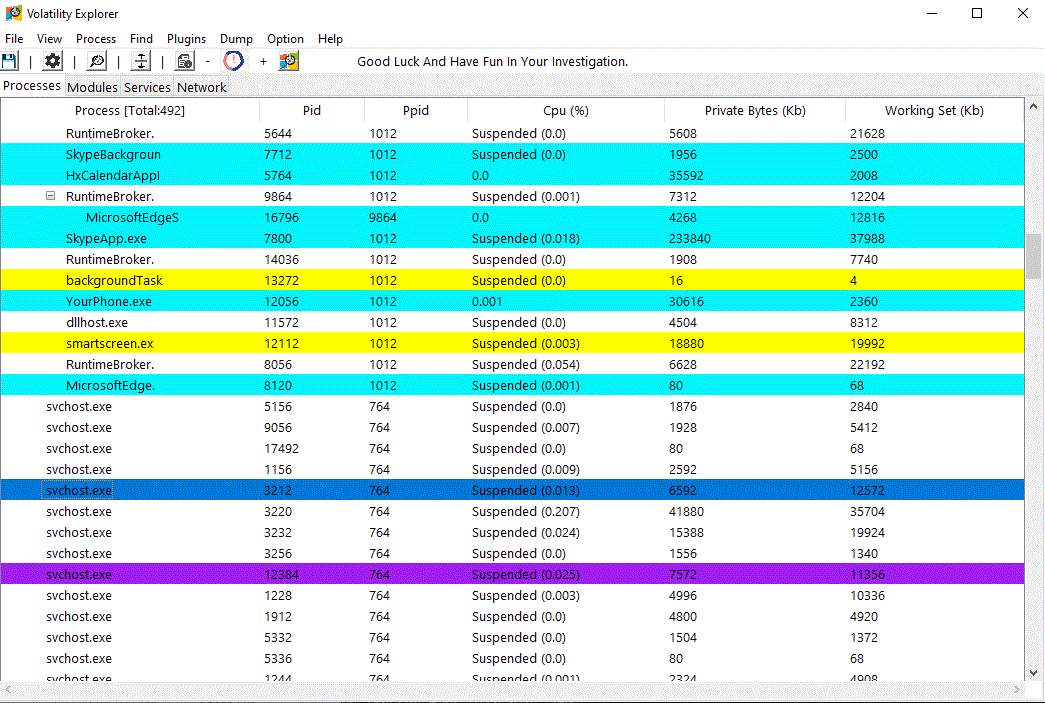
  • يتيح البرنامج أيضًا عرض الـ DLLs المحملة، والمقابض المفتوحة، واتصالات الشبكة لكل عملية (الوصول إلى خصائص DLL اختياري أيضًا).
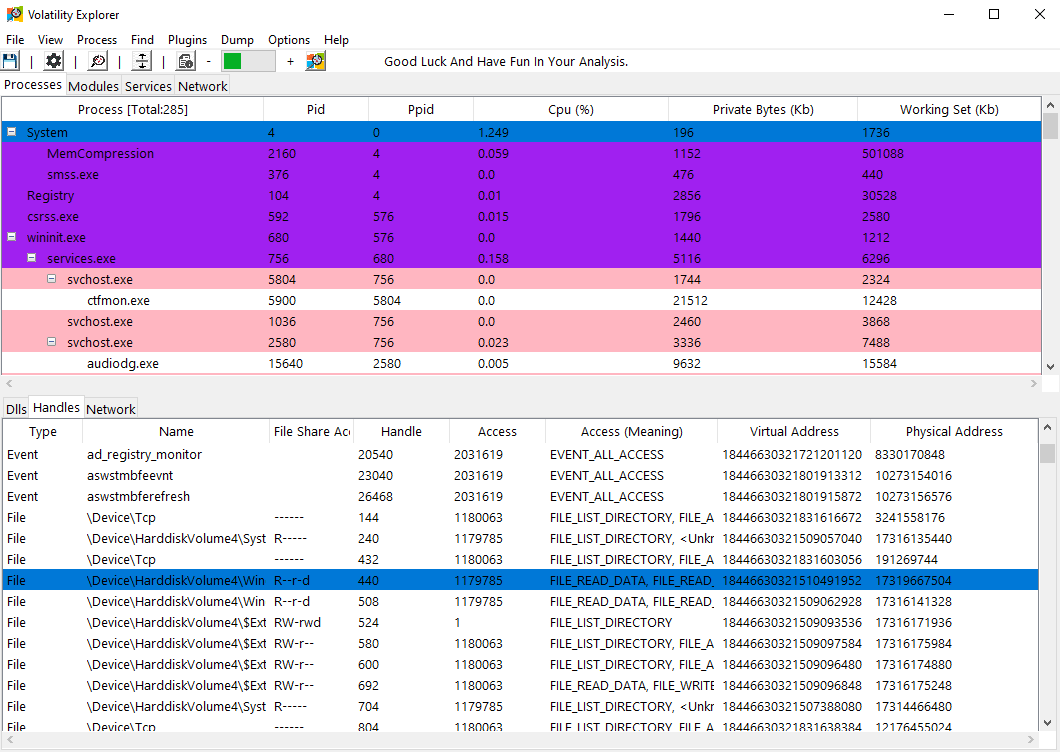
اللوحة السفلية

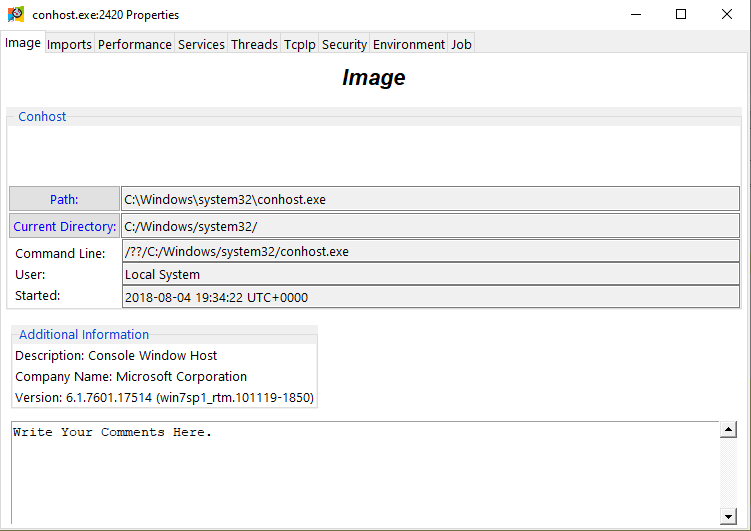
  • لعرض معلومات إضافية حول عملية ما، انقر نقرًا مزدوجًا (أو انقر بزر الفأرة الأيسر واختر "خصائص") لإظهار نافذة المعلومات.

خصائص العملية

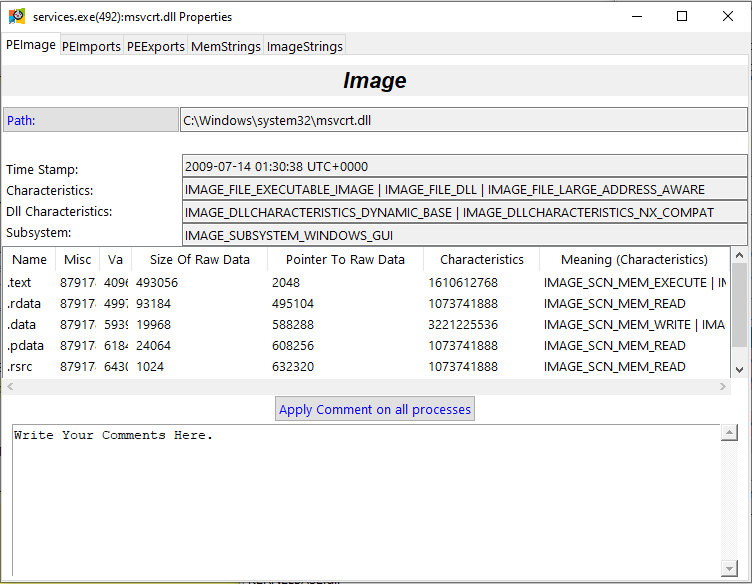
  • أو اعرض معلومات إضافية عن أي PE.

خصائص PE

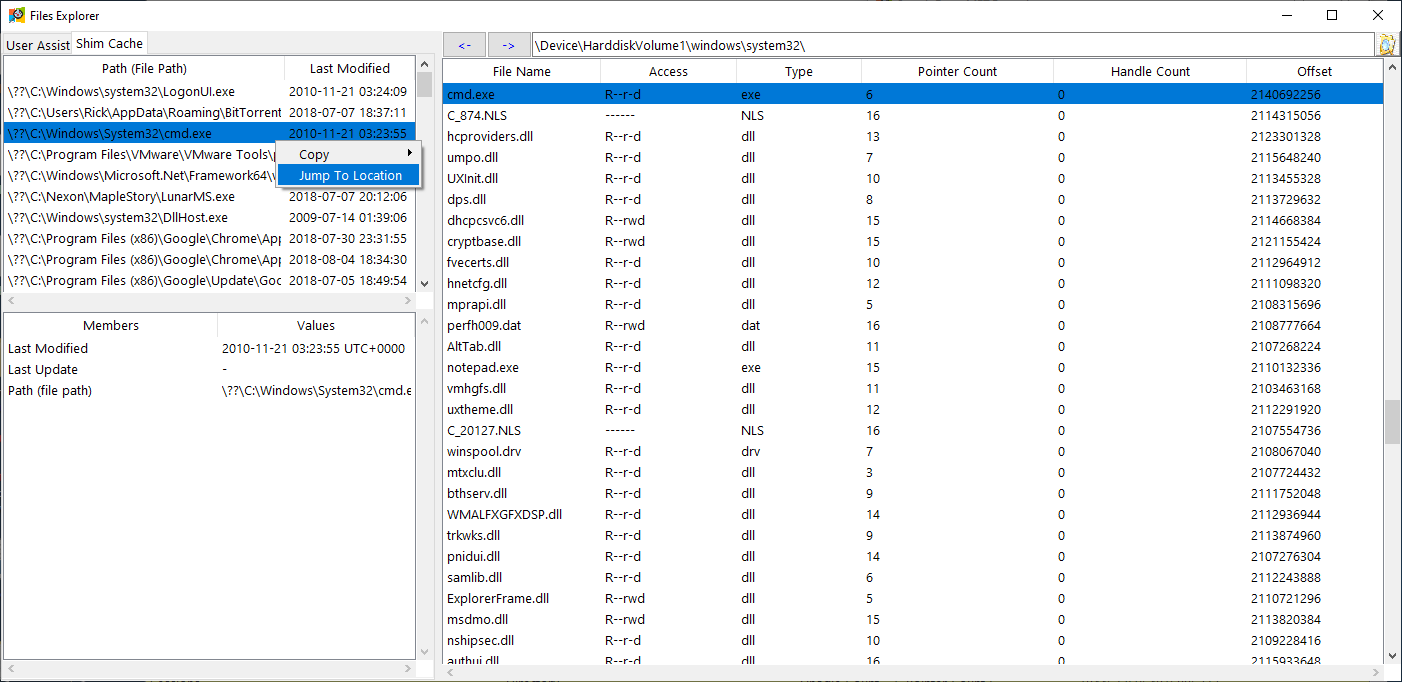
  • يتيح البرنامج للمستخدم عرض الملفات الموجودة في تفريغ الذاكرة بالإضافة إلى معلوماتها. كما يسمح باستخراج تلك الملفات (عرض الـ HexDump/سلاسل النص اختياري أيضًا).

مستكشف الملفات

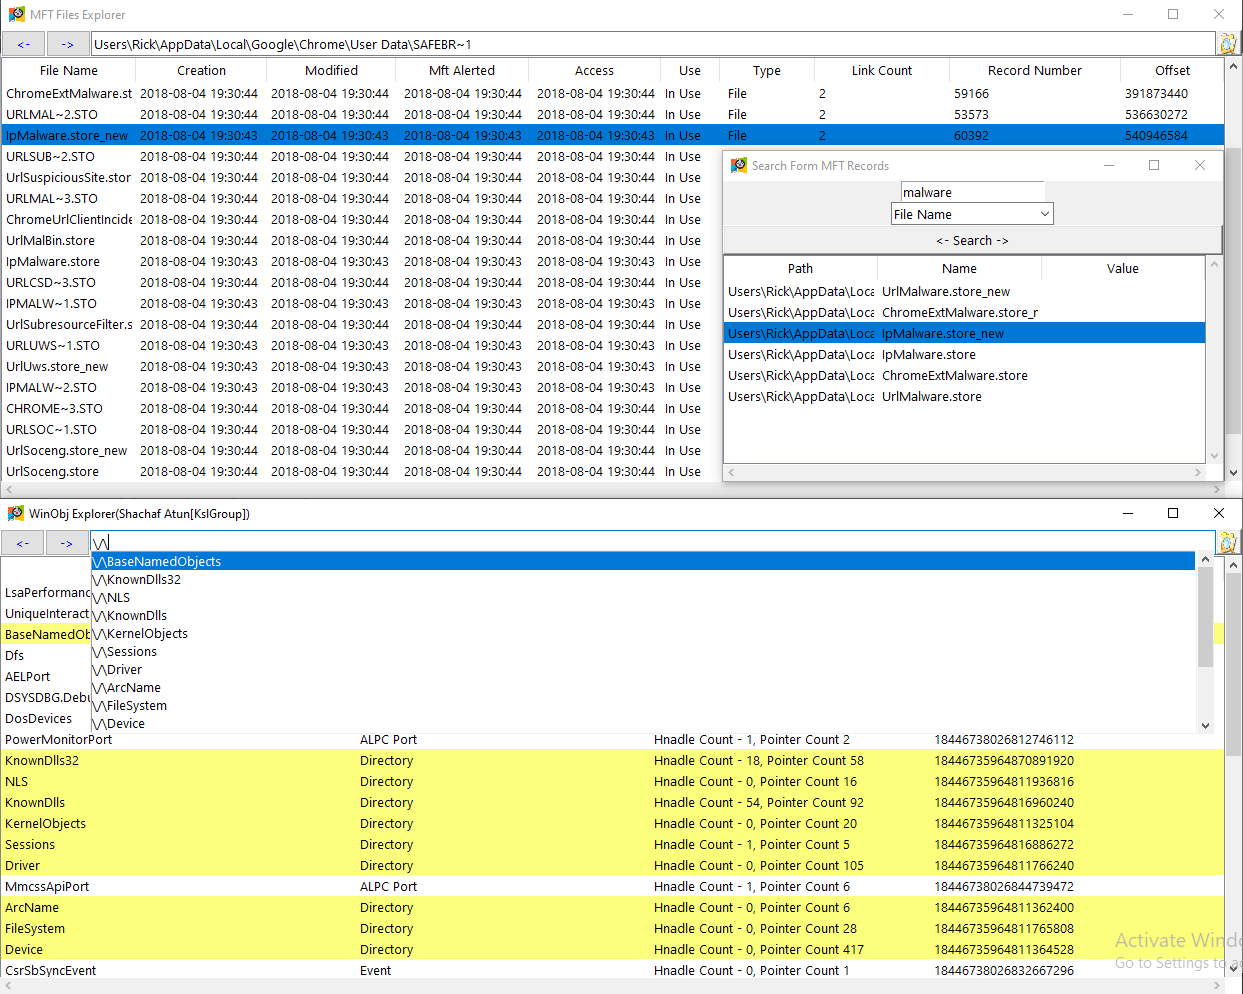
  • يدعم البرنامج عرض كائنات Windows وبيانات الملفات الوصفية (MFT).

مستكشفات أخرى (مستكشف Winobj و MFT)

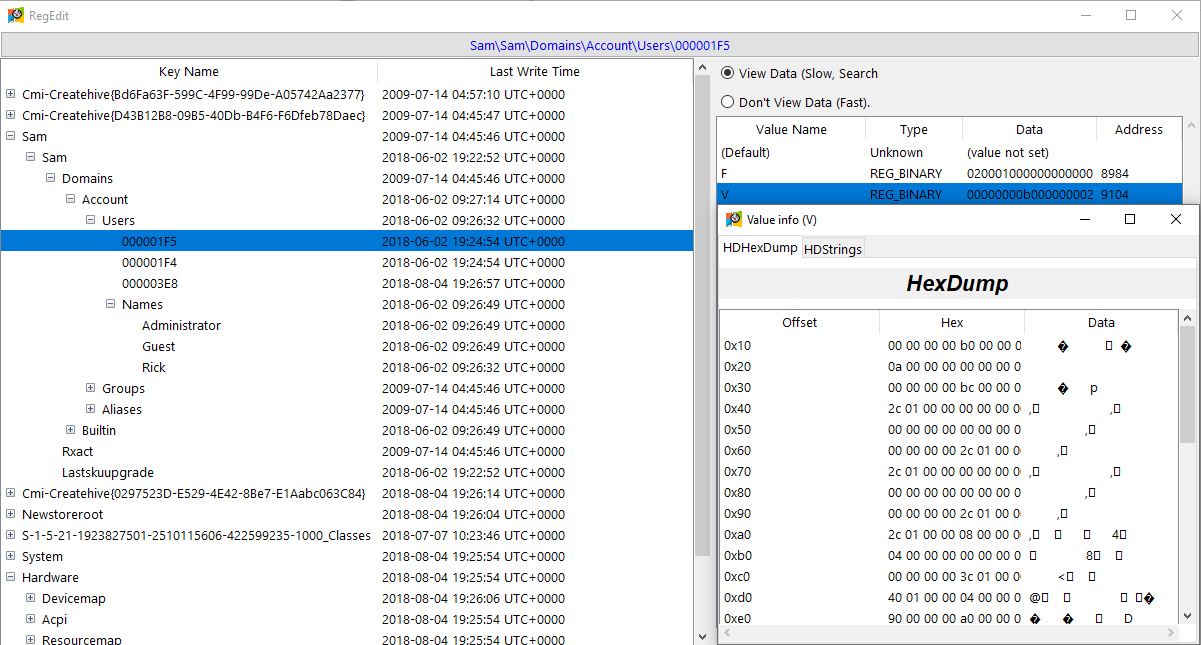
  • يدعم البرنامج أيضًا عرض سجل تفريغ الذاكرة.

عرض السجل

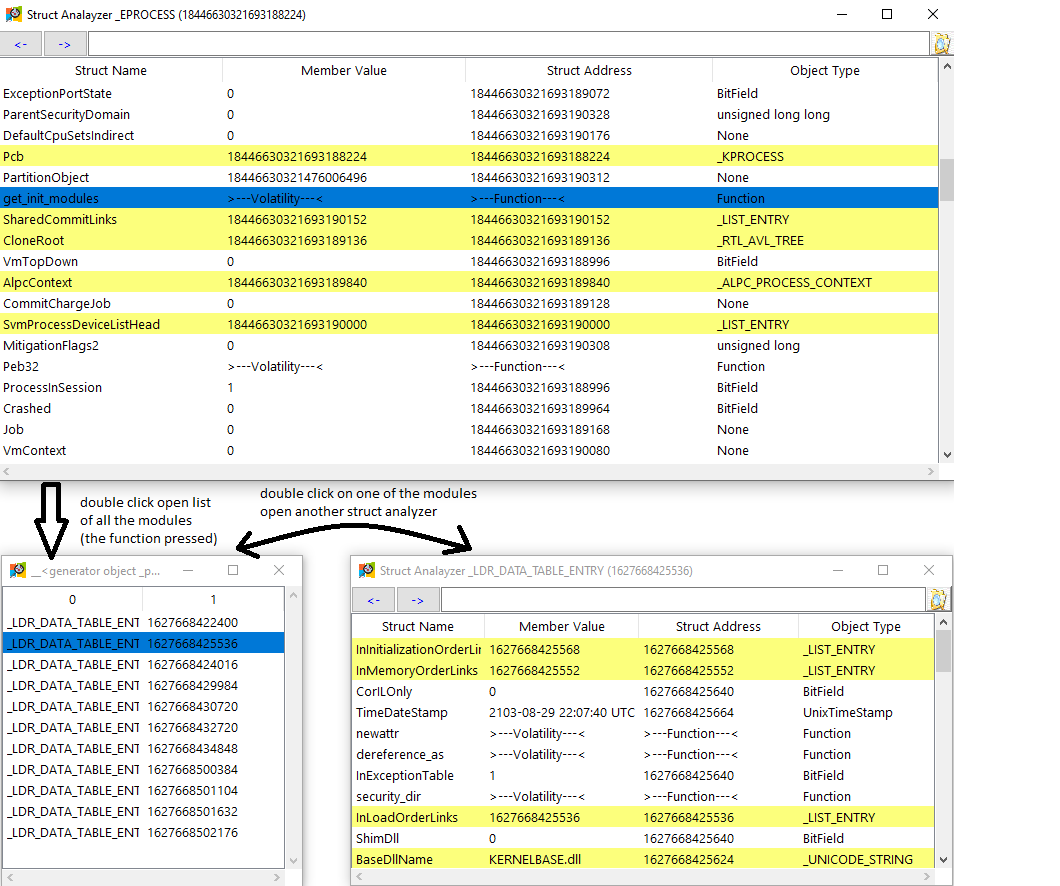
  • بالإضافة إلى ذلك، يدعم البرنامج تحليل البنى (الكتابة على بنية الذاكرة، تشغيل دوال Volatility على بنية متاح). مثال للحصول على جميع وحدات التحميل داخل بنية _EPROCESS في نافذة محلل بنية أخرى:

محلل البنية

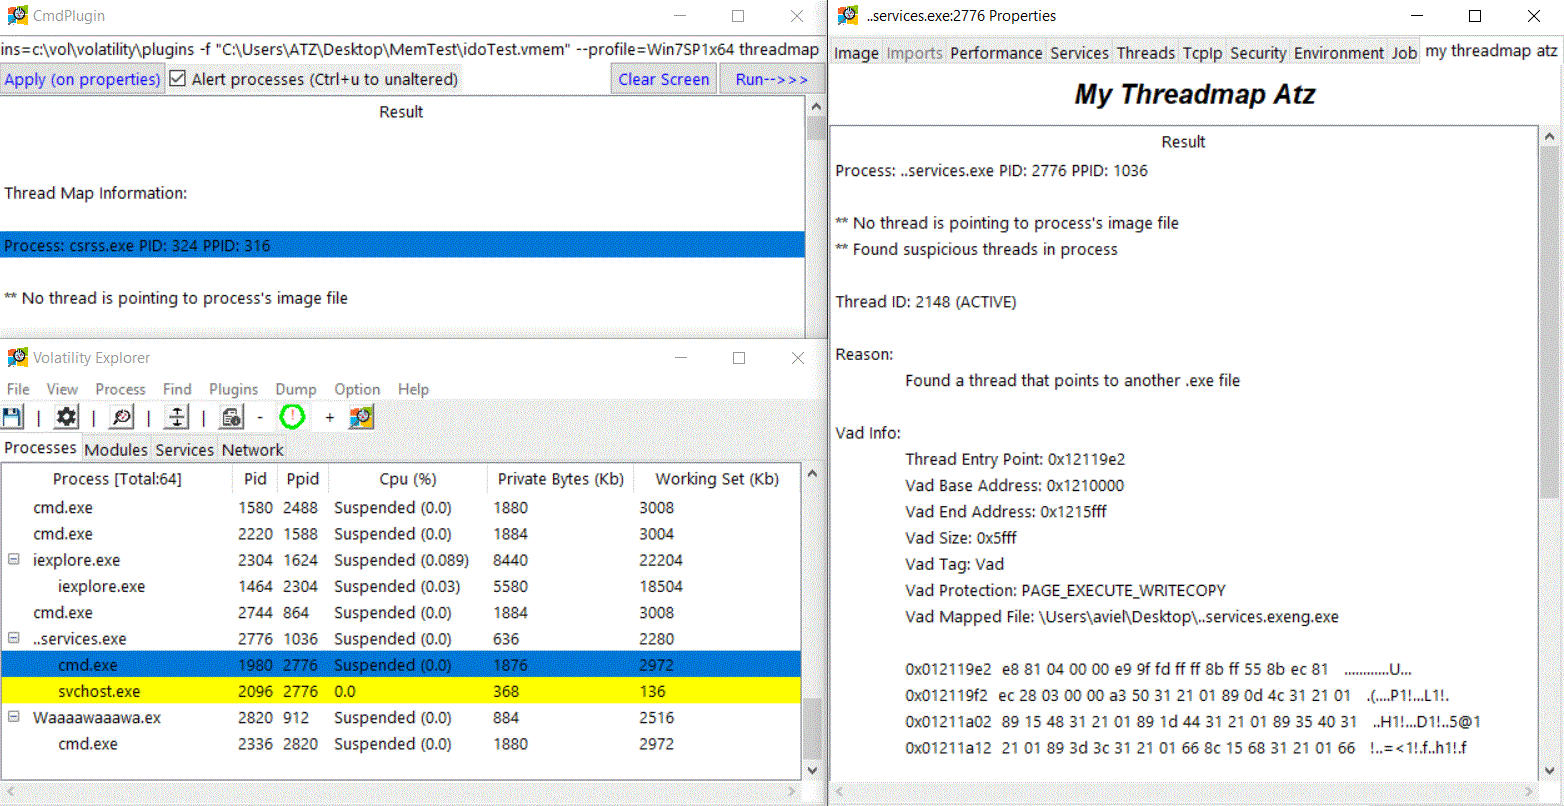
  • البرنامج قادر أيضًا على وضع علامات تلقائية على العمليات المشبوهة التي تم العثور عليها بواسطة إضافة أخرى. مثال على تشغيل إضافة threadmap:

تشغيل إضافة threadmap

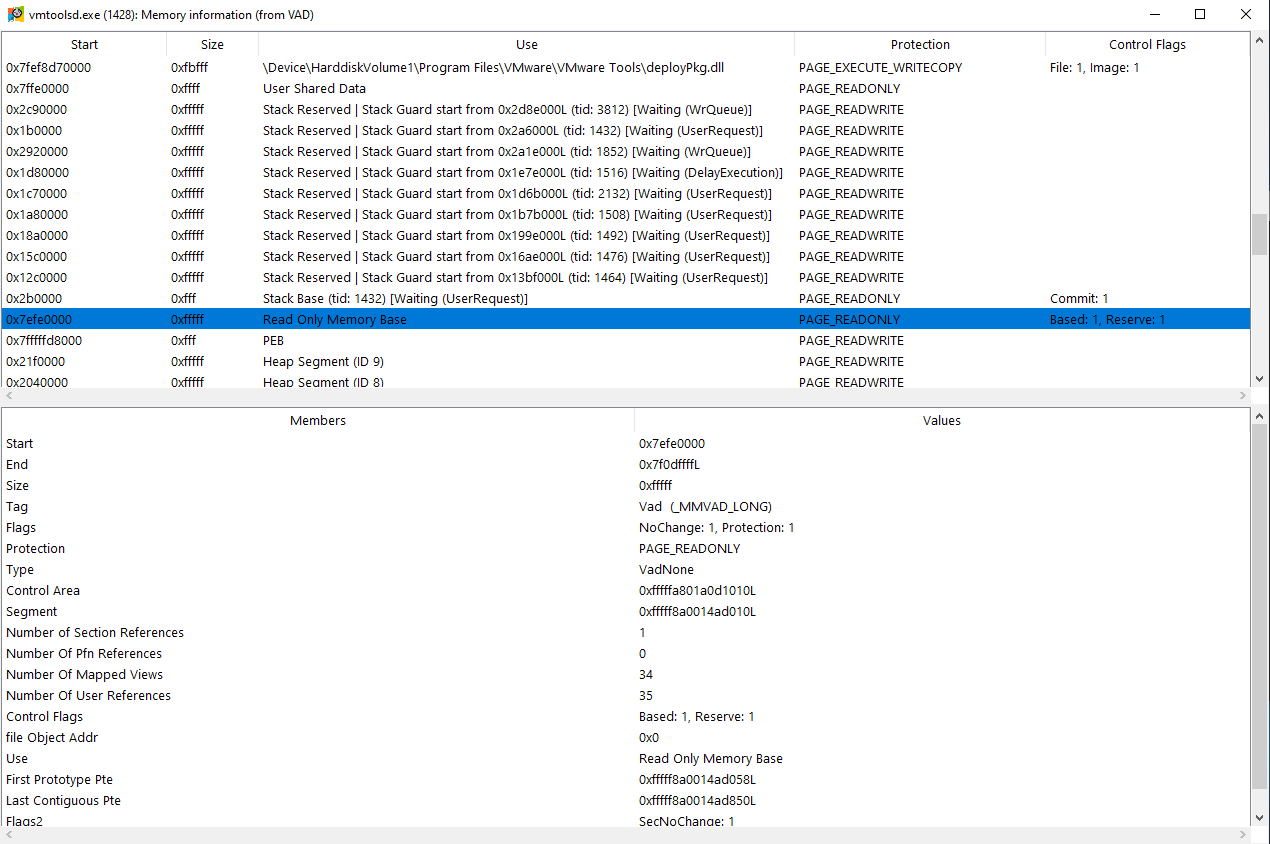
  • عرض استخدام الذاكرة لعملية ما.

معلومات VAD

  • وضع علامة يدويًا على عملية معينة وإضافة ملاحظة جانبية عليها.

  • يمكن حفظ إجراءات المستخدم في ملف منفصل للاستخدام لاحقًا.
احصل على المساعدة: https://github.com/memoryforensics1/VolExp/wiki/VolExp-help:

مساعدة volexp

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →