Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Apepe — يستخرج إعدادات التطبيق، الأذونات، الروابط العميقة، واقتراحات تجاوز تثبيت SSL من ملفات APK الخاصة بأندرويد عبر التحليل الثابت لـ AndroidManifest.xml و DEX وموارد JSON. | Kitploit
أدوات/GitHubGitHub/0xdsm/apepe
أمان أندرويدالتحليل الثابتاختبار اختراق تطبيقات الجوالجمع المعلومات
GitHub0xdsm/apepe

Apepe

يستخرج إعدادات التطبيق، الأذونات، الروابط العميقة، واقتراحات تجاوز تثبيت SSL من ملفات APK الخاصة بأندرويد عبر التحليل الثابت لـ AndroidManifest.xml و DEX وموارد JSON.

عرض المستودع
1552653منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

📲 Apepe

📲 استخراج معلومات من تطبيق بناءً على ملف APK


🕵️ ما هو Apepe؟

🕵️ Apepe هو مشروع تم تطويره للمساعدة في التقاط معلومات من تطبيق أندرويد من خلال ملف APK الخاص به. يمكن استخدامه لاستخراج المحتوى، الحصول على إعدادات التطبيق، اقتراح طريقة لتجاوز تثبيت SSL بناءً على لغة التطبيق المكتشفة، واستخراج الروابط العميقة من AndroidManifest.xml وملفات JSON و DEX.


⚡ البدء

دليل سريع لكيفية تثبيت واستخدام Apepe.

  1. git clone https://github.com/oppsec/Apepe.git
  2. pip install -r requirements.txt --break-system-packages
  3. python3 main -h

✨ الميزات

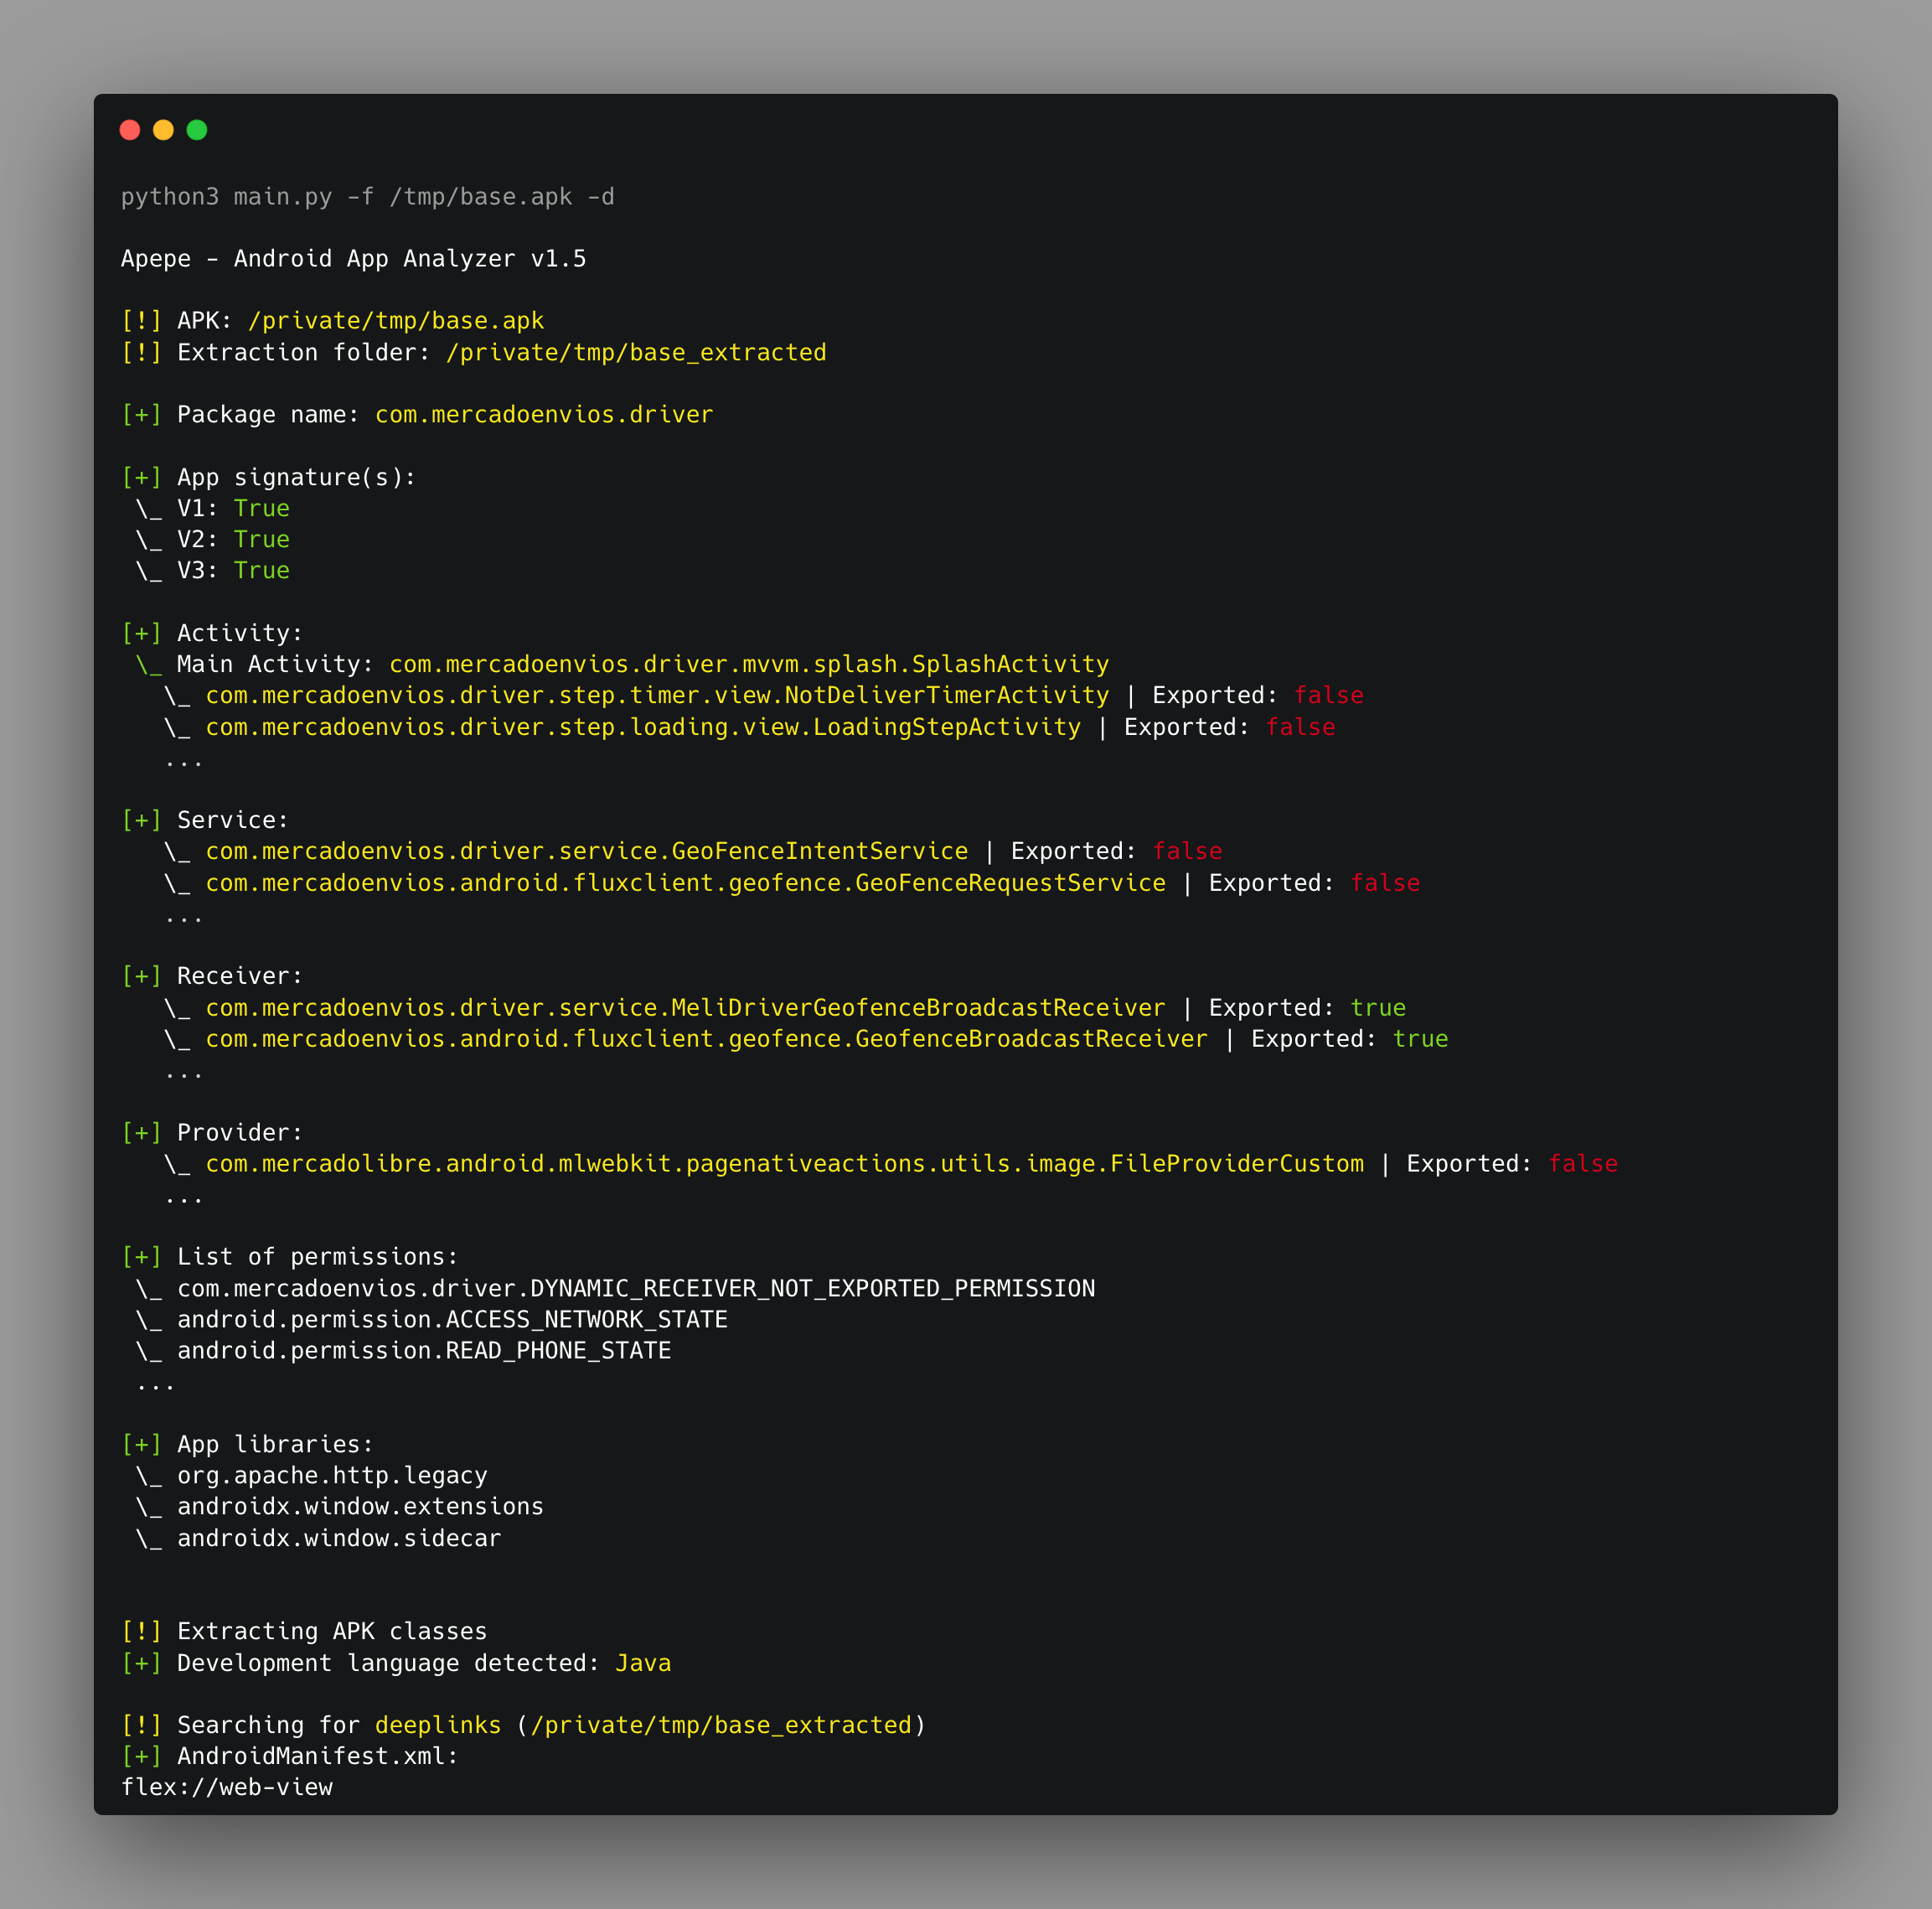
  • سرد الأنشطة، الأذونات، الخدمات، والمكتبات التي يستخدمها التطبيق
  • التعرف على لغة تطوير التطبيق بناءً على أسماء الفئات
  • اقتراح طرق تجاوز تثبيت SSL باستخدام العلامة -l
  • العثور على الروابط العميقة في ملفات DEX و JSON و AndroidManifest.xml باستخدام العلامة -d

🖼️ معاينة


🔨 المساهمة

دليل سريع لكيفية المساهمة في المشروع.

  1. إنشاء fork من مستودع Apepe
  2. تحميل المشروع باستخدام git clone https://github.com/your/Apepe.git
  3. cd Apepe/
  4. إجراء التعديلات الخاصة بك
  5. عمل commit ودفع git
  6. فتح طلب سحب

⚠️ تحذير

  • المطور ليس مسؤولاً عن أي استخدام ضار لهذه الأداة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →