
 #1
أدوات الأمان القائمة على تعلم الآلة وتعلم الآلة العدائي والدفاع السيبراني المدعوم بالذكاء الاصطناعي.
موصى به من Kitploit
 visma-prodsec/columbo
أداة تحليل جنائي بمساعدة التعلم الآلي تقوم بأتمتة فحص الذاكرة والقرص والنظام الحي على Windows باستخدام Volatility 3 وautorunsc وsigcheck لكشف سلوك…
 j4fsec/in0ri
كشف هجمات تشويه المواقع باستخدام التعلم العميق
 agnuxo1/openclaw-p2p
مجموعة أبحاث لا مركزية ذاتية الحكم. موثقة بواسطة Lean 4، مدعومة بـ IPFS، أصلية للوكلاء. الورقة البحثية الإنتاجية: arXiv:2604.19792. متاحة على…
 albert-y1n/pismith
PISmith: اختبار الفريق الأحمر القائم على التعلم المعزز لدفاعات حقن البرومبت
 albert-y1n/piforge
إطار عمل مفتوح لاختبار الاختراق الأحمر القائم على التعلم المعزز لحقن الأوامر، مع مدرب مشترك، وتعلم منهجي، ومعايير مثل AgentDojo وInjecAgent وPIArena.
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 tejasprasad2008-afk/tracetree
أداة تحليل سلوكي في وقت التشغيل تعزل الحزم المشبوهة في حاويات Docker، وتتتبع استدعاءات النظام باستخدام strace، وترسم خرائط تسلسلات العمليات إلى رسوم…
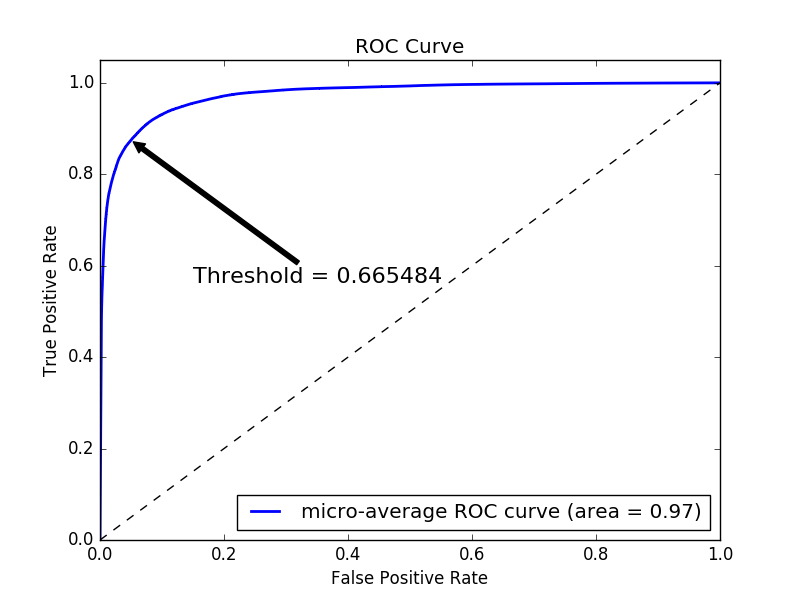 endgameinc/sans_thir16
مطاردة التهديدات بأسلوب SANS بتكلفة منخفضة
 munshi007/aura-state
إطار عمل بايثون لبناء سير عمل نماذج اللغة الكبيرة (LLM) كآلات حالة مع التحقق الرسمي عبر نظرية البرهان Z3، والتحقق من نموذج CTL، والتنبؤ المتوافق…
 ahaggard2013/binaryninja-ollama
إضافة لـ Binary Ninja تدمج نماذج Ollama المحلية لإعادة تسمية الدوال والمتغيرات في كود HLIL المفكوك، مع الحفاظ على الخصوصية عبر إبقاء التحليل محليًا…
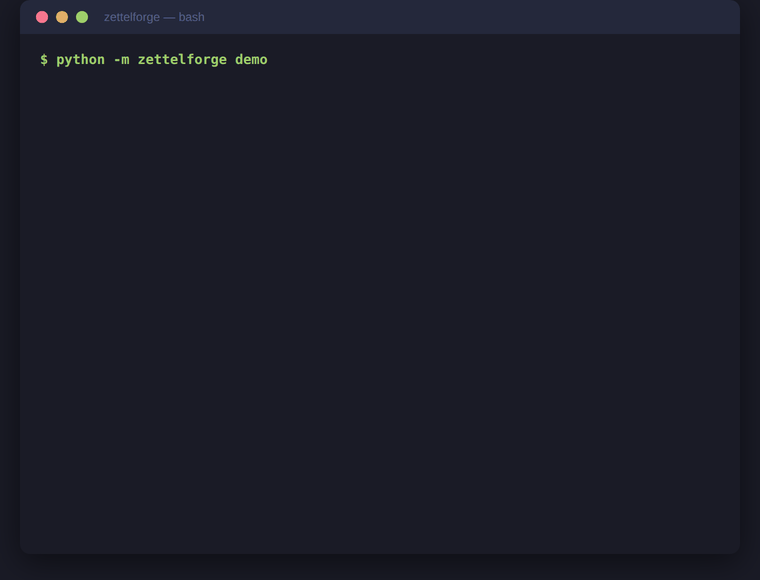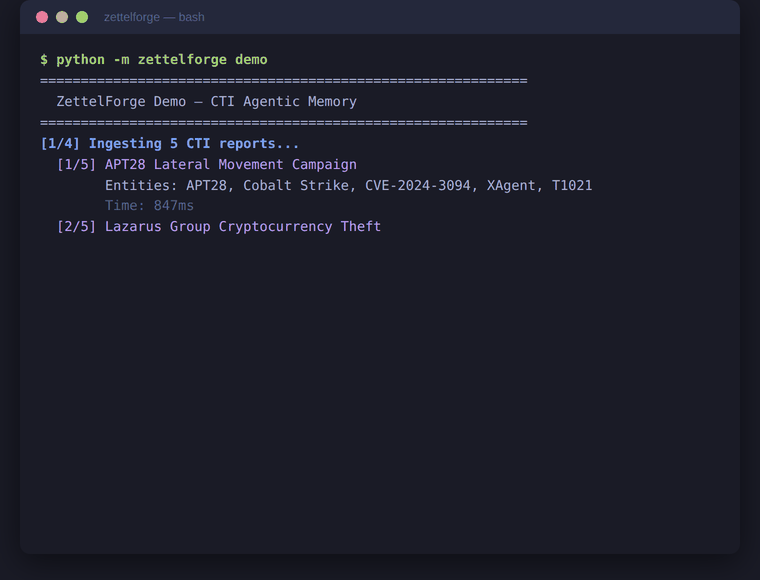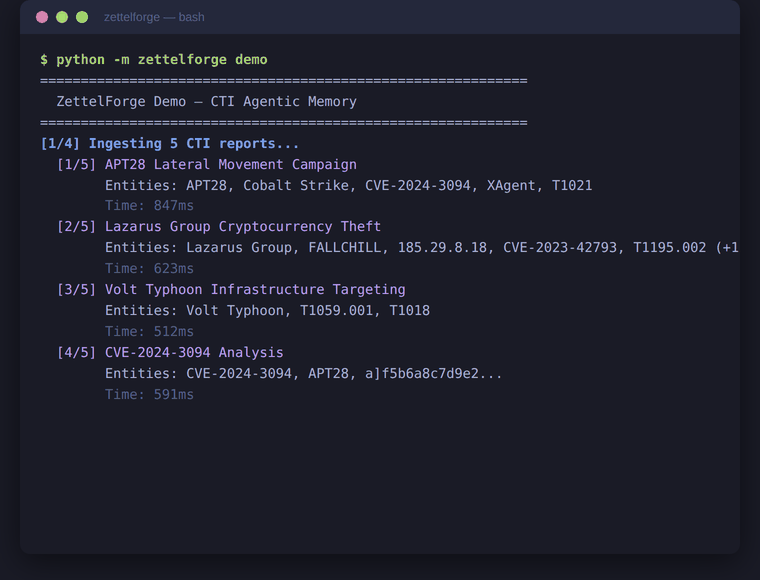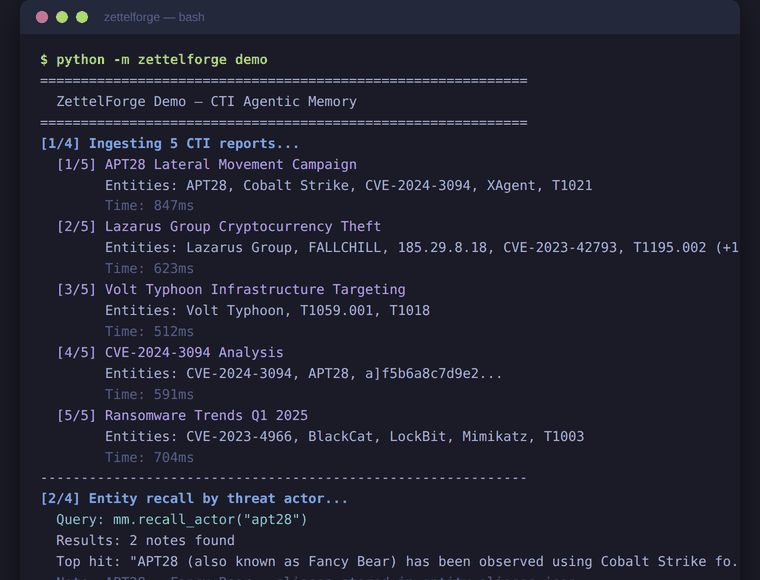 threatrecall/zettelforge
ذاكرة وكيلية لـ CTI في بايثون — رسوم بيانية معرفية STIX، حل أسماء مستعارة للجهات التهديدية، RAG غير متصل أولاً، خادم MCP لوكلاء Claude Code وLangChain
 fa-pengfei/ngwaf
التكرار الأول لنظام Feedback WAF القائم على التعلم الآلي
 l33tdawg/aether
إطار عمل لتحليل أمان العقود الذكية وتوليد PoC باستخدام الذكاء الاصطناعي
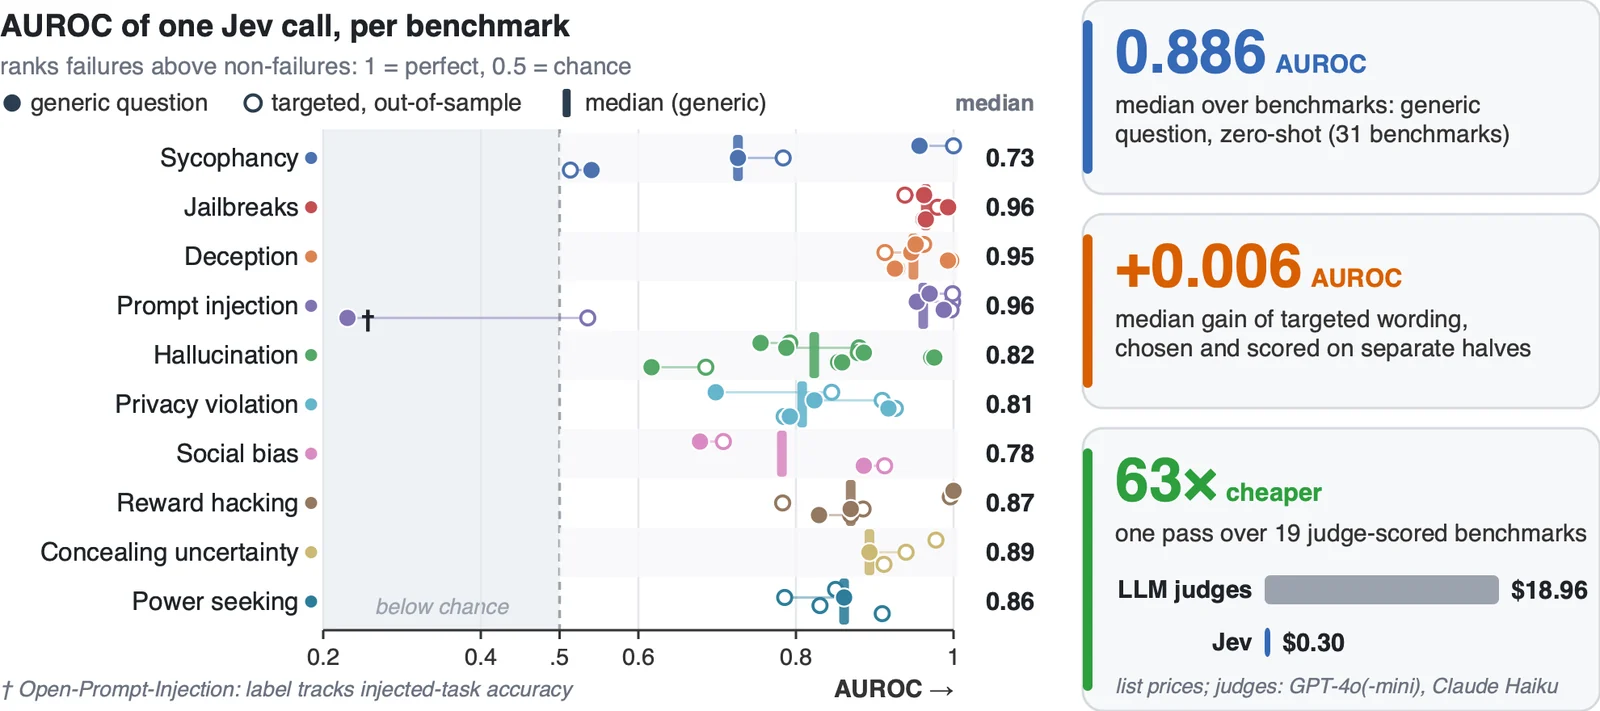 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 umpolungfish/byvalver
يأخذ البايتات الضارة في الشيل كود ويُبعدها، معيدًا شيل كود نظيفًا مع الحفاظ على وظائفه
 svdwi/bluebox
منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
 kaill-jlq/mmskillrisk
أداة قياس وتقييم لاختبار مدى مقاومة وكلاء LLM للتعليمات الخبيثة المخفية في صور المهارات متعددة الوسائط، مع 108 حالات موزعة على خمس فئات مخاطر وتقييم…








