
 #1
أدوات الأمان القائمة على تعلم الآلة وتعلم الآلة العدائي والدفاع السيبراني المدعوم بالذكاء الاصطناعي.
موصى به من Kitploit
 hh-hunter/ml-cve-2023-1177
أداة استغلال مبنية على تعلّم الآلة لثغرة CVE-2023-1177، تتيح إجراء اختبارات أمنية آلية واستغلال الثغرة المحددة.
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK لبناء خطوط أنابيب التحليلات التي تعالج وتُثري بيانات النصوص غير المنظمة باستخدام التعليقات التوضيحية، وأنظمة الأنواع، ومحركات التحليل…
 happytotoro116/ghidra-llm-pipeline
استخراج وتصنيف حتمي عبر PyGhidra، وخط أنابيب خلفية مترجم بنموذج لغوي محلي لإعادة التنفيذ بلغة C.
 gmh5225/malicious-code-detection-bugu
نظام كشف وتشويش الأكواد الخبيثة القائم على الذكاء الاصطناعي مع خدمات مصغرة للكشف والتغليف وتشويش الكود، بالإضافة إلى خدمات المستخدم والمسؤول.
 cosmosyi/autocontrol-arena
إطار عمل آلي لتقييم سلامة الذكاء الاصطناعي المتقدم يقوم بتوليف بيئات اختبار قابلة للتنفيذ وغنية بالضغوط للكشف عن المخاطر الكامنة في نماذج الوكلاء…
 yxf203/defense-as-skill
مهارة حماية وقت التشغيل التي تكتشف وتمنع الهجمات الناتجة عن المهارات الخبيثة في الوكلاء المعززين بالمهارات، مع حلقة MCTS التي تطور سياسة الحماية من…
 nawaralseelawi/pvbrf-id
شيفرة محاكاة ونتائج لبروتوكول كشف تسلل اتحادي خاص وقابل للتحقق ومقاوم للبيزنطيين باستخدام المشاركة السرية وتدقيق Merkle والتزامات Pedersen.
 trailofbits/privacyraven
مكتبة اختبار الخصوصية لأنظمة التعلم العميق، تتيح تقييم قابلية التأثر بهجمات استنتاج العضوية، واستخراج النماذج، وانعكاس النماذج، وتقييم تقنيات الحفاظ…
 protectai/rebuff
كاشف حقن التعليمات (Prompt Injection) متعدد الطبقات لتطبيقات الذكاء الاصطناعي، يعتمد على الاستدلال (Heuristics)، والتحليل القائم على نماذج اللغة…
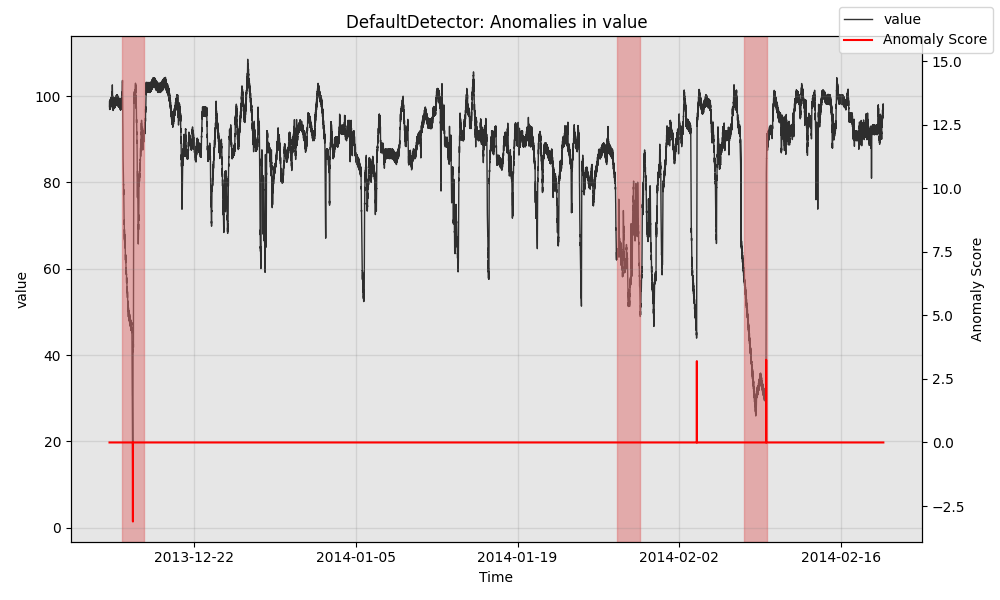 salesforce/merlion
إطار عمل Python متكامل لذكاء السلاسل الزمنية، يوفر كشف الشذوذ، والتنبؤ، وكشف نقاط التغيير، وAutoML، والنماذج المجمعة، وخطوط أنابيب المقارنة المعيارية.
 certcc/certfuzz
يحتوي هذا المشروع على الكود المصدري لإطار التزحيف الأساسي لـ CERT (BFF) ومحرك مراقبة الفشل لـ CERT (FOE).
 doubangotelecom/facelivenessdetection-sdk
الكشف السلبي ثلاثي الأبعاد عن حيوية الوجه (مكافحة الانتحال) واكتشاف التزييف العميق. صورة واحدة تكفي لحساب درجة الحيوية. دقة 99.67% على مجموعة…








