
 #1
أدوات الأمان القائمة على تعلم الآلة وتعلم الآلة العدائي والدفاع السيبراني المدعوم بالذكاء الاصطناعي.
موصى به من Kitploit
 nccgroup/ml-for-rngs
يوضح استخدام التعلم الآلي للتنبؤ بتسلسلات مولد الأرقام العشوائية، مع إبراز نقاط الضعف التشفيرية من خلال التحليل العدائي.
 bkcs-hust/lstm-mi
إطار عمل قائم على LSTM لمعالجة عدم التوازن متعدد الفئات في كشف بوتنت DGA
 cysecbench/dataset
مجموعة بيانات مطالبات (Prompts) قائمة على الذكاء الاصطناعي التوليدي وتركّز على الأمن السيبراني، لقياس أداء نماذج اللغة الكبيرة
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
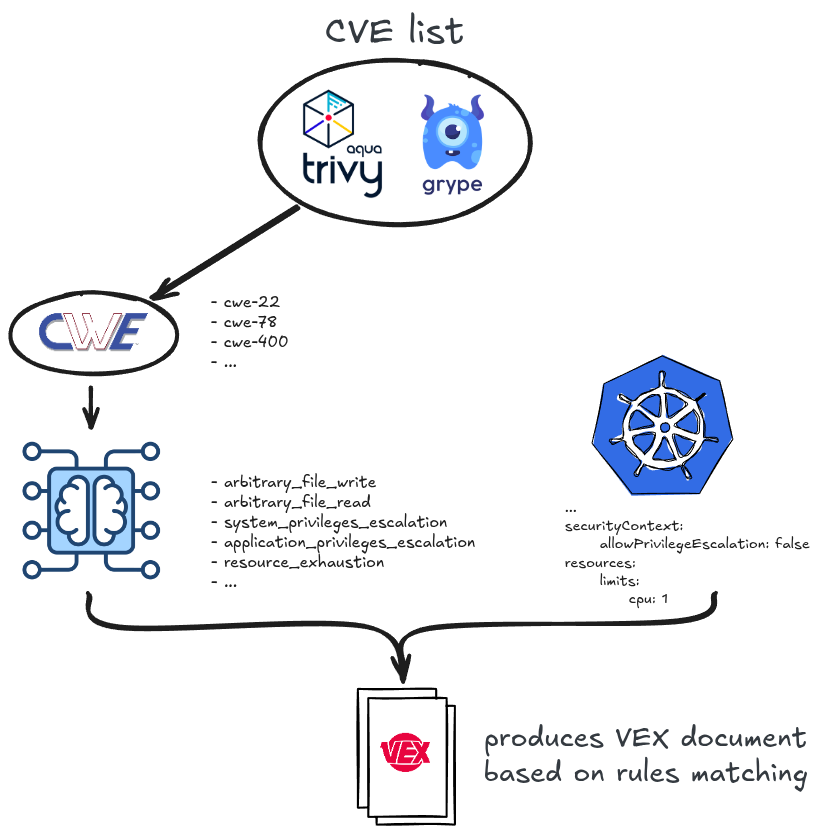 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 ait-aecid/rootkit-detection-ebpf-time-trace
كشف أنشطة إخفاء الملفات الخاصة بـ rootkit من خلال تحليل التحولات في أوقات تنفيذ دوال النواة.
 off-by-1-labs/flawed
إصلاح القطع الأثرية المشابهة مع العيوب المدمجة
 blevene/bandjacks
نمذجة عالم الدفاع ضد التهديدات السيبرانية
 secml/secml
مكتبة بايثون للتعلم الآلي الآمن والقابل للتفسير التوثيق متاح @ https://secml.gitlab.io تابعنا على تويتر @ https://twitter.com/secml_py
 gherardofiori/maliciousbrowserextensions
تم إنشاء هذا المستودع بعد بحثي الخاص في امتدادات المتصفح الخبيثة، من خلال جمع أعمال العديد من الآخرين والمقالات الإخبارية في مكان واحد. تُستخدم ملفات…
 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
 chris1sflaggin/lcsajdump
نهج متعدد البنى قائم على الرسوم البيانية مدعوم بتعلم الآلة للكشف عن أدوات ROP
 cookiengineer/exocomp
بيئة متعددة الوكلاء ذاتية الاستضافة لـ Go مع وكلاء اختبار اختراق مدعومين بنماذج اللغة الكبيرة (exploiter, reverser, threathunter, webscanner) تعمل…
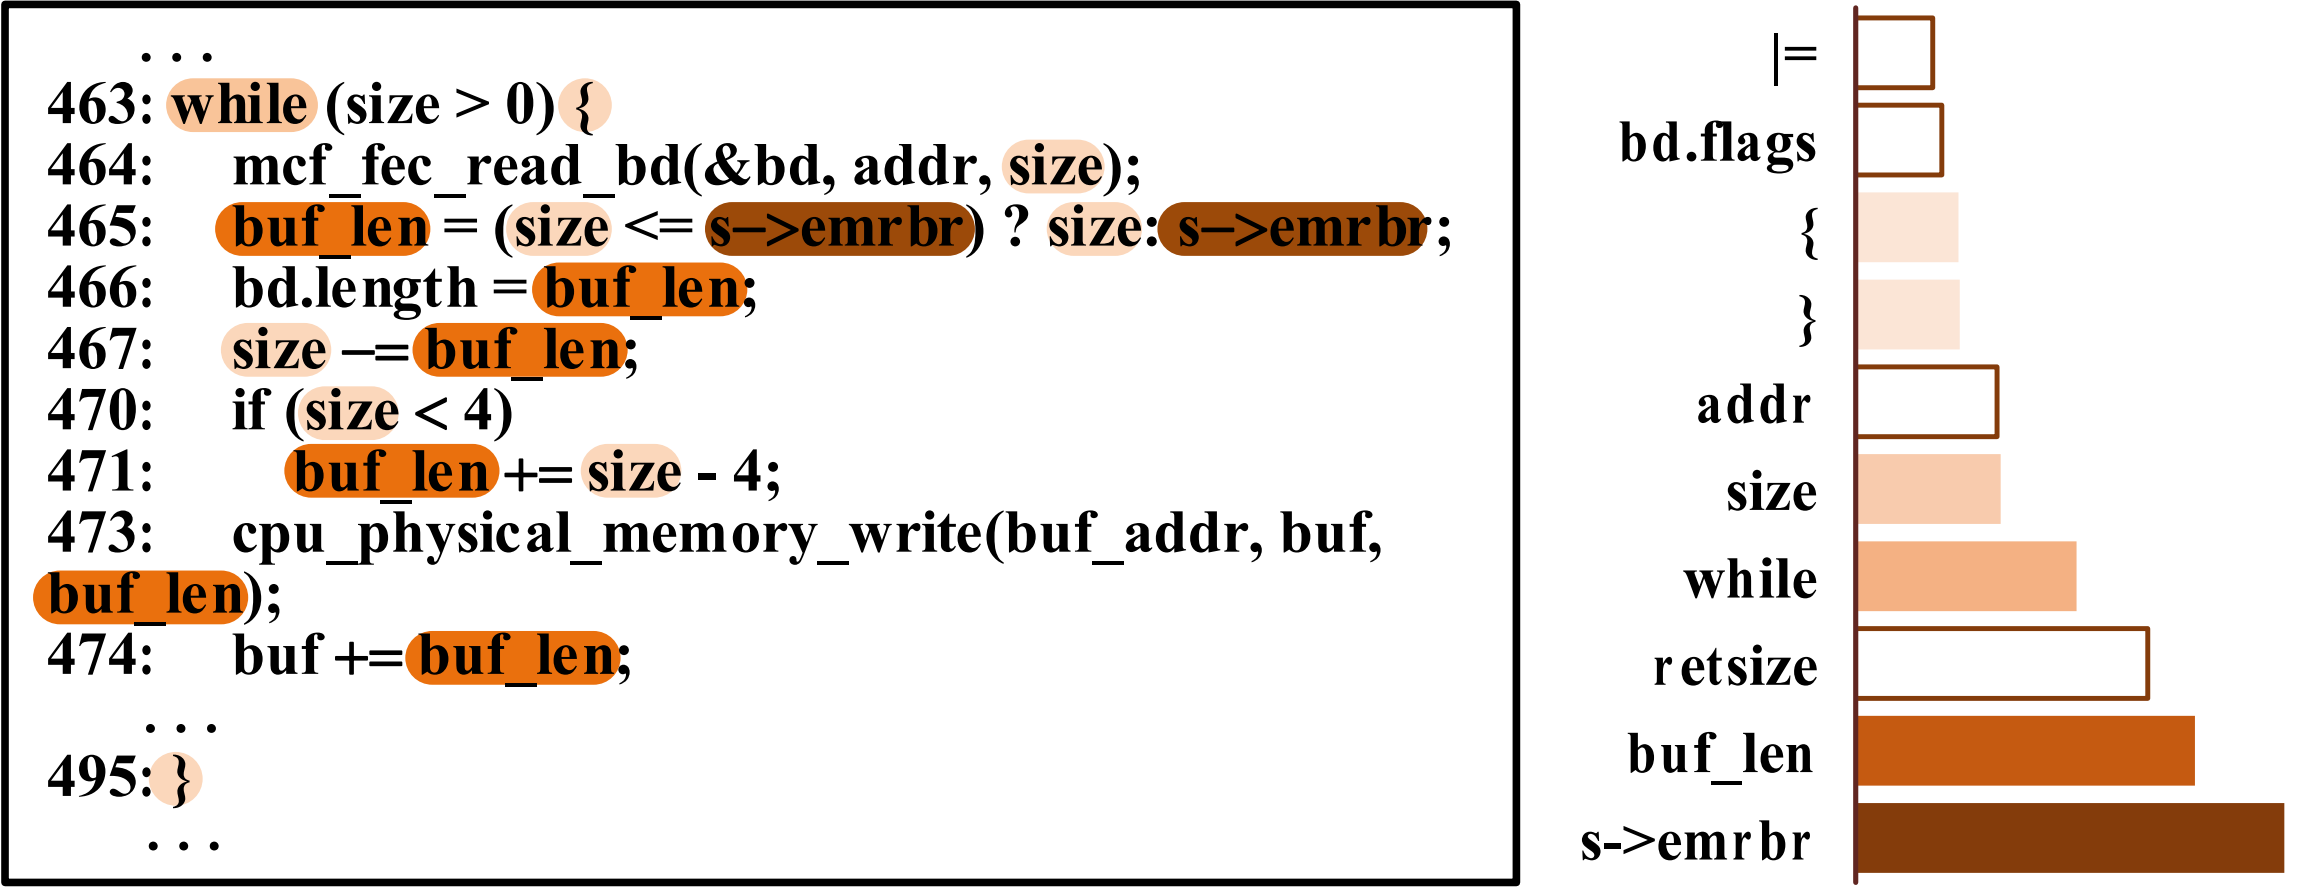 sevuldet/sevuldet
كاشف ثغرات قابل للتعلم معزز بالدلالات
 matthoffman/degas
كشف النطاقات المولدة بواسطة خوارزميات DGA باستخدام نماذج التعلم العميق
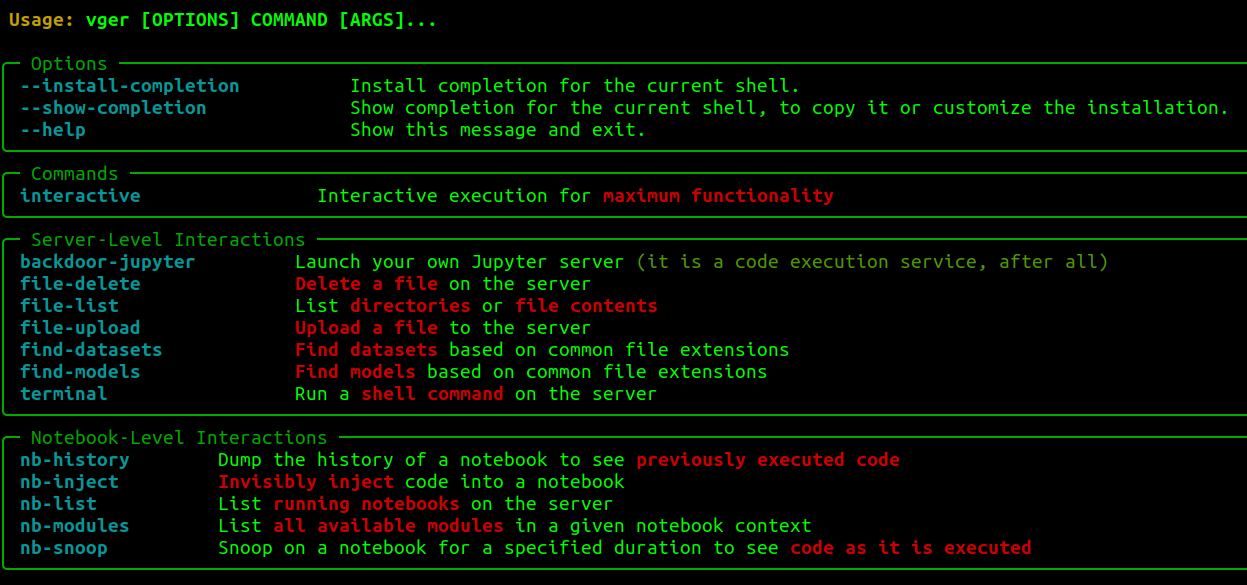 josephtlucas/vger
تطبيق CLI تفاعلي للتفاعل مع مثيلات Jupyter الموثَّقة.
 camp0/aiengine
محرك فحص حزم قابل للبرمجة مع تصنيف NIDS، وتصنيف DNS، وتحليل التردد، وتوليد تعبيرات نمطية تلقائي (auto-regex). يدعم ارتباطات (bindings) بلغات…
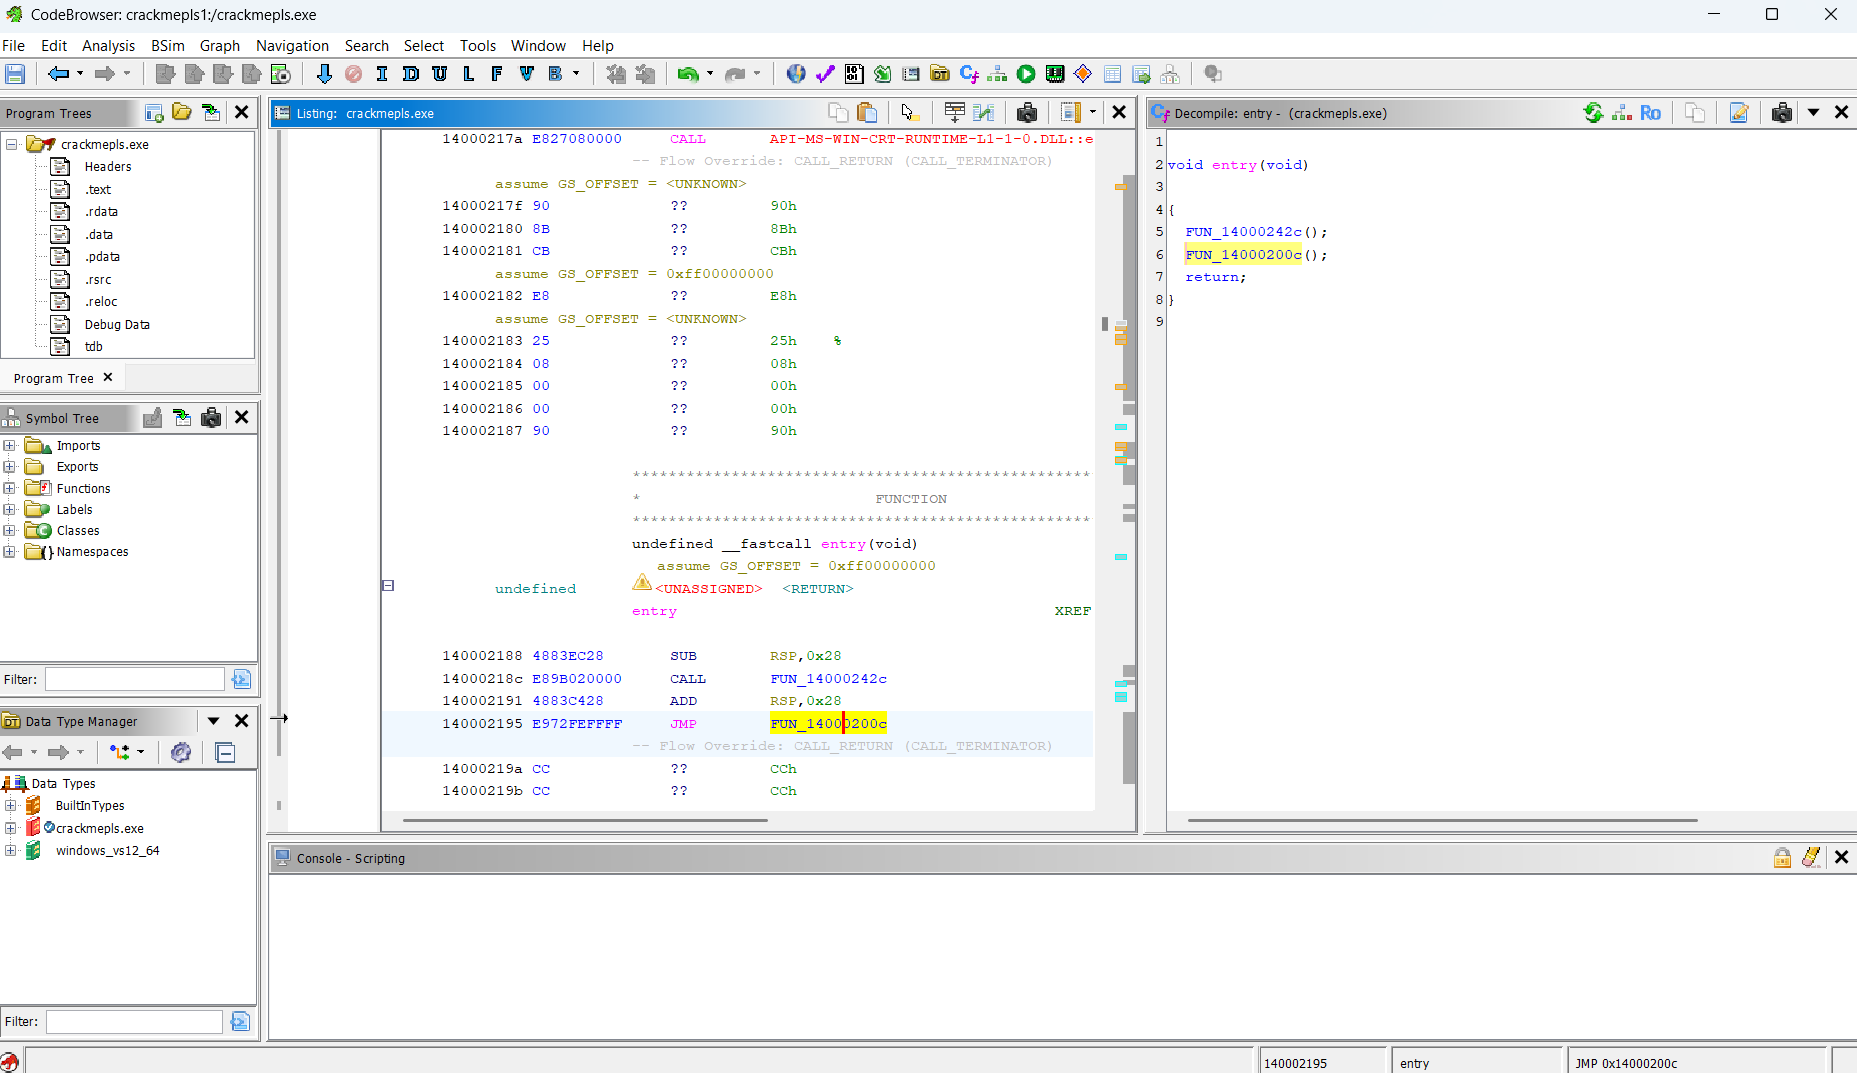 markoglasgow/gemma_crackme_tutorial
دليل تعليمي خطوة بخطوة حول استخدام نموذج الذكاء الاصطناعي المحلي Gemma 4 E4B من Google لهندسة عكسية لملف crackme على Windows باستخدام Ghidra، بما في…








