
ذاكرة وكيلية لـ CTI في بايثون — رسوم بيانية معرفية STIX، حل أسماء مستعارة للجهات التهديدية، RAG غير متصل أولاً، خادم MCP لوكلاء Claude Code وLangChain
نظام الذاكرة الوكيلي الوحيد المبني لاستخبارات التهديدات السيبرانية.
عندما يغادر محلل خبير، يرحل معه سنتان أو ثلاث من السياق — بيئات العملاء، التحقيقات السابقة، تكتيكات وتقنيات وإجراءات الجهات الفاعلة (TTPs)، أنماط الإيجابيات الكاذبة، وكل عبارة "انتظر، لقد رأينا هذا من قبل" التي اكتُسبت بجهد كبير. ZettelForge هو نظام ذاكرة وكيلي مبني بحيث يبقى هذا السياق مع الفريق.
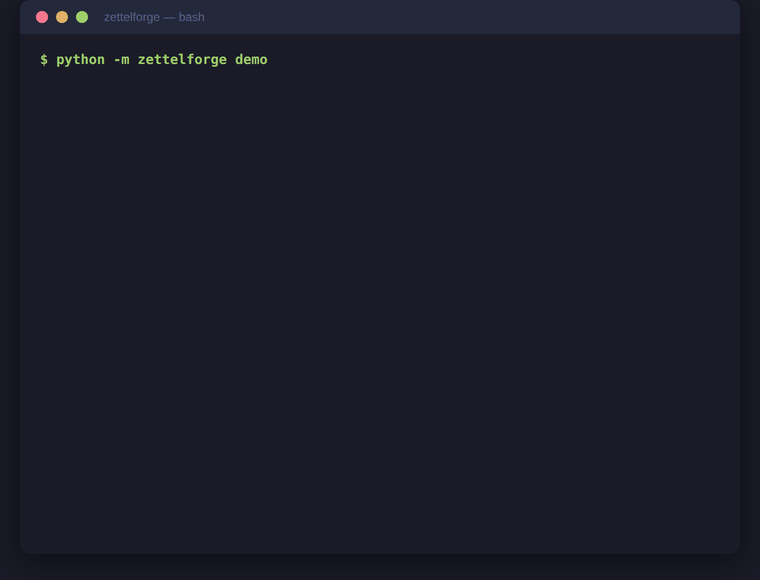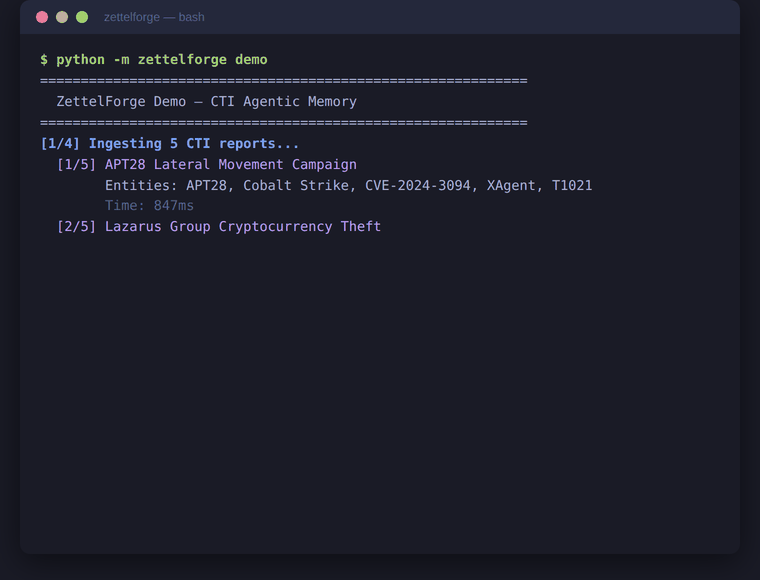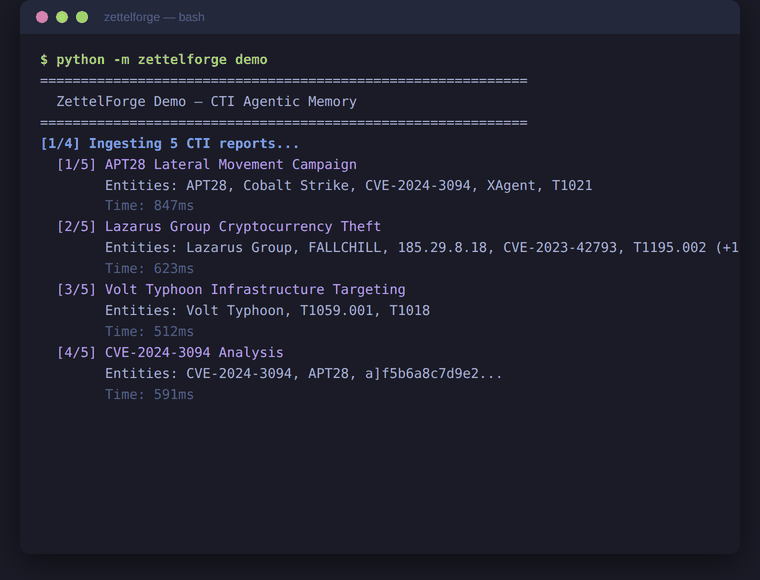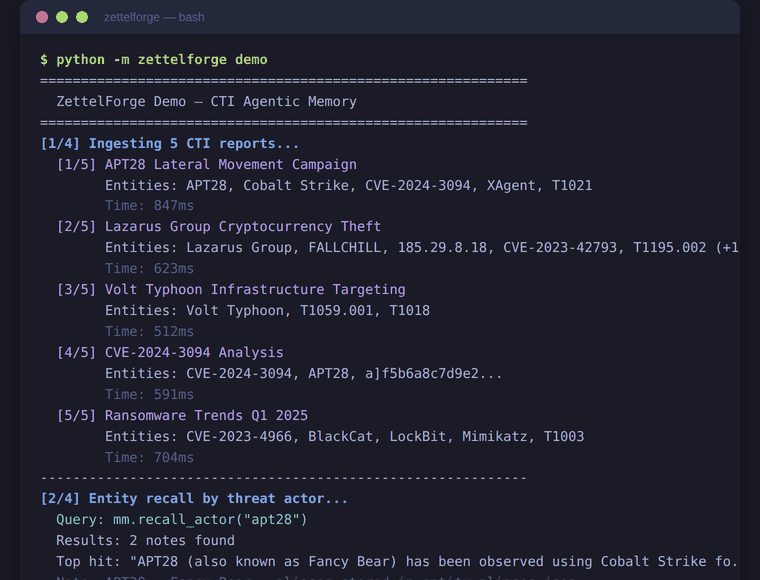
يستخرج ثغرات CVE والجهات الفاعلة للتهديدات ومؤشرات الاختراق (IOCs) وتقنيات ATT&CK من ملاحظات المحللين وتقارير التهديدات، ويحل الأسماء المستعارة (APT28 = Fancy Bear = STRONTIUM = Sofacy)، ويبني رسمًا بيانيًا معرفيًا بصيغة STIX 2.1، ويعيد تقديم كل تحقيق سابق إلى محلليك — وإلى Claude Code عبر MCP — باللغة الطبيعية. يعمل بالكامل داخل العملية. لا مفاتيح API. لا سحابة. لا تغادر أي بيانات المضيف.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): يأتي محرر الويب للإعدادات مع قوائم منسدلة عاملة لجميع حقول التعداد (مزوّد LLM/التضمين، مستوى السجل، إجراء PII، صيغة التوليف) وزر Apply عامل. إضافة
[crewai]الجديدة تُتيح ZettelForge كأدوات CrewAI --pip install zettelforge[crewai]. سجل التغييرات الكامل
إذا كان ZettelForge يناسب سير عمل CTI تديره، فإن النجمة هي أسرع إشارة على أن هذه الفئة تستحق مواصلة الاستثمار فيها.
استخدم Python 3.11 أو أحدث وبيئة افتراضية جديدة. يعطّل تحديث الأمان هذا مؤقتًا اكتشاف أسماء المستخدمين في Maigret حتى تدعم النسخ الأولية التبعيات المصحّحة؛ تبقى جامعات OSINT الأخرى متاحة. راجع ملاحظات الأمان والترقية.
كل مركز عمليات أمنية (SOC) يفقد محلليه. عندما يرحلون، يذهب معهم سياق التحقيق، ونسب الجهات الفاعلة، وأنماط الإيجابيات الكاذبة الخاصة بالبيئة. يعيد من يخلفهم فتح التذاكر نفسها، ويقرؤون التقارير نفسها، ويبنون النماذج الذهنية نفسها من الصفر.
أنظمة الذاكرة الذكاء الاصطناعي العامة لا تحل هذه المشكلة لفرق الأمن. فهي لا تستطيع التمييز بين APT28 وFancy Bear، ولا تعرف أن CVE-2024-3094 هو باب خلفي في XZ Utils، ولا تستطيع تحليل Sigma أو YARA، وليس لديها أي مفهوم لمعرّفات تقنيات MITRE ATT&CK. عندما يعطيها محلل CTI تقارير استخباراتية لعام كامل، فإنه يحصل مقابلها على بحث دلالي ضبابي فوق سجل المحادثات.
بُني ZettelForge للمحللين الذين يفكرون برسوم التهديدات البيانية. فهو يستخرج ثغرات CVE والجهات الفاعلة للتهديدات ومؤشرات الاختراق وتقنيات ATT&CK تلقائيًا، ويحل الأسماء المستعارة عبر اصطلاحات التسمية المختلفة، ويبني رسمًا بيانيًا معرفيًا بعلاقات سببية، ويستعيد الذكريات باستخدام بحث مدمج واعٍ بالنية -- كل ذلك داخل العملية، دون أي اعتماد على API خارجي.
يغلق تعزيز الذاكرة 33% من الفجوة بين النماذج الصغيرة والكبيرة في مهام CTI (CTI-REALM, Microsoft 2026، باستخدام GPT-4 كخط أساس للنموذج الكبير). راجع تقرير المعايير الكامل للاطلاع على المنهجية والمقارنات.
| القدرة | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| استخراج كيانات CTI (CVEs، الجهات الفاعلة، IOCs) | نعم | لا | لا | لا |
| أنطولوجيا STIX 2.1 | نعم | لا | لا | لا |
| حل الأسماء المستعارة للجهات الفاعلة في التهديدات | نعم (APT28 = Fancy Bear) | لا | لا | لا |
| رسم بياني معرفي مع ثلاثيات سببية | نعم | لا | نعم | نعم |
| استرجاع مصنّف حسب النية (5 أنواع) | نعم | لا | لا | لا |
| داخل العملية / لا يتطلب واجهة برمجة تطبيقات خارجية | نعم | لا | لا | لا |
| سجلات التدقيق بصيغة OCSF | نعم | لا | لا | لا |
| خادم MCP (Claude Code) | نعم | لا | لا | لا |

استخراج الكيانات -- يحدد تلقائيًا CVEs، والجهات الفاعلة في التهديدات، وIOCs (عناوين IP، والنطاقات، والتجزئات، وعناوين URL، والبريد الإلكتروني)، وتقنيات MITRE ATT&CK، والحملات، ومجموعات الاختراق، والأدوات، والأشخاص، والمواقع، والمؤسسات. تعبير نمطي + LLM NER مع أنواع STIX 2.1 في كل مكان.
الرسم البياني المعرفي -- تصبح الكيانات عُقدًا، ويصبح التزامن حوافًا. يستنتج LLM ثلاثيات سببية ("APT28 يستخدم Cobalt Strike"). تتبع الحواف الزمنية والاستبدال كيفية تطور الاستخبارات.
حل الأسماء المستعارة -- APT28 وFancy Bear وSofacy وSTRONTIUM كلها تُحل إلى عقدة الجهة الفاعلة نفسها. يعمل تلقائيًا عند التخزين والاستدعاء.
الاسترجاع المدمج -- تشابه متجهي (768-dim fastembed، ONNX) + اجتياز الرسم البياني (BFS عبر حواف الرسم البياني المعرفي)، مرجّح بتصنيف النية. خمسة أنواع من النوايا: واقعية، وزمنية، وعلائقية، واستكشافية، وسببية.
تطور الذاكرة -- مع evolve=True، تتم مقارنة الاستخبارات الجديدة بالذاكرة الموجودة. يقرر LLM إضافة أو تحديث أو حذف أو عدم إجراء عملية. تُستبدل الاستخبارات القديمة. تُحل التناقضات. تُتخطى التكرارات.
توليف RAG -- توليف الإجابات عبر جميع الذكريات المخزنة بصيغة direct_answer.
داخل العملية بحكم البنية -- fastembed (ONNX) للتضمينات، وllama-cpp-python لاستدلال LLM المحلي الاختياري، وSQLite + LanceDB للتخزين، وOllama على localhost افتراضيًا. لا تُشترط مفاتيح واجهة برمجة تطبيقات خارجية. قد يحدث وصول إلى الشبكة الصادرة عند التشغيل الأول عند تنزيل نماذج التضمين/LLM؛ وبعد تحميل النماذج مسبقًا، يمكن أن يعمل دون اتصال بالكامل (بما في ذلك على المضيفات المعزولة هوائيًا).
تسجيل التدقيق بصيغة OCSF -- تُصدر كل عملية حدثًا منظمًا بصيغة إطار عمل مخطط الأمن السيبراني المفتوح. ما تفعله بتدفق السجلات (SIEM، أو مخزن WORM، أو لا شيء) متروك لك.
pip install zettelforge
from zettelforge import MemoryManager

mm = MemoryManager()








