
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 diogo-fernan/ir-rescue
نص برمجي من نوع Windows Batch وآخر من نوع Unix Bash لجمع بيانات الطب الشرعي للمضيف بشكل شامل أثناء الاستجابة للحوادث.
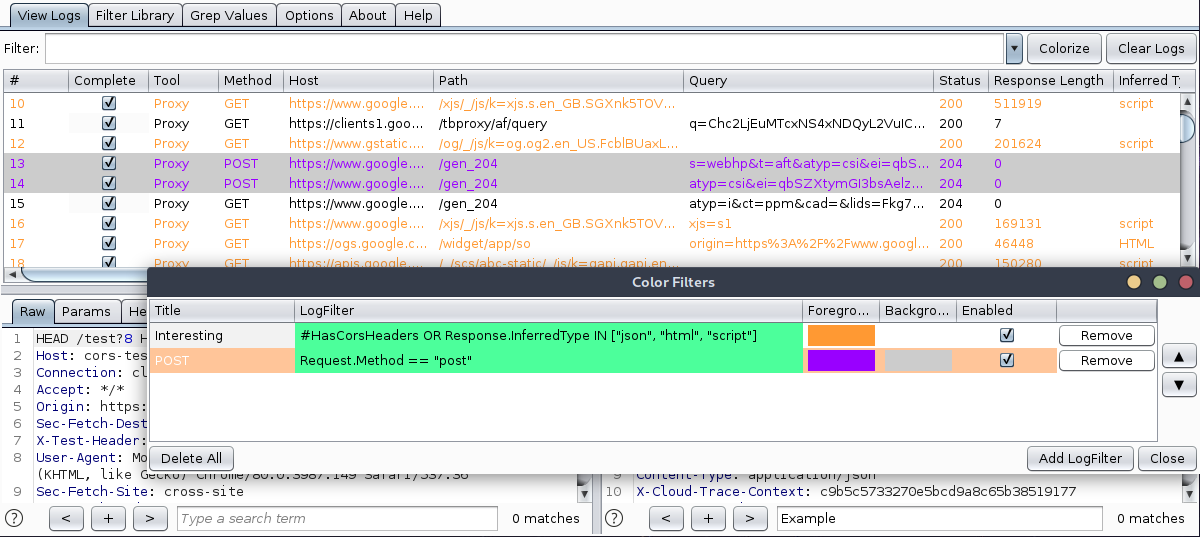 nccgroup/loggerplusplus
إضافة تسجيل متقدمة لـ Burp Suite
 scarredmonk/sysmonsimulator
أداة محاكاة أحداث Sysmon يمكن استخدامها لمحاكاة الهجمات لتوليد سجلات أحداث Sysmon لاختبار كشف EDR وقواعد الربط من قبل فرق Blue teams.
 mandiant/macos-unifiedlogs
محلل عبر المنصات لسجلات Apple UnifiedLogs!
 biggiesmallsag/nighthawkresponse
إطار عمل الطب الشرعي للاستجابة للحوادث
 activecm/rita
Real Intelligence Threat Analytics (RITA) هو إطار لكشف اتصالات القيادة والتحكم من خلال تحليل حركة مرور الشبكة.
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 neo23x0/loki-rs
🐍 ماسح YARA و IOC عالي الأداء ومتعدد الخيوط
 al0ne/nginx_log_check
سكريبت تحليل أمان سجلات Nginx
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
 darkquasar/azurehunter
وحدة PowerShell للتحقيق الرقمي السحابي لتشغيل دفاتر اللعب لصيد التهديدات على بيانات من Azure وO365
 d3vl/l3mon
نظام مراقبة شبكات قائم على الويب يوفر تتبعًا فوريًا للنطاق الترددي، ومقاييس أداء الخوادم، وتنبيهات قابلة للتخصيص لإدارة الشبكة الاستباقية.
 eshlomo1/microsoft-sentinel-secops
محتوى عمليات مركز العمليات الأمنية (SOC) لـ Microsoft Sentinel، بما في ذلك استعلامات الصيد، ودفاتر تشغيل الاستجابة للحوادث، وتحليل الأحداث الأمنية…
 securityjoes/masterparser
MasterParser هي أداة DFIR قوية مصممة لتحليل سجلات Linux.
 nextronsystems/sysmon-config
قالب ملف تكوين Sysmon مع تتبع أحداث عالي الجودة افتراضي
 justicerage/freedomfighting
مجموعة من البرامج النصية التي قد تكون مفيدة أثناء أنشطتك في النضال من أجل الحرية.
 back2root/log4shell-rex
مطابقة PCRE RegEx لـ Log4Shell CVE-2021-44228 IOC في سجلاتك
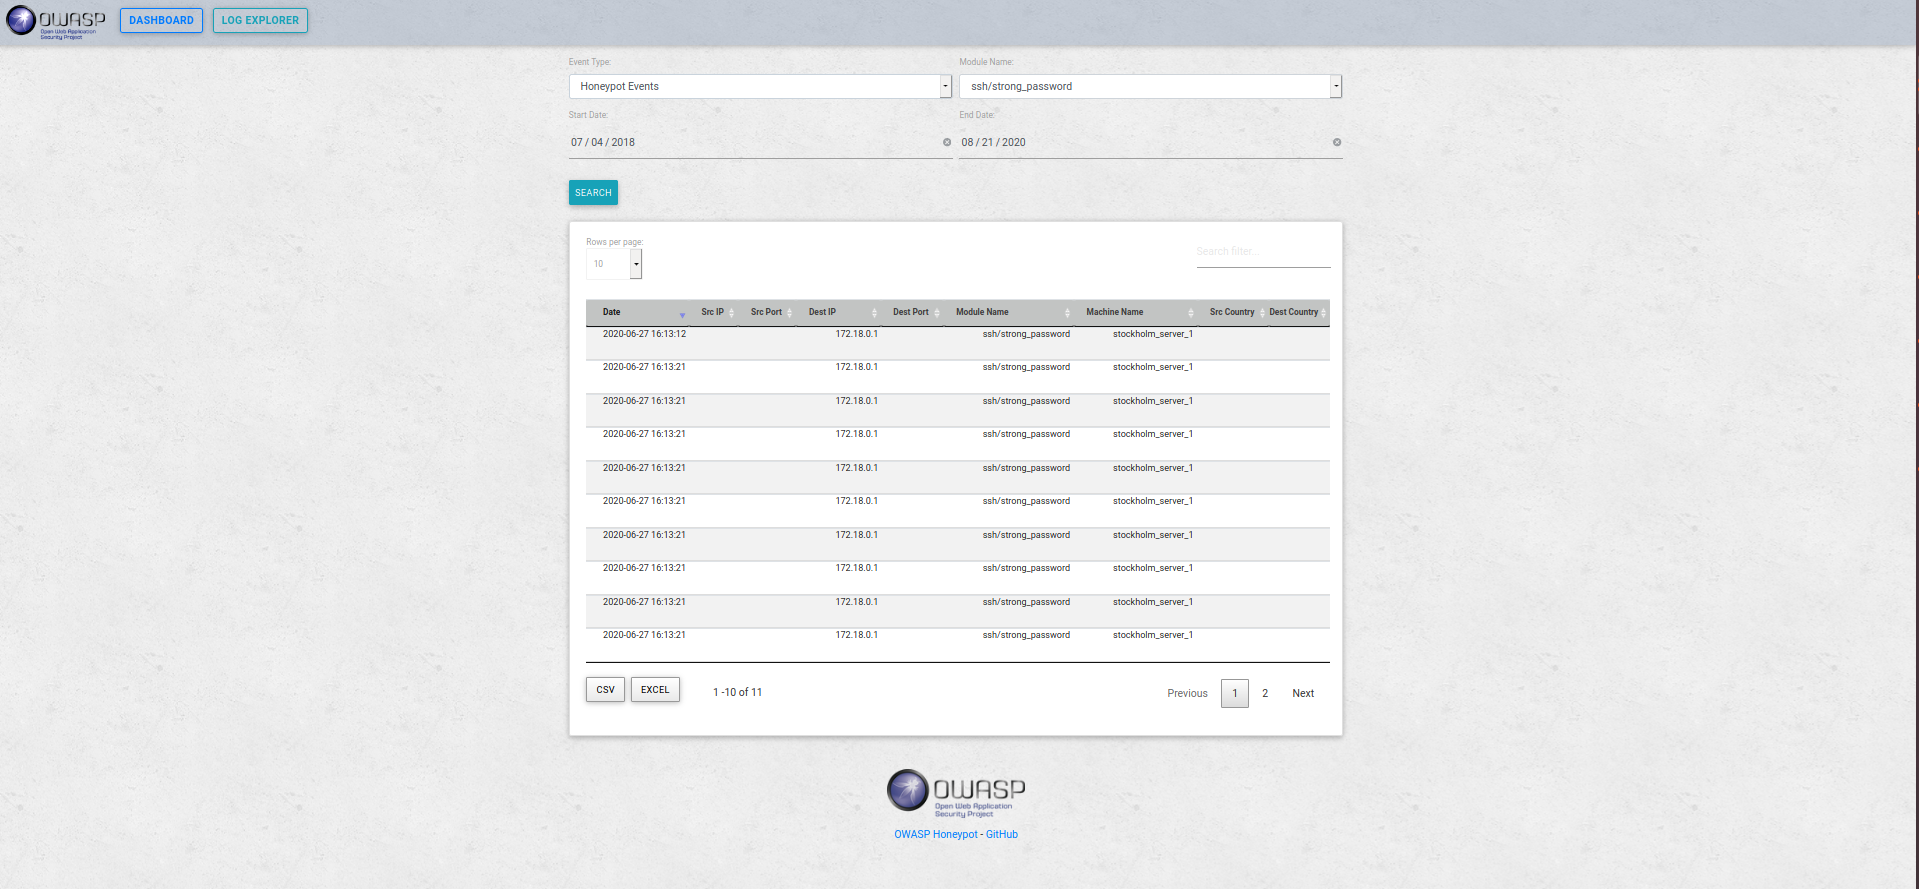 owasp/python-honeypot
OWASP Honeypot، إطار عمل خداع آلي.








