
 duggytuxy/syswarden
منسّق أمان Linux محلي المضيف يفرض سياسة nftables مع بيانات HIDS/HIPS، وخلاصات استخبارات تهديدات محدودة، وتحليل سجلات WAAP خارج النطاق، وتوافر عالٍ موثّق.




دفاع Linux. مضيفك. قواعدك.
دفاع Linux محلي على المضيف مع تطبيق قابل للتدقيق وفاشل مغلق (fail-closed).
الموقع الإلكتروني | التوثيق | البناء من المصدر | خارطة الطريق
SysWarden هو منسّق أمان Linux مفتوح المصدر يجمع بين سياسة nftables موثوقة، وبيانات تليمترية للمضيف، وقوائم استخبارات التهديدات، وتحليل سجلات WAAP خارج النطاق، وتوافر عالٍ موثّق، ولوحة طرفية أصلية. وهو مصمم للمشغلين الذين يريدون طبقة دفاع واحدة قابلة للمراجعة على المضيف دون وضع وكيل آخر في مسار بيانات التطبيق.
SysWarden ليس وكيل HTTP مضمّنًا، ولا مُطهّرًا لحركة المرور، ولا منتج شهادات تنظيمية.
إصدار المصدر الحالي: v4.10.4.
أحدث إصدار مستقر هو v4.10.4، تم التحقق منه ضمن IVV (التكامل والتحقق والصلاحية).
استخدم دليل التثبيت،
ودليل الاسترداد والإزالة التاريخي
وسجل التحقق من الإصدار.
تتبع الإصدارات الوسيطة IVV؛ وتتطلب أجيال Upgrade إجراء IVVQ كاملًا.
لا ترث عمليات بناء المصدر اللاحقة حكمًا منشورًا لإصدار ما.
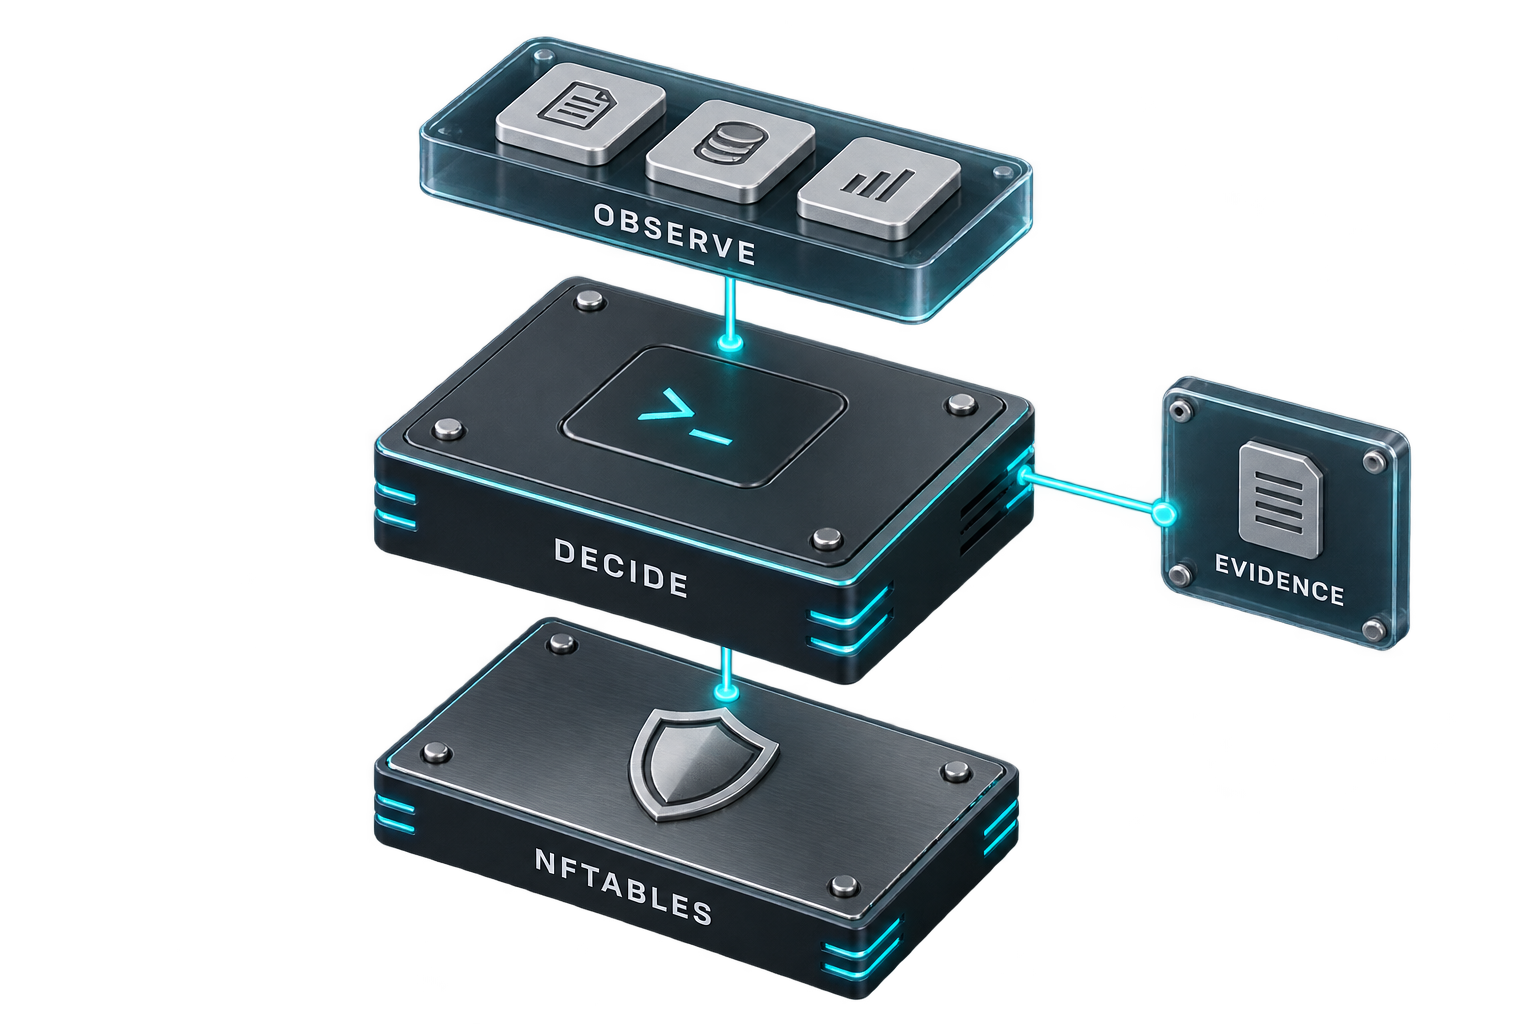
يراقب SysWarden إشارات المضيف، ويقيّم سياسة المشغل، ويطبّق إجراءات متحققًا منها عبر nftables. تساعد السجلات وأدلة الإصدار المشغلين على مراجعة ما تمت ملاحظته وتنفيذه. يلخّص هذا الرسم التوضيحي نموذج الدفاع؛ وتبقى كل قدرة خاضعة لإصدارها ونطاقها الموثّقين.
| المجال | ما يوفره SysWarden |
|---|---|
| HIDS | قياسات محلية للمضيف وتحليل سجلات الأمان ورؤية التنبيهات |
| HIPS | قرارات سياسة مُتحقق منها تُفرض عبر قواعد nftables موثوقة |
| WAAP | تحليل خارج النطاق للسجلات المكتوبة بواسطة خدمة upstream مدعومة |
| استخبارات التهديدات | قوائم محلية أساسية وتحديثات خلاصات خارجية محدودة |
| التوافر العالي | TLS 1.3 ومصادقة bearer ومزامنة محددة النطاق بين الأقران |
| العمليات | CLI وTUI محليان، وتكوين معياري، وعناصر تحكم في التدقيق ودورة الحياة |
| سلسلة التوريد | حزم Linux مع مجاميع تحقق، وبيانات وصفية محدثة موقعة، وأدلة الإصدار |
استخدم إضافة تكامل BunkerWeb الاختيارية لربط أحداث أمان BunkerWeb المدعومة بفرض SysWarden على المضيف عبر واجهة برمجة تطبيقات HTTPS المصادق عليها. يغطي دليل التكامل التكوين والتوافق. اتبع المتطلبات الأساسية الخاصة بالإصدار قبل تمكين المزامنة أو HA v2.
ينشر الإصدار المستقر v4.10.4 قائمة مواد برمجية SPDX قابلة للقراءة آليًا، syswarden-sbom.spdx.json، لمراجعة التبعيات. قائمة SBOM هي جرد، وليست ادعاءً بخلوّها من الثغرات.
يتحقق SHA256SUMS.txt من سلامة الحزمة مقابل الجرد الذي تم تنزيله.
وثّق بيان التحديث الموقّع بـ Ed25519 باستخدام مفتاح إصدار موثوق به بشكل مستقل
قبل تثبيت حزمة تم تنزيلها يدويًا. يشرح
توجيه المشغّل
أداة التحقق الحالية ومتطلبات الثقة الأساسية لها والتمييز
بين مصادقة الحزمة وجرد SBOM.
| المصدر | الاستخدام وحدود الثقة |
|---|---|
| Data-Shield | خلاصة IPv4 الرسمية التي ينظمها المشرف للملفات الشخصية القياسية والحرجة؛ لا يقبلها SysWarden محليًا إلا بعد التحقق الأساسي وعناصر تحكم النصاب |
| كتل IP القُطرية من IPverse | لقطة تخصيص RIR مثبتة بترخيص CC0-1.0 مضمّنة في CLI المرتبط بالإصدار؛ بلد التخصيص ليس تحديدًا جغرافيًا فعليًا أو تشغيليًا حاليًا |
| WiredAlter IP Service (المصدر) | تسميات مخزنة مؤقتًا بأفضل جهد للبلد وASN والمؤسسة والتهديدات لعرض Top Attackers / OSINT History فقط؛ لا تؤثر الاستجابات أبدًا على الخطورة أو قرارات جدار الحماية |
| CINS Score وblocklist.de | تُنشر فقط الإدخالات المطابقة الموجودة في كلا المصدرين المستقلين |
| Spamhaus وRADB | قد يتم توفير الإشارات من قبل المشغّل؛ لا يُقبل أي من المصدرين كسلطة جدار حماية بمفرده |
| خلاصة HTTPS مخصصة | يتطلب الخيار 3 عنوان URL من نوع HTTPS وبصمة SHA-256 الدقيقة الخاصة به لكل عائلة عناوين مُكوّنة |






