Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LoggerPlusPlus — إضافة تسجيل متقدمة لـ Burp Suite | Kitploit
أدوات/GitHubGitHub/nccgroup/loggerplusplus
أمن الويباختبار الاختراقالأدوات والمكوناتتحليل السجلات
GitHubnccgroup/loggerplusplus

LoggerPlusPlus

إضافة تسجيل متقدمة لـ Burp Suite

عرض المستودع
71217139منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Logger++

تسجيل متقدم لـ Burp Suite

GitHub Watchers GitHub Stars GitHub All Releases GitHub License

تم التطوير بواسطة Corey Arthur Twitter Follow
في الأصل بواسطة Soroush Dalili Twitter Follow

تم إصداره كمصدر مفتوح بواسطة NCC Group Plc - https://www.nccgroup.com/
تم إصداره بموجب رخصة AGPL-3.0، راجع LICENSE لمزيد من المعلومات

الوصف

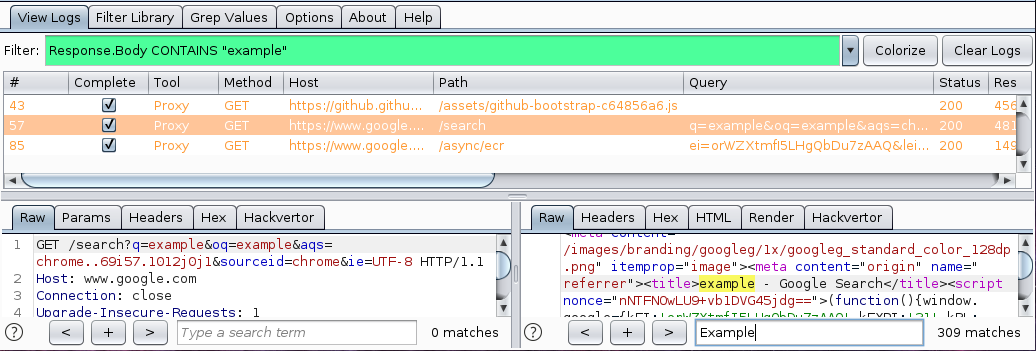
Logger++ هو إضافة تسجيل متعددة الخيوط (multithreaded) لـ Burp Suite. بالإضافة إلى تسجيل الطلبات والاستجابات من جميع أدوات Burp Suite، تتيح الإضافة تعريف فلاتر متقدمة لتمييز الإدخالات المثيرة للاهتمام أو تصفية السجلات بحيث تقتصر فقط على تلك التي تطابق الفلتر.

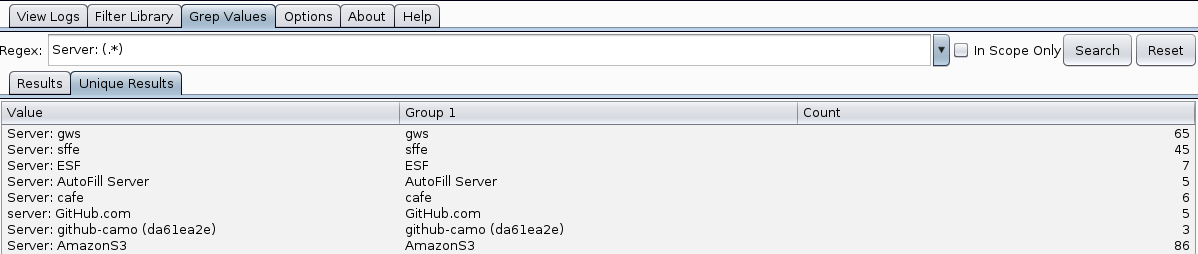
تتيح أداة grep المدمجة البحث في السجلات لتحديد الإدخالات التي تطابق نمطًا محددًا، واستخراج قيم مجموعات الالتقاط (capture groups).

ولتمكين استخدام السجلات في أنظمة أخرى، يمكن أيضًا رفع الجدول إلى elasticsearch أو تصديره إلى CSV.

الميزات:

  • يعمل مع أحدث إصدار من Burp Suite (تم اختباره على 1.7.27)
  • يسجل جميع الأدوات التي ترسل الطلبات وتستقبل الاستجابات
  • إمكانية التسجيل من أداة محددة
  • إمكانية حفظ النتائج بصيغة CSV
  • إمكانية عرض نتائج التعبيرات النمطية المخصصة في الطلب/الاستجابة
  • يمكن للمستخدم تخصيص رؤوس الأعمدة
  • يمكن إنشاء فلاتر متقدمة لعرض الطلبات التي تطابق سلسلة نصية أو نمط regex محدد فقط.
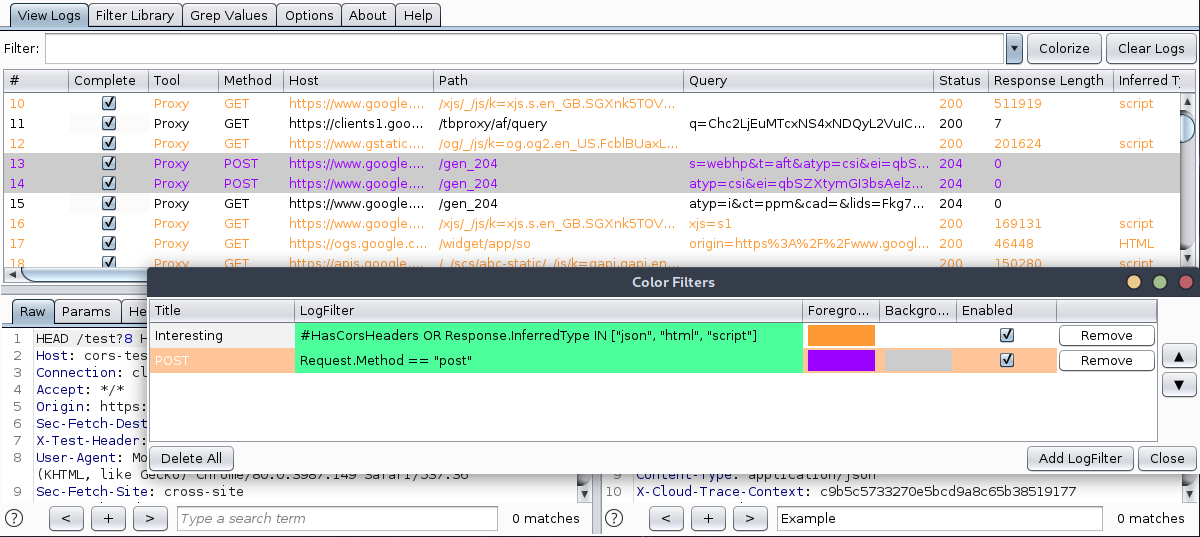
  • يمكن إضافة تلوين للصفوف باستخدام الفلاتر المتقدمة لجعل الطلبات المثيرة للاهتمام أكثر وضوحًا.
  • grep عبر السجلات.
  • طلبات واستجابات مباشرة (Live).
  • خيارات عرض متعددة.
  • لوحة عرض منبثقة.
  • متعدد الخيوط.

القيود الحالية:

  • لا يمكن تسجيل الوقت الفعلي للطلبات إلا إذا كانت مصدرها أداة الوكيل (proxy).
  • لا يمكن حساب التأخير الفعلي بين الطلب واستجابته إلا إذا كان مصدره أداة الوكيل (proxy).

لقطات الشاشة

فلاتر السجل

Log Filters

تمييز الصفوف

Row Highlights

بحث grep

Grep Panel

الاستخدام

يمكنك استخدام هذه الإضافة دون استخدام متجر BApp. لتثبيت أحدث إصدار من هذه الإضافة من مستودع GitHub، اتبع الخطوات التالية:

  1. قم بتنزيل ملف jar الخاص بالإصدار الأحدث .

  2. في Burp Suite، انقر على تبويب "Extender"، ثم في تبويب "Extensions" انقر على زر "Add" وحدد ملف "loggerplusplus.jar" الذي تم تنزيله.

  3. يجب أن تتمكن الآن من رؤية تبويب "Logger++" في Burp Suite. إذا لم يتمكن من تسجيل أي شيء، تحقق من إعدادات الإضافة في Burp Suite. إذا كانت أزرار الحفظ معطلة، فتأكد من تحميل المكتبات المطلوبة بنجاح؛ قم بإلغاء التحميل ثم أعد تحميل الإضافة وحاول مرة أخرى. إذا وجدت مشكلة، يرجى الإبلاغ عنها في مشروع GitHub.

  4. يمكنك تكوين هذه الإضافة باستخدام تبويب "option" الخاص بها وعبر النقر بزر الماوس الأيمن على رؤوس الأعمدة.

  5. إذا أعجبك المشروع، امنح المستودع نجمة! <3

Stargazers

المساهمة

البناء من المصدر

إذا كنت ترغب في بناء المشروع من المصدر، يستخدم المشروع Gradle لتبسيط العملية:

  1. استنساخ المستودع: git clone https://github.com/nccgroup/LoggerPlusPlus.git
  2. داخل مجلد المشروع، نفّذ gradlew jar (لينكس) أو gradlew.bat jar (ويندوز)
  3. عند اكتمال العملية، يمكنك العثور على ملف Jar المبني في مجلد releases الخاص بالمشروع.

الاختبار

تم استخدام IntelliJ Idea لتطوير المشروع، لكن لا تتردد في استخدام أي بيئة تطوير متكاملة (IDE) تفضلها. الإرشادات التالية خاصة بـ Idea، لكن العملية ستكون مشابهة لبيئات التطوير الأخرى.

  1. داخل Idea، انقر على File > Open، ثم حدد ملف build.gradle الخاص بالمشروع.
  2. انقر على "Open as Project" في مربع الحوار التالي.
  3. لتشغيل/تصحيح أخطاء التطبيق، انتقل إلى Run > Edit Configurations، ثم أضف تكوين "Application" جديدًا يستهدف فئة TestLogger.

الإبلاغ عن الأخطاء

إذا وجدت مشكلة، يرجى الإبلاغ عنها عبر GitHub.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →