
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
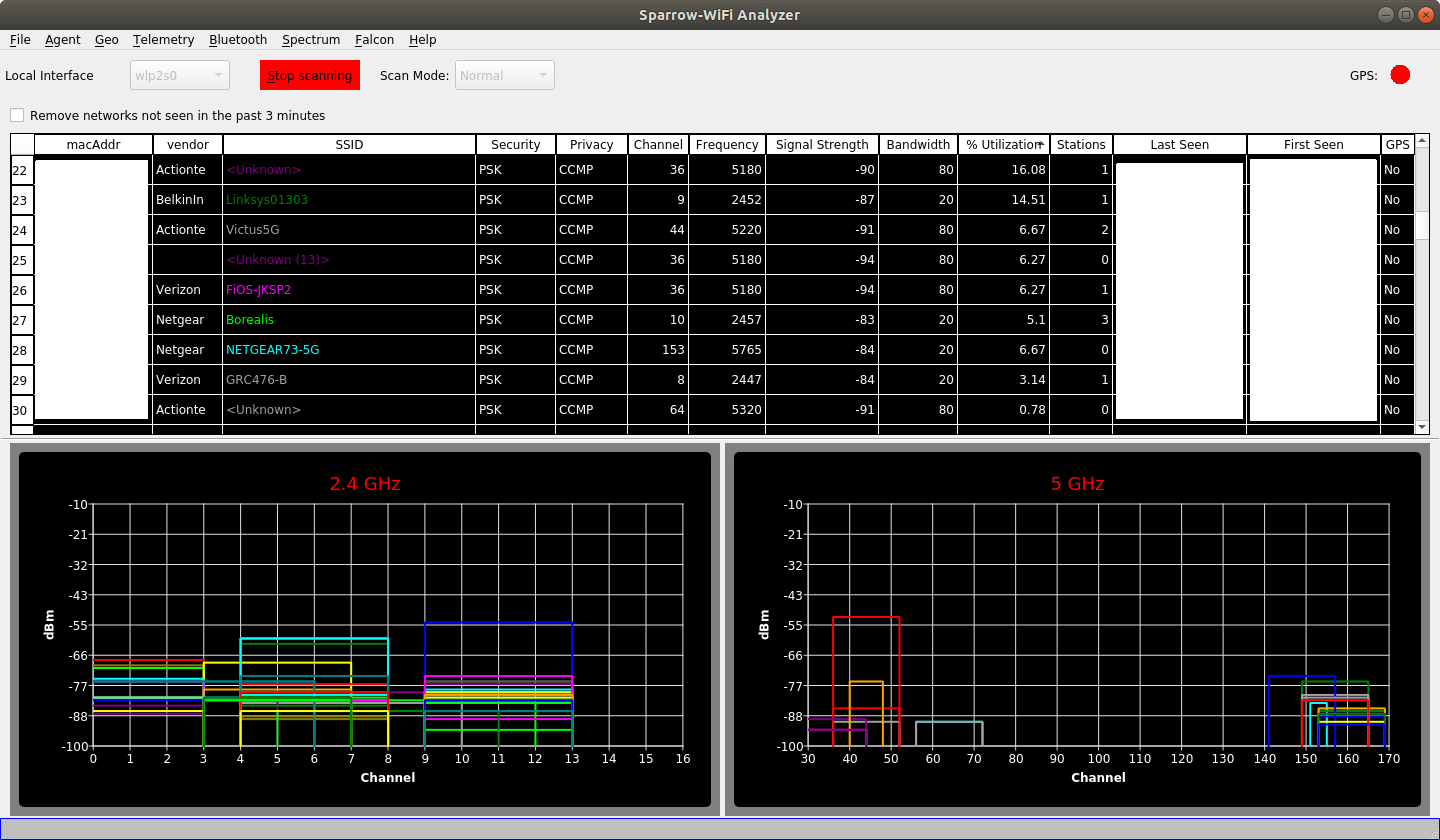
 ghostop14/sparrow-wifi
محلل WiFi و Bluetooth من الجيل التالي يعتمد على واجهة رسومية لنظام لينكس
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
قائمة وصفات cyber-chef وروابط منسقة
 reprise99/sentinel-queries
مجموعة من استعلامات KQL

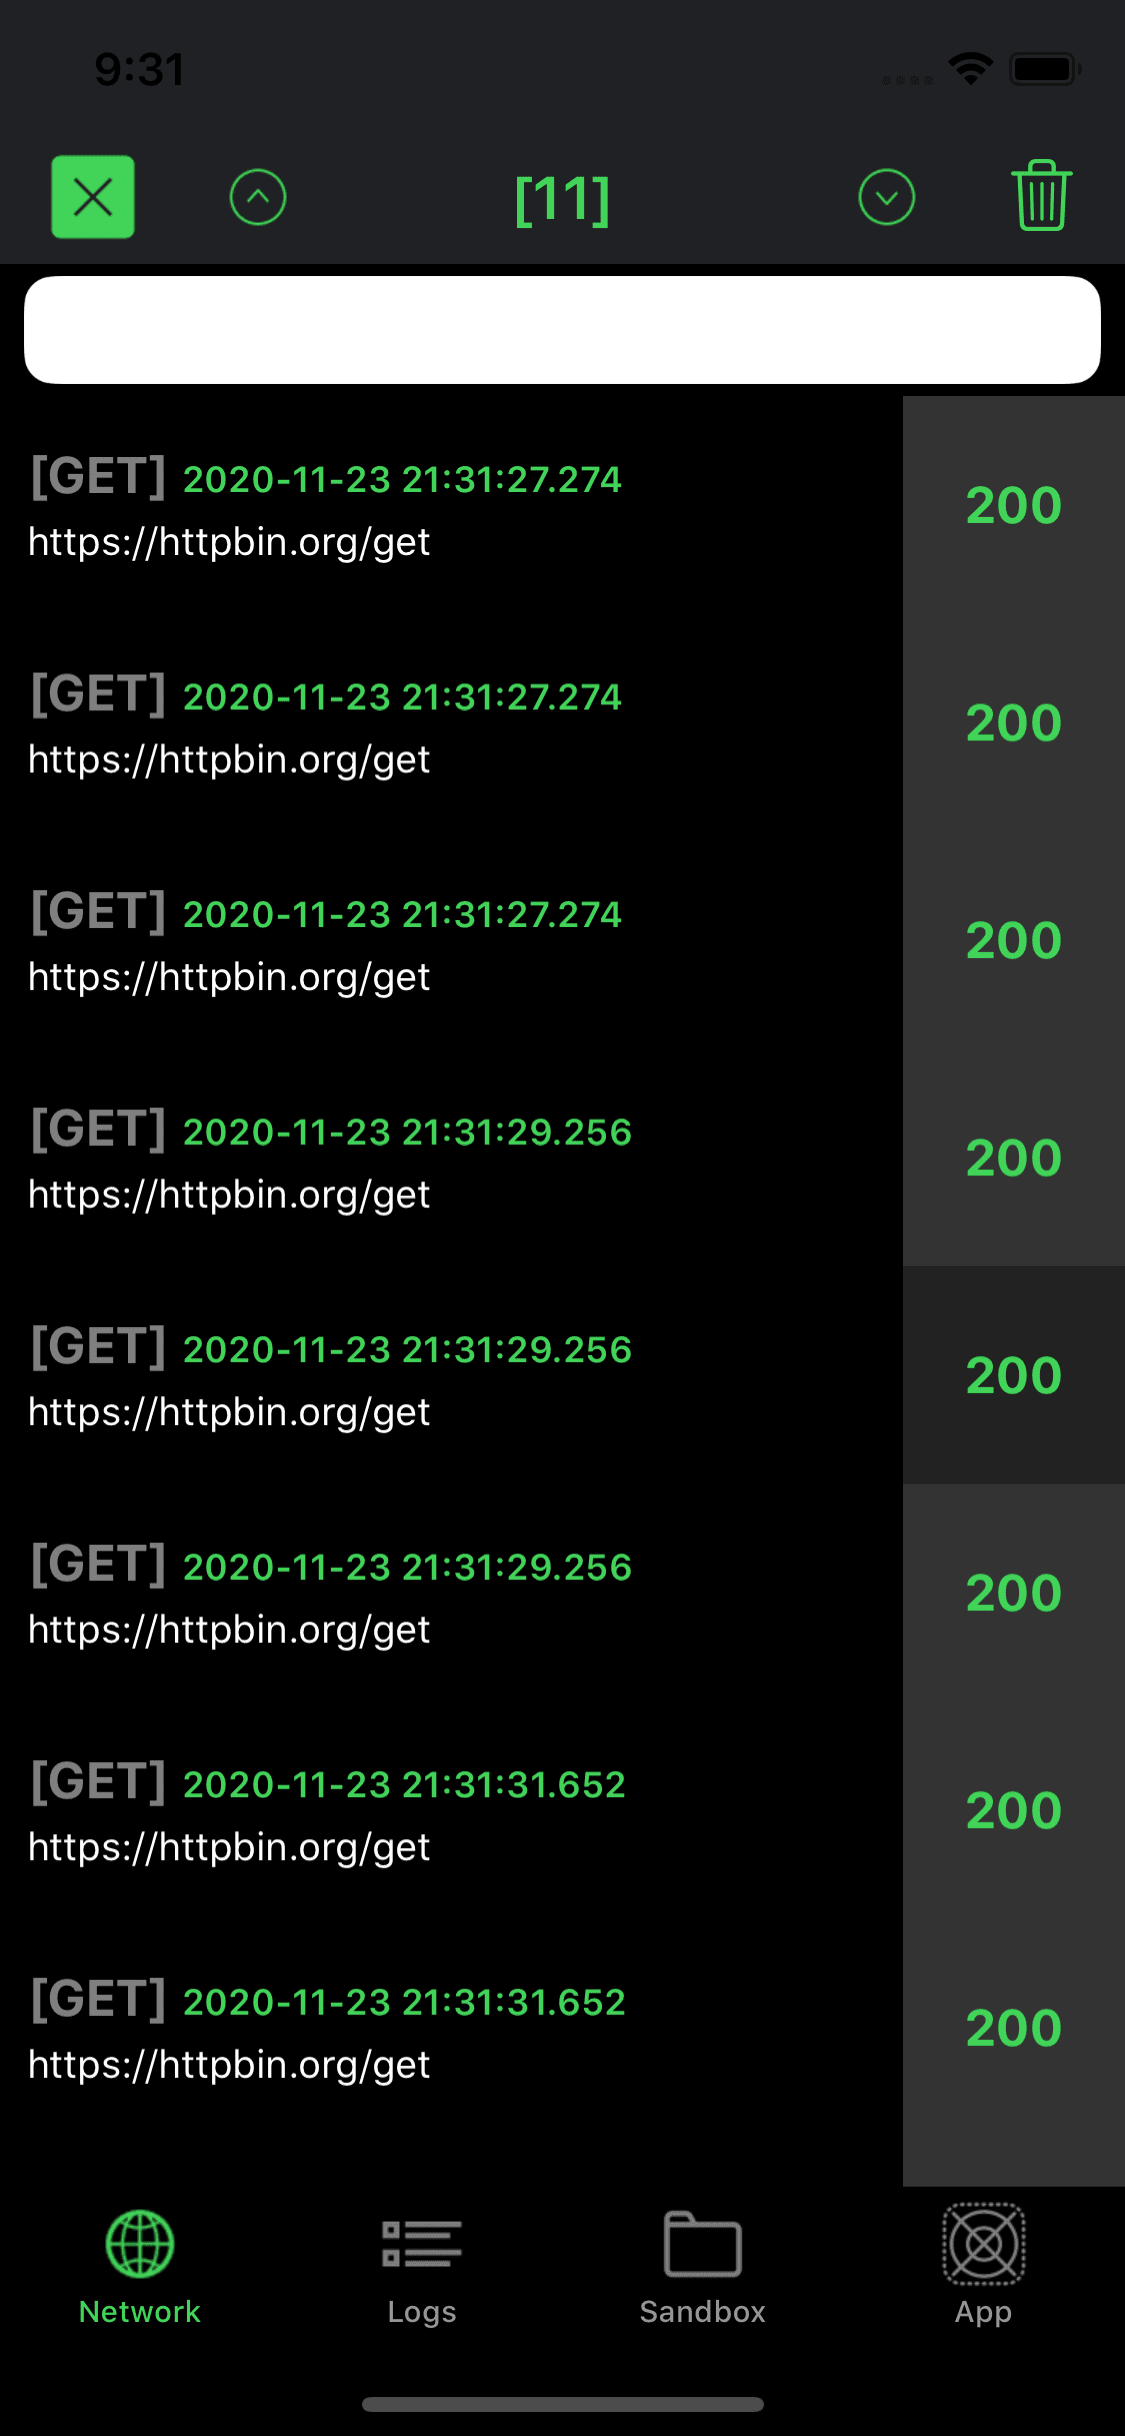 cocoadebug/cocoadebug
أداة تصحيح أخطاء iOS 🚀
 tirrenotechnologies/tirreno
إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات،…
 paulsec/awesome-windows-domain-hardening
قائمة منسقة بأفضل تقنيات تحصين الأمان لنظام ويندوز.
 domainaware/parsedmarc
حزمة Python وواجهة سطر أوامر لتحليل تقارير DMARC التجميعية والجنائية
 logpai/loglizer
مجموعة أدوات للتعلم الآلي لكشف الحالات الشاذة في السجلات [ISSRE'16]
 digitalruby/ipban
خدمة حظر IP تلقائية تكتشف محاولات تسجيل الدخول الفاشلة من سجلات الأحداث والملفات، وتحظر المهاجمين على أنظمة ويندوز ولينكس عبر التكامل مع جدار الحماية.
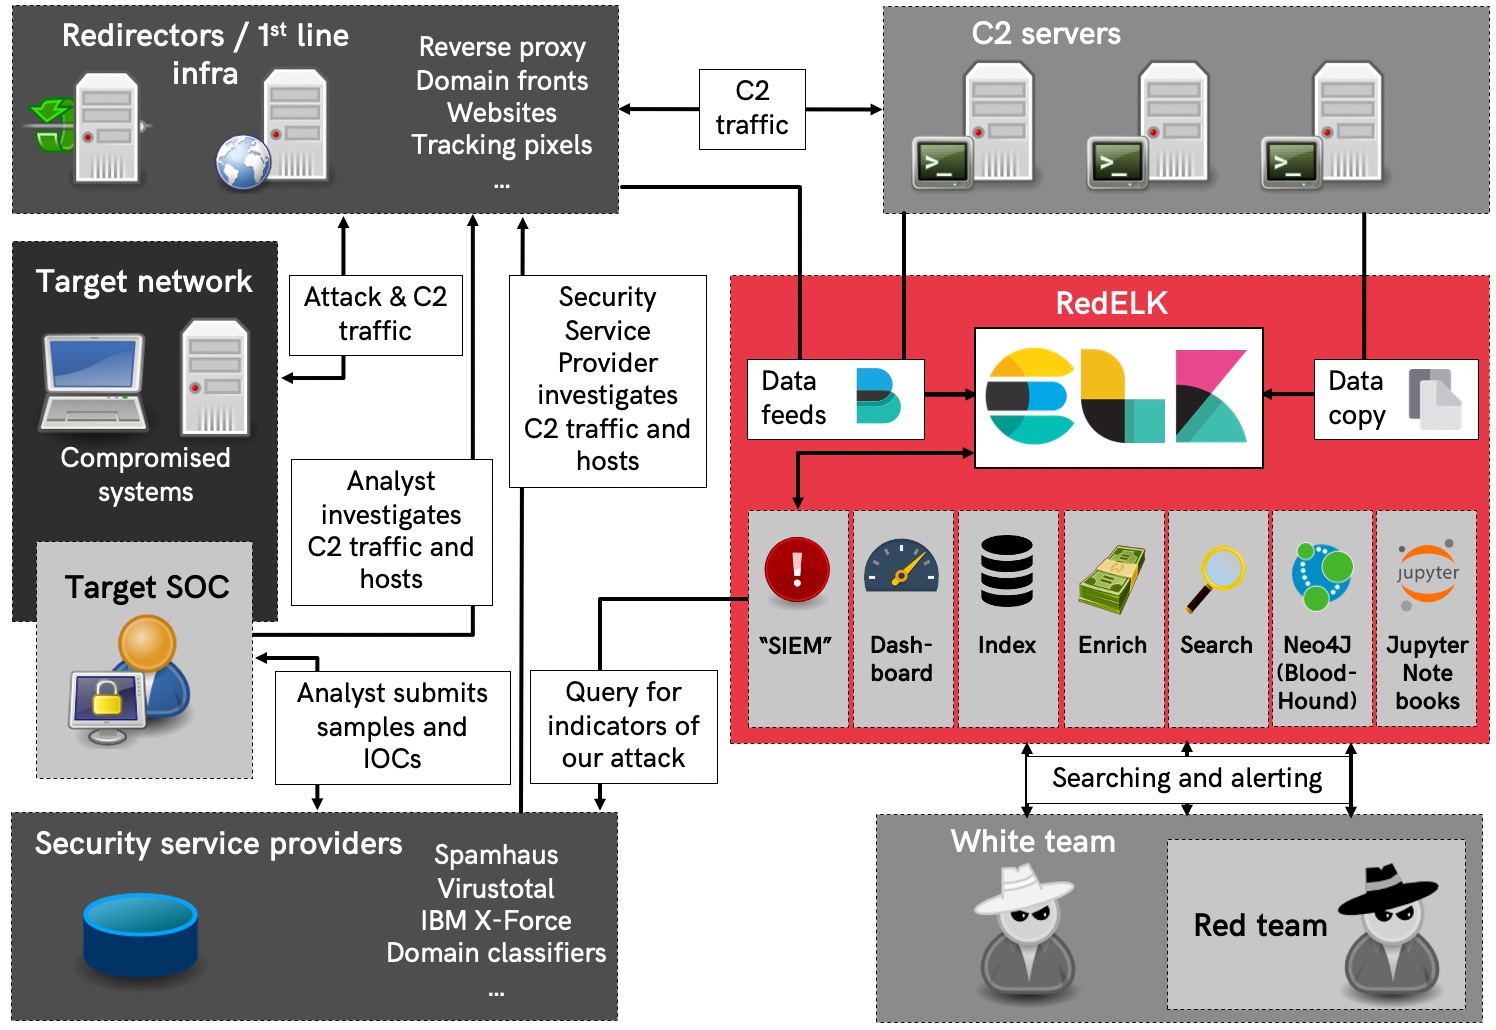 outflanknl/redelk
SIEM فريق الاختراق - أداة لفرق الاختراق تُستخدم لتتبع والتنبيه بشأن أنشطة فريق الدفاع بالإضافة إلى تحسين قابلية الاستخدام في العمليات طويلة المدى.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
مستودع استعلامات KQL مُركّز على اصطياد التهديدات وكشفها لـ Microsoft Sentinel وMicrosoft XDR (المعروف سابقًا باسم Microsoft 365 Defender).

 otrf/ossem
مشروع يقوده المجتمع لتوثيق وتوحيد ونمذجة سجلات الأحداث الأمنية لتحسين تحليلات الكشف وتطبيع البيانات عبر أنظمة ويندوز ولينكس والمنصات السحابية.
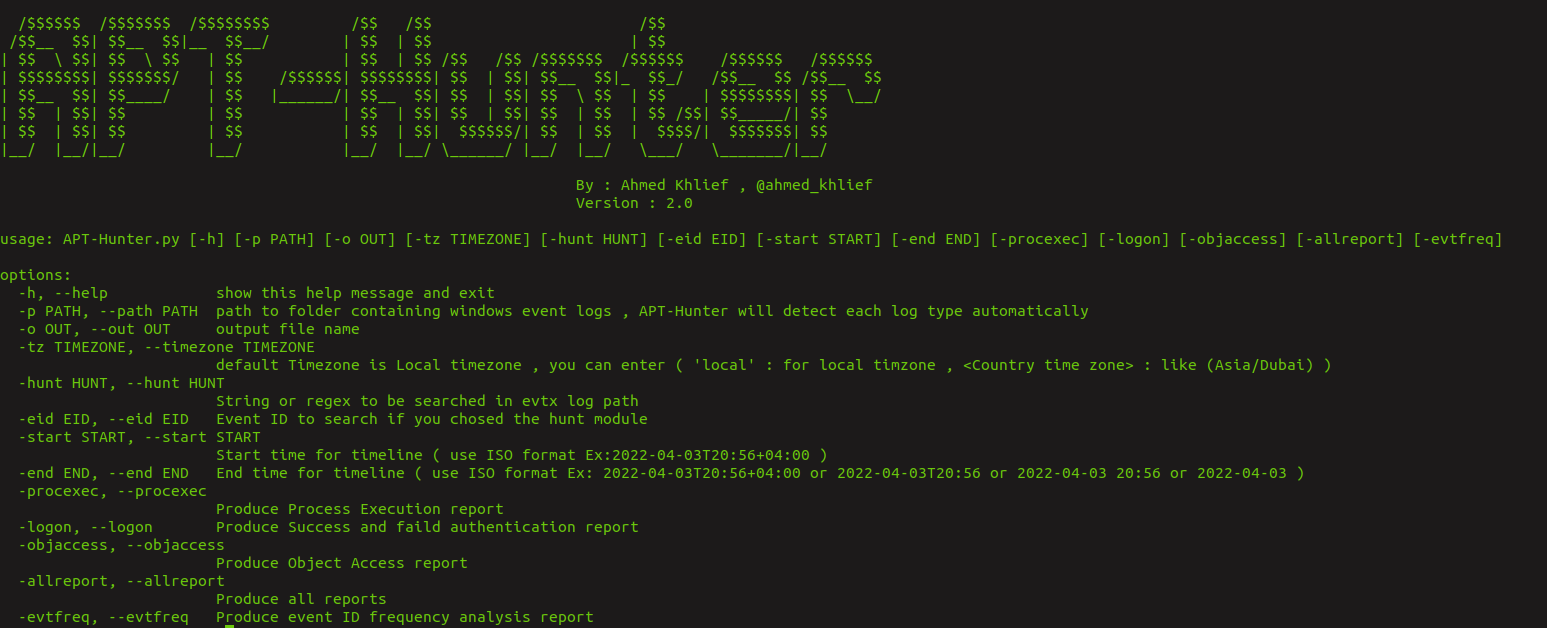 ahmedkhlief/apt-hunter
APT-Hunter هي أداة بحث عن التهديدات لسجلات أحداث Windows صُممت بعقلية الفريق الأرجواني لتوفير كشف تحركات APT المخفية في بحر سجلات أحداث Windows…
 betterdb-inc/monitor
مراقبة في الوقت الفعلي وتحليل سجل الاستعلامات البطيئة (slowlog) لقواعد بيانات Valkey وRedis مع كشف الشذوذ وتدقيق قوائم التحكم بالوصول (ACL) وتصدير…








