

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
tirreno — إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات، والاستيلاء على الحسابات عبر محرك قواعد وسجلات التدقيق. | Kitploit
أدوات/GitHubGitHub/tirrenotechnologies/tirreno
استخبارات التهديداتالاستجابة للحوادثأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتكشف الشذوذتحليل السجلات
GitHubtirrenotechnologies/tirreno

tirreno

إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات، والاستيلاء على الحسابات عبر محرك قواعد وسجلات التدقيق.

مشاركة
عرض المستودعالموقع الإلكتروني
1.5k17768منذ 25 أيامتمت المراجعة من قبل Kitploit

tirreno

Codacy Badge Docker Pulls

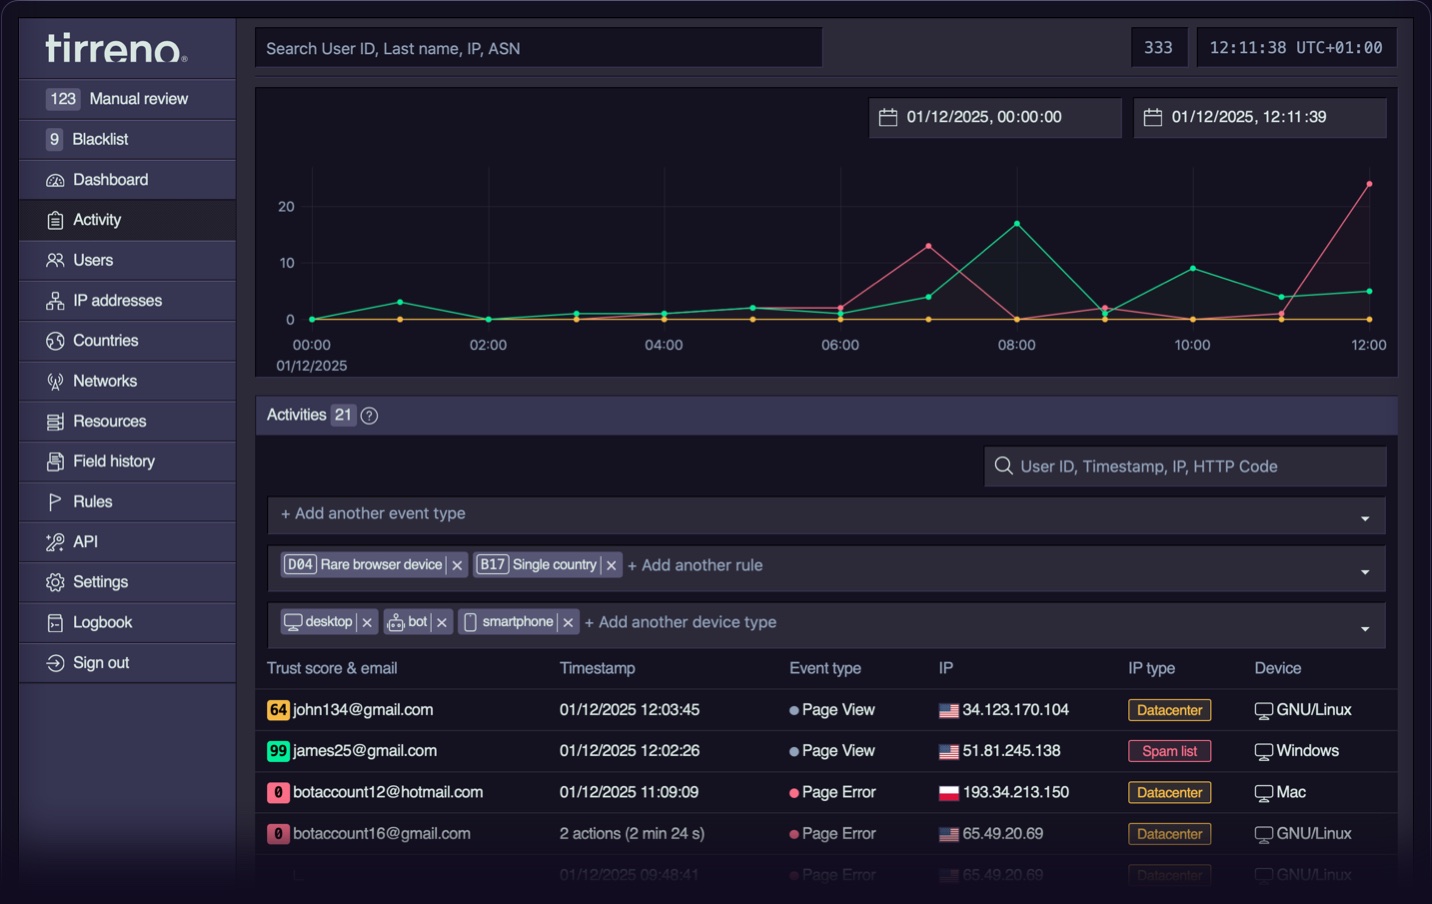
لقطة شاشة tirreno

tirreno هو إطار عمل أمني.

يساعد tirreno [tir.ˈrɛ.no] على فهم منتجك ومراقبته وحمايته من التهديدات وإساءة الاستخدام. فبينما تركز الأمن السيبراني الكلاسيكي على البنية التحتية ومحيط الشبكة، تحدث معظم الاختراقات عبر الحسابات المخترقة وإساءة استخدام منطق التطبيقات التي تتجاوز الجدران النارية وأنظمة SIEM وجدران حماية التطبيقات (WAF) وغيرها من وسائل الدفاع. يكتشف tirreno التهديدات حيث تحدث فعليًا: داخل منتجك.

tirreno تطبيق PHP/PostgreSQL مكتوب يدويًا، قليل الاعتماديات، و«منخفض التقنية». بعد تثبيت مباشر يستغرق خمس دقائق، يمكنك استقبال الأحداث عبر استدعاءات API والوصول فورًا إلى لوحة التحكم.

المكوّنات الأساسية

  • حِزم SDK وواجهة API دمج tirreno في أي منتج باستخدام حِزم SDK. أرسل الأحداث بكامل سياقها في بضعة أسطر من الشيفرة.
  • لوحة تحكم مدمجة راقب أحداث الأمان والمخاطر في منتجك وافهمها من واجهة واحدة.
  • عرض مستخدم واحد تحليل أنماط السلوك ودرجات المخاطر والخطوط الزمنية للنشاط لكيان محدد.
  • محرك القواعد احسب درجات المخاطر تلقائيًا باستخدام قواعد معدة مسبقًا أو أنشئ قواعدك المخصصة لمنتجك.
  • قائمة المراجعة علّق الكيانات ذات الأحداث الخطرة تلقائيًا أو ضع علامة عليها للمراجعة اليدوية عبر إعدادات العتبات.
  • سجل تدقيق الحقول تتبّع التعديلات على الحقول المهمة، بما في ذلك ما تغيّر ومتى، لتبسيط التدقيق والامتثال.

مصمم من أجل

  • التطبيقات المستضافة ذاتيًا والداخلية والقديمة: تضمين طبقة أمان لتوسيع أمنك عبر سجلات التدقيق، وحماية حسابات المستخدمين من الاستيلاء عليها، واكتشاف التهديدات السيبرانية ومراقبة التهديدات الداخلية.
  • التطبيقات الحيوية: حماية التطبيقات الحساسة، حتى في عمليات النشر المعزولة عن الشبكات (air-gapped).
  • أنظمة التحكم الصناعي (ICS) والقيادة والتحكم (C2): حماية التقنيات التشغيلية وأنظمة القيادة ومنصات البنية التحتية الحيوية من الوصول غير المصرح به والأوامر الخبيثة.
  • SaaS: منع تسرب البيانات بين المستأجرين، وتصعيد الامتيازات، وتسريب البيانات، وإساءة استخدام منطق الأعمال.
  • الهويات غير البشرية (NHIs): مراقبة حسابات الخدمة ومفاتيح API وسلوك الروبوتات، واكتشاف هويات الأجهزة المخترقة.
  • التطبيقات القائمة على API أولًا: الحماية من إساءة الاستخدام، وتجاوز حدود المعدل، والكشط، والوصول غير المصرح به.

عرض تجريبي مباشر

اطّلع على العرض التجريبي المباشر على play.tirreno.com (admin/tirreno).

المتطلبات

  • PHP: الإصدار 8.0 إلى 8.3
  • PostgreSQL: الإصدار 12 أو أحدث
  • إضافات PHP: PDO_PGSQL، cURL
  • خادم ويب HTTP: Apache مع تفعيل mod_rewrite وmod_headers
  • نظام التشغيل: يُوصى بنظام شبيه بـ Unix
  • الحد الأدنى من متطلبات العتاد:
    • PostgreSQL: ذاكرة RAM بسعة 512 ميغابايت (يُوصى بـ 4 غيغابايت)
    • التطبيق: ذاكرة RAM بسعة 128 ميغابايت (يُوصى بـ 1 غيغابايت)
    • التخزين: حوالي 3 غيغابايت من تخزين PostgreSQL لكل مليون حدث

التثبيت عبر Docker

لتشغيل tirreno داخل حاوية Docker يمكنك استخدام الأمر أدناه:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

تابع إلى الخطوة 4 من البدء السريع.

التثبيت السريع

  1. نزّل أحدث إصدار من tirreno (ملف ZIP).
  2. استخرج ملف tirreno-master.zip إلى الموقع الذي تريد تثبيته فيه على خادم الويب الخاص بك.
  3. انتقل إلى http://localhost:8585/install/index.php في متصفح لبدء عملية التثبيت.
  4. بعد نجاح التثبيت، احذف دليل install/ ومحتوياته.
  5. انتقل إلى http://localhost:8585/signup/ في متصفح لإنشاء حساب مسؤول.
  6. لإعداد مهمة cron، أدخل تعبير الجدولة التالي (كل 10 دقائق) باستخدام الأمر crontab -e أو عن طريق تحرير ملف /var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

عبر Composer وPackagist (اختياري)

نُشر tirreno على Packagist ويمكن تثبيته باستخدام Composer:

composer create-project tirreno/tirreno

أو يمكن سحبه إلى مشروع موجود:

composer require tirreno/tirreno

حزم SDK

  • PHP
  • Python
  • NodeJS
  • WordPress

مرجع واجهة برمجة التطبيقات

tirreno('…') هي واجهة برمجة التطبيقات المدمجة في tirreno. وهي تمنح شيفرتك الخاصة نفس اللبنات الأساسية التي تستخدمها وحدة التحكم: الطلب والصفحة الحاليان، والبيانات المُستوعبة، ومحرك القواعد، ومنشئ tirreno('queries')، والتسجيل، والأدوات المساعدة. استخدمها لتخصيص tirreno. توضح الأمثلة أدناه أقسامًا مخصصة مبنية باستخدام واجهة برمجة التطبيقات هذه.

روبوتات LLM

  • llm-bots.example.php
  • llm-bots.example.html

المستخدمون المعرّضون للخطر

  • risk-users.example.php
  • risk-users.example.html

التوثيق

راجع دليل المستخدم للحصول على تفاصيل حول كيفية استخدام tirreno، وتوثيق المطورين لتخصيص التكامل الخاص بك، وتوثيق المسؤول للتركيب والصيانة والتحديثات.

نبذة

tirreno هو إطار عمل مجاني ومفتوح المصدر للأمن داخل التطبيقات.

نحن نحل تحديات الأشخاص الحقيقيين من خلال الحب في شيفرة ascétique والتقنيات المفتوحة. tirreno ليس مدفوعًا بدوافع رأس المال الاستثماري. يأتي إلهامنا من التهديدات اليومية التي تشكلها عصابات الجريمة الإلكترونية المنظمة، مما يدفعنا إلى إعادة تصور مكان الأمن في المؤسسات الحديثة.

لماذا اسم tirreno؟

ربما عاش شعب تيرينو في توسكانا وشرق سويسرا منذ العام 800 قبل الميلاد. أصبح مصطلح "تيرينو" مرتبطًا بشكل أكثر شيوعًا بالإتروسكان، ومنهم يستمد البحر التيراني اسمه، والذي لا يزال مستخدمًا حتى اليوم.

وفقًا للمصادر التاريخية، كان شعب تيرينو أول من استخدم الأبواق للتنبيه من التهديدات القادمة، وهو ما تبنته لاحقًا القوات العسكرية اليونانية والرومانية.

أثناء العمل على الشعار، أجرينا دراستنا التاريخية الخاصة وتتبعنا الإشارات إلى 'tirreno' وصولًا إلى الطبعة المطبوعة من القرن الخامس عشر للفولغاتا (الكتاب المقدس اللاتيني). أبقيناه بأحرف صغيرة لنبقى أوفياء للأصل — حرفيًا، وفقًا للكتاب. تقف علامة tirreno اللفظية خلف خط الأفق، كاستعارة عن دورة التطور اللانهائية لمشهد التهديدات والتزامنا بالنهوض فوقها.

الروابط

  • الموقع الإلكتروني
  • عرض توضيحي مباشر
  • توثيق المسؤول
  • توثيق المطورين
  • دليل المشغّل
  • مرجع واجهة برمجة التطبيقات
  • مخطط الأحداث
  • مركز الموارد
  • Docker Hub
  • Packagist
  • مجتمع Mattermost

الإبلاغ عن مشكلة أمنية

إذا وجدت مشكلة متعلقة بالأمان في tirreno، فيرجى إرسال بريد إلكتروني إلى [email protected]. إن تقديم المشكلة على GitHub يعرّض الثغرة الأمنية للجمهور، مما يسهّل استغلالها. سنكشف علنًا عن المشكلة الأمنية بعد حلها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





