Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل السجلات

أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5kمنذ يوم واحد
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2kمنذ 2 أيام
loki preview#3

loki

GitHubgrafana/loki
29.2kمنذ 1س 53د
osquery preview#7

osquery

GitHubosquery/osquery
23.4kمنذ 3 أيام
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0kمنذ 13 أيام
zeek preview#9

zeek

GitHubzeek/zeek
7.8kمنذ 2 أيام
suricata preview#10

suricata

GitHuboisf/suricata
6.5kمنذ 4 أيام
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9kمنذ 2 أيام
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7kمنذ 2 أيام
logparser preview#13

logparser

GitHublogpai/logparser
2kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
724 نتائج
Malcolm preview

Malcolm

GitHubcisagov/malcolm

مجموعة تحليل حركة مرور الشبكة المعبأة في حاويات تستقبل PCAP وسجلات Zeek وتنبيهات Suricata للتطبيع الآلي والإثراء والربط عبر OpenSearch Dashboards…
packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5kمنذ 12 أيام
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

البحث السريع والتقصي عبر الأدلة الجنائية لنظام ويندوز
defensive-toolsvulnerability-analysisforensics+4
3.7kمنذ 7س 37د
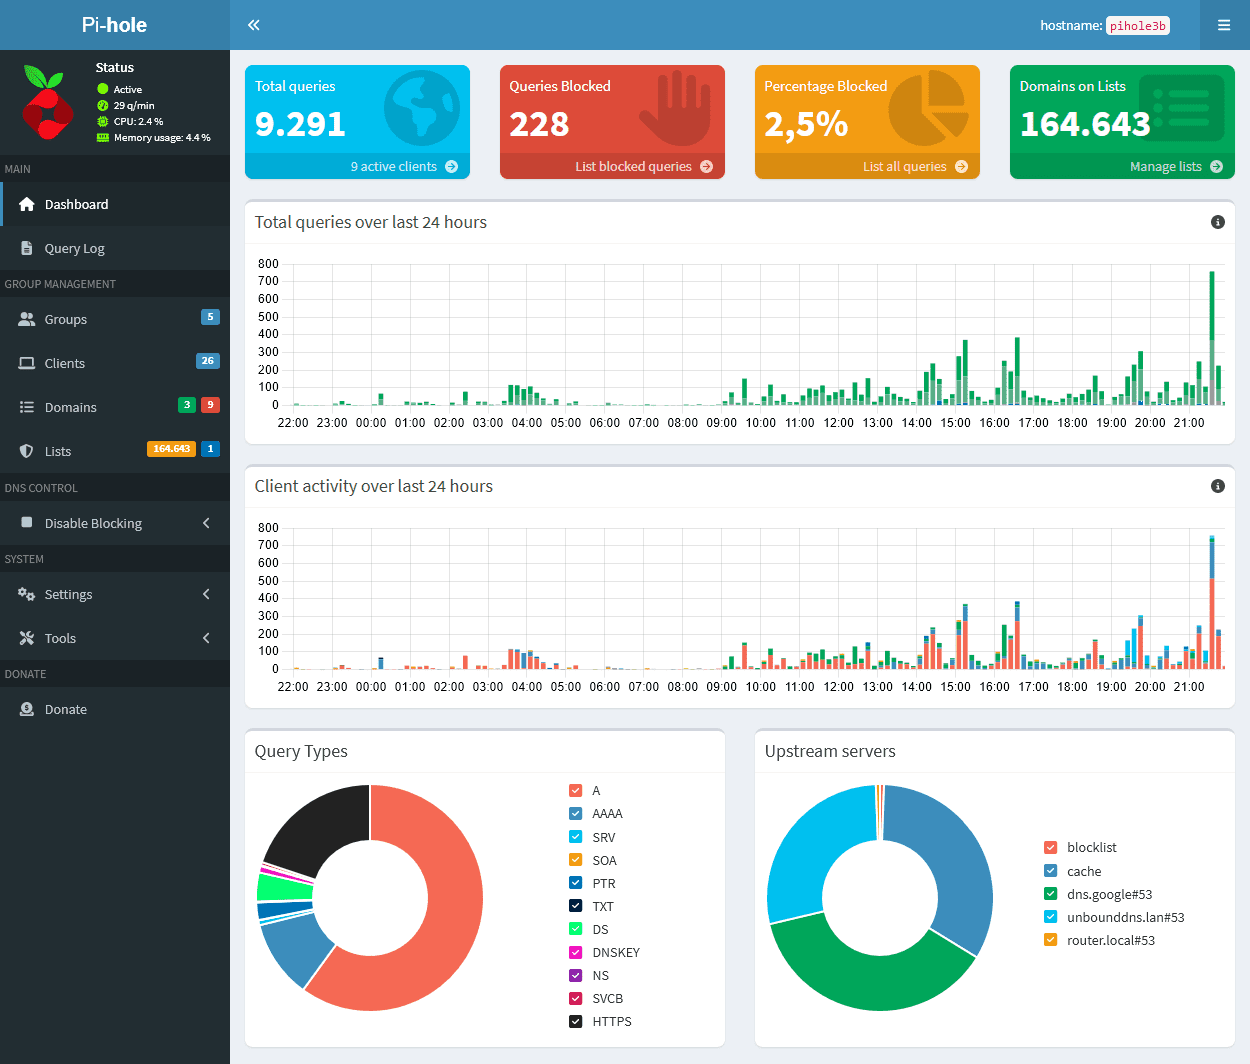
web preview

web

GitHubpi-hole/web

لوحة تحكم Pi-hole للإحصائيات والمزيد

network-securityprivacydns-analysis+1
2.5kمنذ 29 أيام
plaso preview

plaso

GitHublog2timeline/plaso

محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
disk-forensicsioc-managementforensics+5
2.2kمنذ 11س 57د
sysmon-modular preview

sysmon-modular

GitHubolafhartong/sysmon-modular

مستودع لوحدات تكوين sysmon
defensive-toolsdigital-forensicsintrusion-detection+2
3.1kمنذ شهر واحد
RedELK preview

RedELK

GitHuboutflanknl/redelk

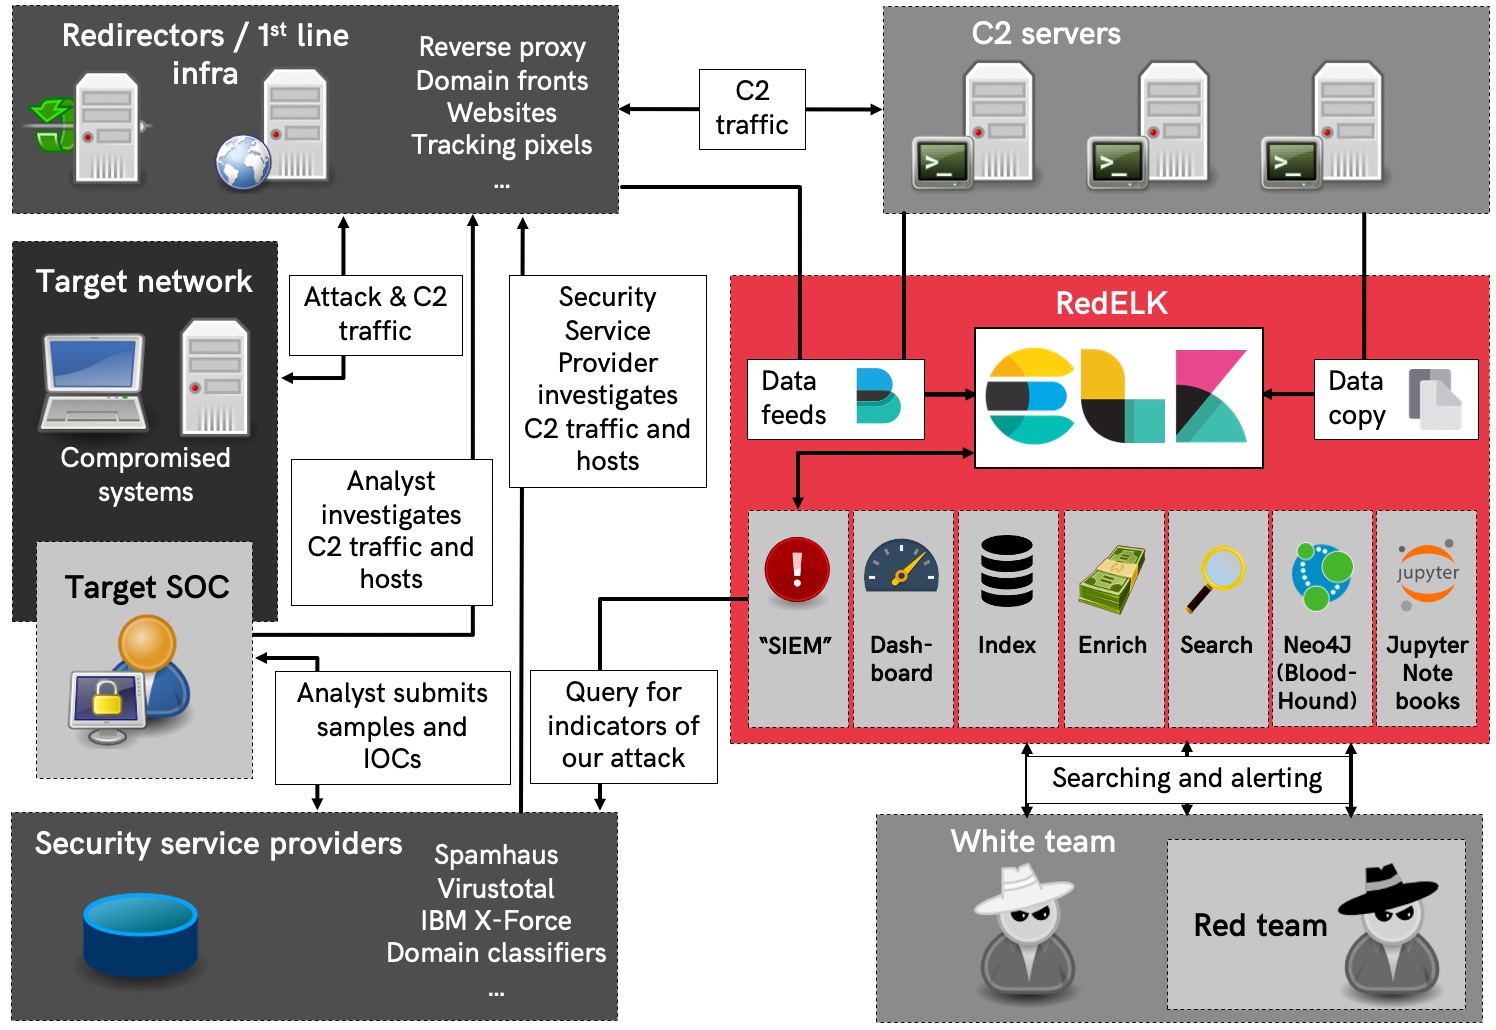
SIEM فريق الاختراق - أداة لفرق الاختراق تُستخدم لتتبع والتنبيه بشأن أنشطة فريق الدفاع بالإضافة إلى تحسين قابلية الاستخدام في العمليات طويلة المدى.
defensive-toolsreconnaissanceinformation-gathering+4
2.7kمنذ 13 أيام
neko-master preview

neko-master

GitHubforu17/neko-master

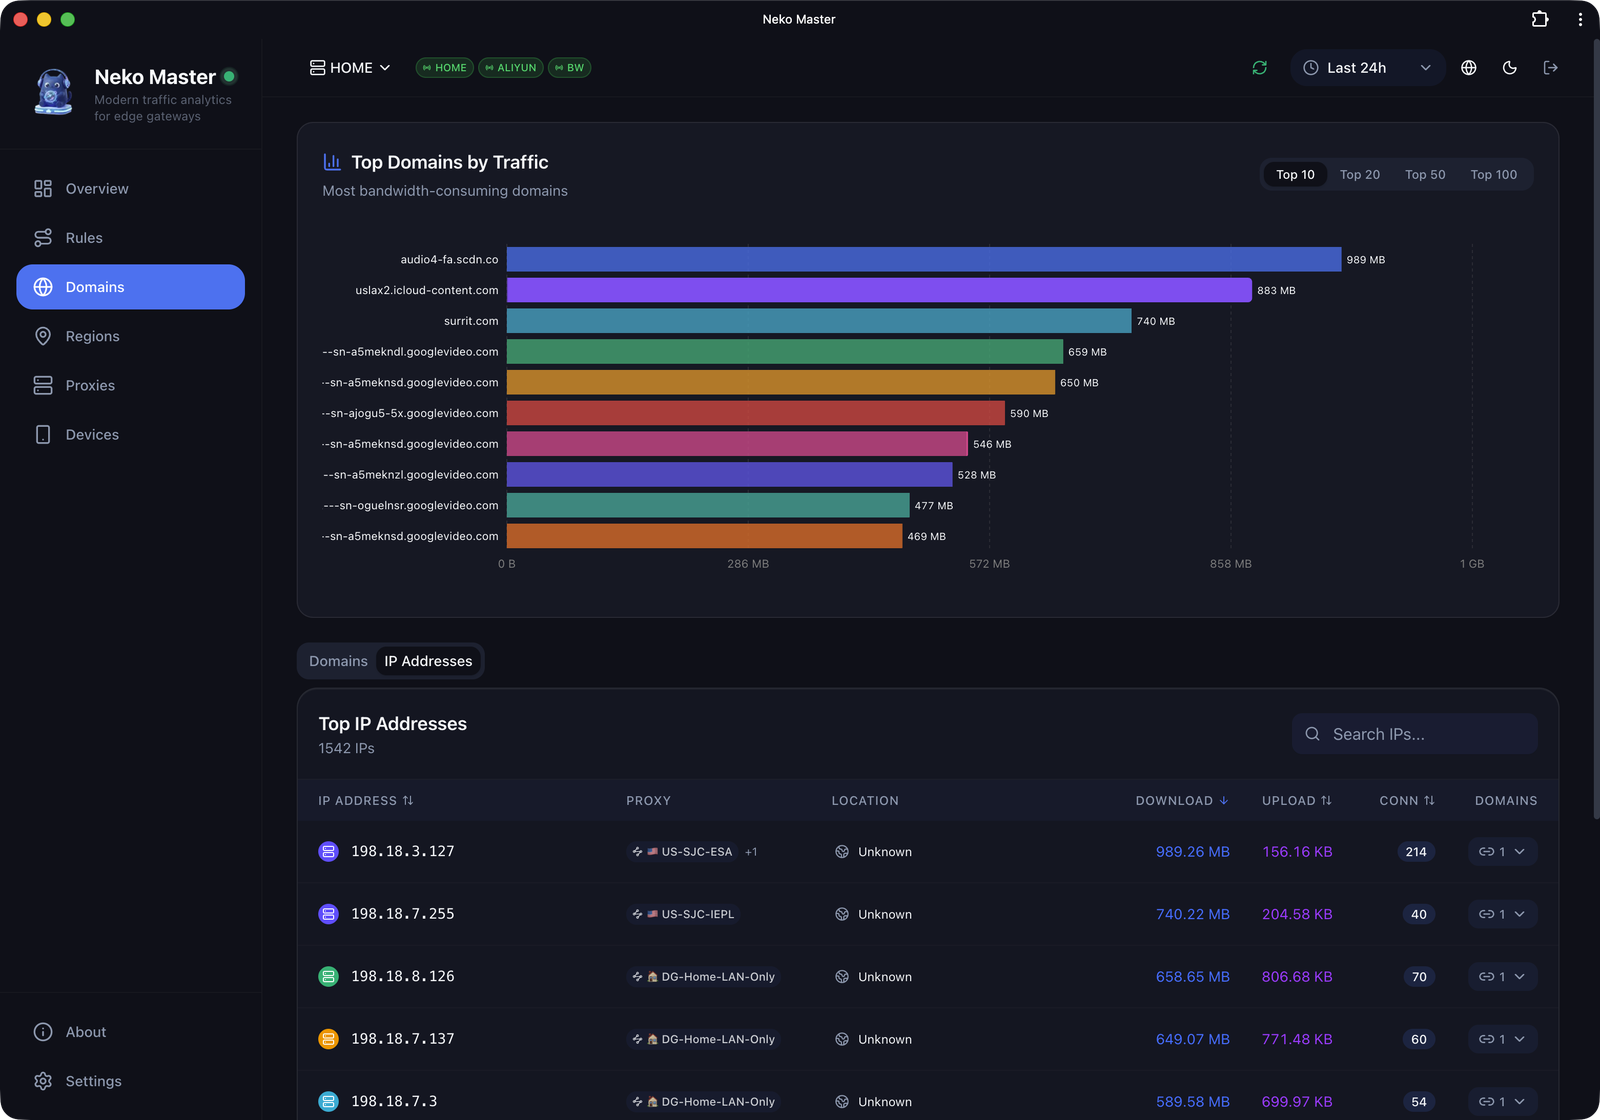
لوحة تحكم حديثة وأنيقة لتصور وتحليل حركة مرور الشبكة.
network-mappinginformation-gatheringnetwork-security+3
4.4kمنذ 5 أيام
DeTTECT preview

DeTTECT

GitHubrabobank-cdc/dettect

كشف التكتيكات والتقنيات والتهديدات القتالية
defensive-toolsscada-ics-securitymobile-security+4
2.3kمنذ 10 أيام
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

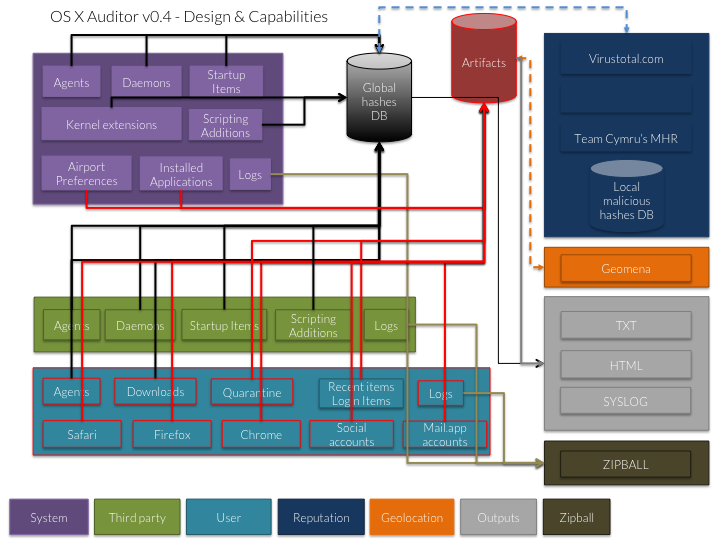
OS X Auditor هي أداة تحقيق جنائي مجانية لنظام Mac OS X
disk-forensicsmemory-forensicsforensics+4
3.1kمنذ 6 سنوات
EVTX-ATTACK-SAMPLES preview

EVTX-ATTACK-SAMPLES

GitHubsbousseaden/evtx-attack-samples

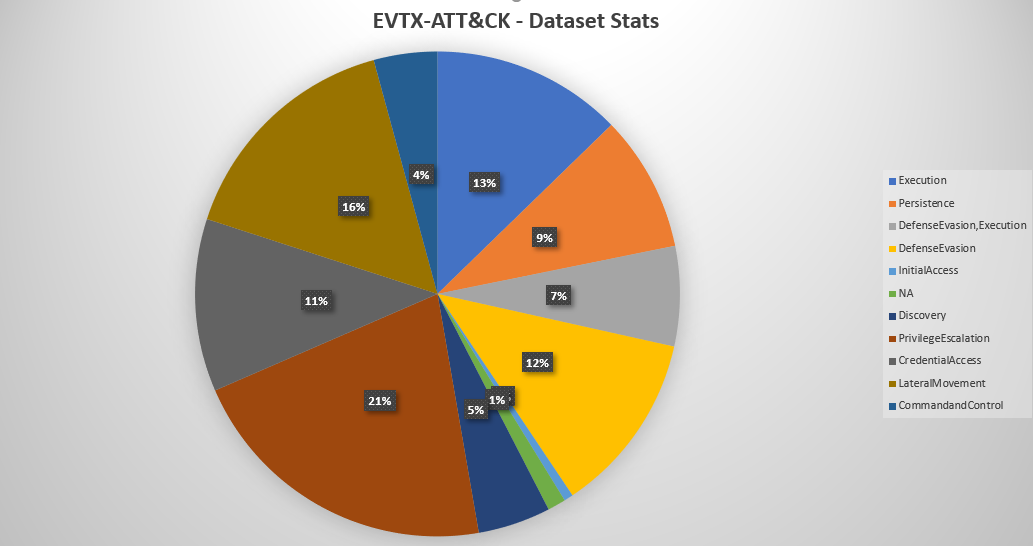
مجموعة منسقة من عينات هجمات Windows EVTX مرتبطة بتقنيات MITRE ATT&CK، مصممة لاختبار نصوص الكشف، والتدريب على التحقيق الرقمي والاستجابة للحوادث…
digital-forensicsthreat-intelligenceeducation+2
2.6kمنذ 3 سنوات
netwatch preview

netwatch

GitHubmatthart1983/netwatch

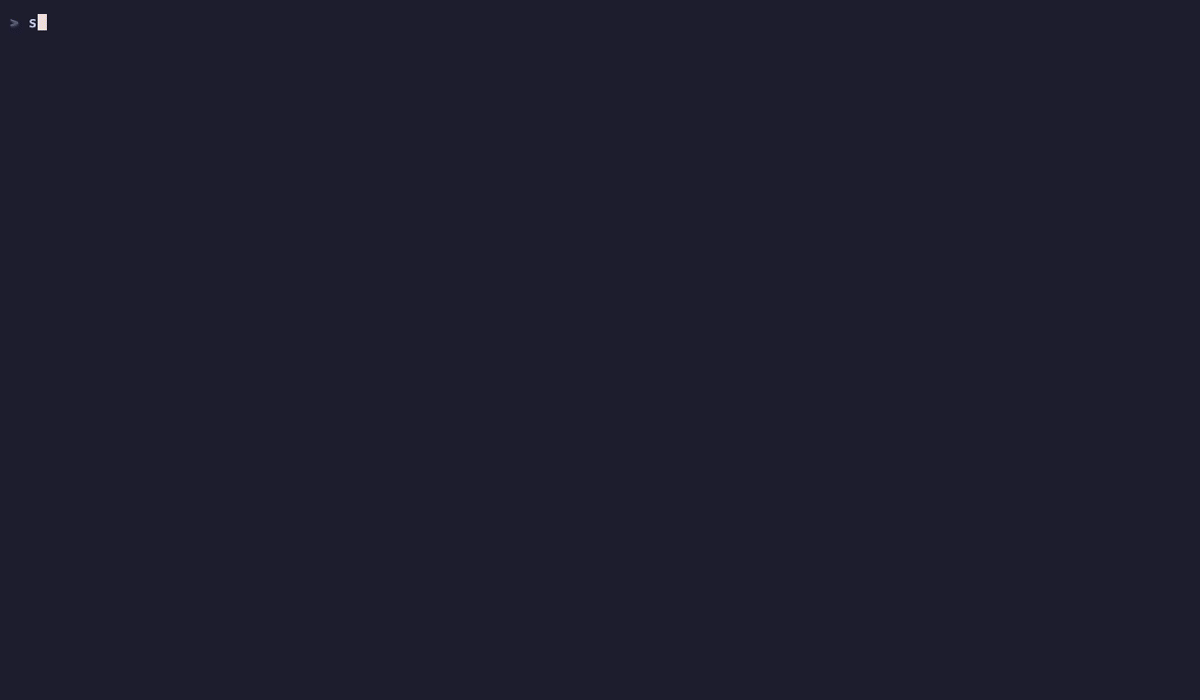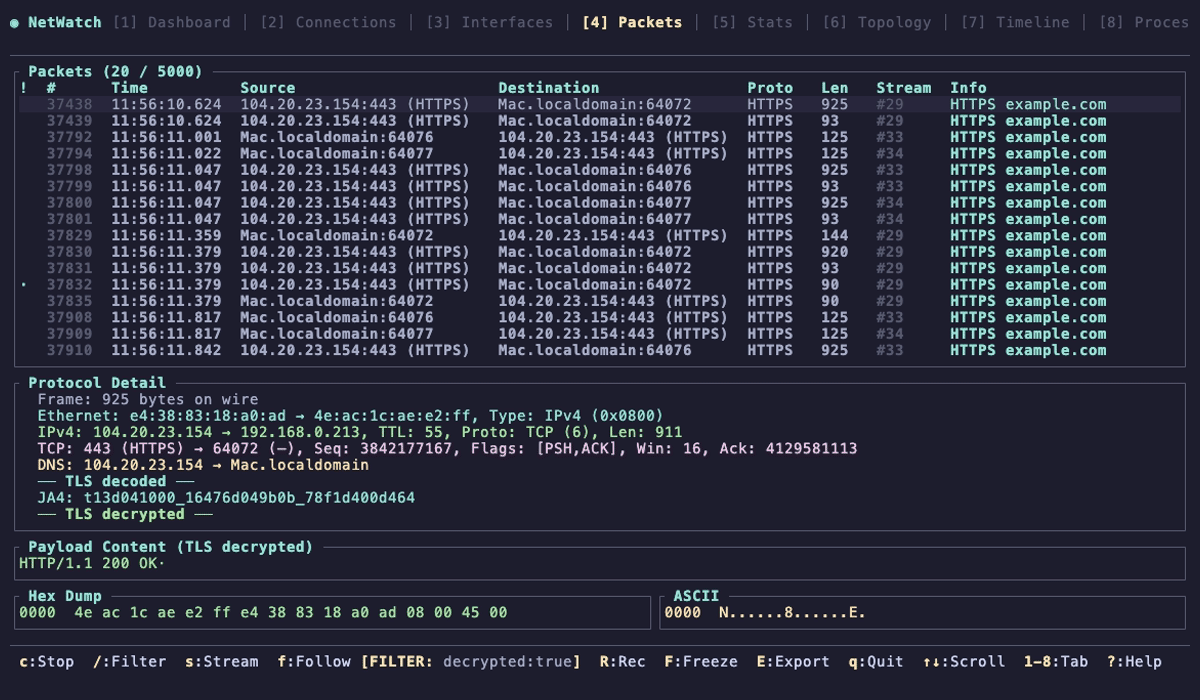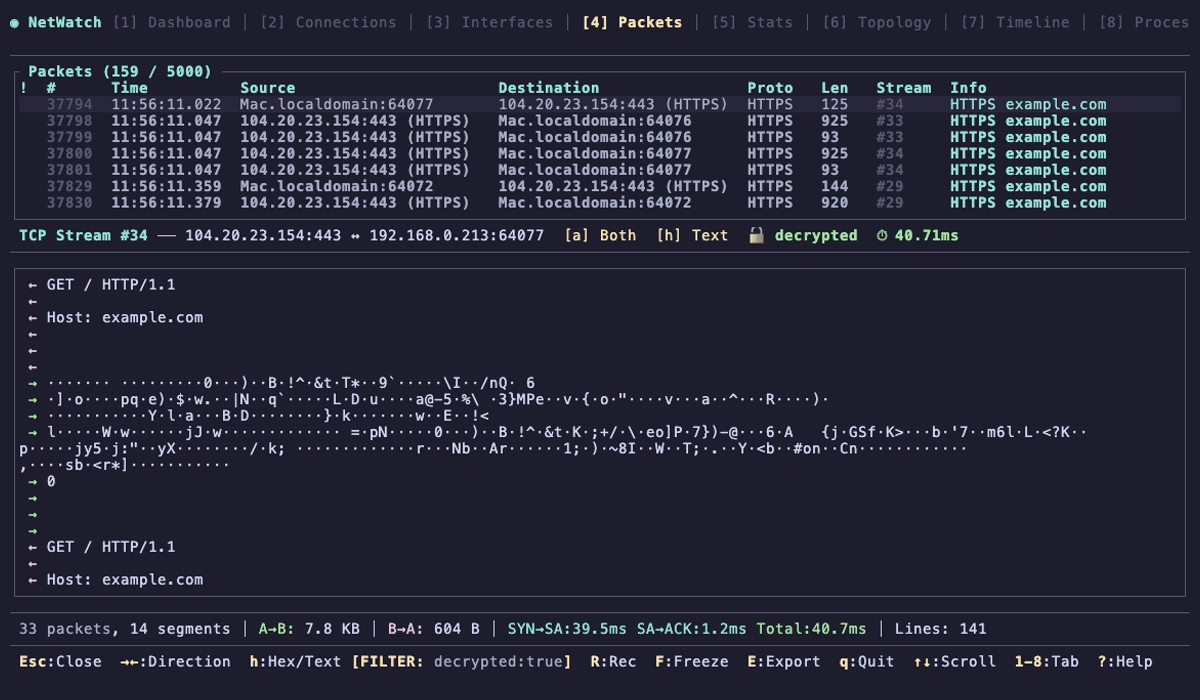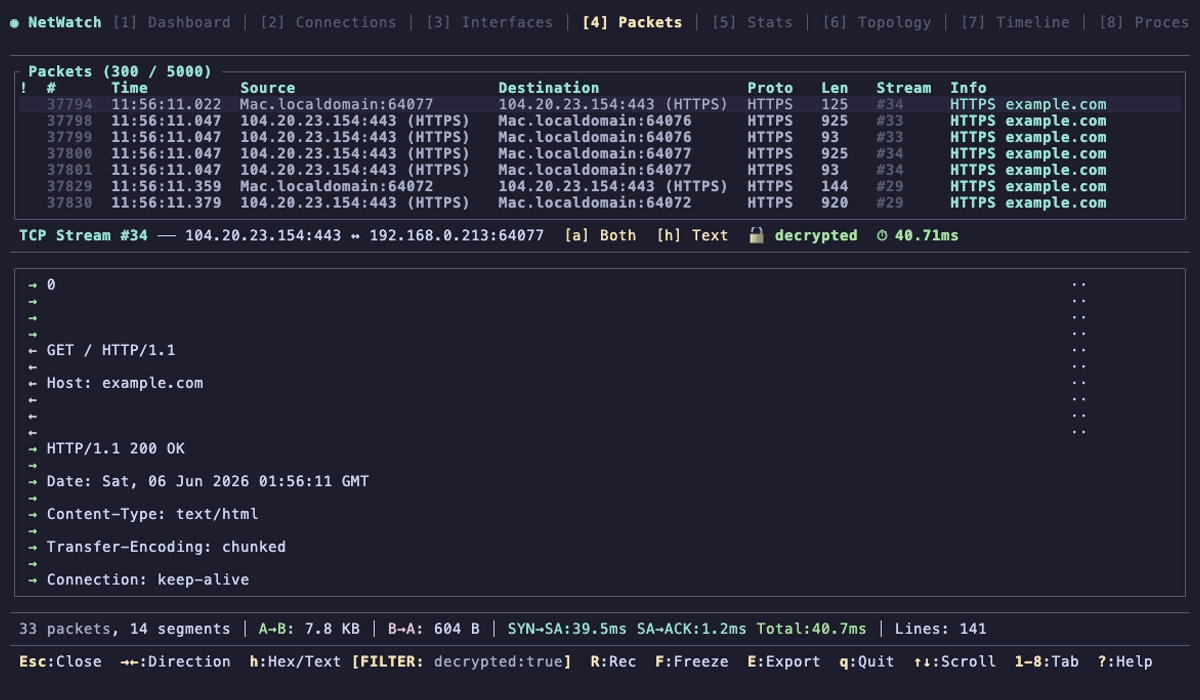
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.

defensive-toolspacket-sniffing-analysisencryption-decryption-tools+8
2.3kمنذ 0 أيام
msticpy preview

msticpy

GitHubmicrosoft/msticpy

مايكروسوفت أدوات الأمن الاستخباراتية للتهديدات
ioc-managementosintinformation-gathering+6
2.0kمنذ 17 أيام
DeepBlueCLI preview

DeepBlueCLI

GitHubsans-blue-team/deepbluecli

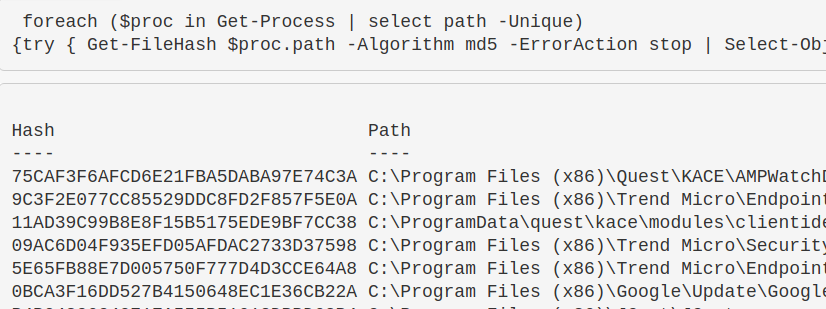
أداة صيد تهديدات تعتمد على PowerShell تقوم بتحليل سجلات أحداث Windows للكشف عن النشاطات الضارة بما في ذلك هجمات بيانات الاعتماد، الأوامر المشوشة،…
malware-analysisdigital-forensicsintrusion-detection+2
2.4kمنذ 3 سنوات
HELK preview

HELK

GitHubcyb3rward0g/helk

ELK الصيد

threat-feeds-aggregatorsthreat-intelligencemachine-learning+3
3.9kمنذ 5 سنوات
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

التحقيق في تسجيلات الدخول الضارة إلى Windows من خلال تصور وتحليل سجل أحداث Windows
digital-forensicsthreat-intelligenceincident-response+2
3.2kمنذ 3 أشهر
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

ألم تظن أنني سأنسى فريق الدفاع الأزرق، أليس كذلك؟

memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kمنذ 3 أيام
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

يعمل هذا المستودع كمساحة للأهداف والوحدات النمطية التي ينشئها المجتمع لاستخدامها مع KAPE.
disk-forensicsforensicsdigital-forensics+2
864منذ يوم واحد
kyanos preview

kyanos

GitHubhengyoush/kyanos

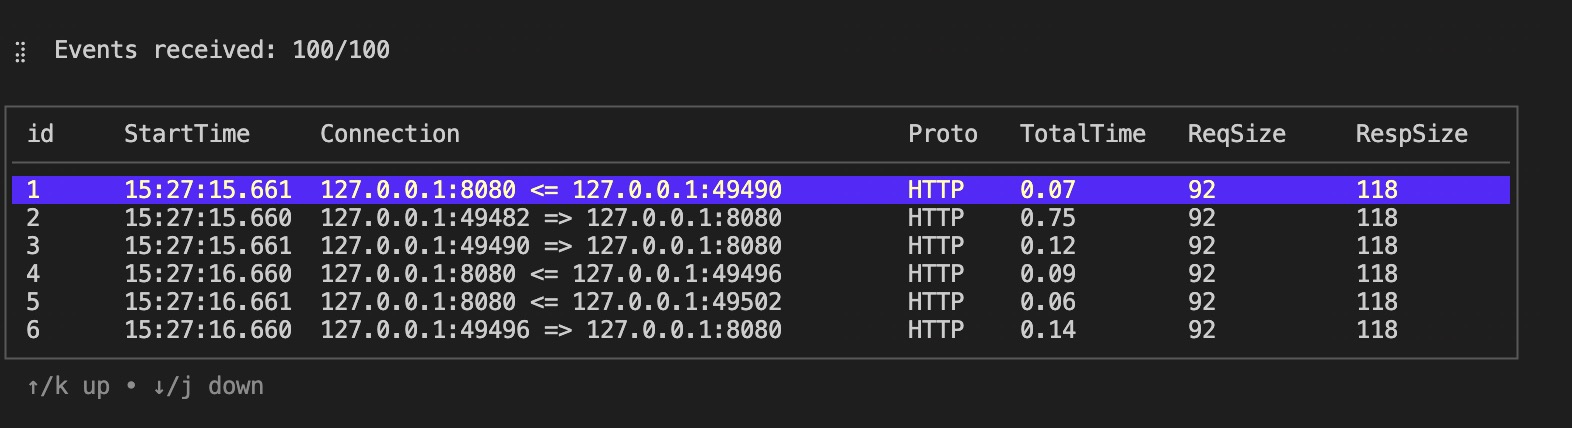
كيانوس هي أداة تحليل شبكات تستخدم eBPF. يمكنها تصور الوقت الذي تقضيه الحزم في النواة، والتقاط الطلبات/الاستجابات، مما يجعل استكشاف الأخطاء وإصلاحها…
packet-sniffing-analysisdynamic-analysis-sandboxingnetwork-mapping+3
5.1kمنذ 5 أشهر
السابق1234…41التالي
تحليل السجلات — الصفحة 3 | Kitploit