 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 ntop/ntopng
مراقبة حركة مرور الويب وحركة مرور شبكات الأمن السيبراني
 googlecloudplatform/professional-services
Collection of Google Cloud solution examples and operational utilities for audit log monitoring, DLP de-identification, encryption key management,…
 usarmyresearchlab/dshell
Dshell هو إطار عمل لتحليل الطب الشرعي للشبكات.
 ossec/ossec-hids
OSSEC هو نظام كشف تسلل مفتوح المصدر قائم على المضيف (Host-based Intrusion Detection System)، يقوم بتحليل السجلات، وفحص سلامة الملفات، ومراقبة…
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 security-onion-solutions/securityonion
منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
 clong/detectionlab
أتمتة إنشاء بيئة مختبر متكاملة مع أدوات أمنية وأفضل ممارسات التسجيل
 0x4d31/awesome-threat-detection
قائمة منسقة لموارد كشف التهديدات والبحث عنها: قواعد الكشف، وأدوات SIEM وتحليل السجلات، ومراقبة نقاط النهاية/الشبكة، ومجموعات البيانات، والتدريبات،…
 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
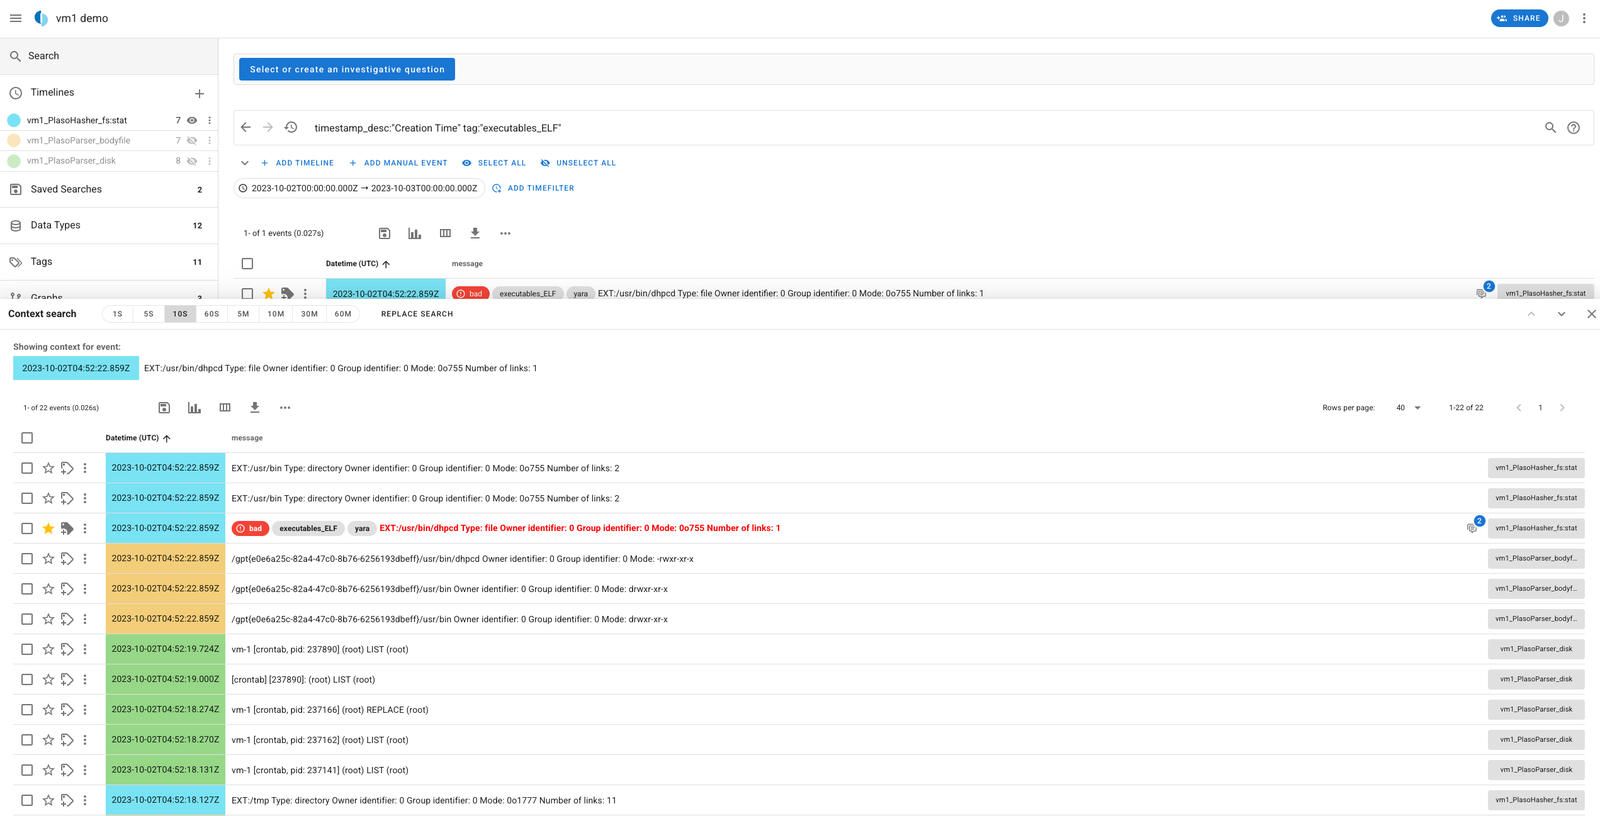 google/timesketch
منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
 elastic/detection-rules
طوّر، وتحقق من صحة، وانشر قواعد كشف SIEM لمنصة Elastic Security، مع أدوات Python CLI، وتحليل KQL، وتكامل مع Kibana، واستعلامات صيد تهديدات مُعبأة.
 the-tcpdump-group/tcpdump
محلل شبكة TCPdump
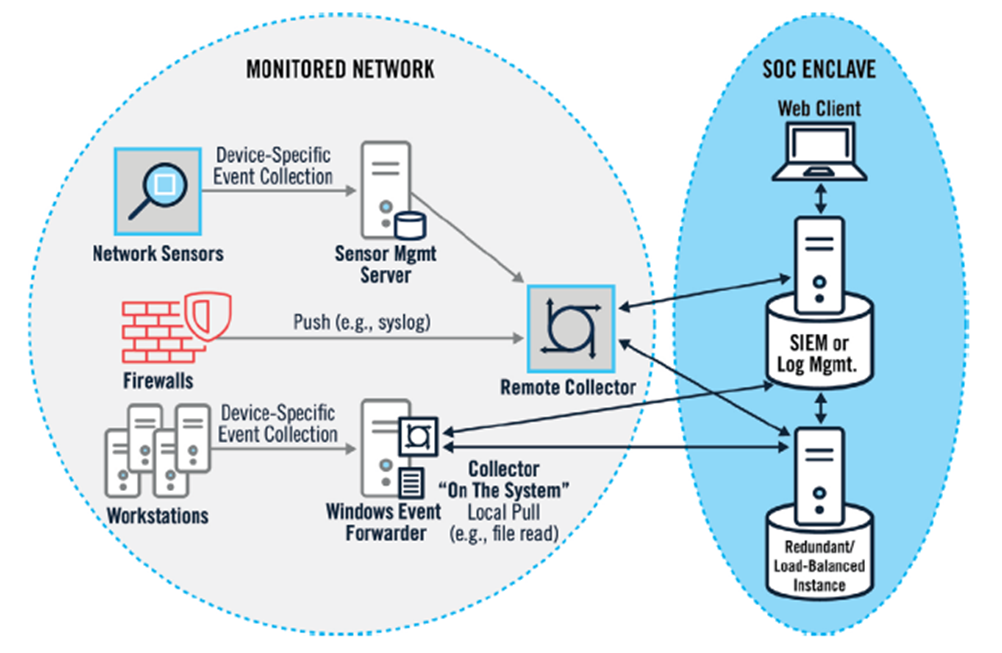 cyb3rxp/awesome-soc
قاعدة معرفية منسّقة لبناء وتشغيل وتطوير مركز عمليات أمني (SOC) (بما في ذلك CSIRT).
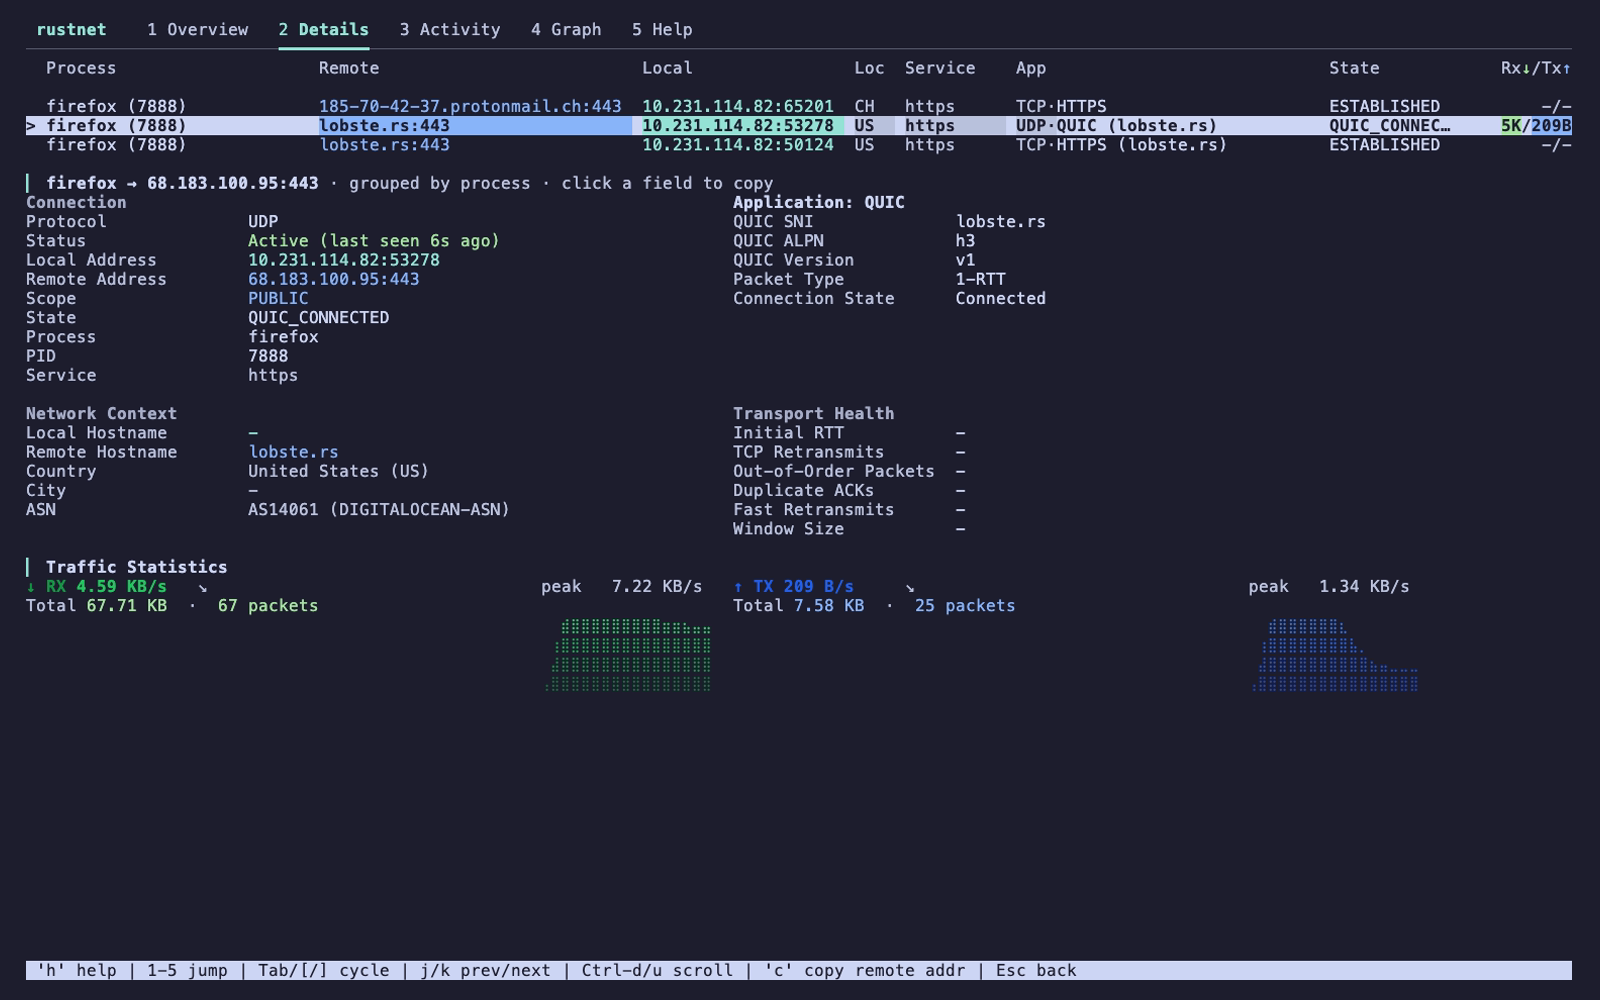 domcyrus/rustnet
مراقبة الشبكة لكل عملية في الطرفية الخاصة بك مع فحص عميق للحزم. متعدد المنصات، معزول.
 yamato-security/hayabusa
أداة متعددة الخيوط لتوليد الجدول الزمني لتحقيقات سجلات أحداث ويندوز وأداة صيد التهديدات مع دعم كامل لقواعد Sigma، وتنتج جداول زمنية بصيغ CSV/JSON…
 thinkst/opencanary
هوني بوت منخفض الموارد يحاكي خدمات الشبكة الشائعة لكشف نشاط المهاجم بعد الاختراق، مع وحدات بروتوكول قابلة للتوسيع وتنبيهات قابلة للتكوين.