
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 maikelnight/zerologon
تحقق من الأحداث التي تشير إلى أجهزة غير متوافقة -> CVE-2020-1472
 evergreencartoons/senselessviolence
عدة استغلال CVE-2022-31814
 kirkdjohnson/wireshark
قمت بتنزيل ملف التقاط الحزم (.pcapng) من malware-traffic-analysis.net والذي كان مثالاً على محاولة هجوم ضد خادم ويب باستخدام ثغرة Log4J…
 zach115th/toolshellfinder
يفحص سجلات IIS في نظام ويندوز بحثًا عن علامات CVE-2025-53770 وCVE-2025-53771
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
أداة Bash غير رسمية للتحقق من مؤشرات الاختراق (IoC) لأجهزة SonicWall SMA1000 المتأثرة بثغرتي CVE-2026-15409 وCVE-2026-15410 المستغلتين بنشاط.
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
دليل خطوة بخطوة لمحلل SOC للتحقيق في CVE-2024-3400 (حقن أوامر PAN-OS) ومعالجته. يغطي الاكتشاف وتحليل السجلات واستخبارات التهديدات والاحتواء والمعالجة…
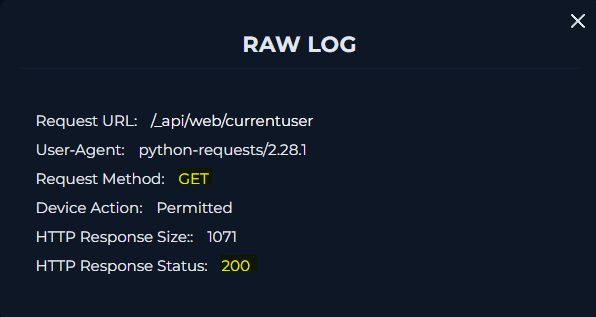 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
شرح تحليل حالة SOC يوضح الكشف والاستجابة لتصعيد الامتيازات CVE-2023-29357 في Microsoft SharePoint Server، بما في ذلك تحليل السجلات والتحقيق في نقطة…
 hexastrike/ivanti-connect-secure-logs-parser
نص برمجي بلغة Python لفحص سجلات الأحداث الخاصة بـ Ivanti Secure Connect (ICS)، مصمم لدعم التحقيقات في الثغرات الأمنية CVE-2025-0282 وCVE-2023-46805…
 rocklambros/react2shell_hunter
أداة كشف على مستوى مؤسسة AWS بالكامل لثغرات CVE-2025-55182 وCVE-2025-66478 (ثغرات RCE في React Server Components / Next.js)
 rjsudlow/proxynotshell-ioc-checker
نص برمجي للتحقق من IOC's التي أنشأها ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 hackinglz/panrapidcheck
استخراج معلومات مفيدة من ملف دعم PANOS لـ CVE-2024-3400
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
أداة تقييم الثغرات والاختراقات CVE-2025-31324 & CVE-2025-42999
 karmanyat28/multi-stage-exploitation-and-detection-engineering-analysis-of-cve-2023-34362-in-moveit-transfer
يحتوي هذا المستودع على تحليل أكاديمي وتقني لـ CVE-2023-34362، ثغرة حقن SQL حرجة تؤثر على تطبيق MOVEit Transfer، وهي منصة نقل ملفات مؤسسية (MFT)…
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
يركز السكريبت على الحصول الآمن على القطع الأثرية أولاً، يليه تحليل اختياري على المضيف، وينتج أرشيفاً جنائياً محمولاً ومجزأً (hashed) مناسباً للتحقيق…
 rv4l3r3/log4v-vuln-check
يُستخدم هذا السكربت لإجراء فحص سريع لمعرفة ما إذا كان الخادم الخاص بك قد يكون متأثرًا بـ CVE-2021-44228 (ثغرة log4j).
 ossie-git/log4shell_sentinel
ماسح ذكي لـ Log4Shell/Log4j/CVE-2021-44228
 arpitgupta369/log4shell-scanner
ماسح خفيف الوزن يكتشف إصدارات Log4j الضعيفة ومؤشرات Log4Shell (CVE-2021-44228) في شجرة نظام الملفات.
 liveoverflow/log4shell
مستودع مثال صغير لفحص log4j CVE-2021-44228








