
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
تصعيد الامتيازاتتحليل الثغرات الأمنيةأمن الويبالتعلم والتعليمالاستجابة للحوادثتحليل السجلات
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

مشاركة

شرح تحليل حالة SOC يوضح الكشف والاستجابة لتصعيد الامتيازات CVE-2023-29357 في Microsoft SharePoint Server، بما في ذلك تحليل السجلات والتحقيق في نقطة النهاية وإجراءات الاستجابة للحوادث.

عرض المستودع
35منذ سنة واحدةلم تتم المراجعة بعد

SOC227 - تصعيد الامتيازات في Microsoft SharePoint Server (استغلال CVE-2023-29357)

CVE-2023-29357 هي ثغرة حرجة في تصعيد الامتيازات، وعند دمجها مع ثغرات أخرى قد تؤدي إلى تنفيذ تعليمات برمجية عن بُعد. درجة CVSS لهذه الثغرة هي 9.8 (حرجة).
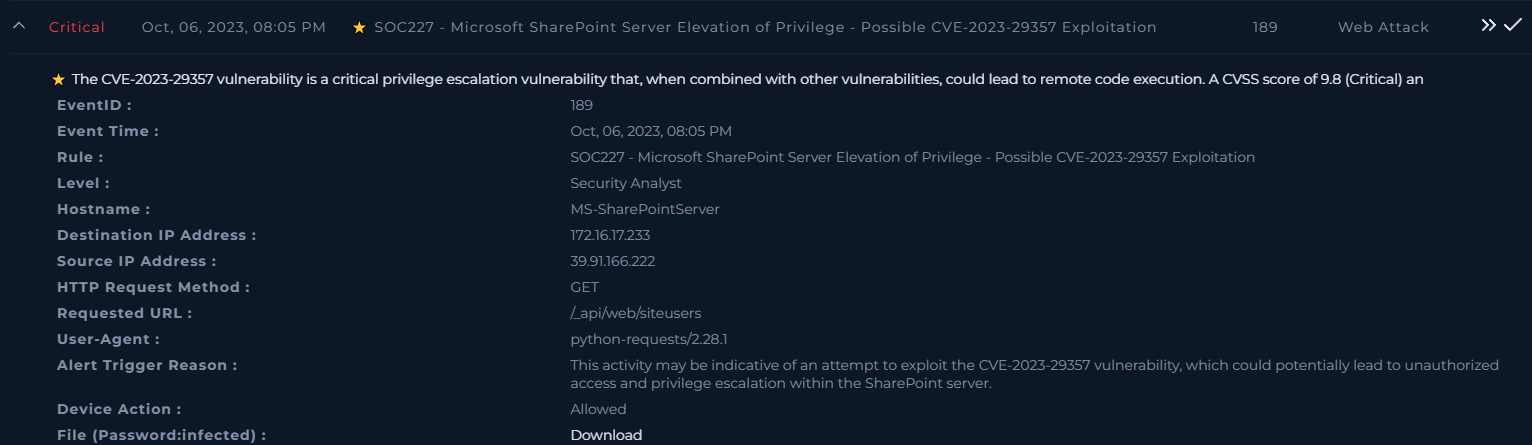

معلومات الحدث

  • EventID: 189

  • وقت الحدث: 06 أكتوبر 2023، 08:05 مساءً

  • القاعدة: SOC227 - تصعيد الامتيازات في Microsoft SharePoint Server - استغلال محتمل لـ CVE-2023-29357

  • المستوى: محلل أمني

  • اسم المضيف: MS-SharePointServer

  • عنوان IP الوجهة: 172.16.17.233

  • عنوان IP المصدر: 39.91.166.222

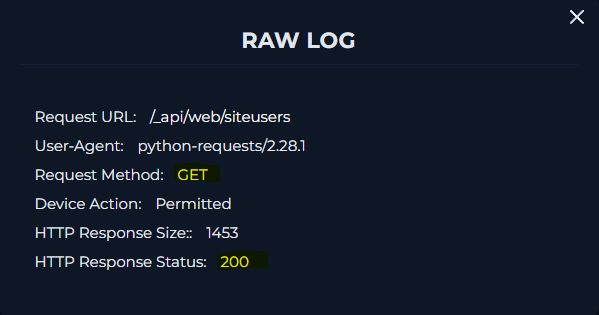
  • طريقة طلب HTTP: GET

  • عنوان URL المطلوب: /api/web/siteusers

  • وكيل المستخدم: python-requests/2.28.1

  • سبب تنبيه القاعدة: قد يشير هذا النشاط إلى محاولة استغلال CVE-2023-29357، مما قد يؤدي إلى وصول غير مصرح به وتصعيد امتيازات داخل خادم SharePoint.


عملية التحقيق

بدأنا بالتركيز على المجالات الرئيسية التالية:

  1. إدارة السجلات
  2. أمن نقاط النهاية

إدارة السجلات

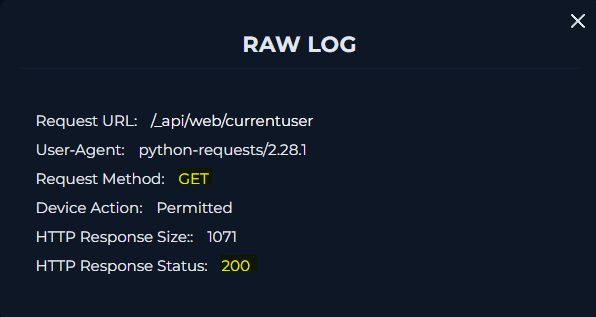
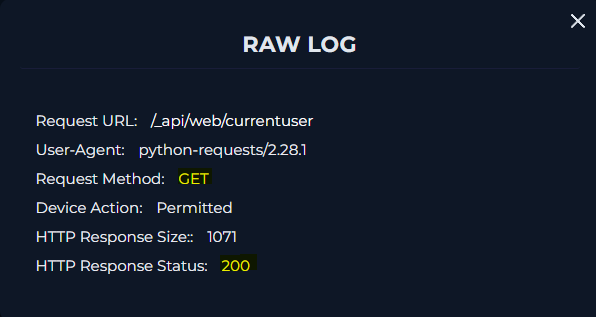
تم الإبلاغ عن عنوان IP المصدر الذي أدى إلى إطلاق التنبيه بواسطة جدار الحماية لدينا 3 مرات. وبعد مزيد من الفحص للسجلات:
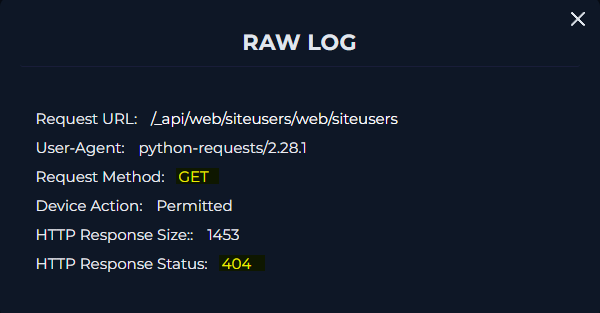
  • الحدث 1: طلب GET أعاد حالة HTTP 404 (غير موجود).
  • الحدثان 2 و3: أعاد كلاهما حالة HTTP 200، مما يشير إلى أن المهاجم تلقى الاستجابة المطلوبة بنجاح.

التحقيق في أمن نقاط النهاية

اتصلنا بجهاز MS-SharePointServer ولم نعثر على معلومات ذات صلة في سجل المتصفح أو سجل الأوامر الطرفية. ثم قمنا بتحليل عمليات النظام وحددنا العديد من العمليات المثيرة للقلق.
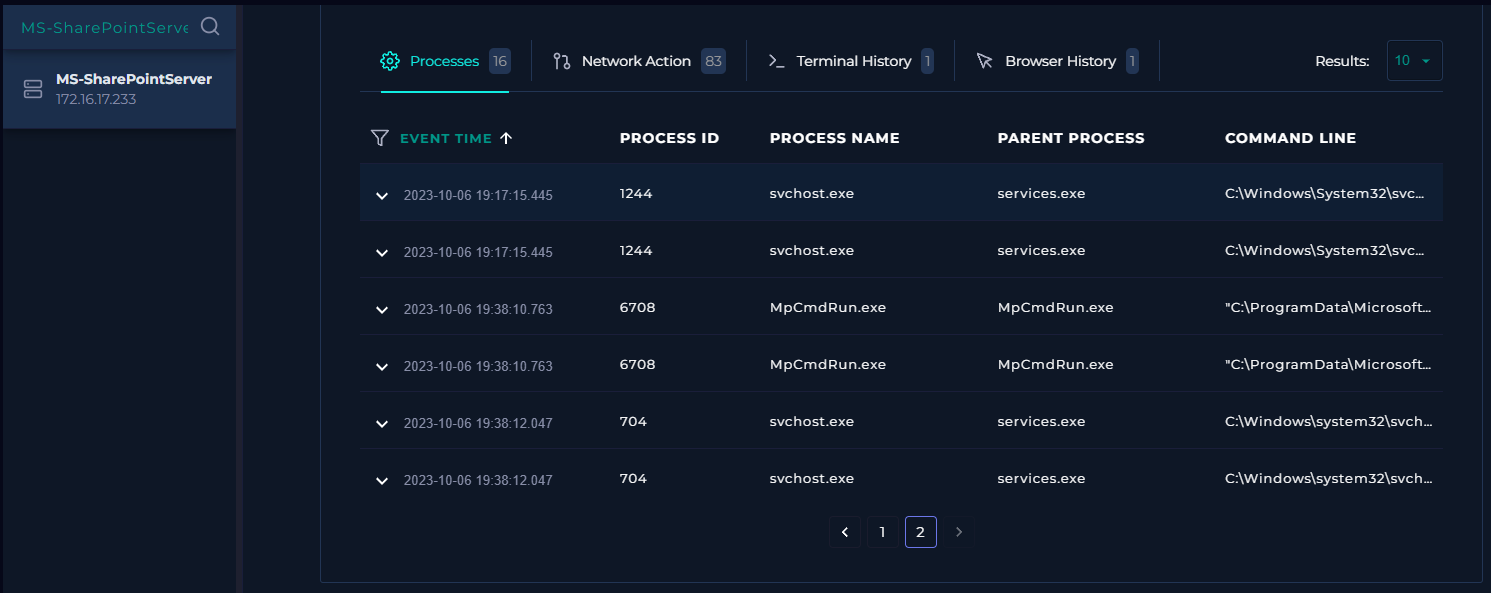

تحليل العمليات

1. svchost.exe

  • الأمر: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • التفسير:
    • svchost.exe هو مضيف خدمة العمليات (Service Host Process)، الذي يشغّل خدمات Windows.
    • -k termsvcs يحدد أن هذا المثيل يستضيف مجموعة خدمات المحطة الطرفية (Terminal Services).
    • -s TermService يقوم بتشغيل خدمات سطح المكتب البعيد (Remote Desktop Services).

2. MpCmdRun.exe

  • الأمر: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • التفسير:
    • MpCmdRun.exe هي أداة سطر الأوامر الخاصة بـ Microsoft Defender وتُستخدم للمهام المتعلقة بـ Defender.
    • SignaturesUpdateService تقوم بتحديث تعريفات الفيروسات.
    • -ScheduleJob يجدول التحديث كمهمة في الخلفية.
    • -UnmanagedUpdate يفرض التحديث حتى لو لم يكن النظام مُدارًا عبر Group Policy أو Microsoft Endpoint Manager.

3. svchost.exe

  • الأمر: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • التفسير:
    • svchost.exe يستضيف مجموعة خدمات DcomLaunch المسؤولة عن خدمات DCOM وCOM+.
    • -p يشغّل svchost.exe كعملية محمية لتعزيز الأمان.

الخلاصة والاستجابة

بعد مراجعة البيانات التي تم جمعها، اتبعنا خطوات دليل الاستجابة المناسب وأكدنا أن حركة المرور خبيثة.
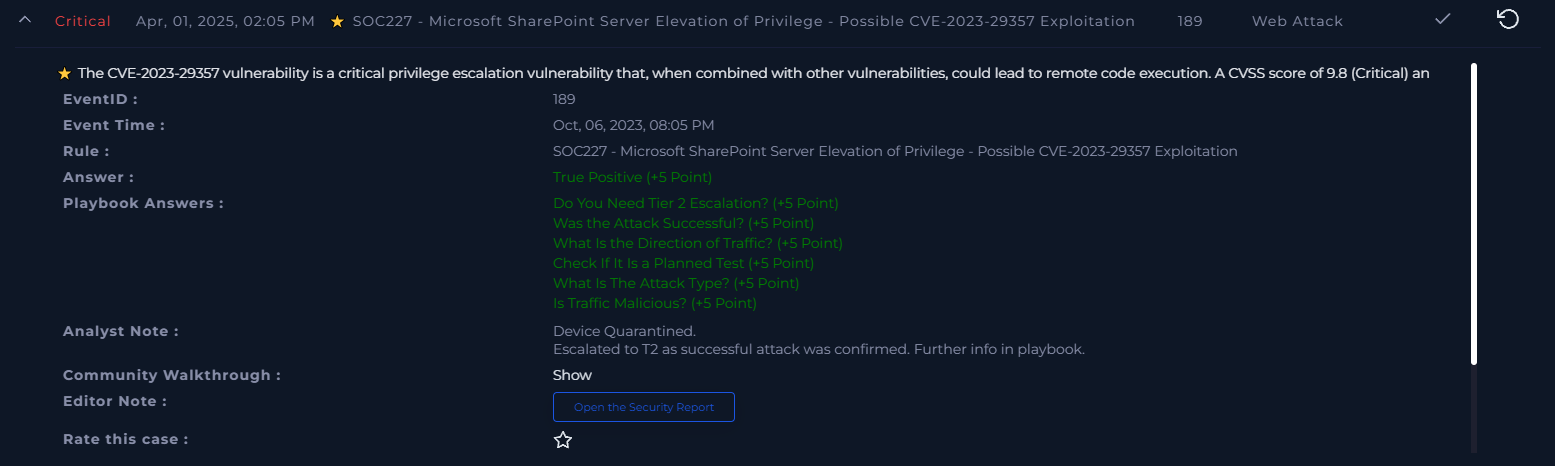
  • نوع الهجوم: تصعيد امتيازات.
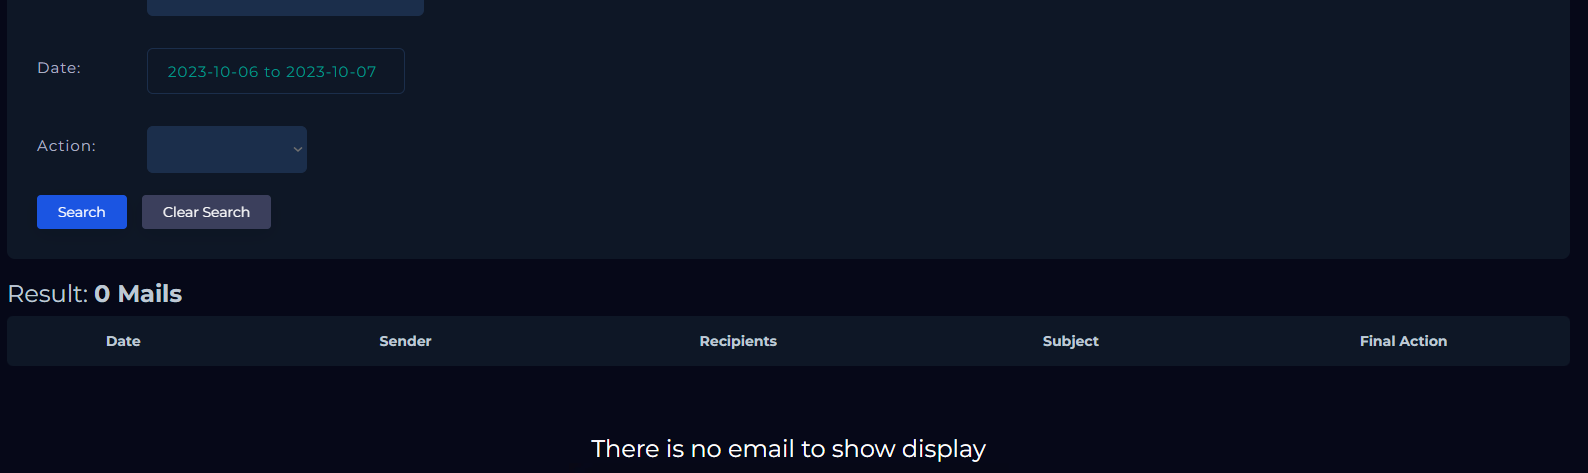
  • الاختبار المخطط: لم يتم تأكيد أي اختبار اختراق عبر البريد الإلكتروني خلال الإطار الزمني للحدث.
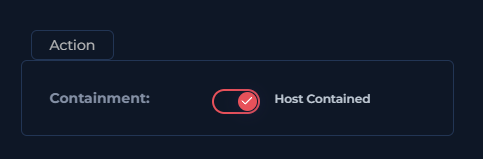
  • الإجراء المتخذ: تم عزل الجهاز المتأثر. يلزم التصعيد إلى T2 لإجراء مزيد من التحقيق والاستجابة.

الخطوات التالية

  • التصعيد: تم تصعيد المشكلة إلى فريق T2 لإجراء مزيد من التحقيق والمعالجة.
  • المراقبة المستمرة: سنواصل مراقبة أي محاولات استغلال إضافية وضمان سلامة خادم SharePoint.

النتيجة:

ملاحظة: هذا المنشور جزء من تحليل حالة SOC يوضح اكتشاف والاستجابة لثغرة تصعيد الامتيازات (CVE-2023-29357) داخل بيئة SharePoint.
إجراءات دليل الاستجابة:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    411
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →