Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
أمن الحاوياتتحليل الثغرات الأمنيةالتحقيق الجنائي الرقميالتحاليل الرقمية الجنائيةاستخبارات التهديداتالاستجابة للحوادثأمن قواعد البياناتتحليل السجلات
مشاركة
GitHub
jemhadar/mongobleed-dfir-triage-script-cve-2025-14847

MongoBleed-DFIR-Triage-Script-CVE-2025-14847

يركز السكريبت على الحصول الآمن على القطع الأثرية أولاً، يليه تحليل اختياري على المضيف، وينتج أرشيفاً جنائياً محمولاً ومجزأً (hashed) مناسباً للتحقيق دون اتصال على محطة عمل جنائية.

عرض المستودع
59منذ 10 أشهرلم تتم المراجعة بعد

CVE-2025-14847

إريك كابوانو1 نشر مدونة ممتازة حول MongoBleed (CVE-2025-14847) ومؤشرات يجب الانتباه إليها. إثبات المفهوم من جو ديسيمون2 يوضح بالضبط كيف يعمل استغلال تسرب الذاكرة، وكيفن بومونت3 لديه مقال ممتاز عن الثغرة (انظر قسم المراجع للروابط).

سكريبت فرز MongoBleed

يركز السكريبت على جمع الأدلة الآمن أولاً، متبوعاً بتحليل اختياري على المضيف، وينتج أرشيفاً قانونياً محمولاً ومجزأً مناسباً للفحص غير المتصل على محطة فحص جنائي.**
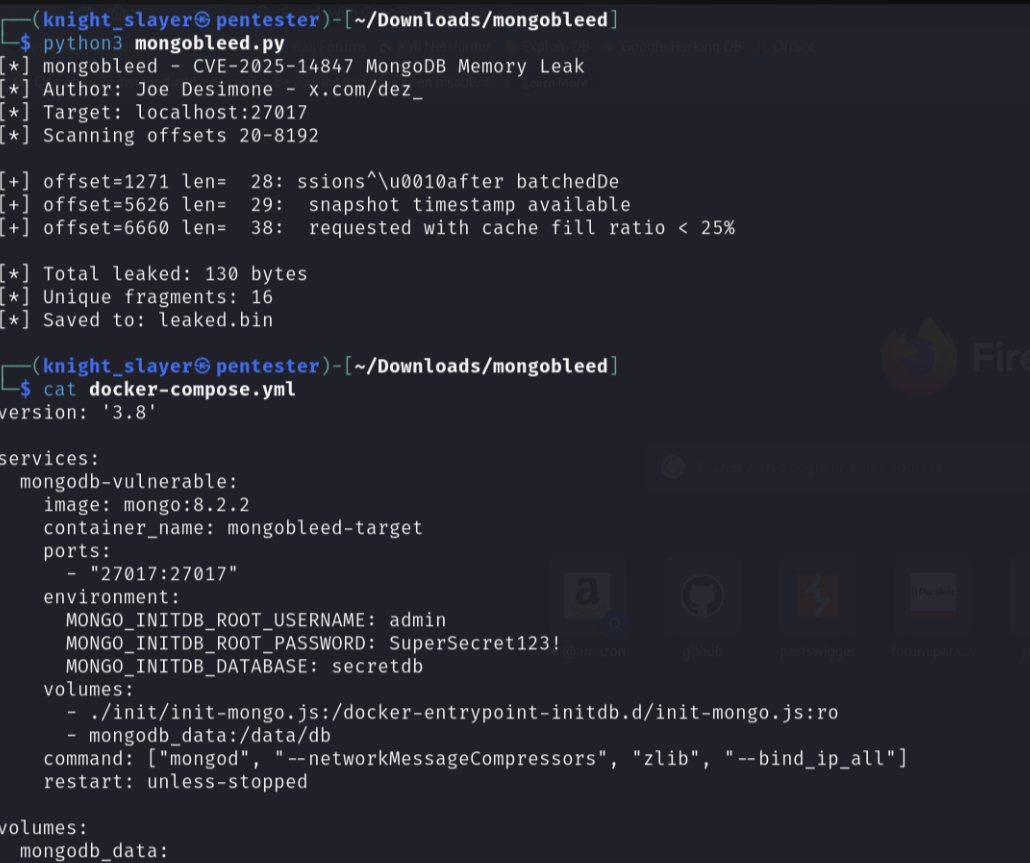
إثبات المفهوم يُظهر تسرب الذاكرة

image

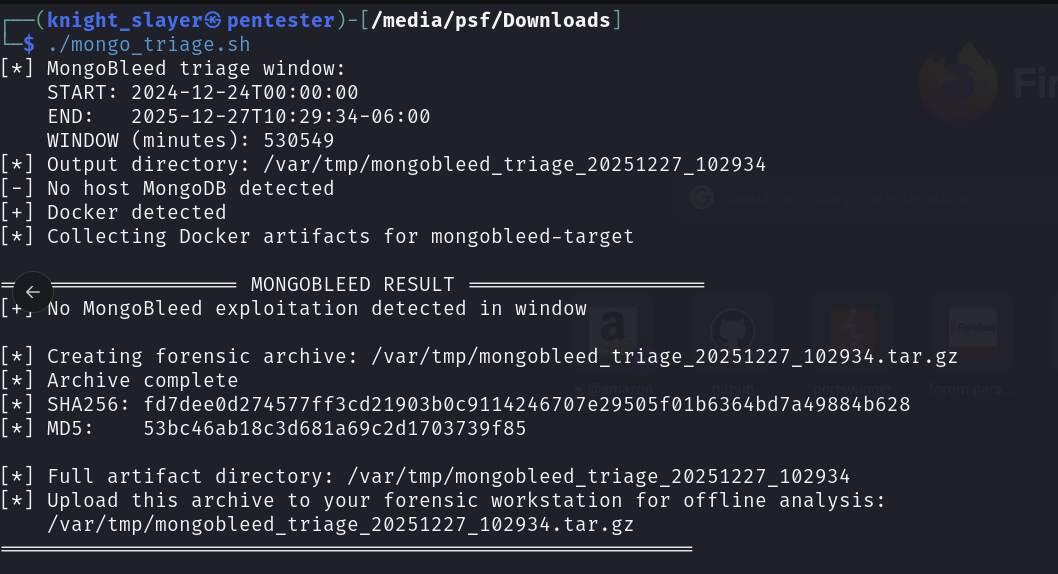
تشغيل سكريبت الفرز

image

جدول المحتويات

  • الغرض
  • ما يفعله السكريبت
  • تصفية السجلات محددة النطاق الزمني
  • التحليل الاختياري على المضيف
  • المخرجات
  • مبادئ التصميم
  • ملاحظات مهمة
  • الجمهور المستهدف
  • المراجع
  • الترخيص

الغرض

استغلال MongoBleed يترك أدلة مستمرة قليلة جداً ويعتمد غالباً على اتصالات غير مصادقة عالية السرعة وتعداد البيانات الوصفية.

يساعد هذا السكريبت المستجيبين:
  • تحديد نطاق التعرض بدءاً من الإفصاح عن إثبات المفهوم
  • تحديد سرعة الاتصال المشبوهة
  • كشف مؤشرات تسرب البيانات الوصفية
  • الحفاظ على أدلة MongoDB المستضافة محلياً وفي الحاويات
  • حزم الأدلة في تنسيق سليم قانونياً

ما يفعله السكريبت

جمع الأدلة (يتم تشغيله دائماً)

  • جمع معلومات تكوين MongoDB والإصدار
  • نسخ سجلات MongoDB من الأنظمة المضيفة
  • تعداد حاويات Docker التي تشغل MongoDB
  • استخراج سجلات الحاويات والتكوينات وحالة المقابس وقوائم واصفات الملفات
  • التقاط سياق النظام (اسم المضيف، النواة، الأختام الزمنية)

تصفية السجلات محددة النطاق الزمني

  • يستخدم وقت بداية ثابت (2024-12-24) يتوافق مع الإصدار العام لإثبات المفهوم
  • يستخدم وقت نهاية ديناميكي (وقت التنفيذ)
  • يقوم بتصفية السجلات بدقة ضمن نافذة الحادث

التحليل الاختياري على المضيف

إذا كان jq مثبتاً:

  • استخراج أحداث الاتصالات والبيانات الوصفية من سجلات MongoDB
  • تجميع الاتصالات حسب IP المصدر
  • حساب:
    • إجمالي الاتصالات
    • نسبة طلبات البيانات الوصفية
    • سرعة الاتصال (في الدقيقة)
  • وضع علامة على أنماط الاستغلال عالية الثقة

إذا لم يكن jq مثبتاً:

  • تخطي التحليل بأمان
  • الحفاظ على جميع الأدلة الأولية للتحليل غير المتصل
  • حزم الأدلة الجنائية
  • إنشاء أرشيف مضغوط بصيغة .tar.gz لجميع الأدلة المجمعة
  • توليد تجزئات SHA256 و MD5
  • إنتاج حزمة أدلة واحدة غير قابلة للتغيير جاهزة للنقل

المخرجات

ينتج السكريبت:

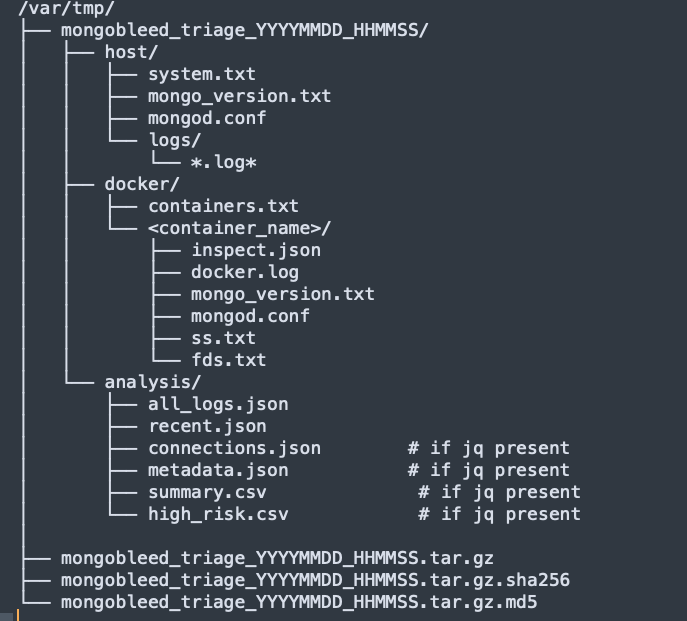
  • دليل أدلة منظم
  • أرشيف جنائي مضغوط
  • تجزئات تشفيرية للتحقق من السلامة
  • يمكن إعادة إنتاج جميع التحليلات دون الاتصال دون إعادة تشغيل السكريبت على المضيف المتأثر.
  • تخطيط ما بعد التنفيذ (موثوق) image

مبادئ التصميم

  • الجمع أولاً (التحليل غير مطلوب أبداً على الهدف)
  • غير مدمر (عمليات القراءة فقط)
  • قابل للدفاع (مختوم زمنياً، مجزأ، قابل للتكرار)
  • مراعٍ للحاويات (Docker-aware)
  • أقل تبعيات ممكنة

ملاحظات مهمة

  • هذا السكريبت مخصص للاستجابة للحوادث والفرز الجنائي
  • لا يعدل حالة MongoDB
  • يعتمد الكشف على مؤشرات سلوكية، وليس توقيعات
  • غياب النتائج لا يضمن غياب الاختراق

الجمهور المستهدف

  • مستجيبو الحوادث
  • محللو DFIR
  • مهندسو SOC
  • فرق أمن السحابة
  • فاحصو الأدلة الجنائية الرقمية

المراجع

الترخيص

  • استخدم وعدّل وكيّف بمسؤولية. التقدير موضع تقدير.

Footnotes

  1. البحث الأصلي: Hunting MongoBleed (CVE-2025-14847) من إريك كابوانو ↩

  2. MongoBleed PoC من جو ديسيمون ↩

  3. MongoDB Security Incident من كيفن بومونت ↩

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →