
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
 corelight/zeek2es
تطبيق Python لتصفية ونقل سجلات Zeek إلى Elastic/OpenSearch+Humio. يمكن لهذا التطبيق أيضًا إخراج سجلات JSON خالصة إلى stdout لمزيد من المعالجة!
 zedocun/sharepoint-cve-2023-29375-incident-response
تحليل حوادث SOC من البداية إلى النهاية ودليل تنفيذ للبحث عن التهديدات يستهدف تصعيد الامتيازات في Microsoft SharePoint (CVE-2023-29357) باستخدام سجلات…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 mingchen-script/cve-2020-1472-visualizer
نص PowerShell لفحص سجلات أحداث Windows بحثًا عن مؤشرات CVE-2020-1472 (الأحداث 5827-5831)، وتصديرها إلى CSV، وإنشاء جداول محورية في Excel لتحليل RPC…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
يفحص سير عمل GitHub والسجلات بحثًا عن مؤشرات CVE-2025-30066، ويكتشف الإجراءات الضارة والأسرار المكشوفة باستخدام تكامل Checkmarx 2ms.
 shahdawadfallah-sys/cybersecurity-capstone-project
مشروع التخرج في الأمن السيبراني أُنجز خلال معسكر نسايم السيبراني 11 التابع للمركز الوطني للأمن السيبراني (NCSC)، وتم تقديمه بالتعاون مع IT Security…
 joaoreis13/flight-risk
مجموعة أدوات أمان لـ CVE-2025-55182 (React2Shell) — مسح، اكتشاف، ربط، واختبار ثغرة RCE في React Server Components
 aleongx/kql_sentinel_cve-2025-21333
KQL للكشف عن CVE-2025-21333 في Sentinel
 alisha-chaudhary/ssh-enum
هذا المشروع يستكشف ما إذا كان OpenSSH الحديث يكشف عن أسماء مستخدمين صالحة من خلال اختلافات دقيقة في الاستجابة أو التوقيت. تحقيق في تعداد المستخدمين…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
جولة لمحلل مركز عمليات الأمن (SOC) لفرز محاولة استغلال ثغرة التحكم في الوصول المعطوب Confluence CVE-2023-22515، تشمل تحليل السجلات، وربطها بإطار…
 virologi-info/papercut-toolkit
#طقم الدفاع PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 أ **دفاعي** طقم للتحقق من التعرض للثغرات المتسلسلة وفهمه
 ashok523/cve-2026-31431
# دليل الاستجابة للحوادث وحزمة الكشف لثغرة CVE-2026-31431 (Copy Fail) في نواة لينكس لتصعيد الامتيازات محليًا، بما في ذلك استعلامات Sigma وauditd…
 3tternp/cve-2026-41940---cpanel-whm-check
هذا هو سكربت الفحص المكتبي المقدم من cPanel لجميع المستخدمين الذين يستخدمون cPanel
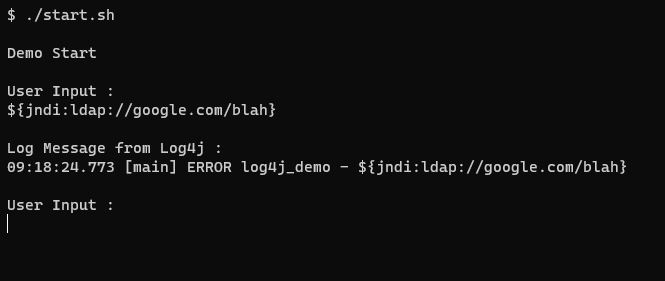 chandanshastri/log4j_vulnerability_demo
برنامج بسيط لتوضيح كيفية استغلال ثغرة Log4j ( CVE-2021-44228 )

 al0ne/nginx_log_check
سكريبت تحليل أمان سجلات Nginx
 jonny-jhnson/telemetrysource
مرجع يربط أحداث التتبع في Windows — Sysmon وSecurity Auditing وThreat Intelligence ETW — بدوال API الأساسية، مما يساعد المدافعين على فهم توليد…
 mthcht/purpleteam
نصوص Purpleteam للمحاكاة والكشف - تشغيل أحداث لكشوفات SOC








