

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Sharepoint-cve-2023-29375-incident-response — تحليل حوادث SOC من البداية إلى النهاية ودليل تنفيذ للبحث عن التهديدات يستهدف تصعيد الامتيازات في Microsoft SharePoint (CVE-2023-29357) باستخدام سجلات SIEM وبيانات جدار الحماية واستخبارات التهديدات. سيناريو مختبر LetsDefend (SOC227). | Kitploit
أدوات/GitHubGitHub/zedocun/sharepoint-cve-2023-29375-incident-response
تحليل الثغرات الأمنيةالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثتحليل السجلات
GitHubzedocun/sharepoint-cve-2023-29375-incident-response

Sharepoint-cve-2023-29375-incident-response

تحليل حوادث SOC من البداية إلى النهاية ودليل تنفيذ للبحث عن التهديدات يستهدف تصعيد الامتيازات في Microsoft SharePoint (CVE-2023-29357) باستخدام سجلات SIEM وبيانات جدار الحماية واستخبارات التهديدات. سيناريو مختبر LetsDefend (SOC227).

عرض المستودع
136منذ شهر واحدلم تتم المراجعة بعد
مشاركة

Read on Medium

تحليل حادث SOC: تصعيد الامتيازات في خادم Microsoft SharePoint (CVE-2023-29375)

تحقيق أمني متعمق في محاولة حرجة للاستغلال والتعداد استهدفت خادم Microsoft SharePoint.

نظرة عامة على الحادث

  • اسم التنبيه: SOC227 - Microsoft SharePoint Server Elevation of Privilege - Possible CVE-2023-29375 Exploitation
  • الخطورة: حرجة
  • التاريخ/الوقت: 6 أكتوبر 2023، 08:05 مساءً
  • اسم المضيف المستهدف: MS-SharePointServer
  • عنوان IP / المنفذ المستهدف: 172.16.17.233:443 (HTTPS)
  • عنوان IP المصدر (المهاجم): 39.91.166.222
  • وكيل المستخدم: python-requests/2.28.1
  • إجراء الجهاز: مسموح / مصرح به

نظرة عامة على التنبيه


التحقيق الفني والنتائج

  1. الاكتشاف الأولي والأتمتة: أطلق نظام SIEM تنبيهاً حرجاً (SOC227) يحدد محاولات تعداد وتصعيد امتيازات آلية ضد نقاط نهاية API الخاصة بـ SharePoint باستخدام سكربت مكتوب بلغة Python (python-requests/2.28.1).
  2. فحص نقاط نهاية API وتحليل الاستجابات:
    • أدى الطلب إلى /_api/web/siteusers/web/siteusers إلى استجابة HTTP 404 (غير موجود) (حجم الاستجابة: 1453 بايت).
    • أسفر الطلب اللاحق إلى /_api/web/currentuser عن استجابة HTTP 200 (موافق) (حجم الاستجابة: 1071 بايت)، مما يشير إلى نجاح المهاجم في استرجاع سياق الجلسة.

حركة مرور جدار الحماية

  1. ربط معلومات التهديدات: كشف التحقق المتبادل من عنوان IP الخاص بالمهاجم (39.91.166.222) على VirusTotal أنه مُدرج كمصدر ضار من قبل العديد من بائعي الأمن (مرتبط بـ ASN 4837، China Unicom).
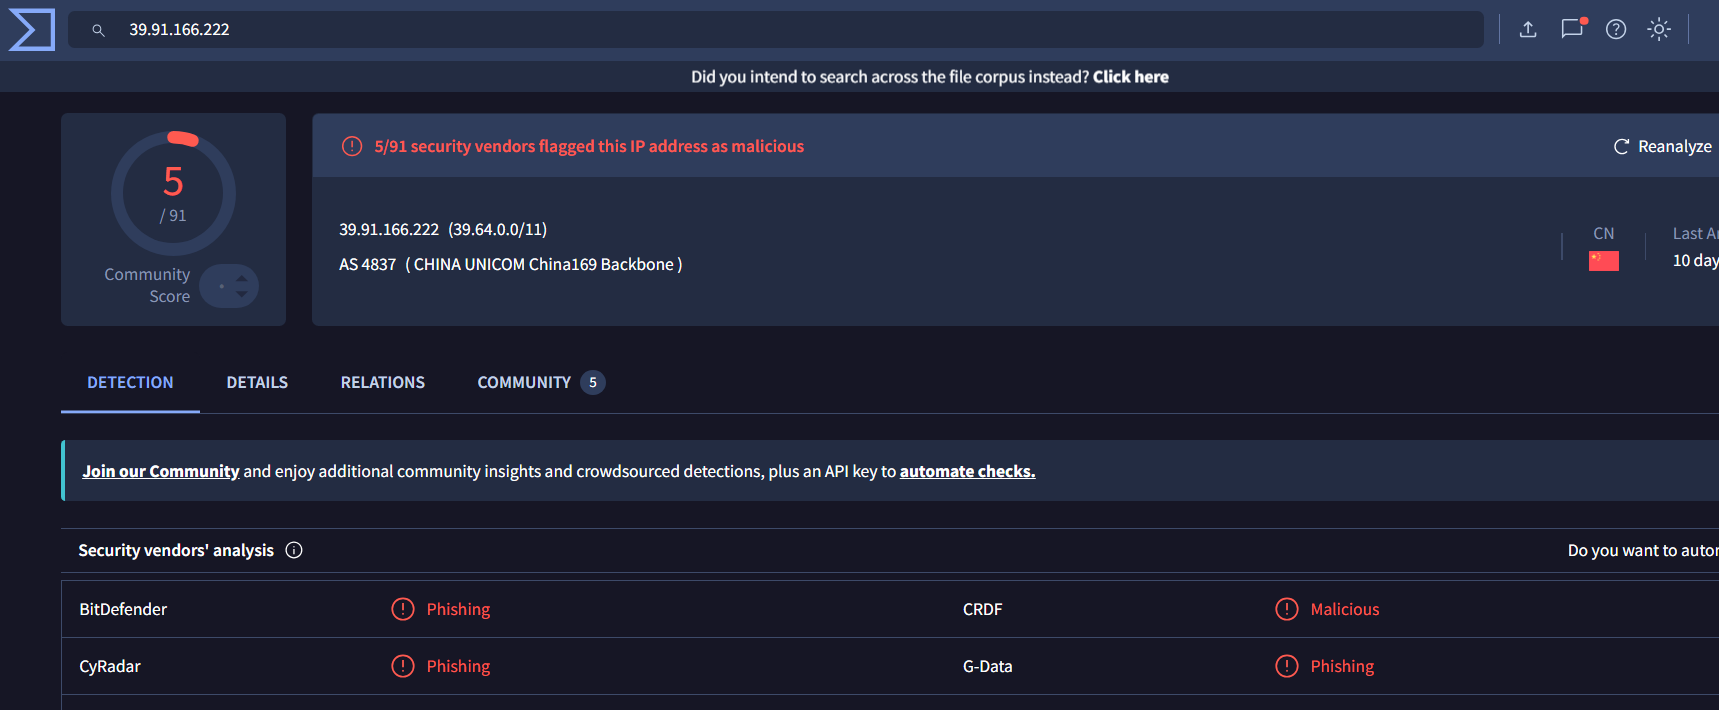

تحليل VirusTotal

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





