
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit

 abdaullahag/threatlens
أداة Python CLI لتحليل مؤشرات الاختراق (IOC) بسرعة (عناوين IP، النطاقات، ثغرات CVE) باستخدام 6 واجهات برمجة تطبيقات مجانية للاستخبارات حول التهديدات.…
 rapticore/orenpmguard
الدفاع ضد هجوم سلسلة التوريد Shai-Hulud
 zephrfish/cve-2025-53770-scanner
ماسح ToolShell - CVE-2025-53770 ومعلومات الكشف
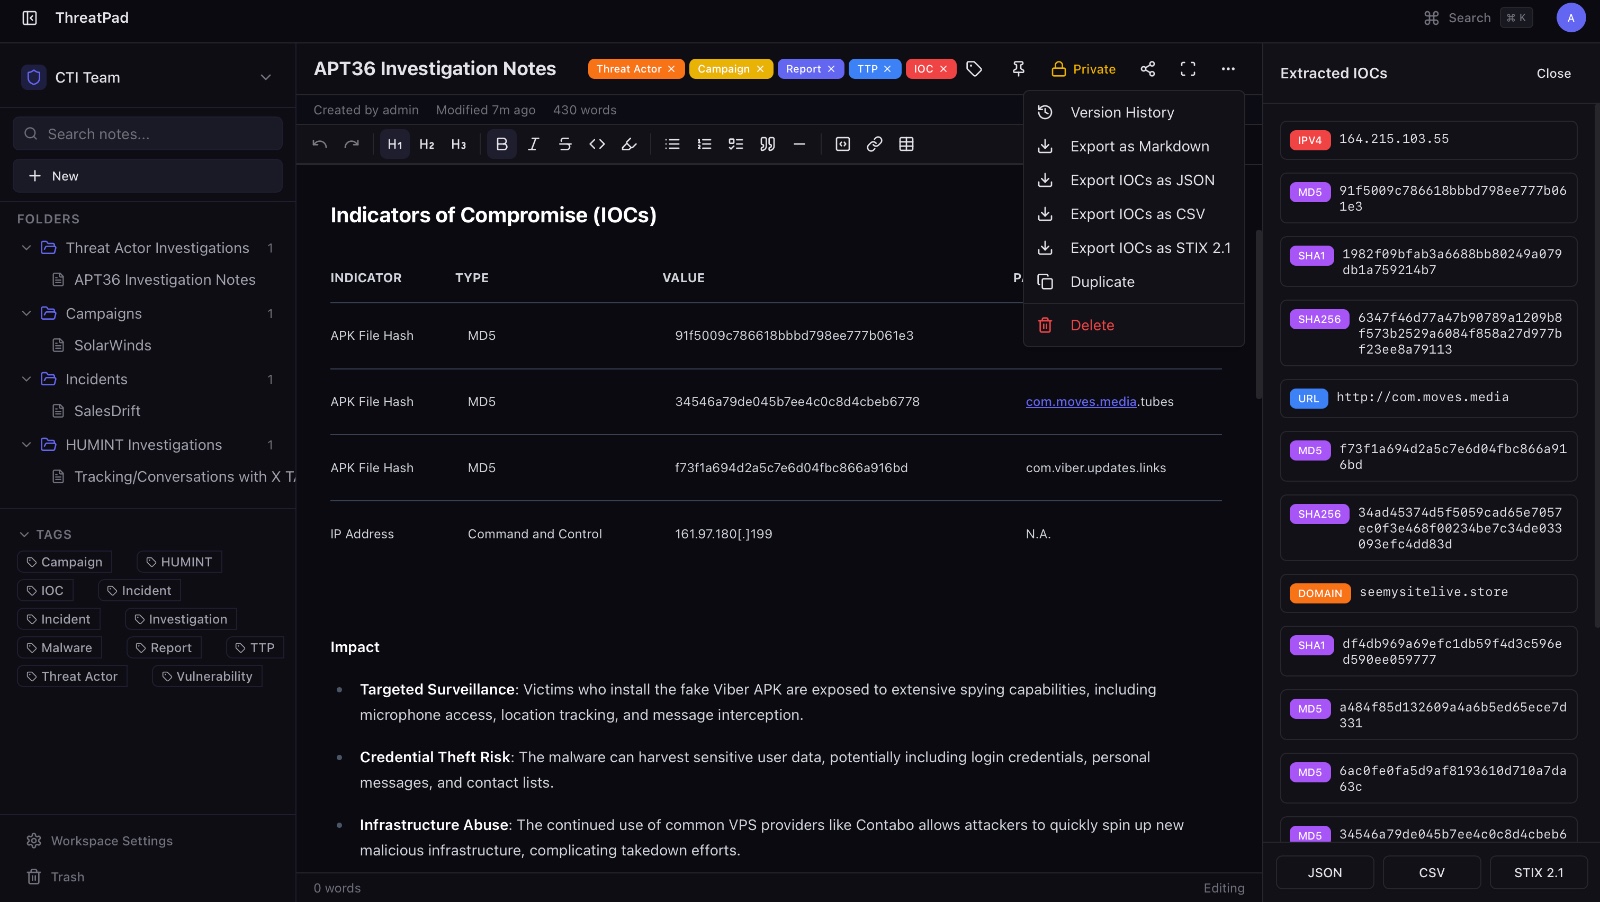 bhavikmalhotra/threatpad
منصة تعاون مفتوحة المصدر لتدوين الملاحظات لفرق الأمن السيبراني ومعلومات التهديدات (CTI). استخراج IOC تلقائيًا، تصدير STIX 2.1، تحرير فوري، RBAC، سجل…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
مستودع عام لقواعد Sigma وYARA أنشأته Synacktiv
 r3mrum/loki-parse
سكربت بايثون يمكنه اكتشاف وتحليل حركة مرور الشبكة المرتبطة بـ loki-bot (برمجية خبيثة). يمكن أن يكون هذا السكربت مفيدًا لمحللي DFIR والباحثين الأمنيين…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
تحليل كامل ثابت وفي الذاكرة لـ Overlord RAT: بنية وكيل Go، وC2 عبر HTTP/2 + WebSocket، وحقن DLL انعكاسي، وتسجيل ضغطات مفاتيح المتصفح، ومؤشرات…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
سكريبت محلي لـ F5 BIG-IP يقوم بفحص مؤشرات الاختراق (IoCs) المتعلقة بـ CVE-2020-5902، حيث يفحص السجلات والملفات وسلامة النظام لاكتشاف نشاط ما بعد…
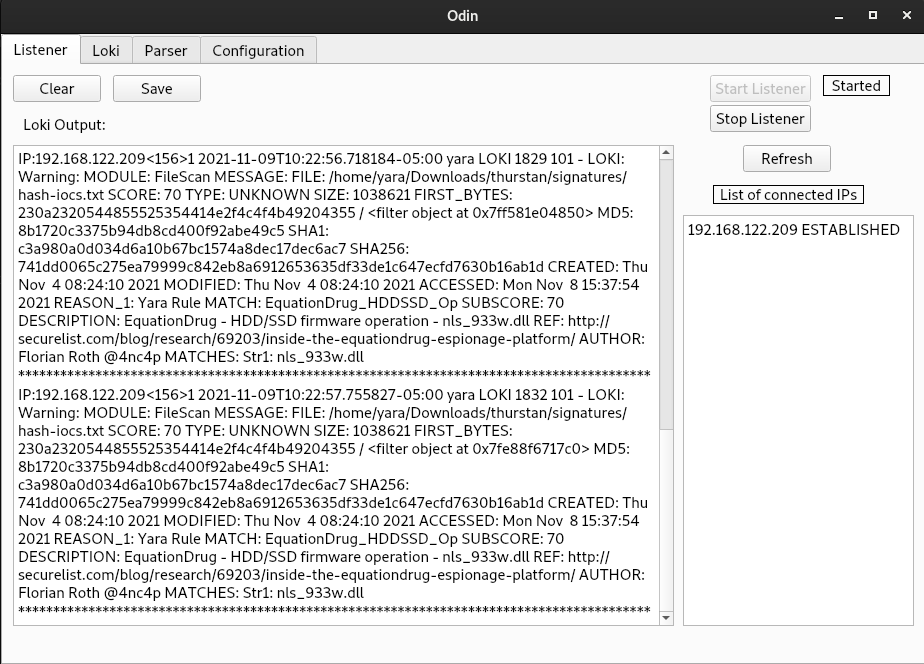 hamza-megahed/odin
ماسح ضوئي مركزي لمؤشرات الاختراق (IoC) يقوم بنشر Loki عبر نقاط النهاية، وجمع نتائج الكشف، وتحليل السجلات إلى CSV للاستجابة للحوادث والتحليل الجنائي.
 nccgroup/mimikatz-detector-busylight
محاكاة برنامج تشغيل USB HID مع PID/VID (0x3bca/0x27bb) من Plenom A/S Busylight Alpha، المدعوم من Mimikatz. عند تنفيذ mimikatz، يتم إنشاء مؤشر ترابط…
 infostealers-stats/credential-and-breach-monitoring
يقدّم هذا المستودع مقارنة عملية لخدمات استخبارات الاختراقات ومراقبة الويب المظلم وكشف التعرض للهوية، مع التركيز على العوامل المهمة في سير العمل…
 00gxd14g/misp-extractor
يستخرج السمات المحددة من MISP، بما في ذلك عناوين IP وروابط URL والتجزئات، إلى ملفات إخراج قابلة لإعادة الاستخدام.
 santosomar/log4j-ioc-detector
كاشف بسيط لمؤشرات الاختراق Log4j لأنظمة لينكس
 emrekybs/osintcase
أداة لرسم خرائط قضايا التحقيق في OSINT لتنظيم الكيانات والعلاقات والأدلة والمعلومات الاستخباراتية.
 nccgroup/mortimer
مجموعة من السكربتات لمعالجة بيانات واستخبارات الطب الشرعي للشبكات، وبشكل أساسي إلى قاعدة بيانات Postgres.
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ وحدة تشخيص رسمية لأداة الأمن بالذكاء الاصطناعي للثغرة CVE-2026-41089 (تجاوز سعة المخزن المؤقت في مكدس Windows Netlogon والتنفيذ عن بُعد). تتضمن…








