
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ThreatPad — منصة تعاون مفتوحة المصدر لتدوين الملاحظات لفرق الأمن السيبراني ومعلومات التهديدات (CTI). استخراج IOC تلقائيًا، تصدير STIX 2.1، تحرير فوري، RBAC، سجل الإصدارات، وتسجيل التدقيق. استضافة ذاتية باستخدام Docker. | Kitploit
أدوات/GitHubGitHub/bhavikmalhotra/threatpad
إدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)تسريب البياناتجمع المعلوماتالأدوات والمكوناتاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
GitHubbhavikmalhotra/threatpad

ThreatPad

منصة تعاون مفتوحة المصدر لتدوين الملاحظات لفرق الأمن السيبراني ومعلومات التهديدات (CTI). استخراج IOC تلقائيًا، تصدير STIX 2.1، تحرير فوري، RBAC، سجل الإصدارات، وتسجيل التدقيق. استضافة ذاتية باستخدام Docker.

23140منذ 7 أشهرتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودعالموقع الإلكتروني

ThreatPad

منصة تدوين تعاونية فورية مبنية لفرق استخبارات التهديدات السيبرانية (CTI) وعمليات الأمن.

يجمع ThreatPad بين سرعة أدوات الإنتاجية الحديثة والقدرات الخاصة بـ CTI: الاستخراج التلقائي للمؤشرات (IOC)، التصدير بصيغة STIX 2.1، قوالب التهديدات المنظمة، والتحكم الدقيق في الوصول.

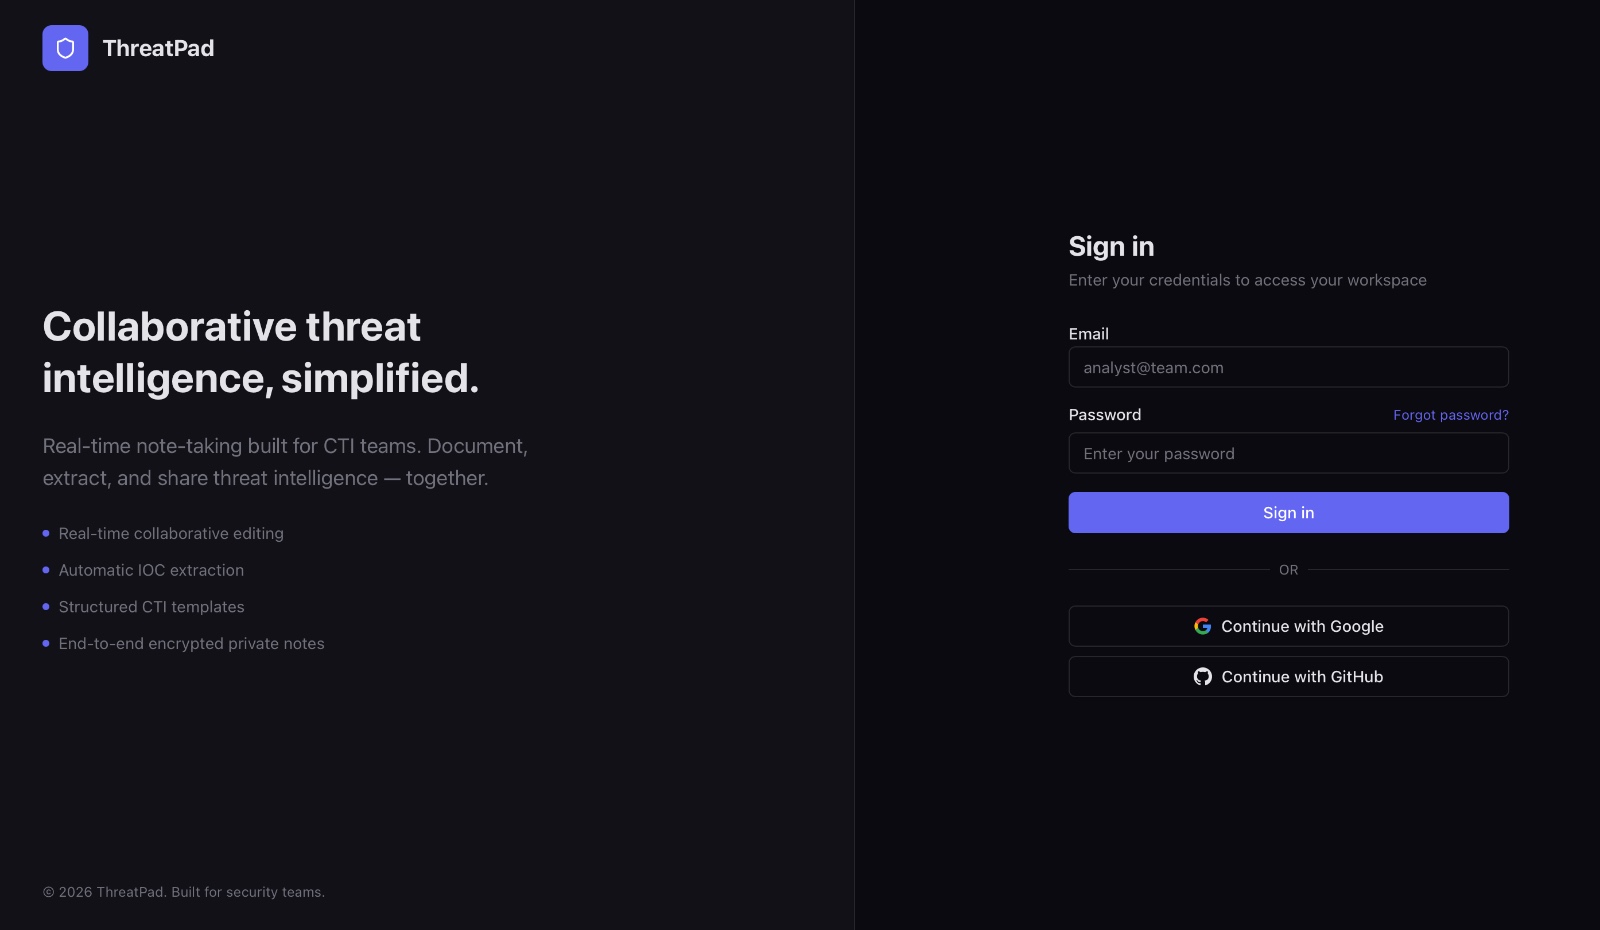
عرض توضيحي مباشر — تسجيل الدخول باستخدام [email protected] / password123
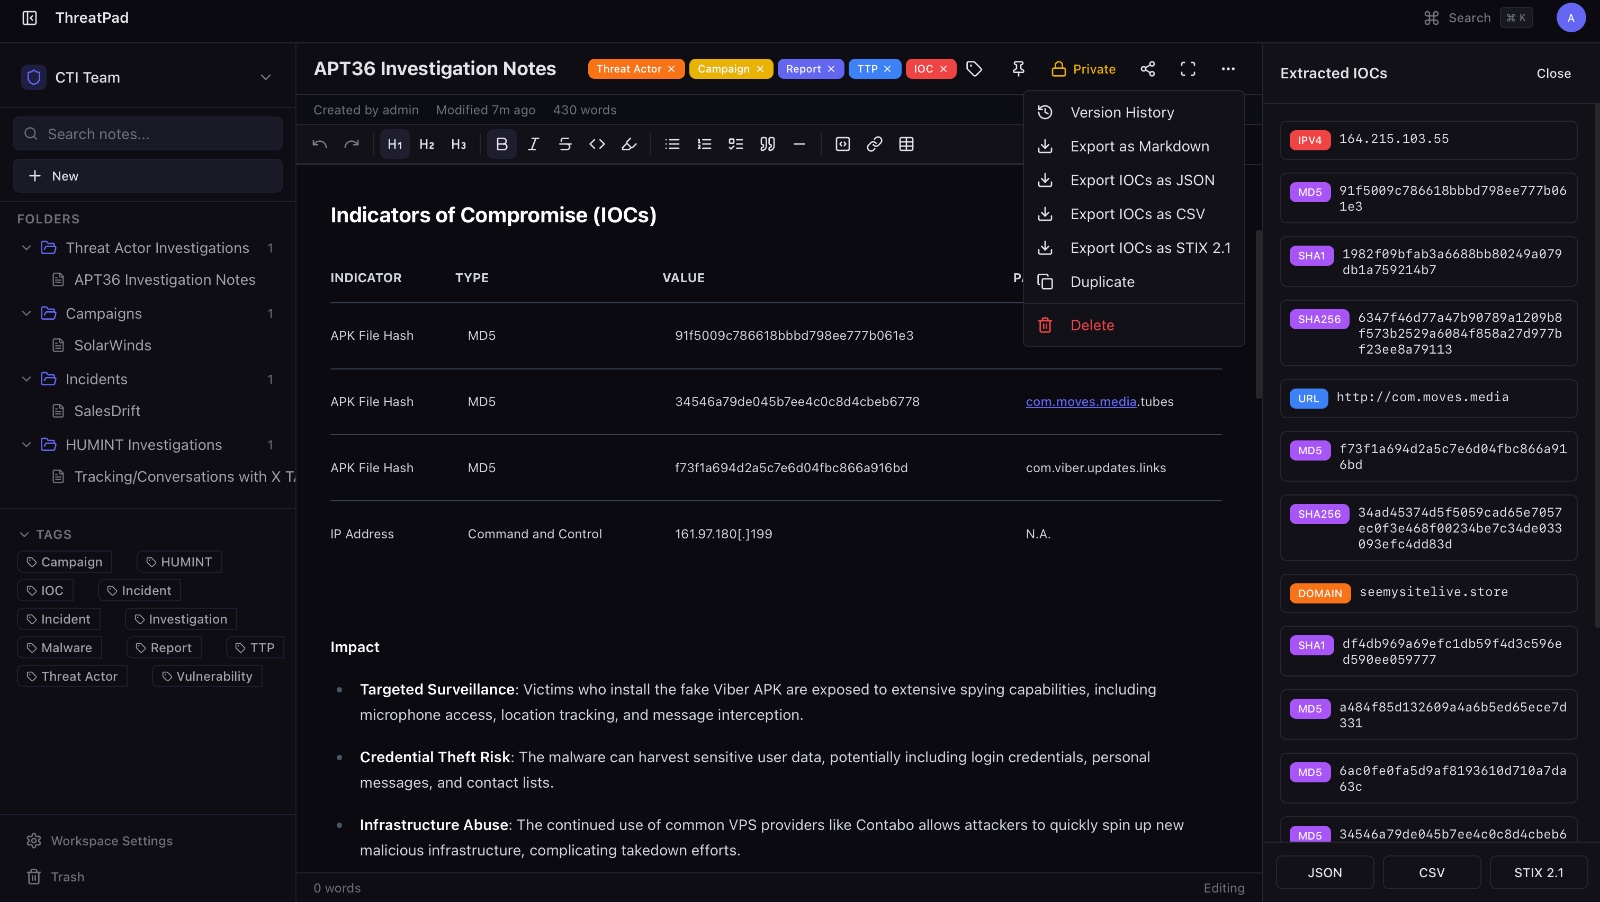
WhatsApp Image 2026-03-26 at 8 39 17 PM (2)

الميزات

  • محرر غني — WYSIWYG مع تمييز الصياغة، الجداول، قوائم المهام، تبديل التحرير/المعاينة
  • الرسم والرسوم البيانية — لوحة Excalidraw كاملة الصفحة لمخططات تدفق الهجمات، مخططات الشبكة، وسير العمل. كما يمكن تضمينها ككتل رسم داخلية داخل الملاحظات النصية.
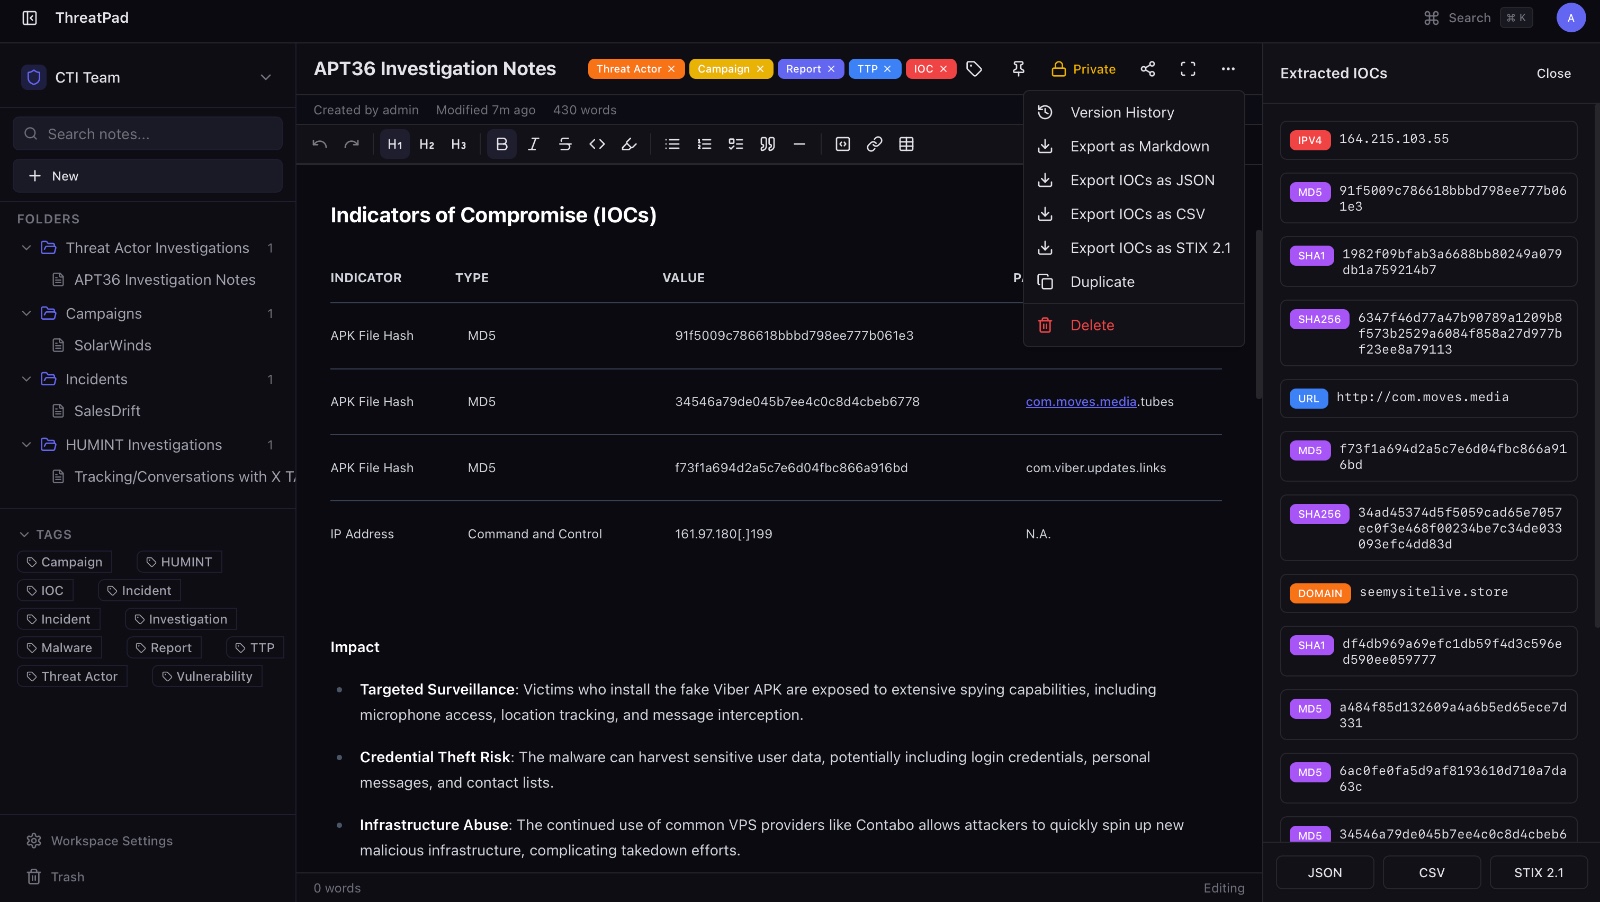
  • الاستخراج التلقائي للمؤشرات — كشف عناوين IP، النطاقات، عناوين URL، التجزئات (hashes)، البريد الإلكتروني، ثغرات CVE من محتوى الملاحظة
  • التصدير القائم على الإضافات — JSON، CSV، STIX 2.1 مضمنة. أضف بنفسك بملف واحد
  • قوالب CTI — تفريغ المؤشرات، ملف تعريف الجهات التهديدية، ملاحظات الحوادث، متتبع الحملات
  • مساحات العمل والمجلدات — مجلدات متداخلة، مساحات عمل متعددة، تصفية قائمة على الوسوم
  • التحكم في الوصول — RBAC لمساحة العمل (مالك/محرر/مشاهد)، مشاركة لكل ملاحظة، ملاحظات خاصة
  • سجل الإصدارات — لقطات تلقائية كل 5 دقائق، عرض الفروق، استعادة بنقرة واحدة
  • البحث النصي الكامل — بحث فرعي وجذري مدعوم بـ Postgres
  • تسجيل التدقيق — تتبع جميع إجراءات المستخدم عبر مساحات العمل
  • الاستضافة الذاتية — تبقى بياناتك على شبكتك

WhatsApp Image 2026-03-26 at 8 39 17 PM (1)

التثبيت السريع

يتطلب Docker. هذا كل شيء.

git clone https://github.com/bhavikmalhotra/ThreatPad.git
cd ThreatPad
docker compose -f docker-compose.prod.yml up -d --build

افتح http://localhost:3000 — سيتم توجيهك لإنشاء حساب المسؤول الخاص بك.

يؤدي هذا إلى تشغيل PostgreSQL وRedis وخادم API وتطبيق الويب. يتم تطبيق مخطط قاعدة البيانات تلقائيًا.

إعداد التطوير

يتطلب Node.js 22+ و pnpm 9+.

pnpm install
cp .env.example .env
docker compose up -d          # Postgres + Redis
pnpm --filter @threatpad/db push
pnpm --filter @threatpad/db seed   # بيانات تجريبية اختيارية
pnpm dev
  • واجهة المستخدم: http://localhost:3000
  • API: http://localhost:3002
  • تسجيل الدخول التجريبي: [email protected] / password123 (إذا تمت البذر)

كتابة الإضافات

يستخدم ThreatPad نظام إضافات قائم على السجل (registry). التصدير هو أول نوع إضافة — المزيد مخطط له.

أنشئ ملفًا في apps/server/src/plugins/exporters/:

import type { ExportPlugin } from '@threatpad/shared/types';

export const myExporter: ExportPlugin = {
  key: 'myformat',
  label: 'My Format',
  fileExtension: '.xml',
  contentType: 'application/xml',
  async export({ noteId, iocs, note }) {
    const xml = buildXml(iocs);
    return { data: xml, contentType: 'application/xml', filename: `iocs-${noteId}.xml` };
  },
};

سجله في apps/server/src/plugins/exporters/index.ts:

import { myExporter } from './my-exporter.js';
exportRegistry.register(myExporter);

تكتشف الواجهة الأمامية التنسيقات الجديدة تلقائيًا — لا حاجة لتغييرات في واجهة المستخدم.

نوع الإضافةحالة الاستخدامالحالة
تصديرصيغ تصدير IOC (STIX, CSV, MISP, OpenIOC)متوفر
إثراءاستعلامات IOC (VirusTotal, Shodan, AbuseIPDB)مخطط
أنماط IOCأنواع مؤشرات مخصصة (YARA, Bitcoin, MITRE ATT&CK)مخطط
استيراداستيراد من الخلاصات (TAXII, MISP, OpenCTI)مخطط

التوثيق

  • التكوين ومتغيرات البيئة
  • مرجع API
  • الهندسة المعمارية

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →