Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
إدارة مؤشرات الاختراق (IOC) — الصفحة 2 | Kitploit
الفئات

إدارة مؤشرات الاختراق (IOC)

أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
MISP preview#1

MISP

GitHubmisp/misp
6.5kمنذ 17 أيام
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8kمنذ 7س 58د
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ شهر واحد
yeti preview#4

yeti

GitHubyeti-platform/yeti
2.0kمنذ 8س 19د
AIL-framework preview#5

AIL-framework

GitHubcircl/ail-framework
1.4kمنذ يوم واحد
Loki preview#6

Loki

GitHubneo23x0/loki
3.8kمنذ 9 أشهر
signature-base preview#7

signature-base

GitHubneo23x0/signature-base
3.0kمنذ 10 أيام
sigma preview#8

sigma

GitHubsigmahq/sigma
10.9kمنذ 7 أيام
yara-x preview#9

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 19س 11د
misp-galaxy preview#10

misp-galaxy

GitHubmisp/misp-galaxy
650منذ 14س 37د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
388 نتائج
threat-research preview

threat-research

GitHubthreatray/threat-research

IoCs وقواعد YARA من Threatray's Threat Research

ioc-managementforensicsmalware-analysis+2
20منذ 22س 19د
ThreatActors-TTPs preview

ThreatActors-TTPs

GitHubessexrich/threatactors-ttps

تم إنشاء المستودع لمشاركة المعلومات حول التكتيكات والتقنيات والإجراءات التي يستخدمها المهاجمون. بدءًا من مجموعات برامج الفدية ثم التطور ليشمل أنواعًا…

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
48منذ يوم واحد
mvt preview

mvt

GitHubmvt-project/mvt

أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.

android-securitydisk-forensicsioc-management+7
15.6kمنذ يوم واحد
C2IntelFeeds preview

C2IntelFeeds

GitHubdrb-ra/c2intelfeeds

تغذيات استخبارات التهديدات C2 المُولّدة تلقائيًا لعناوين IP والنطاقات ومسارات URL وبيانات وصفية لتكوين البرمجيات الخبيثة، مستمدة من مسح الإنترنت…

defensive-toolsioc-managementreconnaissance+6
746منذ يوم واحد
ubuntu-security-notices preview

ubuntu-security-notices

GitHubcanonical/ubuntu-security-notices

مجموعة بيانات ثغرات Ubuntu التي تنشر إشعارات الأمان USN/LSN بصيغتي OSV وOpenVEX JSON لفحص الثغرات الآلي وفحص التبعيات المدرك لـ VEX.

defensive-toolsioc-managementvulnerability-analysis+4
36منذ يوم واحد
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
defensive-toolsioc-managementscripting-automation+5
18منذ يوم واحد
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

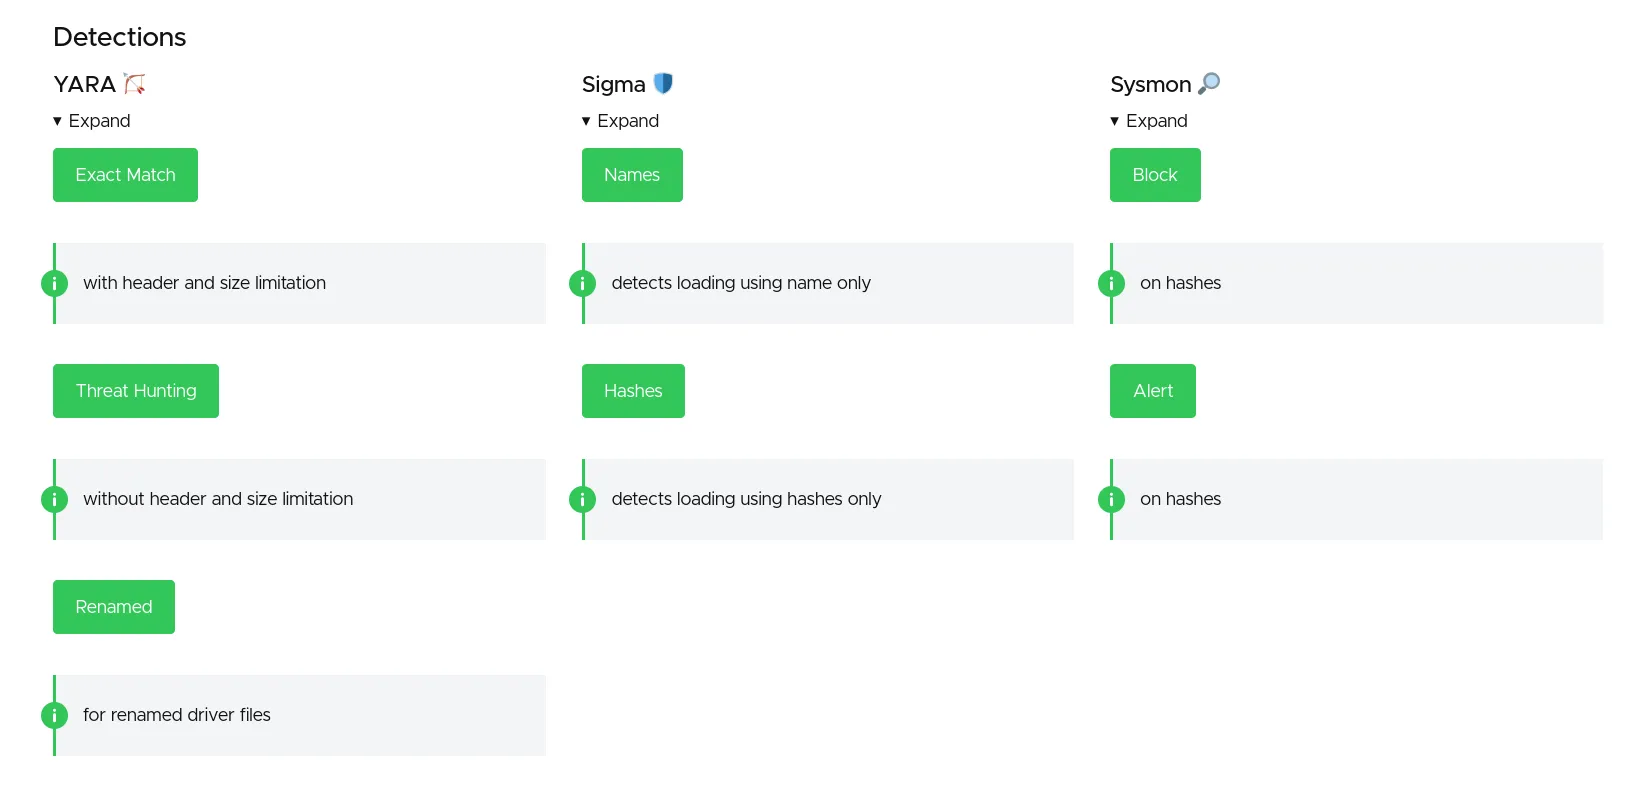
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
ioc-managementvulnerability-analysisforensics+5
1.7kمنذ يوم واحد
data-breach preview

data-breach

GitHubinfostealers-stats/data-breach

A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…

ioc-managementosintdata-exfiltration+3
66منذ يوم واحد
soc-home-lab preview

soc-home-lab

GitHubszzxli/soc-home-lab

Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
ioc-managementphishingmalware-analysis+8
6منذ يوم واحد
Unit42-timely-threat-intel preview

Unit42-timely-threat-intel

GitHubpaloaltonetworks/unit42-timely-threat-intel

مجموعة من الملفات التي تحتوي على مؤشرات تدعم منشورات وسائل التواصل الاجتماعي من فريق Unit 42 التابع لشبكة Palo Alto لنشر معلومات استخباراتية عن…

ioc-managementthreat-feeds-aggregatorsthreat-intelligence
581منذ يوم واحد
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…

defensive-toolsioc-managementthreat-feeds-aggregators+6
410منذ يوم واحد
ThreatLens preview

ThreatLens

GitHubabdaullahag/threatlens

أداة Python CLI لتحليل مؤشرات الاختراق (IOC) بسرعة (عناوين IP، النطاقات، ثغرات CVE) باستخدام 6 واجهات برمجة تطبيقات مجانية للاستخبارات حول التهديدات.…

defensive-toolsioc-managementosint+7
26منذ يوم واحد
AIL-framework preview

AIL-framework

GitHubcircl/ail-framework

إطار عمل AIL - إطار تحليل تسرب المعلومات. تم نقل المشروع إلى https://github.com/ail-project

ioc-managementosintthreat-feeds-aggregators+8
1.4kمنذ يوم واحد
advisory-database preview

advisory-database

GitHubgithub/advisory-database

قاعدة بيانات ثغرات أمنية تشمل ثغرات CVE والتنبيهات الأمنية الأمنية الصادرة عن GitHub من عالم البرمجيات مفتوحة المصدر.
defensive-toolsioc-managementvulnerability-analysis+5
2.5kمنذ يوم واحد
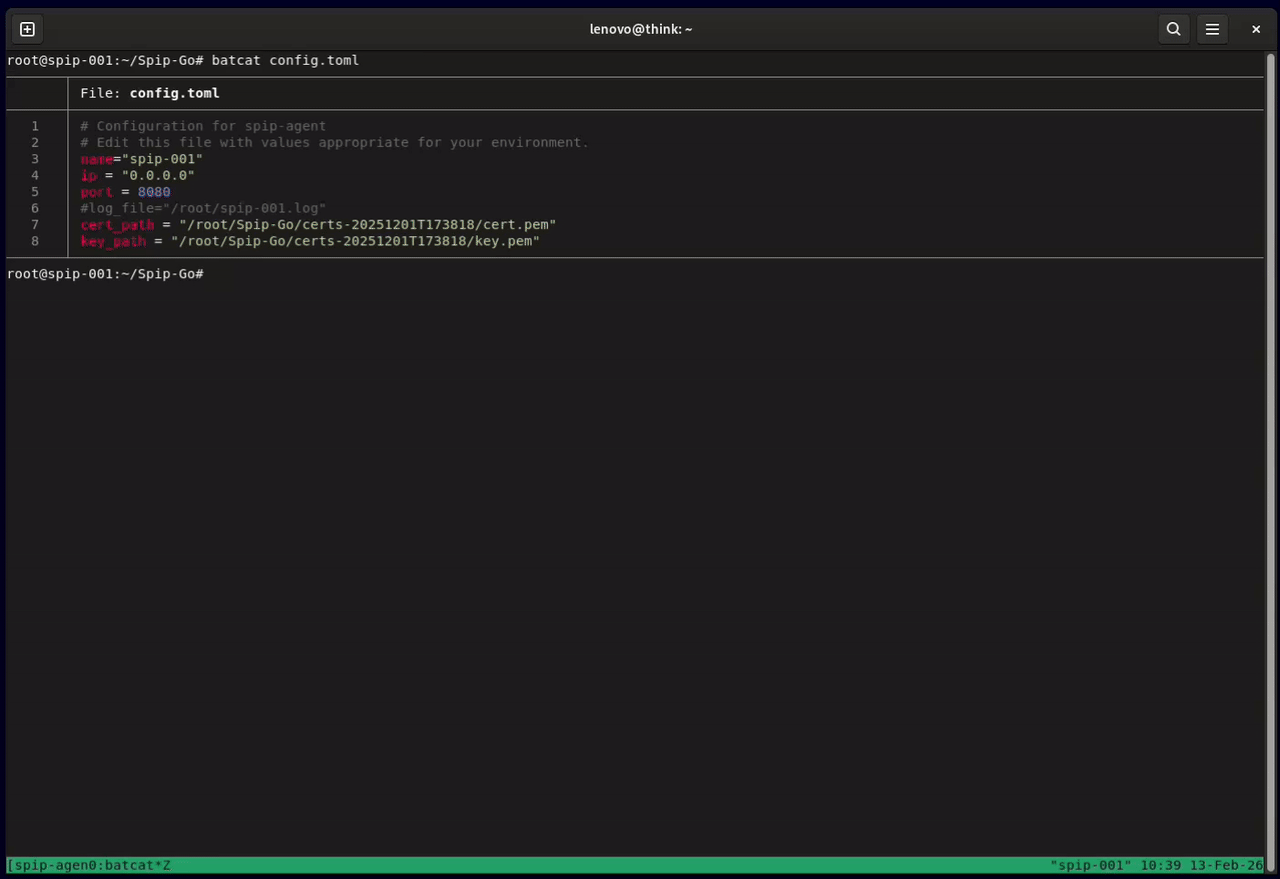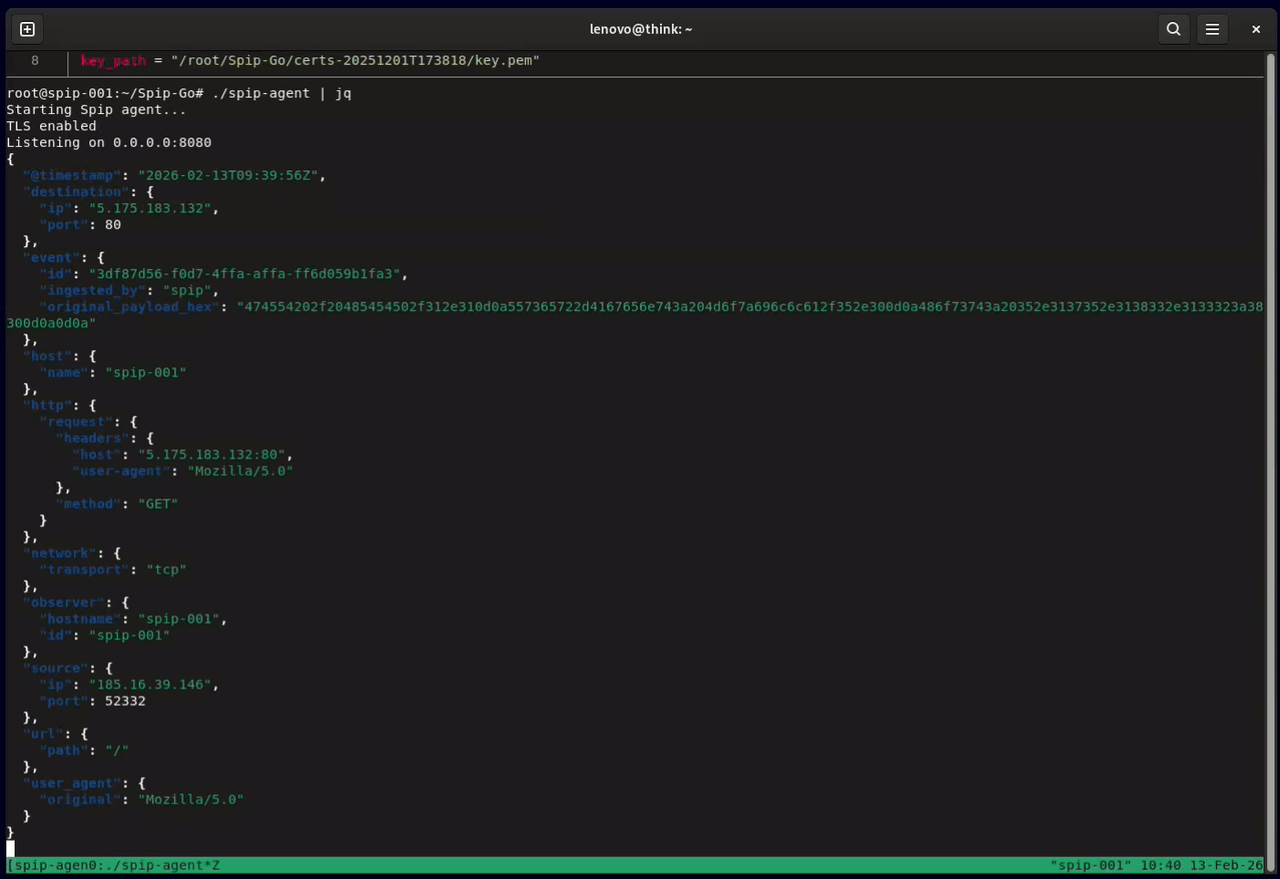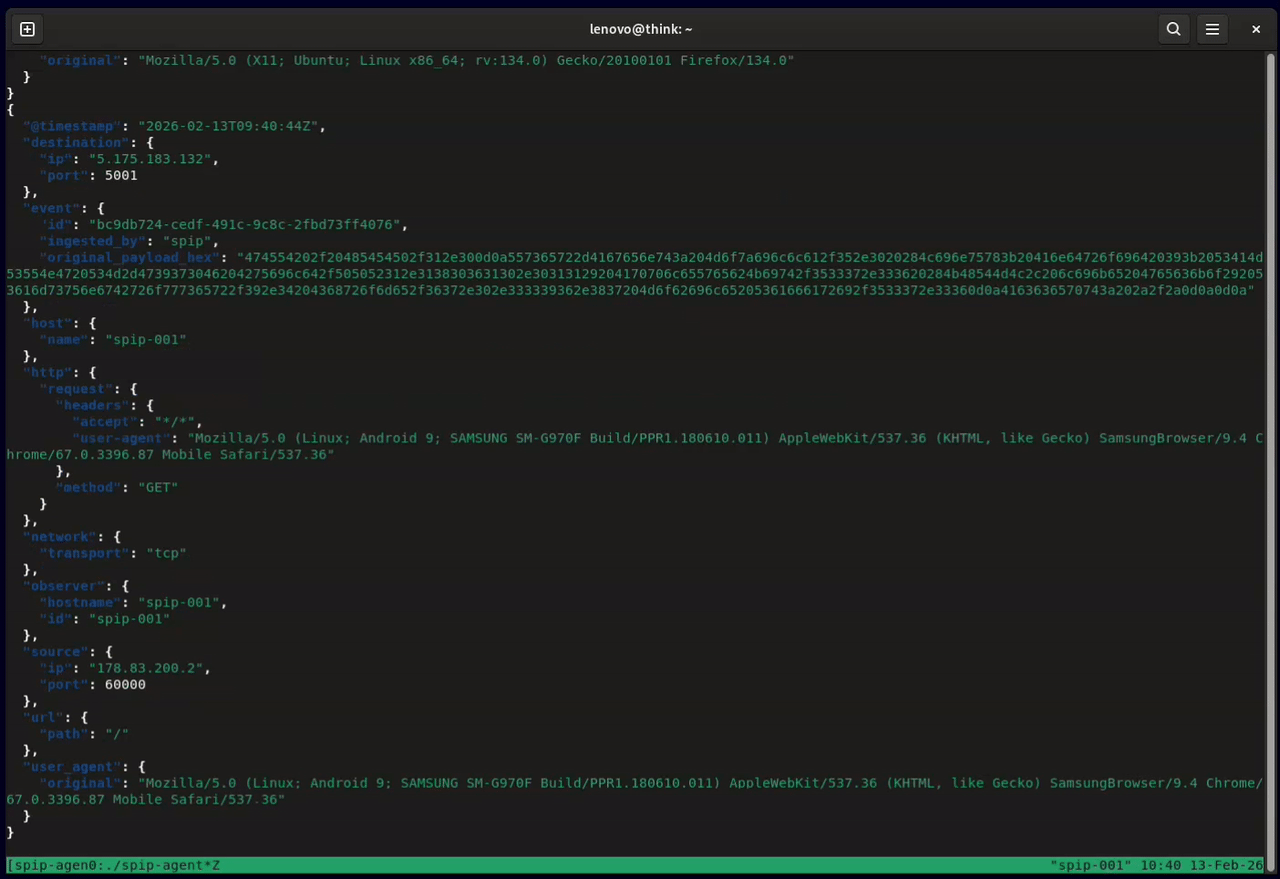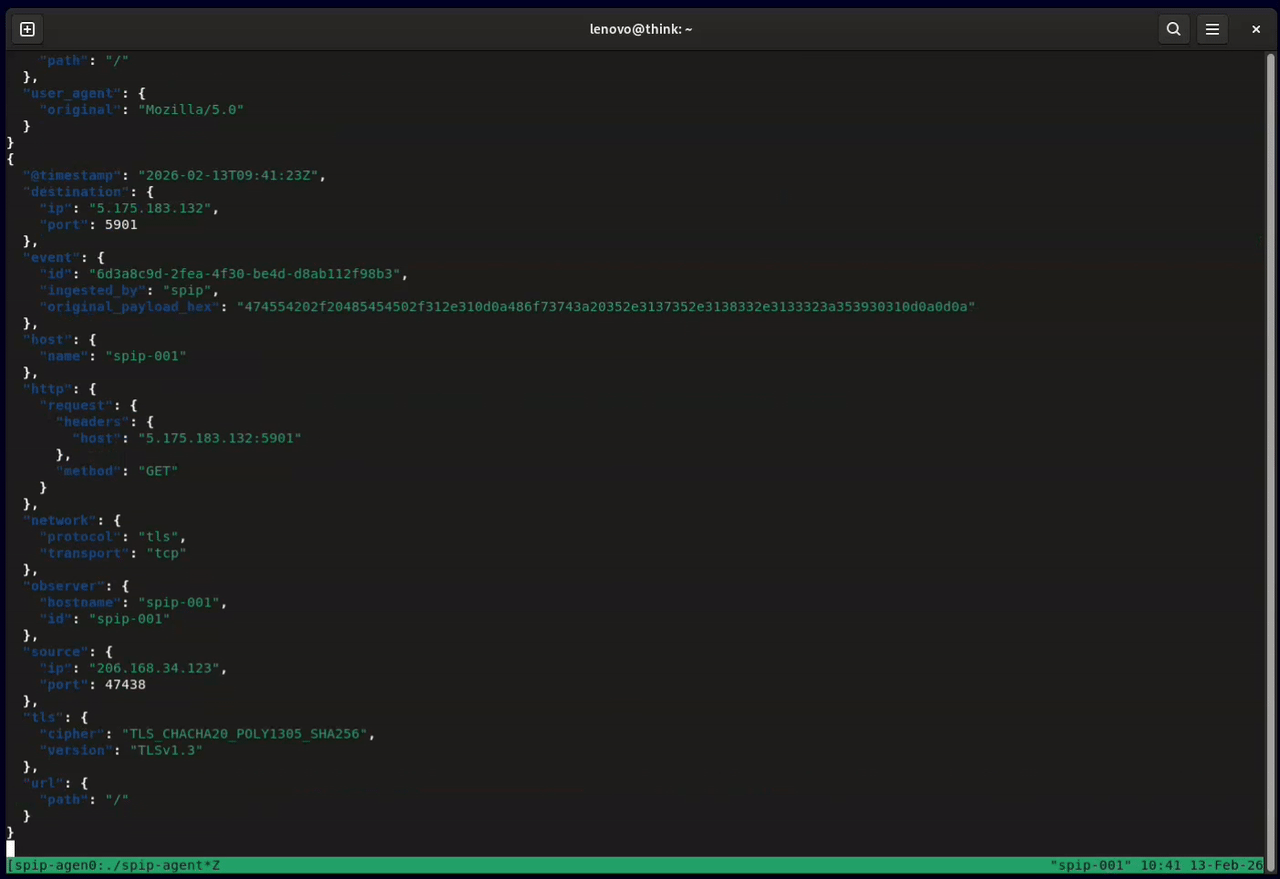
Spip-Go preview

Spip-Go

GitHubhoneylabshq/spip-go

مستشعر شبكة Spip مكتوب بلغة Go

defensive-toolsioc-managementpacket-sniffing-analysis+7
7منذ يوم واحد
timesketch preview

timesketch

GitHubgoogle/timesketch

منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.

disk-forensicsioc-managementmemory-forensics+7
3.4kمنذ يوم واحد
rust-deobf preview

rust-deobf

GitHubvahpem/rust-deobf

استعد ما يخفيه التشويش في ثنائيات Rust (السلاسل، والحزم، ودوال المكتبات، وتدفق التحكم المسطّح) عبر التحليل الساكن + محاكاة Unicorn، دون تشغيلها. لفرز…

ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
4منذ 2 أيام
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension

defensive-toolsioc-managementmemory-forensics+9
35منذ 2 أيام
السابق123…22التالي