
 #1
أنظمة IDS/IPS ومراقبة الشبكة والكشف القائم على الشذوذ وأدوات التنبيه عن التهديدات.
موصى به من Kitploit
 owasp/honeypot-project
انشر مصائد الويب لالتقاط بيانات الهجمات الناشئة، وحلّل سجلات تدقيق ModSecurity عبر ELK، وشارك معلومات التهديدات مع MISP لدفاع تطبيقات الويب القائم…
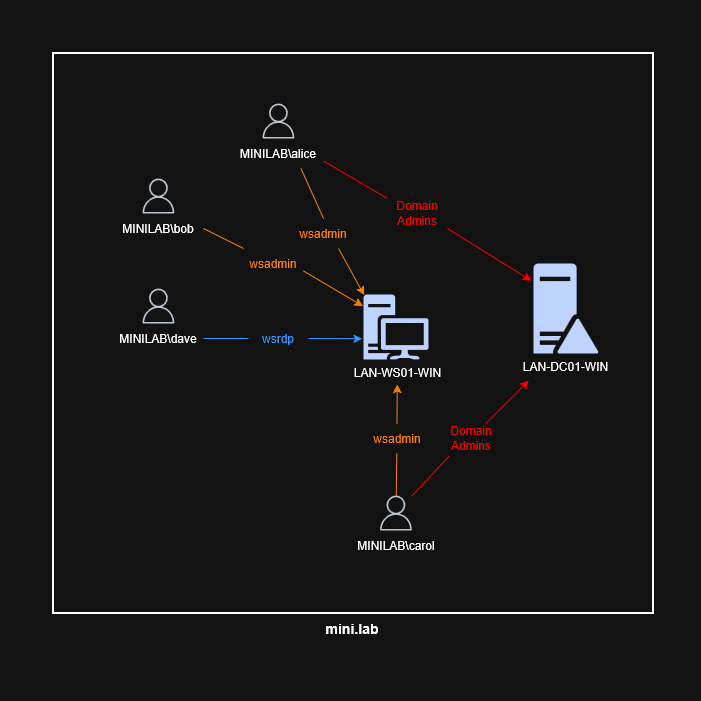 0xmr007/lab4purplesec
Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata،…
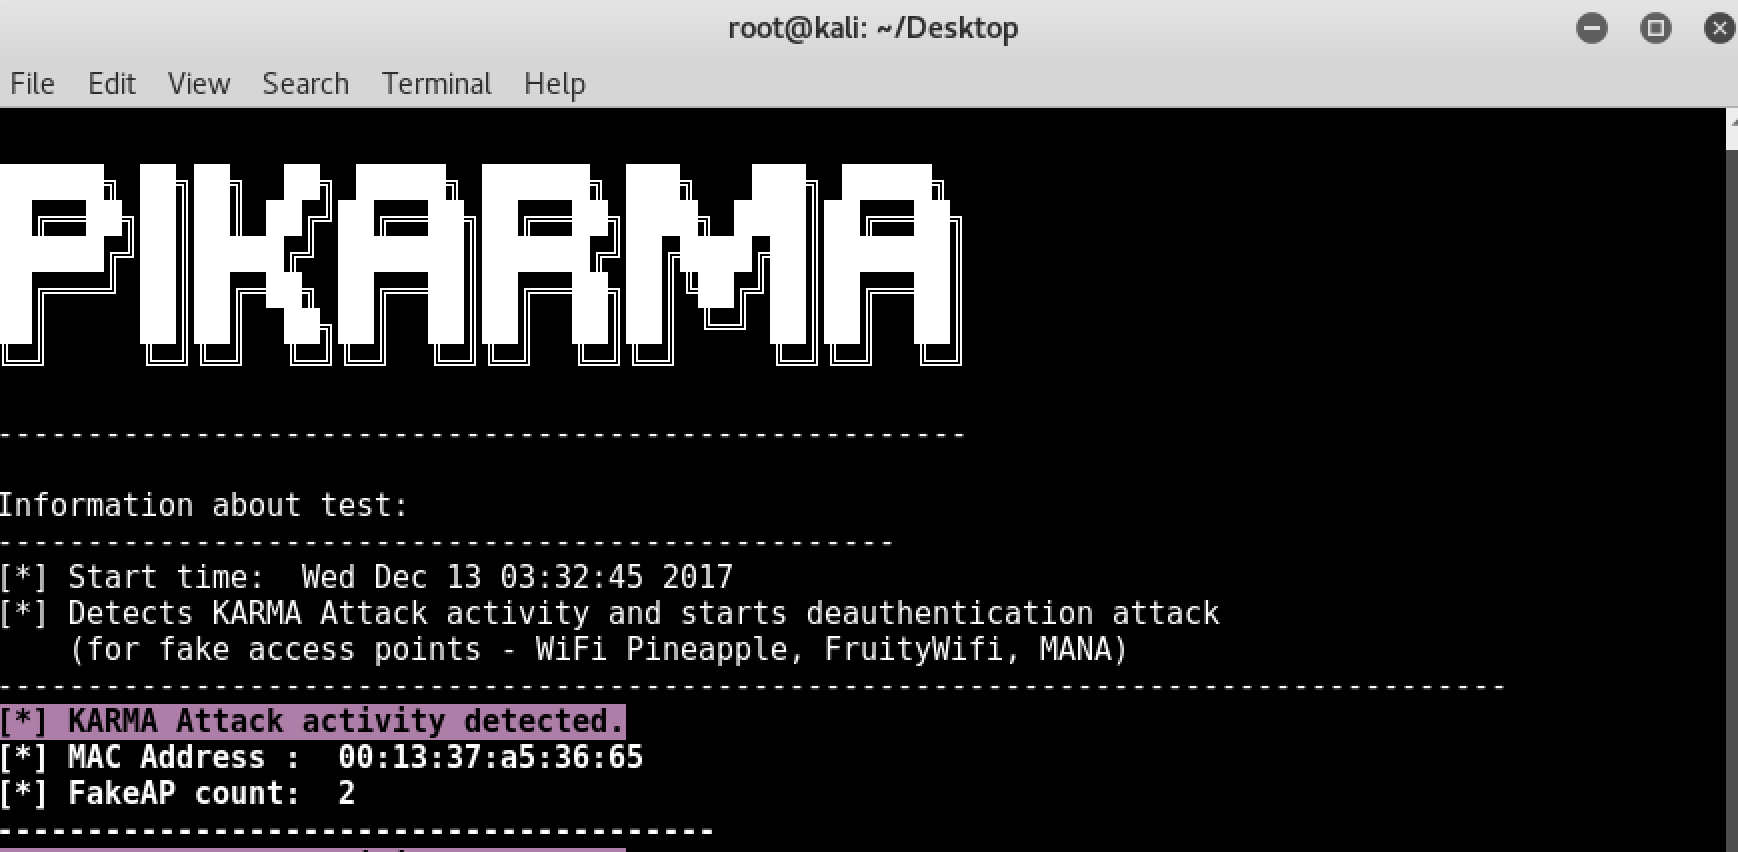 wipi-hunter/pikarma
📡🍓🍍 يكتشف هجمات الشبكة اللاسلكية التي يقوم بها وحدة KARMA (fake AP). يبدأ هجوم deauthentication attack (لنقاط الوصول الوهمية).
 fankh/vulnerability-poc
مختبرات إثبات المفهوم لثغرات CVE، ونصوص الاستغلال، وقواعد الكشف/المنع (Nginx، Apache، Snort، YARA) للثغرات عالية الخطورة. للاختبارات الأمنية المصرح…
 the-dfir-report/sigma-rules
قواعد تم إنشاؤها من تحقيقاتنا.
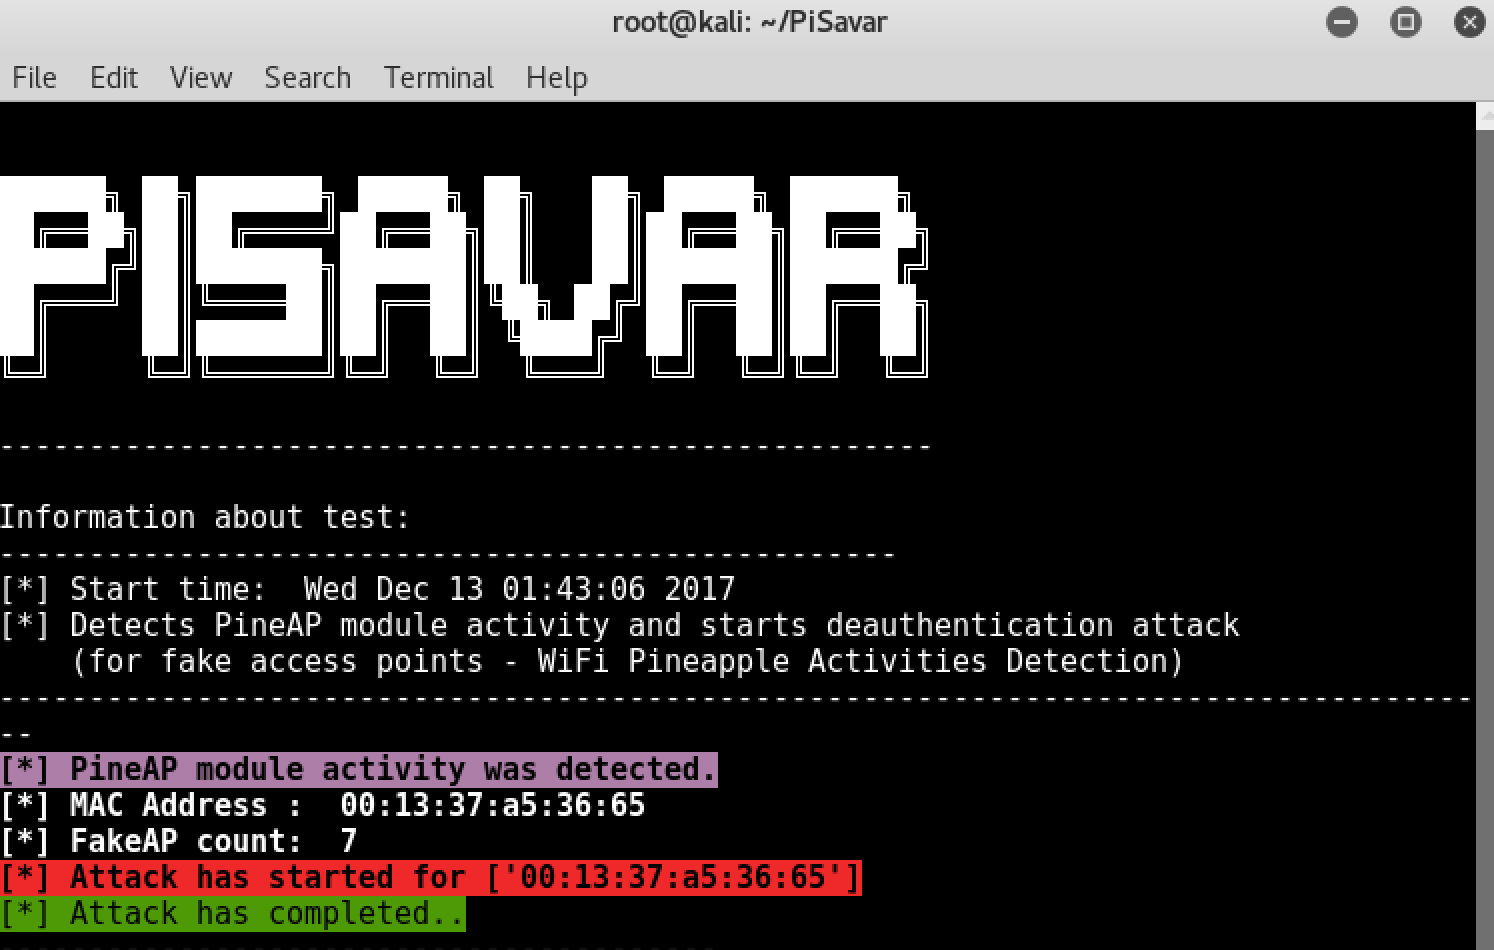 wipi-hunter/pisavar
📡 🍍يكتشف أنشطة وحدة PineAP ويبدأ هجوم إلغاء المصادقة (لنقاط الوصول المزيفة - كشف أنشطة WiFi Pineapple)
 cybermaggedon/cyberprobe
التقاط وتحليل والاستجابة للهجمات الإلكترونية
 travisbgreen/hunting-rules
قواعد Suricata لكشف الشذوذ في الشبكة
 benjeems/packetstrider
أداة تحقيق جنائي في حزم الشبكات لبروتوكول SSH
 cisco-talos/deceive
DECeption مع محرك التحقق التقييمي المتكامل (DECEIVE): دع LLM يقوم بكل عمل honeypot الصعب!
 joesecurity/sigma-rules
قواعد Sigma من Joe Security
 pe3zx/crowdstrike-falcon-queries
مجموعة من لغة معالجة البحث (SPL) الخاصة بـ Splunk لصيد التهديدات باستخدام CrowdStrike Falcon
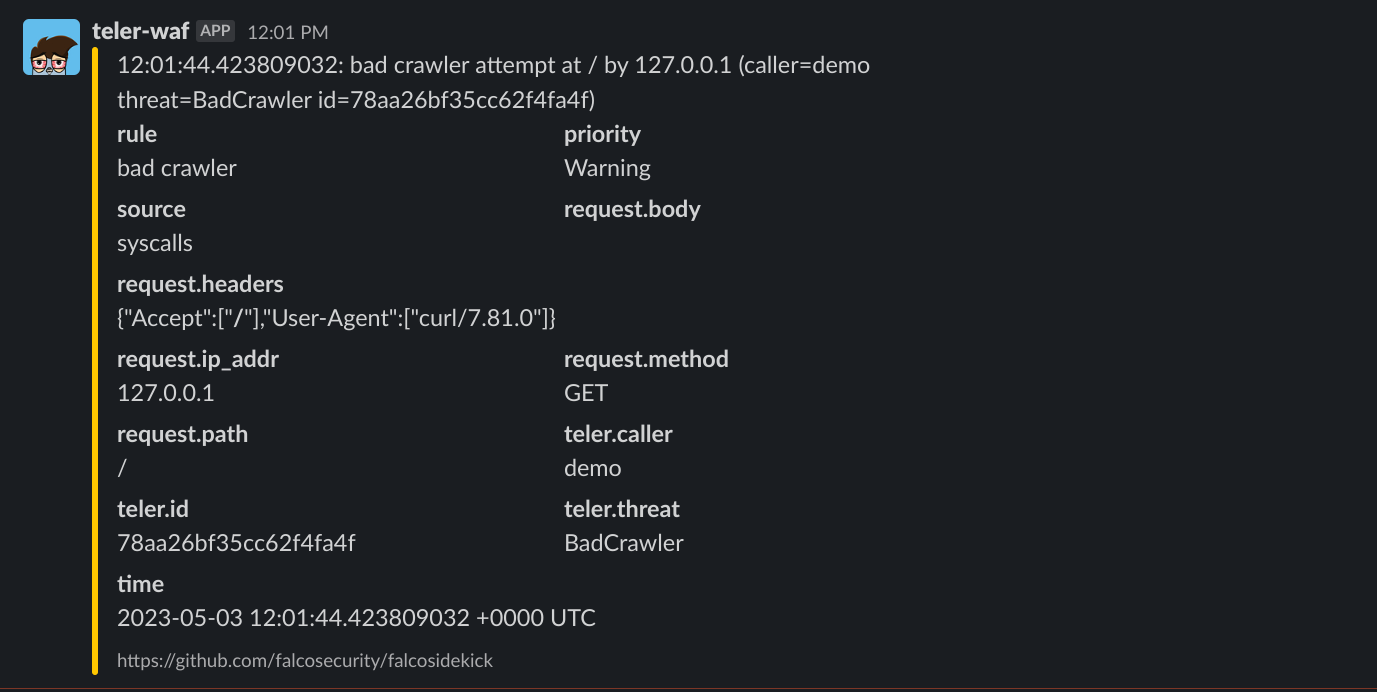 teler-sh/teler-waf
teler-waf هو وسيط HTTP مكتوب بلغة Go يحمي خدمات الويب المحلية من تهديدات OWASP Top 10، والثغرات المعروفة، والجهات الخبيثة، والبوتنتات، والزواحف غير…
 stamparm/tsusen
مستشعر حركة مرور الشبكة
 hpfeeds/hpfeeds
بروتوكول عام مُصادَق عليه لتغذية البيانات من مشروع Honeynet
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) منطق الكشف عن الثغرة الأمنية في TCP/IP لنظام Microsoft Windows والقاعدة
 ttlab-research/awesome-wazuh
🛡️قوائم رائعة حول جميع أنواع الموضوعات المثيرة للاهتمام في Wazuh XDR/SIEM








