Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/wipi-hunter/pikarma
تدقيق Wi-Fiأمن الشبكاتأمن الشبكات اللاسلكيةكشف التسلل
GitHubwipi-hunter/pikarma

PiKarma

📡🍓🍍 يكتشف هجمات الشبكة اللاسلكية التي يقوم بها وحدة KARMA (fake AP). يبدأ هجوم deauthentication attack (لنقاط الوصول الوهمية).

عرض المستودع
2584943منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

                              ██████╗ ██╗██╗  ██╗ █████╗ ██████╗ ███╗   ███╗ █████╗ 
                              ██╔══██╗██║██║ ██╔╝██╔══██╗██╔══██╗████╗ ████║██╔══██╗
                              ██████╔╝██║█████╔╝ ███████║██████╔╝██╔████╔██║███████║
                              ██╔═══╝ ██║██╔═██╗ ██╔══██║██╔══██╗██║╚██╔╝██║██╔══██║
                              ██║     ██║██║  ██╗██║  ██║██║  ██║██║ ╚═╝ ██║██║  ██║
                              ╚═╝     ╚═╝╚═╝  ╚═╝╚═╝  ╚═╝╚═╝  ╚═╝╚═╝     ╚═╝╚═╝  ╚═╝

                            يكتشف هجمات الشبكة اللاسلكية التي تنفذها وحدة KARMA

مبدأ العمل لـ PiKarma

  • يجمع جميع الحزم من الشبكة اللاسلكية (Probe Response)
  • يحلل جميع الحزم في الوقت الفعلي
  • إذا وجد PiKarma أكثر من معلومة SSID واحدة من عنوان MAC فريد في Probe Response؛
  • يسجل النشاط مع بعض المعلومات الإضافية ضمن قالب محدد ويرسل حزم إلغاء المصادقة (deauthentication packets)

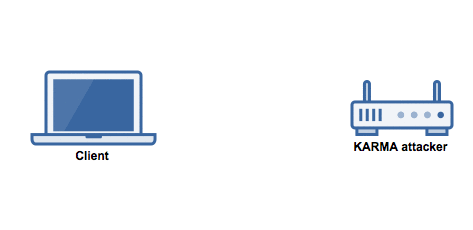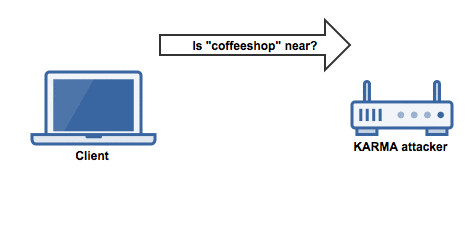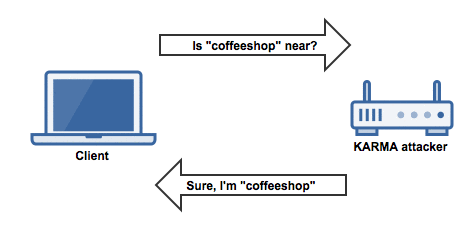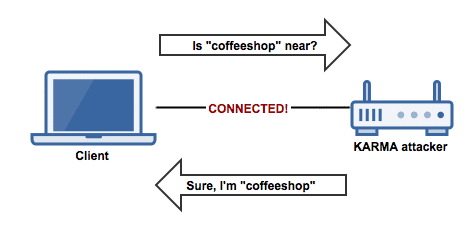
كيف يعمل هجوم KARMA؟

  • يرسل Probe Response لجميع Probe Requests

مثال:

البرمجيات والأجهزة التي تستخدم وحدة KARMA

  • FruityWifi
  • WiFi Pineapple
  • Mana (تحسينات على هجمات KARMA)
  • ..

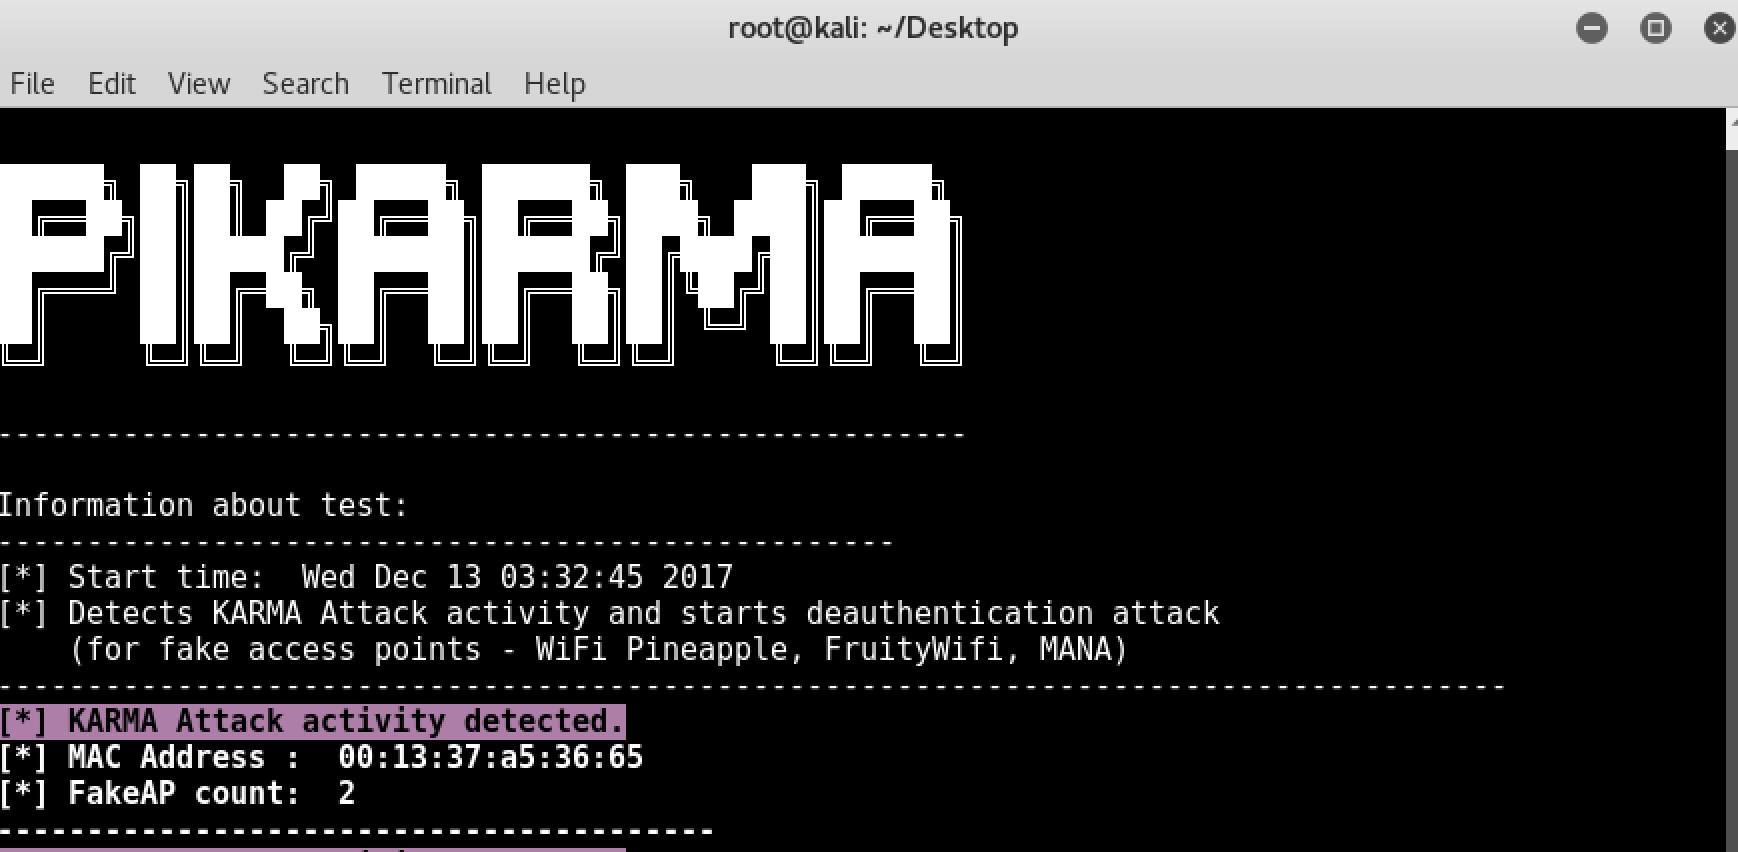
لقطات الشاشة

ميزات ستُضاف قريباً

  • تقنيات جديدة لكشف هجمات KARMA و MANA
  • تسجيل معلومات SSID المستخدمة في هجوم KARMA و MANA

عرض توضيحي

  • https://www.youtube.com/playlist?list=PLwHi7Vsh6TpNrCX87KRzO9WVtHmqqC2aB

الاستخدام

المتطلبات

  • الأجهزة: بطاقة TP LINK TL-WN722N أو Dark RangeMax wifi
  • الوحدات: scapy, time, termcolor, argparse, netifaces, logging

Kali Linux:

تحميل PiKarma:

git clone https://github.com/WiPi-Hunter/PiKarma.git

تثبيت مكتبة (مكتبات) Python:

pip install termcolor

تم الانتهاء!

قم بتشغيل البرنامج بالأمر التالي:

وضع المراقبة:

airmon-ng start interface(wlan0,wlan1) (Monitor mode)

أو

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

التشغيل:

cd PiKarma
python PiKarma.py -h

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →